Hardening Microsoft Windows 10 y Windows 11 Workstations
Introducción
Las estaciones de trabajo suelen ser el objetivo de actores malintencionados que utilizan sitios web, correos electrónicos o medios extraíbles maliciosos en un intento de extraer información confidencial. El endurecimiento de las estaciones de trabajo es una parte importante de la reducción de este riesgo. Esta publicación proporciona recomendaciones sobre cómo proteger las estaciones de trabajo con las ediciones Enterprise y Education de Microsoft Windows 10 y Windows 11. Antes de implementar las recomendaciones de esta publicación, se deben realizar pruebas exhaustivas para garantizar que se reduzcan tanto como sea posible los posibles impactos negativos no deseados en los procesos de negocio. Aunque esta publicación hace referencia a las estaciones de trabajo, la mayoría de las recomendaciones son igualmente aplicables a los servidores (con la excepción de los controladores de dominio) que utilizan Microsoft Windows Server. Las características de seguridad que se describen en esta publicación, junto con los nombres y ubicaciones de la configuración de directiva de grupo, se toman de Microsoft Windows 10 versión 22H2 y Windows 11 versión 23H2 (existirán algunas diferencias para las versiones anteriores). En el caso de los administradores de dispositivos basados en la nube, como Microsoft Endpoint Manager, se pueden encontrar equivalentes para muchas de las opciones de configuración de la directiva de grupo. Como alternativa, a menudo hay una función para importar la configuración de la directiva de grupo en administradores de dispositivos basados en la nube.
Consola de administración de directivas de grupo
Para abrir la GPMC, seleccione Inicio, escriba Administración de directivas de grupo en el cuadro de búsqueda y, a continuación, seleccione Administración de directivas de grupo.
¿Cómo acceder a Gpedit.msc en Windows 10?
Para acceder al archivos gpedit.msc, puedes hacer clic en el botón de Inicio y escribir gpedit.msc en la búsqueda de Windows y comprobar como ahora aparece entre los resultado
Requisitos previos
Para usar la GPMC, debe cumplir los siguientes requisitos previos.
- Tener instalada la característica administración de directivas de grupo en un equipo que ejecuta Windows Server o un sistema operativo cliente de Windows.
- Disponer de permisos de configuración de edición, eliminación y modificación de seguridad en el GPO.
- Para vincular los GPO, necesita el permiso de modificación en ese sitio, dominio o unidad organizativa. De forma predeterminada, solo los Administradores de Dominio y los Administradores de Empresa tienen este permiso. Los usuarios y grupos con permiso para vincular los GPO a un sitio, dominio o unidad organizativa específicos pueden vincular los GPO, cambiar el orden de los vínculos y establecer la herencia de bloques en ese sitio, dominio o unidad organizativa.
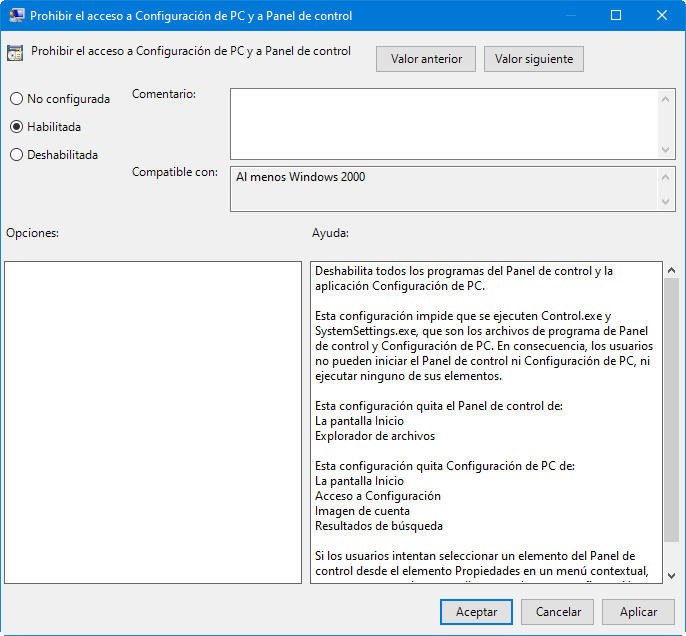
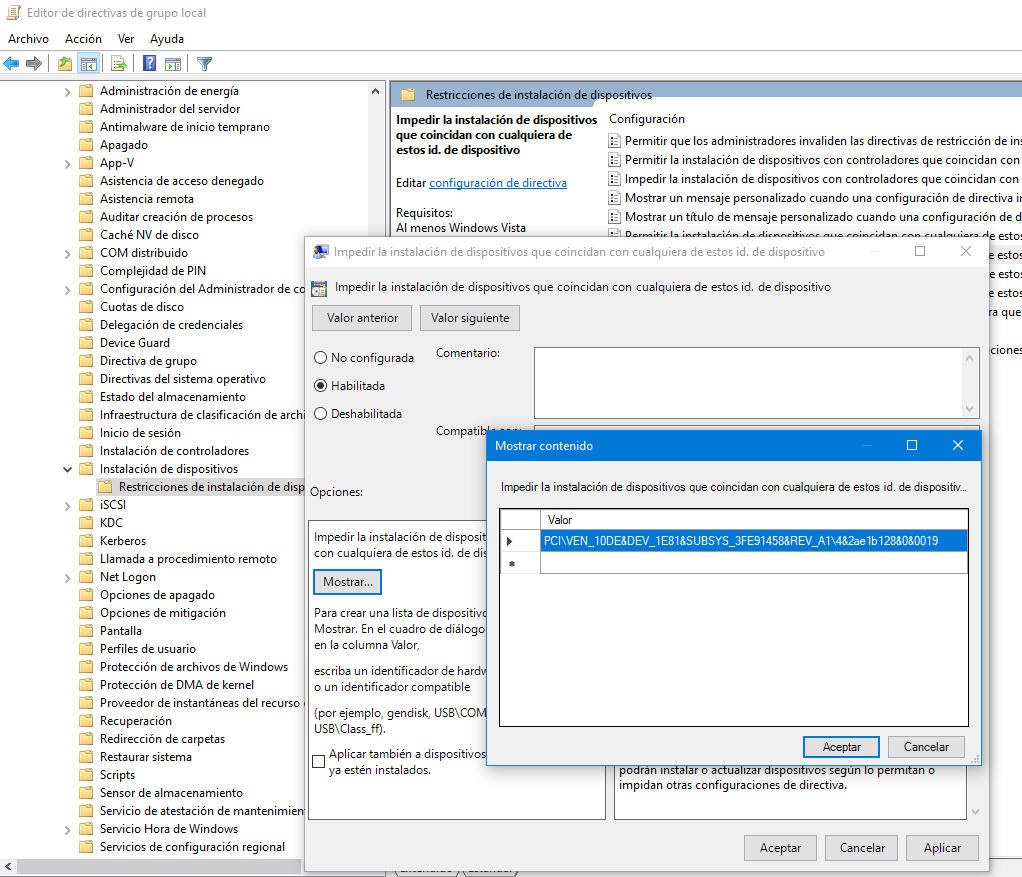
GPEDIT.MSC no se puede abrir. SOLUCION
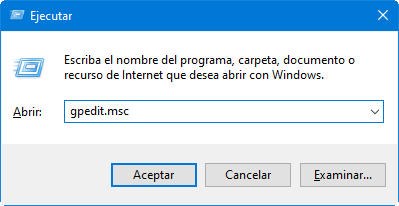
El editor de políticas de grupo es esencial para administrar un amplio grupo de, como su nombre lo indica, políticas asociadas tanto al equipo como a los usuarios, estas políticas permiten que se lleven a cabo determinados permisos y por ello son claves en la vida del administrador. Es posible que al intentar acceder al editor de políticas usando el comando gpedit.msc desde Ejecutar:
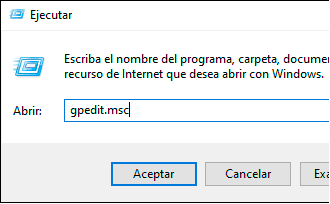
Al pulsar en Aceptar nos encontremos con lo siguiente:
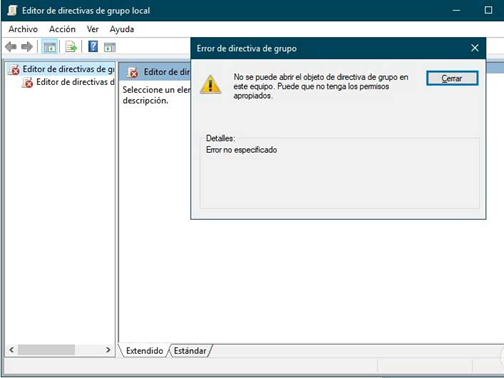
Este error indica que no se cuenta con los permisos necesarios para acceder al administrador, esto lógicamente afecta el trabajo en las políticas.
Solución error de GPEDIT.MSC no me abre
Paso 1
Para corregir este error vamos a la ruta «C:\Windows\System32\GroupPolicy», allí vemos lo siguiente:
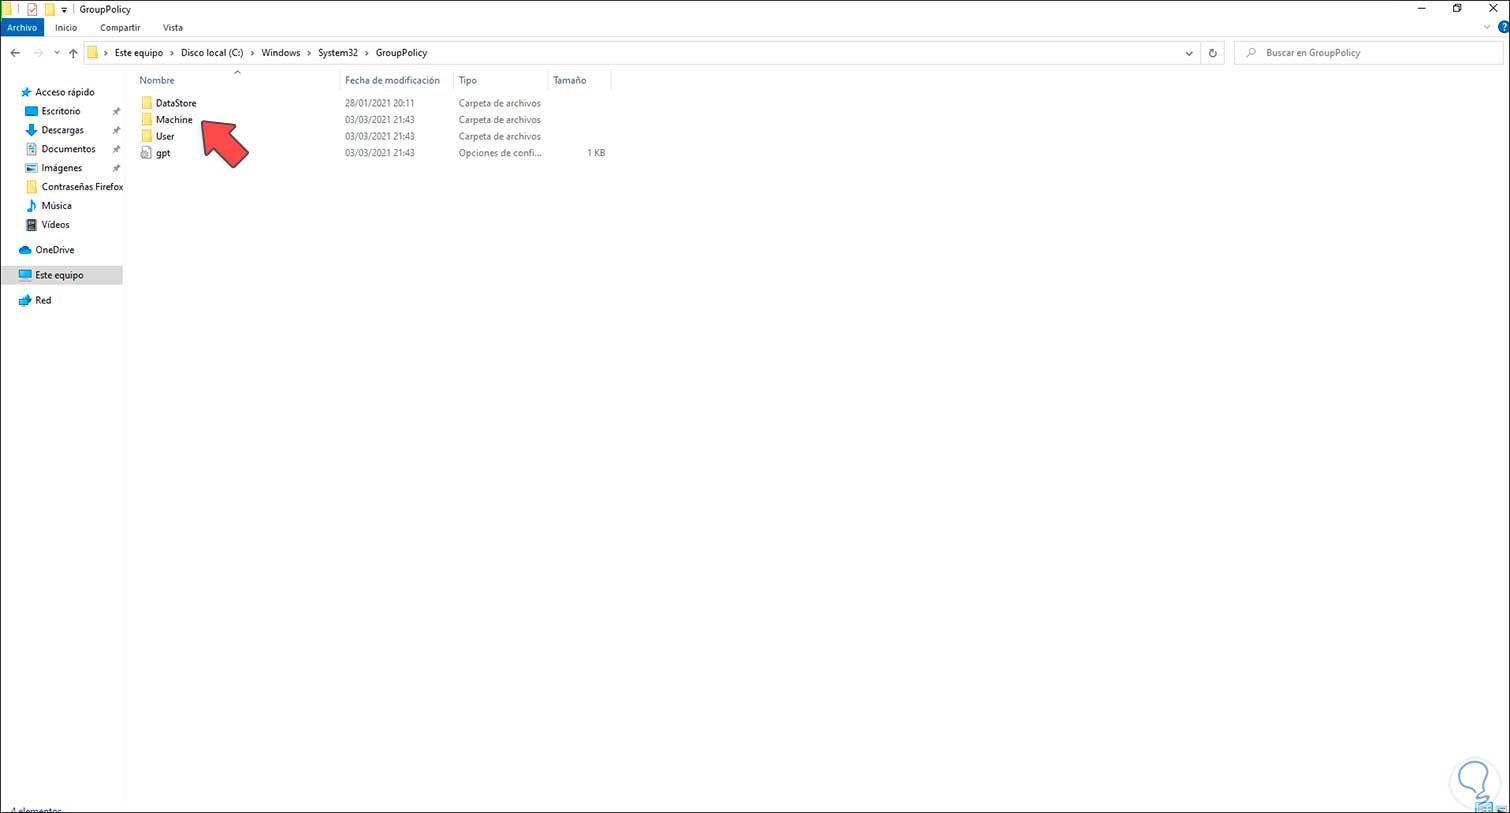
Paso 2
Allí renombramos la carpeta Machine a Machine.old:
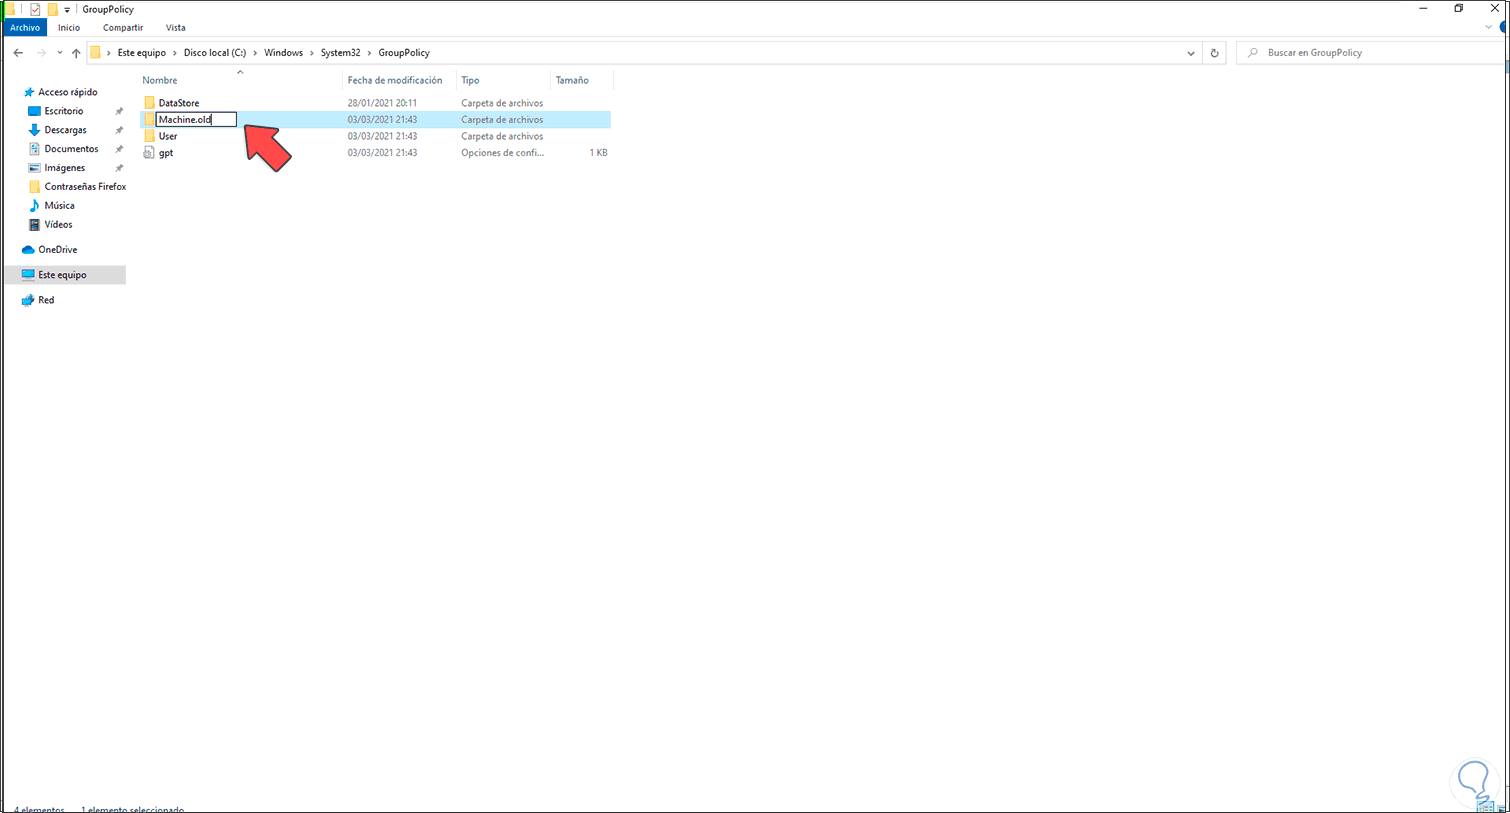
Paso 3
Al pulsar Enter veremos la siguiente ventana:
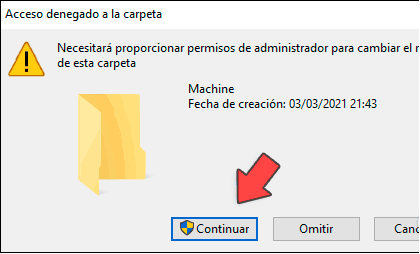
Paso 4
Confirmamos el proceso para cambiar el nombre:
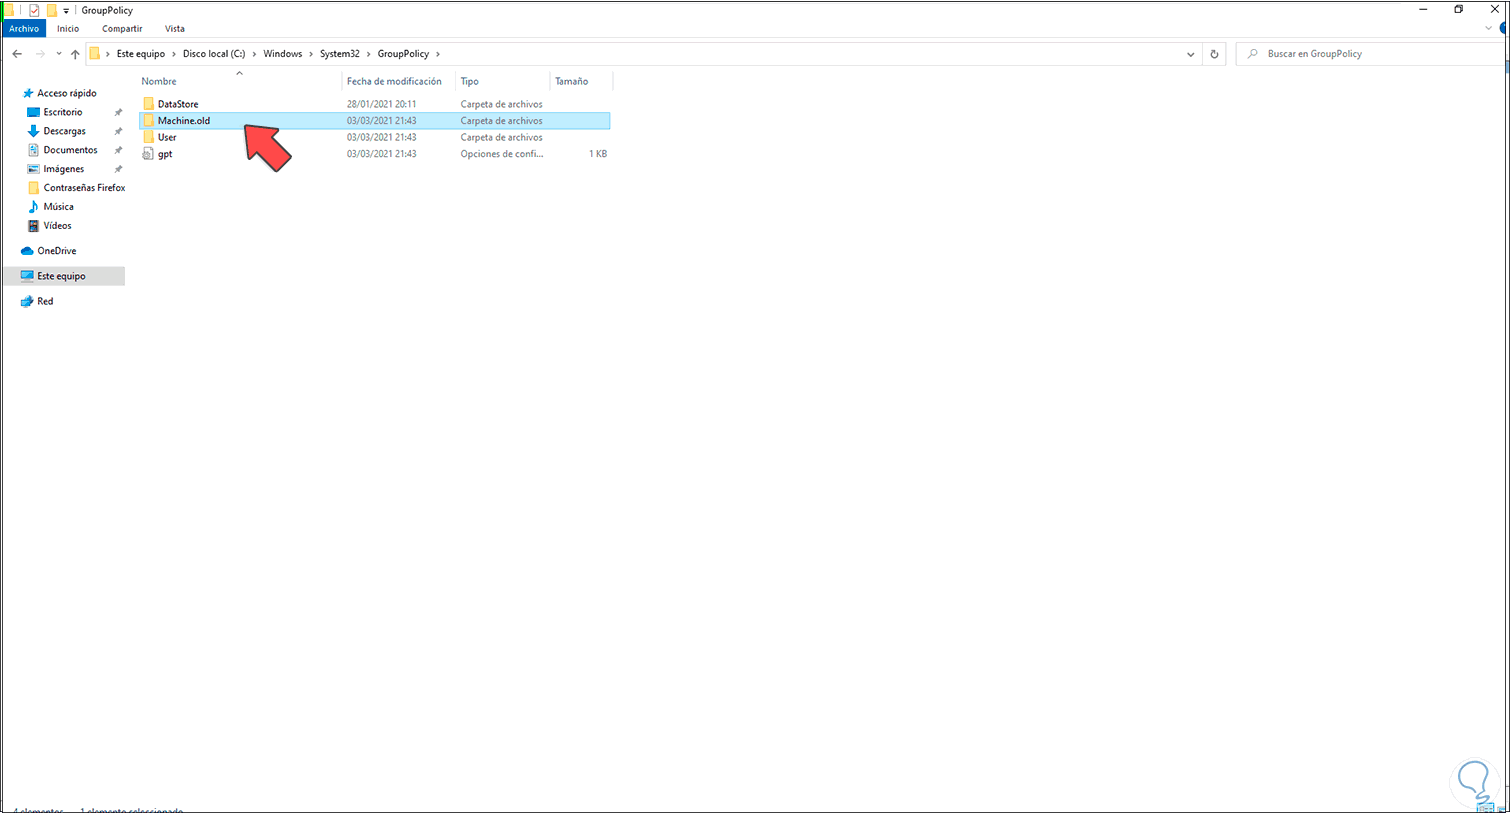
Paso 5
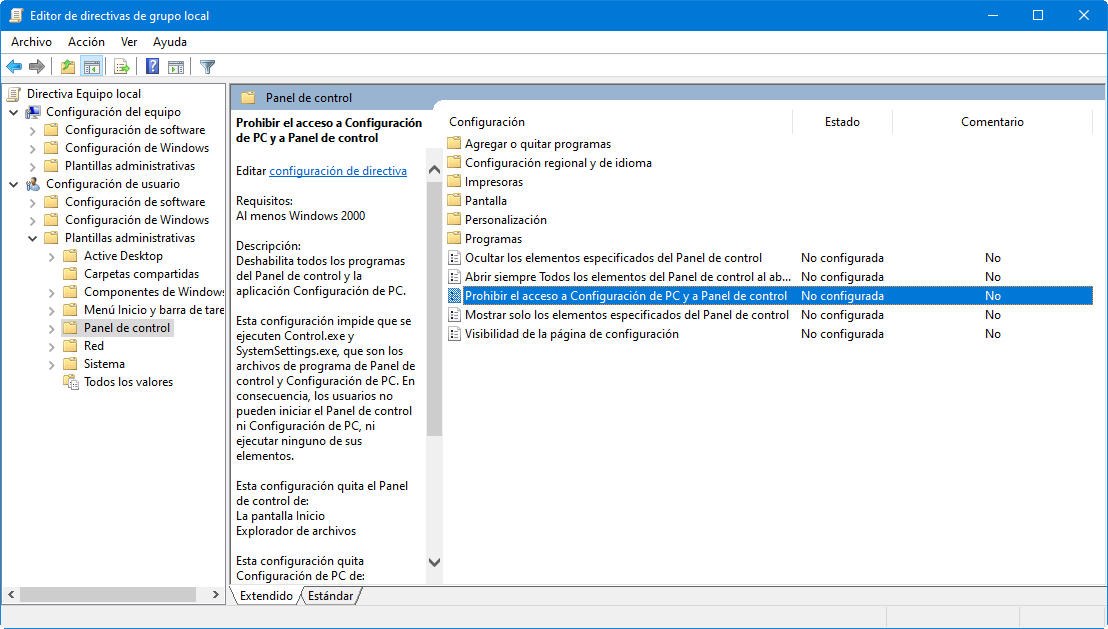
Ejecutamos «gpedit.msc» para acceder a la consola del editor de políticas de grupo:
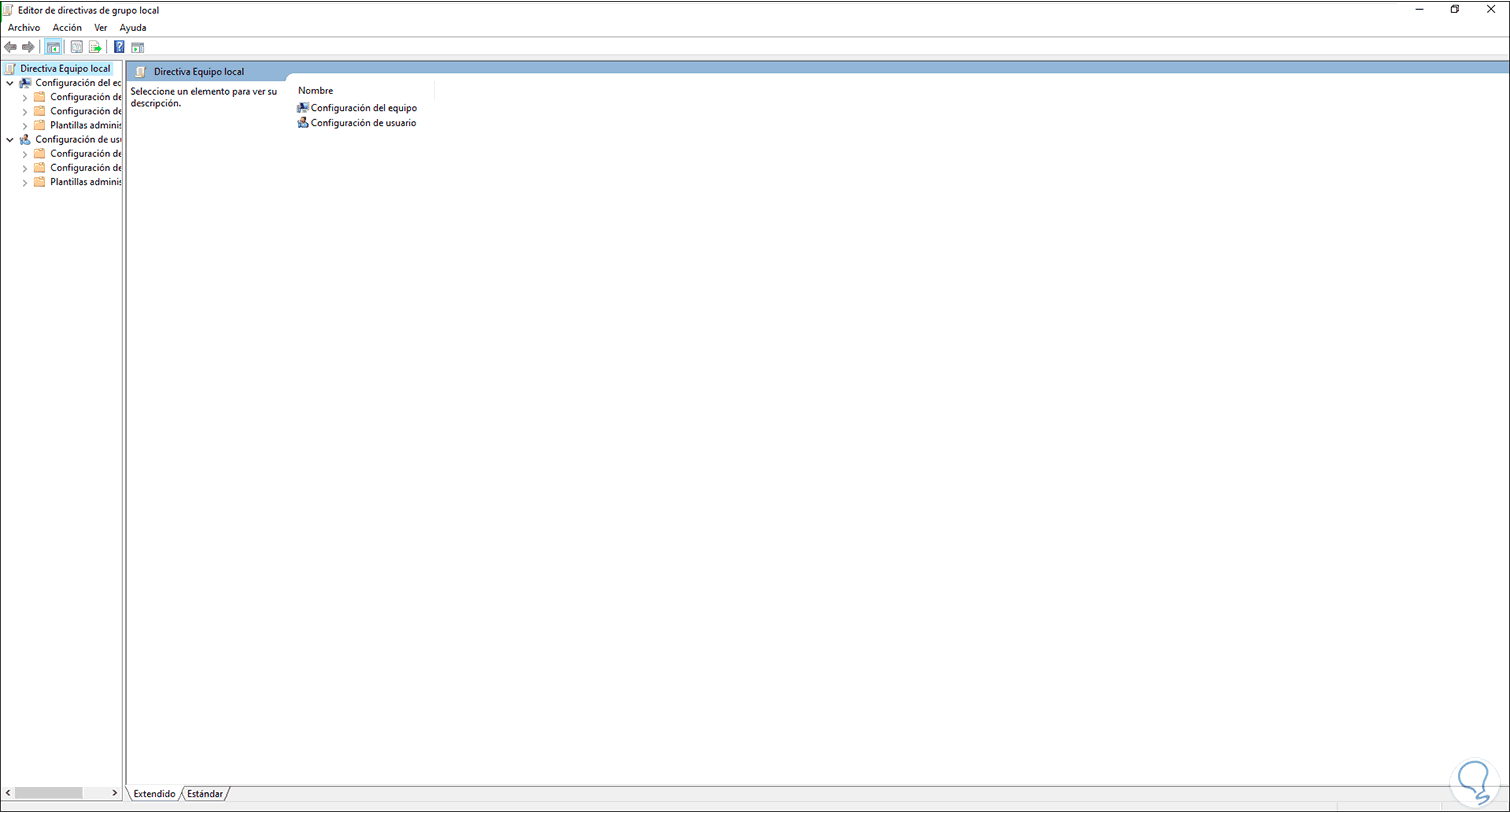
Con ello será posible hacer uso integral de todas las funciones de este editor y administrar las políticas según sea necesario.
Prioridades altas
Las siguientes recomendaciones, enumeradas en orden alfabético, deben tratarse como prioridades altas al proteger las estaciones de trabajo de Microsoft Windows 10 y Windows 11.
Endurecimiento de aplicaciones
Cuando se instalan aplicaciones, a menudo no están preconfiguradas en un estado seguro. De forma predeterminada, muchas aplicaciones habilitan la funcionalidad que no es necesaria para ningún usuario, mientras que la funcionalidad de seguridad incorporada puede estar deshabilitada o configurada en un nivel de seguridad inferior. Por ejemplo, Microsoft Office permite de forma predeterminada que las macros que no son de confianza en los documentos de Office se ejecuten automáticamente sin interacción del usuario. Para reducir este riesgo, las aplicaciones deben tener habilitada y configurada adecuadamente cualquier funcionalidad de seguridad incorporada junto con la funcionalidad no necesaria deshabilitada. Esto es especialmente importante para aplicaciones clave como suites de productividad de oficina (por ejemplo, Microsoft Office), lectores de PDF (por ejemplo, Adobe Reader), navegadores web (por ejemplo, Microsoft Internet Explorer, Mozilla Firefox o Google Chrome), complementos comunes de navegador web (por ejemplo, Adobe Flash), clientes de correo electrónico (Microsoft Outlook) y plataformas de software (por ejemplo, Oracle Java Platform y Microsoft .NET Framework). Además, los proveedores pueden proporcionar orientación sobre cómo configurar sus productos de forma segura. Por ejemplo, Microsoft proporciona líneas base de seguridad para sus productos en el blog de líneas base de seguridad de Microsoft. En tales casos, se deben seguir las instrucciones del proveedor para ayudar a configurar sus productos de forma segura. La Dirección Australiana de Señales también proporciona orientación para fortalecer Microsoft Office. Para obtener más información, consulte la publicación Endurecimiento de Microsoft 365, Office 2021, Office 2019 y Office 2016.
Versiones de aplicaciones y parches
Mientras que algunos proveedores pueden lanzar nuevas versiones de la aplicación para abordar las vulnerabilidades, otros pueden lanzar parches. Si no se instalan las nuevas versiones de la aplicación y los parches para las aplicaciones, puede permitir que los actores malintencionados comprometan fácilmente las estaciones de trabajo. Esto es especialmente importante para las aplicaciones clave que interactúan con contenido de fuentes no confiables, como suites de productividad de oficina (por ejemplo, Microsoft Office), lectores de PDF (por ejemplo, Adobe Reader), navegadores web (por ejemplo, Microsoft Internet Explorer, Mozilla Firefox o Google Chrome), complementos comunes de navegador web (por ejemplo, Adobe Flash), clientes de correo electrónico (Microsoft Outlook) y plataformas de software (por ejemplo, Oracle Java Platform y Microsoft .NET Framework). Para reducir este riesgo, las nuevas versiones de aplicaciones y parches para las aplicaciones deben aplicarse en un período de tiempo adecuado, según lo determine la gravedad de las vulnerabilidades que abordan y las medidas de mitigación ya implementadas. En los casos en los que una versión anterior de una aplicación sigue recibiendo soporte en forma de parches, aún debe actualizarse a la última versión para recibir el beneficio de cualquier nueva funcionalidad de seguridad. Para obtener más información sobre cómo determinar la gravedad de las vulnerabilidades y los plazos para aplicar nuevas versiones de aplicaciones y parches para las aplicaciones, consulte la publicación Aplicación de parches a aplicaciones y sistemas operativos.
Control de aplicaciones
Los actores maliciosos pueden enviar código malicioso por correo electrónico o alojar código malicioso en un sitio web comprometido y utilizar técnicas de ingeniería social para convencer a los usuarios de que lo ejecuten. Este tipo de código malicioso a menudo tiene como objetivo explotar las vulnerabilidades de las aplicaciones existentes y no es necesario instalarlo para tener éxito. El control de aplicaciones puede ser un mecanismo extremadamente eficaz no solo para evitar que se ejecute código malicioso, sino también para garantizar que solo se puedan instalar aplicaciones aprobadas. Al desarrollar reglas de control de aplicaciones, comenzar desde cero es un método más seguro que confiar en una lista de contenido ejecutable que reside actualmente en una estación de trabajo. Además, es preferible que las organizaciones definan su propio conjunto de reglas de control de aplicaciones en lugar de confiar en los conjuntos de reglas de los proveedores de control de aplicaciones. A continuación, este conjunto de reglas de control de aplicaciones debe evaluarse periódicamente para determinar si sigue siendo adecuado para su propósito. Para obtener más información sobre el control de aplicaciones y cómo se puede implementar correctamente, consulte la publicación Implementación del control de aplicaciones.
Reducción de la superficie de ataque
La reducción de la superficie de ataque (ASR), una característica de seguridad de Microsoft Windows 10 y Windows 11, forma parte de Microsoft Guardia de exploits del defensor. Está diseñado para combatir la amenaza del malware que explota la funcionalidad legítima en las aplicaciones de Microsoft Office. Para usar ASR, Microsoft Defender Antivirus debe configurarse como el motor principal de análisis antivirus en tiempo real en las estaciones de trabajo. ASR ofrece una serie de reglas que se incluyen a continuación.
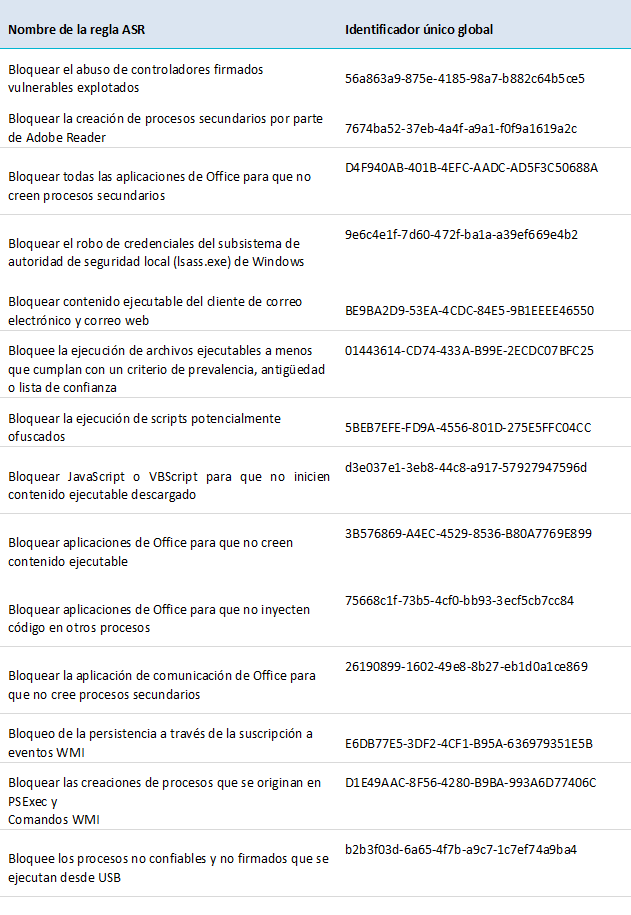
Las organizaciones deben implementar ASR mediante Microsoft Defender Antivirus o usar soluciones antivirus de terceros que ofrezcan una funcionalidad similar a las proporcionadas por ASR. Para las versiones anteriores de Microsoft Windows, será necesario implementar medidas alternativas para mitigar ciertas amenazas abordadas por ASR, como los ataques de intercambio dinámico de datos (DDE).
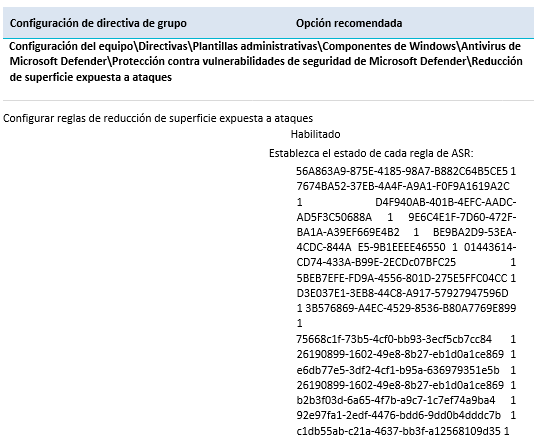
En el caso de las organizaciones que usan Microsoft Defender Antivirus, se pueden implementar las siguientes opciones de configuración de directiva de grupo para aplicar las reglas de ASR anteriores.
Protección de credenciales
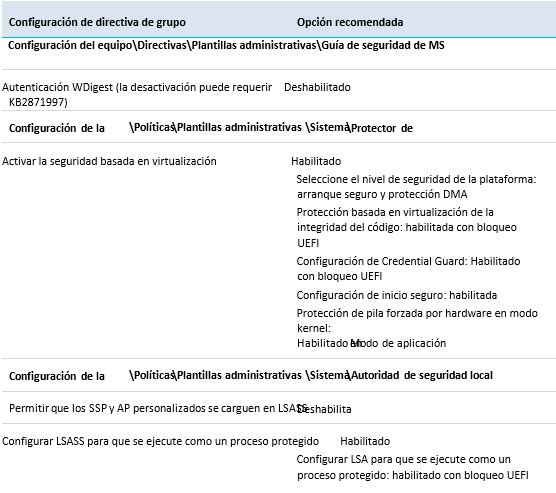
Las credenciales almacenadas en caché se almacenan en la base de datos del Administrador de cuentas de seguridad (SAM) y pueden permitir que un usuario inicie sesión en una estación de trabajo en la que haya iniciado sesión anteriormente, incluso si el dominio no está disponible. Si bien esta funcionalidad puede ser deseable desde el punto de vista de la disponibilidad de los servicios, los actores malintencionados pueden abusar de esta funcionalidad y recuperar estas credenciales almacenadas en caché (potencialmente credenciales de administrador de dominio en el peor de los casos). Para reducir este riesgo, las credenciales almacenadas en caché deben limitarse a un solo inicio de sesión anterior. Se puede implementar la siguiente configuración de directiva de grupo para deshabilitar el almacenamiento en caché de credenciales.
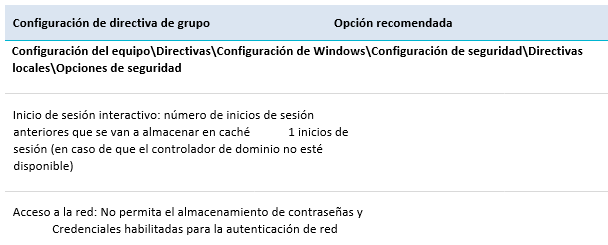
Dentro de una sesión de usuario activo, las credenciales se almacenan en caché dentro del proceso del Servicio de subsistema de autoridad de seguridad local (LSASS) (incluida la frase de contraseña del usuario en texto no cifrado si la autenticación WDigest está habilitada) para permitir el acceso a los recursos de red sin que los usuarios tengan que escribir continuamente sus credenciales. Desafortunadamente, estas credenciales corren el riesgo de ser robadas por actores malintencionados. Para reducir este riesgo, la autenticación WDigest debe estar deshabilitada.
Credential Guard, una función de seguridad de Microsoft Windows 10 y Windows 11, también está diseñada para ayudar a proteger el proceso LSASS.
La siguiente configuración de directiva de grupo se puede implementar para deshabilitar la autenticación WDigest, así como para habilitar la integridad de memoria y la funcionalidad de Credential Guard, suponiendo que se cumplan todos los requisitos previos de software, firmware y hardware. Tenga en cuenta que la configuración de la directiva de grupo de MS Security Guide está disponible como parte del kit de herramientas de cumplimiento de seguridad de Microsoft.
Acceso controlado a carpetas
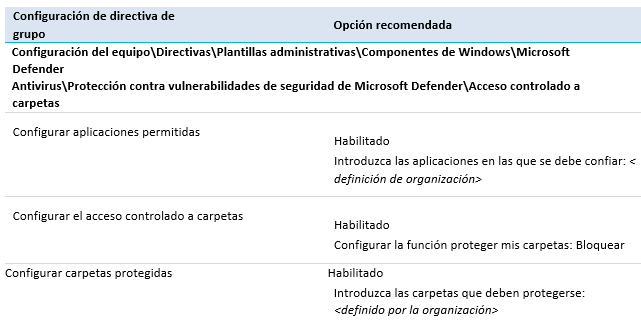
El acceso controlado a carpetas, una característica de seguridad de Microsoft Windows 10 y Windows 11, forma parte de Microsoft Defender Exploit Guard. Está diseñado para combatir la amenaza del ransomware. Para usar el acceso controlado a carpetas, Microsoft Defender Antivirus debe configurarse como el motor principal de análisis antivirus en tiempo real en las estaciones de trabajo. Otras soluciones antivirus de terceros pueden ofrecer una funcionalidad similar como parte de sus ofertas. Se pueden implementar las siguientes opciones de configuración de directiva de grupo para implementar el acceso controlado a carpetas.
Entrada de credenciales
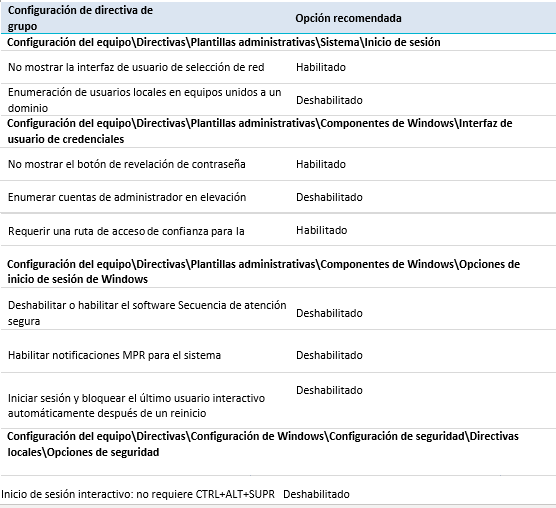
Cuando los usuarios introducen sus credenciales en una estación de trabajo, proporciona una oportunidad para que el código malintencionado, como una aplicación de registro de teclas, capture las credenciales. Para reducir este riesgo, los usuarios deben autenticarse mediante una ruta de acceso de confianza para introducir sus credenciales en Secure Desktop. Se pueden implementar las siguientes opciones de configuración de directiva de grupo para garantizar que las credenciales se escriban de forma segura.
Antimalware de inicio temprano
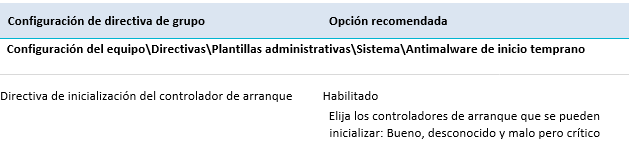
Otra característica de seguridad clave de Trusted Boot, compatible con Microsoft Windows 10 y Windows 11 en combinación con placas base con una interfaz de firmware extensible unificada (UEFI), es Early Launch Antimalware (ELAM). Usado junto con el arranque seguro, un controlador ELAM se puede registrar como el primer controlador que no es de Microsoft que se inicializará en una estación de trabajo como parte del proceso de arranque, lo que le permite verificar todos los controladores posteriores antes de que se inicialicen. El controlador ELAM es capaz de permitir que solo se inicialicen los controladores correctos conocidos; controladores buenos y desconocidos conocidos para inicializar; controladores conocidos buenos, desconocidos y malos, pero críticos para inicializar; o todos los controladores para inicializar. Para reducir el riesgo de controladores maliciosos, solo se debe permitir la inicialización de controladores válidos y desconocidos durante el proceso de arranque. La siguiente configuración de directiva de grupo se puede implementar para garantizar que solo se inicialicen los controladores válidos y desconocidos conocidos en el momento del arranque.
Elevación de privilegios
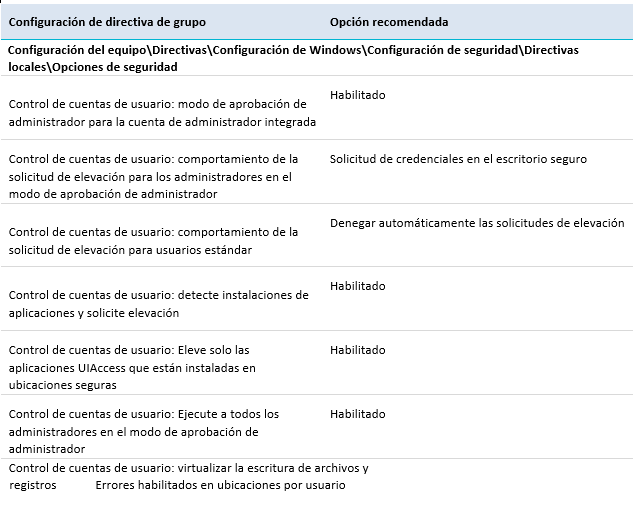
Microsoft Windows ofrece la posibilidad de requerir la confirmación de los usuarios, a través de la funcionalidad de control de acceso de usuario (UAC), antes de realizar cualquier acción confidencial. La configuración predeterminada permite a los usuarios con privilegios realizar acciones confidenciales sin proporcionar primero credenciales y, aunque los usuarios estándar deben proporcionar credenciales con privilegios, no están obligados a hacerlo a través de una ruta de acceso de confianza en Secure Desktop. Esto proporciona una oportunidad para que los actores malintencionados que obtienen acceso a una sesión abierta de un usuario privilegiado realicen acciones confidenciales a voluntad o para que el código malintencionado capture las credenciales ingresadas a través de un usuario estándar al intentar elevar sus privilegios. Para reducir este riesgo, se debe implementar la funcionalidad UAC para garantizar que todas las acciones confidenciales estén autorizadas proporcionando credenciales en Secure Desktop. Las siguientes opciones de directiva de grupo se pueden implementar para configurar la funcionalidad de UAC de forma eficaz.
Protección contra exploits
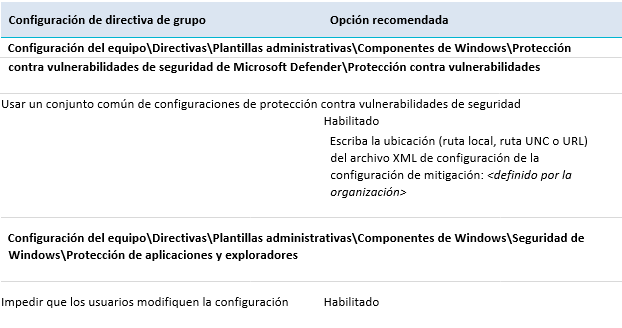
Los actores malintencionados que desarrollen vulnerabilidades para Microsoft Windows o aplicaciones de terceros tendrán una mayor tasa de éxito cuando no se implementen las medidas de seguridad diseñadas por Microsoft para ayudar a evitar que se aprovechen las vulnerabilidades. La funcionalidad de protección contra vulnerabilidades de seguridad de Microsoft Defender , una característica de seguridad de Microsoft Windows 10 y Windows 11, proporciona medidas de seguridad específicas de todo el sistema y de la aplicación. La protección contra vulnerabilidades de seguridad está diseñada para reemplazar el kit de herramientas de experiencia de mitigación mejorada (EMET) que se usaba en versiones anteriores de Microsoft Windows 10. Las medidas de seguridad de todo el sistema configurables a través de la protección contra exploits incluyen: Control Flow Guard (CFG), Data Execution Prevention (DEP), Address Space Layout Randomization (ASLR) obligatorio, ASLR ascendente, Structured Exception Handling Overwrite Protection (SEHOP) y protección contra daños en el montón. También hay disponibles muchas más medidas de seguridad específicas de la aplicación, sin embargo, requerirán pruebas (ya sea dentro de un entorno de prueba o mediante el modo de auditoría) de antemano para limitar la probabilidad de consecuencias no deseadas. Por lo tanto, es prudente adoptar un enfoque por etapas para implementar medidas de seguridad específicas de la aplicación. Al hacerlo, se debe dar prioridad a las aplicaciones que ingieren datos arbitrarios no confiables de Internet. La siguiente configuración de directiva de grupo se puede implementar para definir la configuración de protección contra vulnerabilidades de seguridad y para evitar que los usuarios modifiquen esta configuración en sus dispositivos.
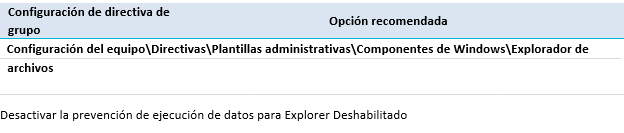
Además, se puede implementar la siguiente configuración de directiva de grupo para asegurarse de que DEP no esté deshabilitado para el Explorador de archivos.
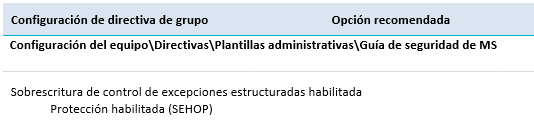
Además, se puede implementar la siguiente configuración de directiva de grupo para forzar el uso de SEHOP. Tenga en cuenta que la configuración de la directiva de grupo de MS Security Guide está disponible como parte del kit de herramientas de cumplimiento de seguridad de Microsoft.
Cuentas de administrador local
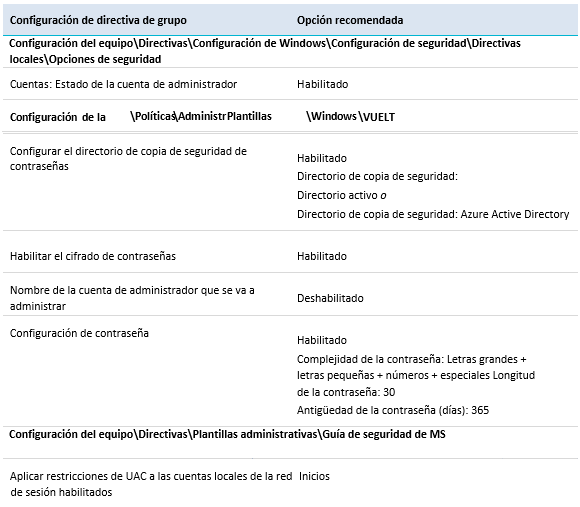
Cuando se utilizan cuentas de administrador integradas con nombres de cuenta y contraseñas comunes, puede permitir que los actores malintencionados que ponen en peligro estas credenciales en una estación de trabajo se transfieran fácilmente a través de la red a otras estaciones de trabajo. Incluso si las cuentas de administrador integradas tienen un nombre único y contraseñas únicas, los actores malintencionados pueden identificar estas cuentas en función de su identificador de seguridad (es decir, S-1-5-21-domain-500) y usar esta información para centrar cualquier intento de fuerza bruta de credenciales en una estación de trabajo si pueden obtener acceso a la base de datos SAM. Para reducir este riesgo, es necesario usar la solución de contraseña de administrador local (LAPS) de Microsoft para garantizar que se usen frases de contraseña únicas para cada estación de trabajo. Además, las restricciones de Control de cuentas de usuario deben aplicarse a las conexiones remotas que utilizan dichas cuentas. Tenga en cuenta que la configuración de la directiva de grupo de MS Security Guide está disponible como parte del kit de herramientas de cumplimiento de seguridad de Microsoft. La siguiente configuración de directiva de grupo se puede implementar para proteger el uso de cuentas de administrador integradas.
Arranque medido
La tercera característica de seguridad clave del arranque seguro, compatible con Microsoft Windows 10 y Windows 11 en combinación con placas base con UEFI y un módulo de plataforma segura (TPM), es el arranque medido. El arranque medido se utiliza para desarrollar un registro fiable de los componentes que se inicializan antes del controlador ELAM. Esta información puede ser examinada por el software antimalware en busca de signos de manipulación de los componentes de arranque. Para reducir el riesgo de que los cambios malintencionados en los componentes de arranque pasen desapercibidos, se debe utilizar el arranque medido en las estaciones de trabajo que lo admitan.
Microsoft Edge
Microsoft Edge es un navegador web que se introdujo por primera vez en Microsoft Windows 10 para reemplazar a Internet Explorer 11. Dado que Microsoft Edge contiene una funcionalidad de seguridad mejorada (basada en el proyecto Chromium), debe usarse siempre que sea posible. En el caso de las organizaciones que usan Microsoft Edge en lugar de exploradores web de terceros, se pueden configurar varias opciones de directiva de grupo (una vez que se hayan instalado las plantillas administrativas de directiva de grupo compatibles) para proteger el explorador web, incluido SmartScreen de Microsoft Defender. La guía de protección recomendada para Microsoft Edge está disponible en el blog de líneas base de seguridad de Microsoft.
Autenticación multifactor
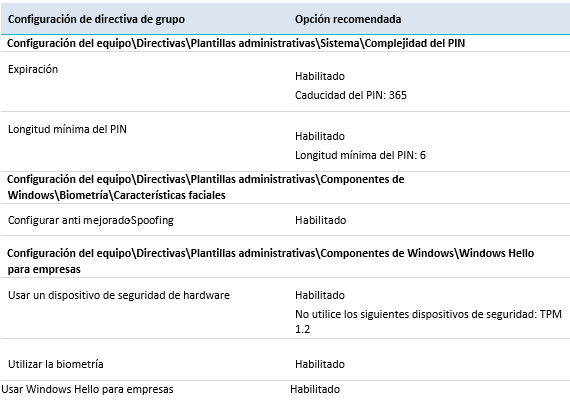
Dado que las credenciales privilegiadas a menudo permiten a los usuarios eludir la funcionalidad de seguridad implementada para proteger las estaciones de trabajo y son susceptibles a las aplicaciones de registro de claves, es importante que estén adecuadamente protegidas contra el riesgo. Además, los actores malintencionados que capturaron hashes de contraseñas por fuerza bruta pueden obtener acceso a las estaciones de trabajo si no se ha implementado la autenticación multifactor. Para reducir este riesgo, se debe utilizar la autenticación multifactor basada en hardware para usuarios privilegiados, acceso remoto y cualquier acceso a repositorios de datos importantes o confidenciales. Las organizaciones pueden considerar si Windows Hello para empresas (WHfB) es adecuado para su entorno. Notablemente WHfB se puede configurar con un número de identificación personal (PIN) o reconocimiento facial/digital para desbloquear el uso de criptografía asimétrica almacenada en un TPM con el fin de autenticar a los usuarios. Tenga en cuenta que el uso de TPM otorga una importancia adicional a la aplicación de revisiones de TPM para vulnerabilidades y a la retirada de aquellos dispositivos que no se pueden revisar. Las organizaciones también pueden optar por imponer el uso de las versiones más recientes de TPM al usar WHfB. Por último, Microsoft ha emitido una guía sobre el uso de tokens de seguridad FIDO2 como parte de la autenticación multifactor para los inicios de sesión de Microsoft Windows. La siguiente configuración de directiva de grupo se puede implementar para habilitar WHfB con el uso de datos biométricos o PIN.
Arquitectura del sistema operativo
Las versiones x64 (64 bits) de Microsoft Windows incluyen funcionalidades de seguridad adicionales de las que carecen las versiones x86 (32 bits). Esto incluye la compatibilidad con el kernel de Data Execution Prevention (DEP) nativa basada en hardware, la protección de parches del kernel (PatchGuard), la firma obligatoria de controladores de dispositivos y la falta de compatibilidad con controladores maliciosos de 32 bits. El uso de versiones x86 (32 bits) de Microsoft Windows expone a las organizaciones a explotar técnicas mitigadas por las versiones x64 (64 bits) de Microsoft Windows. Para reducir este riesgo, las estaciones de trabajo deben usar las versiones x64 (64 bits) de Microsoft Windows.
Aplicación de parches del sistema operativo
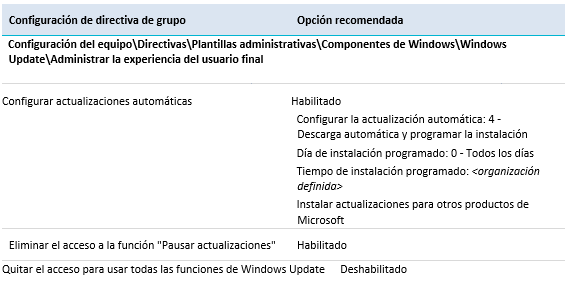
Los parches se publican en respuesta a vulnerabilidades divulgadas anteriormente o para abordar de manera proactiva vulnerabilidades que aún no se han divulgado públicamente. En el caso de las vulnerabilidades reveladas, es posible que los exploits ya se hayan desarrollado y estén disponibles gratuitamente en herramientas de piratería comunes. En el caso de los parches para vulnerabilidades que aún no se han divulgado públicamente, es relativamente fácil para los actores maliciosos utilizar herramientas disponibles gratuitamente para identificar la vulnerabilidad que se está parcheando y desarrollar un exploit asociado. Esta actividad se puede realizar en menos de un día y ha provocado un aumento de los ataques de 1 día. Para reducir este riesgo, los parches del sistema operativo y las actualizaciones de controladores deben administrarse, implementarse y aplicarse de forma centralizada en un período de tiempo adecuado, según lo determine la gravedad de la vulnerabilidad y las medidas de mitigación ya implementadas. Anteriormente, la aplicación de parches del sistema operativo se lograba normalmente mediante Microsoft Endpoint Configuration Manager o Microsoft Windows Server Update Services (WSUS), junto con la funcionalidad Wake-on-LAN para facilitar la aplicación de revisiones fuera del horario comercial principal. Sin embargo, Windows Update para empresas puede reemplazar o complementar muchas funciones de WSUS. La configuración de Windows Update para empresas se puede aplicar a través de la configuración de directiva de grupo o la configuración equivalente en Microsoft Endpoint Manager. Microsoft también ha publicado una guía sobre errores de configuración comunes relacionados con las actualizaciones de Windows. Para obtener más información sobre cómo determinar la gravedad de las vulnerabilidades y los plazos para aplicar parches, consulte la publicación Aplicación de parches y sistemas operativos. Se pueden implementar las siguientes opciones de configuración de directiva de grupo para garantizar que los sistemas operativos permanezcan correctamente revisados.
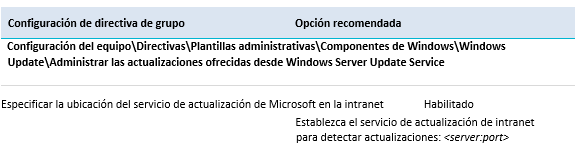
Además, si se usa un servidor de Windows Server Update Services (WSUS), se puede implementar la siguiente configuración de directiva de grupo.
Versión del sistema operativo
Microsoft Windows 10 y Windows 11 han introducido mejoras en la funcionalidad de seguridad con respecto a las versiones anteriores de Microsoft Windows. Esto ha hecho que sea más difícil para los actores maliciosos crear exploits confiables para las vulnerabilidades que descubrieron. El uso de versiones anteriores de Microsoft Windows, incluidas las versiones anteriores de Microsoft Windows 10 y Windows 11, expone a las organizaciones a explotar técnicas que desde entonces se han mitigado en las versiones más recientes de Microsoft Windows. Para reducir este riesgo, las estaciones de trabajo deben utilizar la versión más reciente de Microsoft Windows 10 o Windows 11.
Restricción de cuentas con privilegios
Proporcionar a los usuarios una cuenta privilegiada para el uso diario supone el riesgo de que utilicen esta cuenta para el acceso externo a la web y al correo electrónico. Esto es especialmente preocupante, ya que los usuarios privilegiados tienen la capacidad de ejecutar código malicioso con acceso privilegiado en lugar de acceso estándar. Para reducir este riesgo, a los usuarios que no requieren acceso con privilegios no se les deben conceder cuentas con privilegios, mientras que a los usuarios que requieren acceso con privilegios se les deben conceder cuentas estándar y con privilegios independientes con credenciales diferentes. Además, las cuentas privilegiadas utilizadas deben tener bloqueado el acceso externo a la web y al correo electrónico. Para obtener más información sobre el uso de cuentas con privilegios y cómo minimizar su uso, consulte la publicación Restricción de privilegios administrativos.
Arranque seguro
Otro método para que el código malintencionado mantenga la persistencia y evite la detección es reemplazar el cargador de arranque predeterminado para Microsoft Windows por una versión maliciosa. En tales casos, el cargador de arranque malicioso se ejecuta en el momento del arranque y carga Microsoft Windows sin ninguna indicación de que esté presente. Estos cargadores de arranque maliciosos son extremadamente difíciles de detectar y se pueden utilizar para ocultar código malicioso en las estaciones de trabajo. Para reducir este riesgo, se deben utilizar placas base con funcionalidad de arranque seguro. Arranque seguro, un componente de Trusted Boot, es una característica de seguridad de Microsoft Windows 10 y Windows 11 en combinación con placas base con UEFI. El arranque seguro funciona comprobando en el momento del arranque que el cargador de arranque está firmado y coincide con un certificado firmado por Microsoft almacenado en la UEFI. Si las firmas de certificado coinciden, se permite la ejecución del cargador de arranque, de lo contrario, se impide su ejecución y la estación de trabajo no arranca.
Prioridades medias
Las siguientes recomendaciones, enumeradas en orden alfabético, deben tratarse como prioridades medias al proteger las estaciones de trabajo de Microsoft Windows 10 y Windows 11.
Política de bloqueo de cuentas
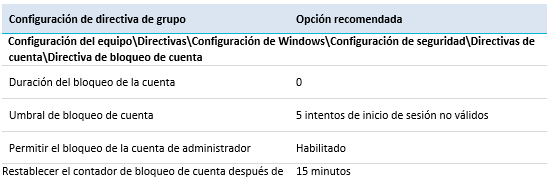
Permitir intentos ilimitados de acceso a las estaciones de trabajo no evitará los intentos de los actores malintencionados de utilizar las medidas de autenticación de fuerza bruta. Para reducir este riesgo, las cuentas deben bloquearse después de un número definido de intentos de autenticación no válidos. No es necesario que el umbral para bloquear cuentas sea demasiado restrictivo para que sea efectivo. Por ejemplo, un umbral de 5 intentos incorrectos, con un período de restablecimiento de 15 minutos para el contador de bloqueo, evitará cualquier intento de fuerza bruta y es poco probable que bloquee a un usuario legítimo que accidentalmente ingrese su contraseña incorrectamente varias veces. Se puede implementar la siguiente configuración de directiva de grupo para lograr una directiva de bloqueo razonable.
Conexiones anónimas
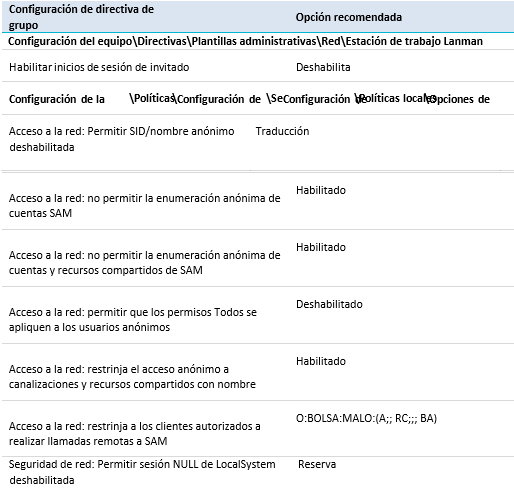
Los actores maliciosos pueden utilizar conexiones anónimas para recopilar información sobre el estado de las estaciones de trabajo. La información que se puede recopilar de conexiones anónimas (es decir, utilizando el comando net use para conectarse al recurso compartido IPC$) puede incluir listas de usuarios y grupos, SID para cuentas, listas de recursos compartidos, políticas de estaciones de trabajo, versiones del sistema operativo y niveles de parches. Para reducir este riesgo, se deben deshabilitar las conexiones anónimas a las estaciones de trabajo. Se puede implementar la siguiente configuración de directiva de grupo para deshabilitar el uso de conexiones anónimas.
Software antivirus
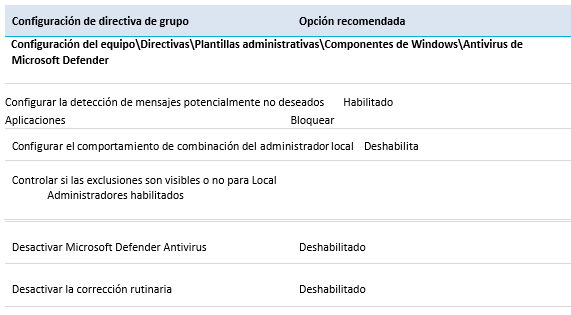
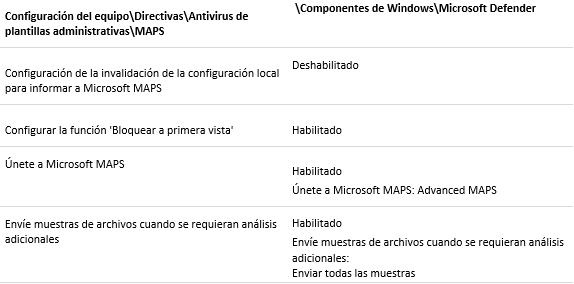
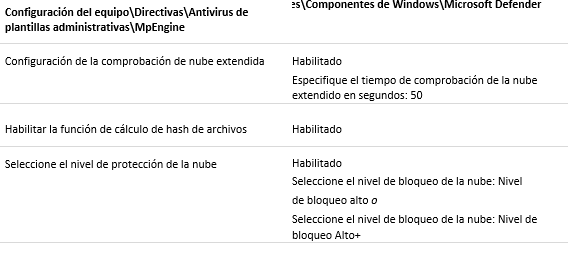
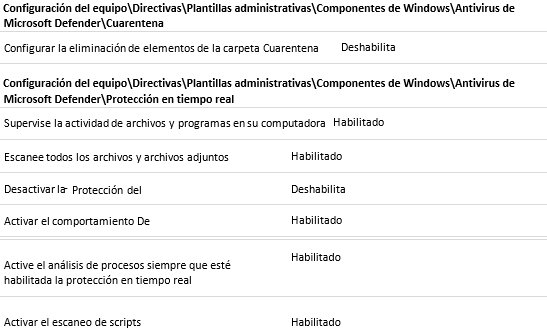
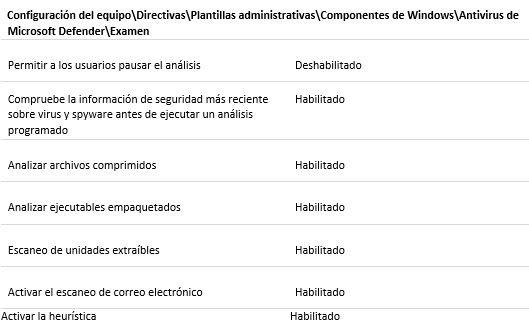
Los actores malintencionados pueden desarrollar código malicioso para explotar las vulnerabilidades del software que los proveedores no detectan y remedian durante las pruebas. Dado que a menudo se involucra mucho tiempo y esfuerzo en el desarrollo de exploits funcionales y confiables, los actores maliciosos a menudo reutilizan sus exploits tanto como sea posible antes de verse obligados a desarrollar nuevos exploits. Para reducir este riesgo, se deben implementar aplicaciones de seguridad de endpoints con funcionalidad antivirus basada en firmas. Al hacerlo, las firmas deben actualizarse al menos a diario. Si bien el uso de la funcionalidad antivirus basada en firmas puede ayudar a reducir el riesgo, solo son efectivos cuando ya se ha perfilado una pieza particular de código malicioso y las firmas están actualizadas. Los actores malintencionados pueden crear variantes de código malicioso conocido, o desarrollar nuevo código malicioso invisible, para eludir los mecanismos tradicionales de detección basados en firmas. Para reducir este riesgo, también se deben implementar aplicaciones de seguridad de endpoints con funcionalidad de prevención de intrusiones basada en host, o funcionalidad equivalente que aproveche los servicios basados en la nube. Al hacerlo, dicha funcionalidad debe establecerse en el nivel más alto disponible. Si se usa Microsoft Defender Antivirus, se pueden implementar las siguientes opciones de directiva de grupo para configurarlo de forma óptima.
Administrador de archivos adjuntos
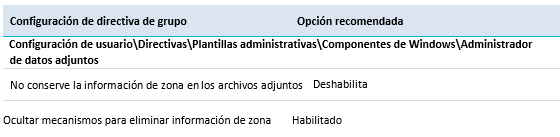
El Administrador de archivos adjuntos de Microsoft Windows funciona junto con aplicaciones como el conjunto de aplicaciones de Microsoft Office e Internet Explorer para ayudar a proteger las estaciones de trabajo de los archivos adjuntos que se han recibido por correo electrónico o se han descargado de Internet. El Administrador de archivos adjuntos clasifica los archivos como de riesgo alto, medio o bajo en función de la zona en la que se originaron y el tipo de archivo. En función del riesgo para la estación de trabajo, el Administrador de archivos adjuntos emitirá una advertencia a un usuario o le impedirá abrir un archivo. Si la información de zona no se conserva, o se puede eliminar, puede permitir que los actores malintencionados realicen ingeniería social de un usuario para eludir las protecciones que ofrece el Administrador de archivos adjuntos. Para reducir este riesgo, el Administrador de archivos adjuntos debe configurarse para conservar y proteger la información de zona de los archivos. Se puede implementar la siguiente configuración de directiva de grupo para garantizar que la información de zona asociada a los datos adjuntos se conserve y proteja.
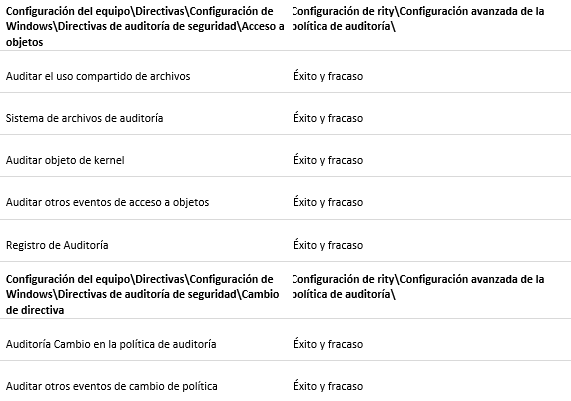
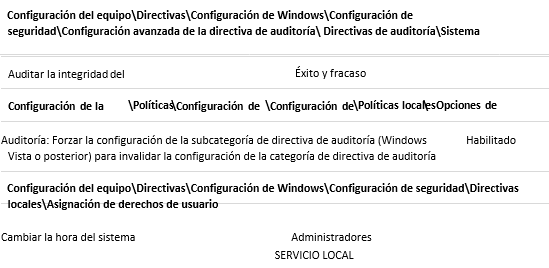
Gestión de eventos de auditoría
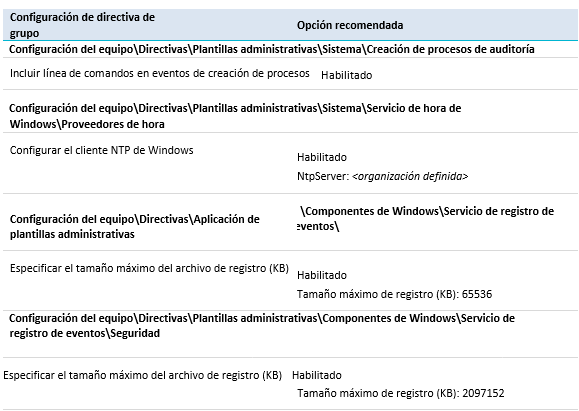
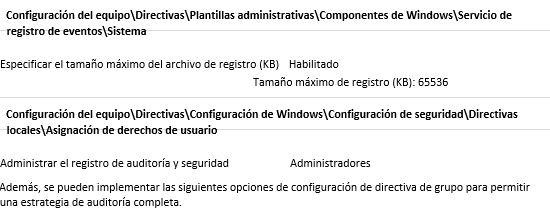
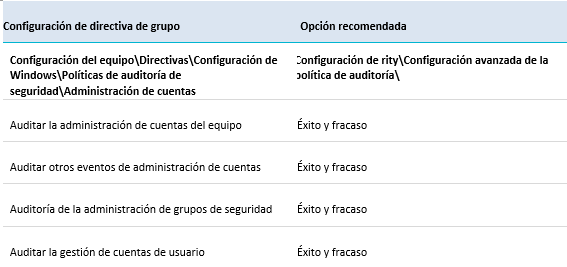
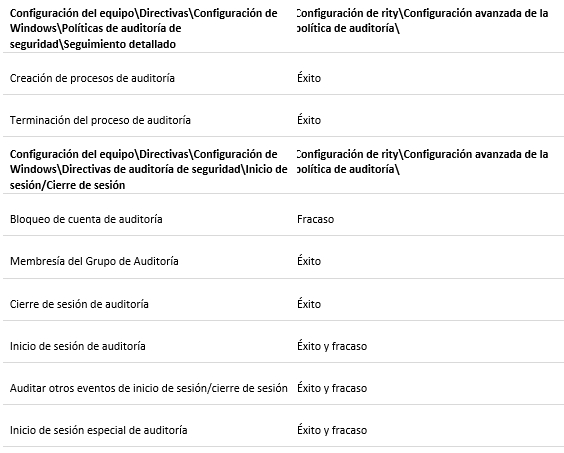
Si no se capturan y analizan los eventos de auditoría relacionados con la seguridad de las estaciones de trabajo, las intrusiones de ciberseguridad pueden pasar desapercibidas. Además, la falta de dicha información puede obstaculizar significativamente las investigaciones posteriores a un incidente de seguridad cibernética. Para reducir este riesgo, los eventos de auditoría relacionados con la seguridad de las estaciones de trabajo deben capturarse y analizarse de forma rutinaria. Se puede implementar la siguiente configuración de directiva de grupo para garantizar que los eventos de auditoría relacionados con la seguridad se capturen y sincronicen correctamente.
Reproducción automática y ejecución automática
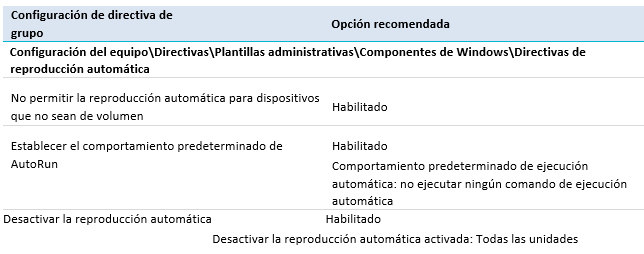
Cuando está habilitado, la reproducción automática comenzará a leer automáticamente desde una unidad o fuente de medios tan pronto como se use con una estación de trabajo, mientras que los comandos de ejecución automática, generalmente en un archivo autorun.inf en el medio, se pueden usar para ejecutar automáticamente cualquier archivo en el medio sin interacción del usuario. Esta funcionalidad puede ser aprovechada por actores malintencionados para ejecutar automáticamente código malicioso. Para reducir este riesgo, se deben deshabilitar las funciones de reproducción automática y ejecución automática. Se pueden implementar las siguientes opciones de configuración de directiva de grupo para deshabilitar la funcionalidad de reproducción automática y ejecución automática.
Dispositivos de arranque
De forma predeterminada, las estaciones de trabajo a menudo están configuradas para arrancar desde medios ópticos, o incluso medios USB, con preferencia a los discos duros. Los actores malintencionados con acceso físico a dichas estaciones de trabajo pueden arrancar desde sus propios medios para obtener acceso al contenido de los discos duros. Con este acceso, los actores maliciosos pueden restablecer las contraseñas de las cuentas de usuario locales u obtener acceso a la base de datos SAM local para robar hashes de contraseñas para intentos de descifrado de fuerza bruta fuera de línea. Para reducir este riesgo, las estaciones de trabajo deben restringirse a arrancar solo desde la unidad del sistema principal designada.
Tendiendo puentes entre las redes
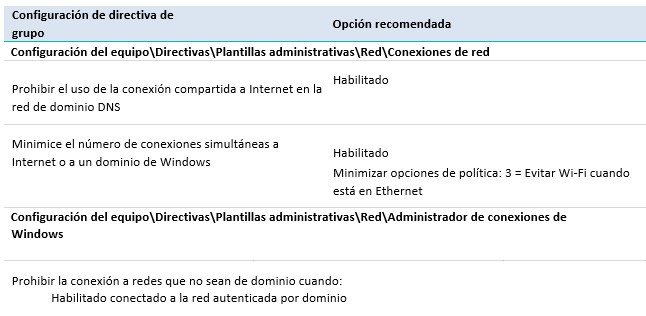
Cuando las estaciones de trabajo tienen varias interfaces de red, como una interfaz Ethernet y una interfaz inalámbrica, es posible establecer un puente entre las redes conectadas. Por ejemplo, cuando se utiliza una interfaz Ethernet para conectarse a la red cableada de una organización y una interfaz inalámbrica para conectarse a otra red no controlada por la organización, como un punto de acceso inalámbrico público. Cuando se crean puentes entre dichas redes, los actores malintencionados pueden acceder directamente a la red cableada desde la red inalámbrica para extraer información confidencial. Para reducir este riesgo, se debe deshabilitar la capacidad de instalar y configurar puentes de red entre diferentes redes. Esto no evitará que los actores malintencionados comprometan una estación de trabajo a través de la red inalámbrica y luego utilicen software malicioso como medio para acceder indirectamente a la red cableada. Esto solo se puede evitar desactivando manualmente todas las interfaces inalámbricas al conectarse a redes cableadas. Se puede implementar la siguiente configuración de directiva de grupo para deshabilitar la capacidad de instalar y configurar puentes de red.
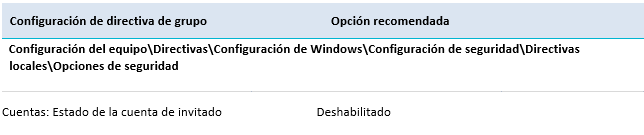
Cuentas de invitado integradas
Cuando se utilizan cuentas de invitado integradas, puede permitir que actores malintencionados inicien sesión en una estación de trabajo a través de la red sin necesidad de comprometer primero las credenciales de usuario legítimas. Para reducir este riesgo, las cuentas de invitado integradas deben estar deshabilitadas. Se pueden implementar las siguientes opciones de configuración de directiva de grupo para deshabilitar y cambiar el nombre de las cuentas de invitado integradas.
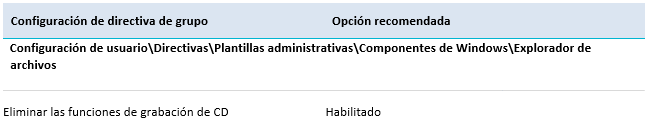
CD Acceso al quemador
Si la funcionalidad de grabación de CD está habilitada y las grabadoras de CD están instaladas en las estaciones de trabajo, los actores malintencionados pueden intentar robar información confidencial grabándola en un CD. Para reducir este riesgo, los usuarios no deben tener acceso a la funcionalidad de grabación de CD, excepto cuando sea explícitamente necesario. La siguiente configuración de directiva de grupo se puede implementar para impedir el acceso a la funcionalidad de grabación de CD, aunque como esta configuración de directiva de grupo solo impide el acceso a la funcionalidad de grabación de CD nativa en Microsoft Windows, también se debe impedir que los usuarios instalen aplicaciones de grabación de CD de terceros. Alternativamente, los lectores de CD se pueden utilizar en estaciones de trabajo en lugar de grabadoras de CD.
Registro centralizado de eventos de auditoría
El almacenamiento de registros de eventos de auditoría en estaciones de trabajo plantea el riesgo de que los actores malintencionados intenten modificar o eliminar estos registros durante una intrusión para cubrir sus huellas. Además, si no se lleva a cabo un registro centralizado de eventos de auditoría, se reducirá la visibilidad de los eventos de auditoría en todas las estaciones de trabajo, se evitará la correlación de los eventos de auditoría y se aumentará la complejidad de cualquier investigación posterior a los incidentes de ciberseguridad. Para reducir este riesgo, los registros de eventos de auditoría de las estaciones de trabajo deben transferirse a un servidor de registro central seguro.
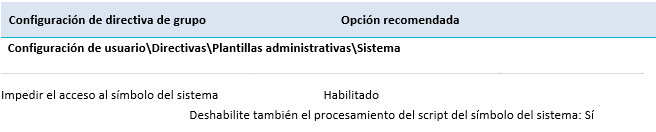
Símbolo del sistema
Los actores malintencionados que obtienen acceso a una estación de trabajo pueden usar el símbolo del sistema para ejecutar herramientas integradas de Microsoft Windows para recopilar información sobre la estación de trabajo o el dominio, así como programar código malicioso para que se ejecute en otras estaciones de trabajo de la red. Para reducir este riesgo, los usuarios no deben tener acceso al símbolo del sistema ni la capacidad de ejecutar archivos y scripts por lotes. En caso de que exista un requisito comercial legítimo para permitir a los usuarios ejecutar archivos por lotes (archivos e.g. cmd y bat); ejecutar scripts de archivos por lotes de inicio de sesión, cierre de sesión, inicio o apagado; o utilizar Servicios de Escritorio Remoto, será necesario aceptar este riesgo. La siguiente configuración de directiva de grupo se puede implementar para impedir el acceso al símbolo del sistema y a la funcionalidad de procesamiento de scripts.
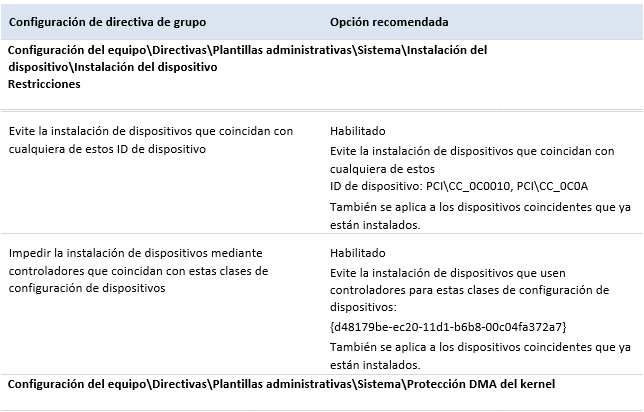
Acceso directo a la memoria
Las interfaces de comunicaciones que utilizan el acceso directo a memoria (DMA) pueden permitir que los actores malintencionados con acceso físico a una estación de trabajo accedan directamente al contenido de la memoria de una estación de trabajo. Esto se puede usar para leer contenido confidencial, como claves criptográficas, o para escribir código malicioso directamente en la memoria. Para reducir este riesgo, las interfaces de comunicación que permiten DMA (por ejemplo, FireWire y Thunderbolt) deben deshabilitarse. Esto se puede lograr físicamente (por ejemplo, usando epoxi) o mediante el uso de controles de software (por ejemplo, deshabilitando la funcionalidad en la UEFI, deshabilitando los controladores FireWire y Thunderbolt, eliminando el controlador SBP-2 o utilizando una solución de protección de punto final). Se puede implementar la siguiente configuración de directiva de grupo para deshabilitar los controladores FireWire y Thunderbolt, quitar el controlador SBP-2 y habilitar la protección DMA del kernel (una característica de seguridad de Microsoft Windows 10 y Windows 11).
Cifrado de unidades
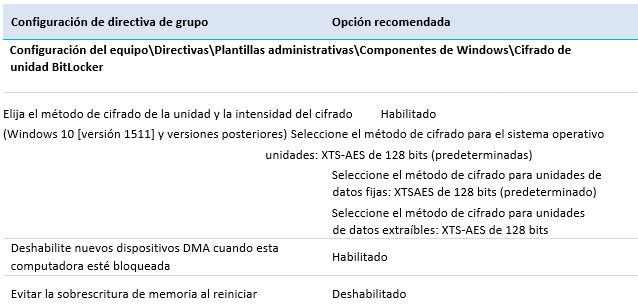
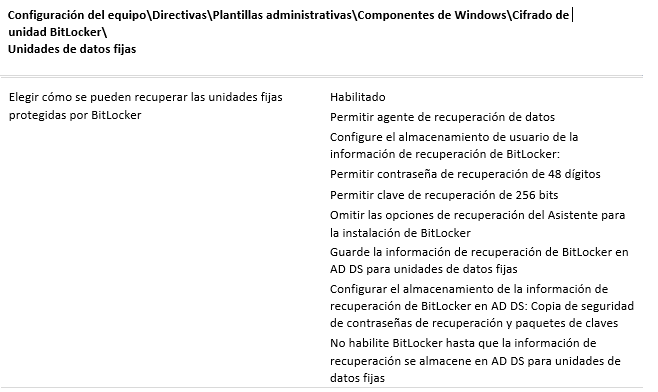
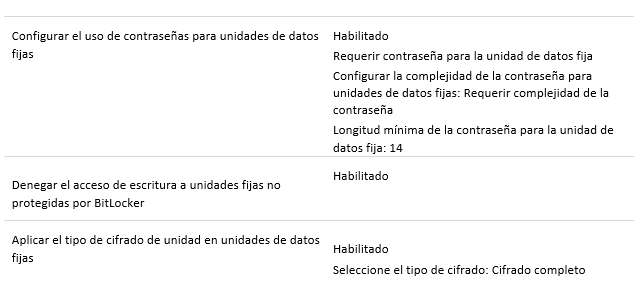
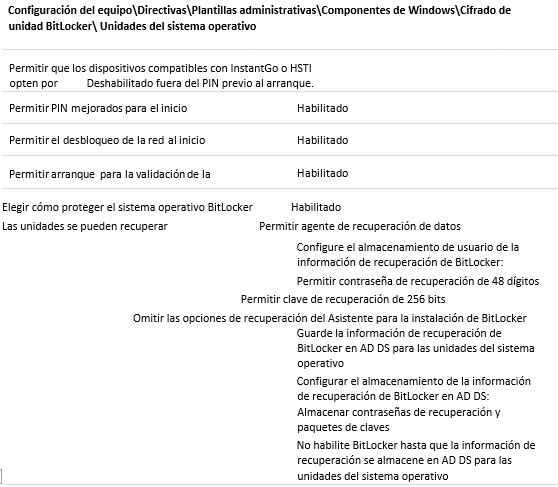
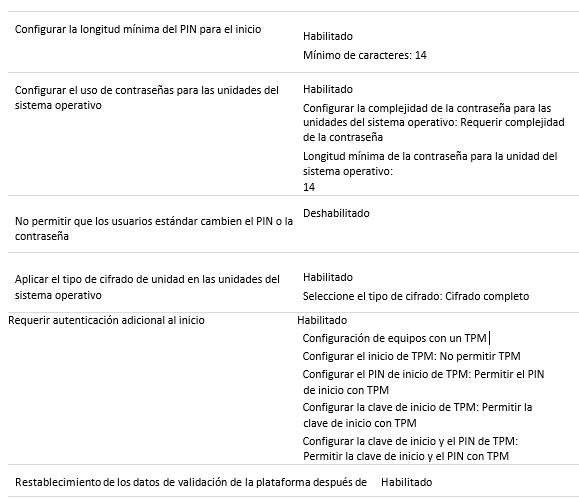
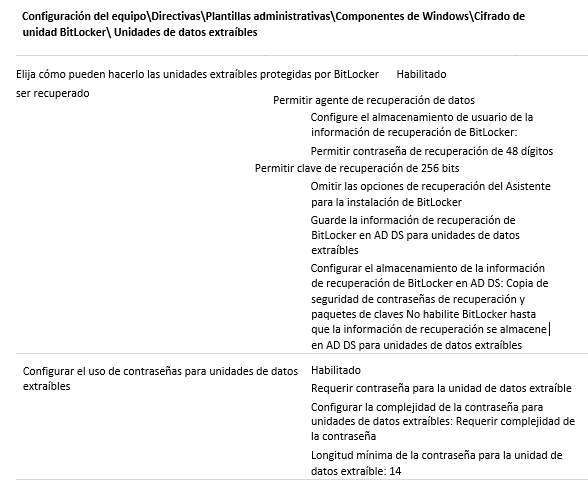
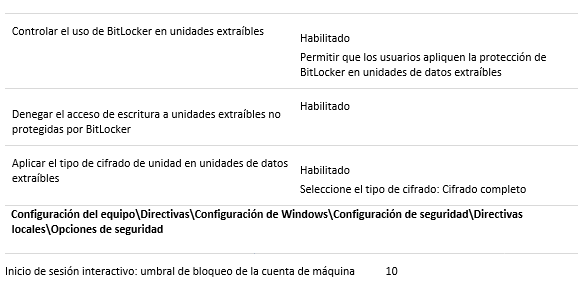
Los actores malintencionados con acceso físico a una estación de trabajo pueden utilizar un CD/DVD de arranque o un medio USB para cargar su propio entorno operativo. Desde este entorno, pueden acceder al sistema de archivos local para obtener acceso a información confidencial o a la base de datos SAM para acceder a los hashes de contraseñas. Además, los actores maliciosos que obtengan acceso a un disco duro robado o no desinfectado, u otros medios extraíbles, podrán recuperar su contenido cuando se conecten a otra máquina en la que tengan acceso administrativo y puedan tomar posesión de los archivos. Para reducir este riesgo, se debe utilizar el cifrado de disco completo basado en AES para proteger el contenido de los discos duros del acceso no autorizado. El uso del cifrado de disco completo también puede contribuir a agilizar la desinfección de los medios durante los procesos de desmantelamiento. Si se usa Microsoft BitLocker, se debe implementar la siguiente configuración de directiva de grupo.
Control de dispositivos de punto final
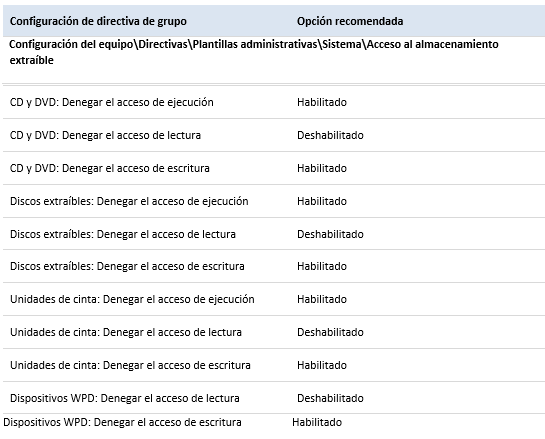
Los actores malintencionados con acceso físico a una estación de trabajo pueden intentar conectar medios USB no autorizados u otros dispositivos con funcionalidad de almacenamiento masivo (por ejemplo, teléfonos inteligentes, reproductores de música digital o cámaras) para facilitar infecciones de código malicioso o la copia no autorizada de información confidencial. Para reducir este riesgo, la funcionalidad de control de dispositivos de punto final debe implementarse adecuadamente para controlar el uso de todos los dispositivos de almacenamiento extraíbles. La siguiente configuración de directiva de grupo se puede implementar para deshabilitar el uso de dispositivos de almacenamiento extraíbles.
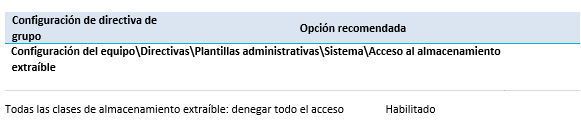
Como alternativa, si se requieren clases específicas de dispositivos de almacenamiento extraíbles para cumplir con los requisitos empresariales, los permisos de ejecución, lectura y escritura deben controlarse clase por clase.
La siguiente configuración de directiva de grupo proporciona una implementación de ejemplo que permite leer datos, pero no ejecutarlos ni escribirlos en clases comunes de dispositivos de almacenamiento extraíbles.
Uso compartido de archivos e impresiones
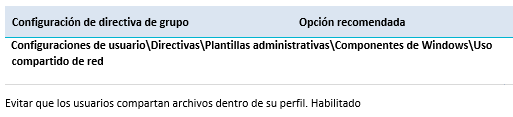
Los usuarios que comparten archivos desde sus estaciones de trabajo pueden dar lugar a una falta de controles de acceso adecuados que se aplican a la información confidencial y a la posibilidad de propagación de código malintencionado si los recursos compartidos de archivos tienen acceso de lectura y escritura. Para reducir este riesgo, se debe deshabilitar el uso compartido local de archivos e impresiones. Lo ideal es que la información confidencial se gestione de forma centralizada (por ejemplo, en un recurso compartido de red con controles de acceso adecuados). La inhabilitación del uso compartido de archivos e impresiones no afectará a la capacidad de un usuario para acceder a unidades e impresoras compartidas en una red. Se puede implementar la siguiente configuración de directiva de grupo para evitar que los usuarios compartan archivos.
Procesamiento de directivas de grupo
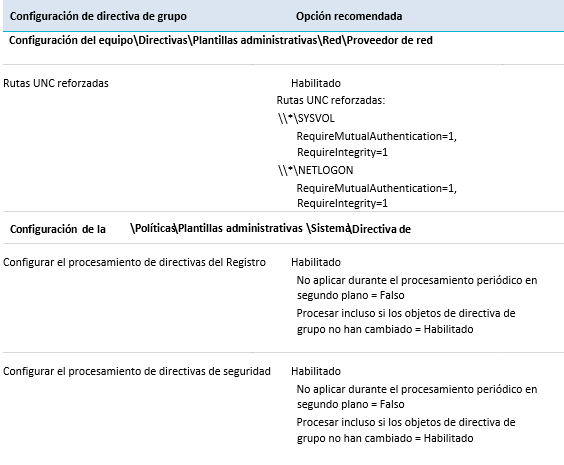
Confiar en que los usuarios establezcan la configuración de directiva de grupo para sus estaciones de trabajo crea la posibilidad de que los usuarios configuren incorrectamente o deshabiliten la funcionalidad de seguridad sin tener en cuenta el impacto en la posición de seguridad de la estación de trabajo. Como alternativa, los actores malintencionados podrían aprovechar esto para deshabilitar cualquier configuración de directiva de grupo local que obstaculice sus esfuerzos por extraer información confidencial. Para reducir este riesgo, se deben especificar todas las configuraciones de directiva de grupo relacionadas con la auditoría, los derechos de usuario y la seguridad para las estaciones de trabajo a nivel de unidad organizativa o dominio. Para asegurarse de que estas directivas no se debiliten, también se debe deshabilitar la compatibilidad con la configuración de directiva de grupo local. La siguiente configuración de directiva de grupo se puede implementar para garantizar que solo se obtenga y se aplique a las estaciones de trabajo la configuración de directiva de grupo basada en dominio de forma segura.
Instalación de aplicaciones
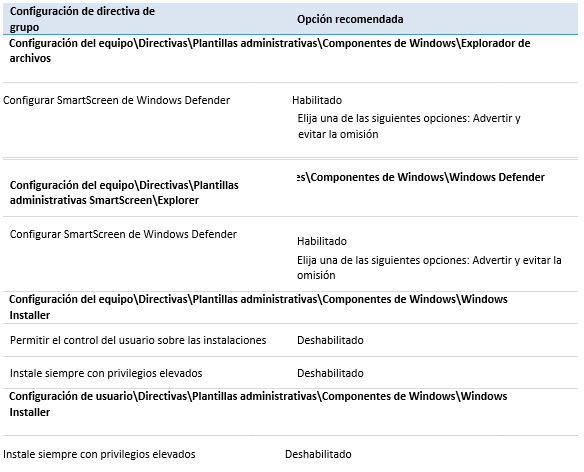
Si bien la capacidad de instalar aplicaciones puede ser un requisito comercial para los usuarios, este privilegio puede ser aprovechado por actores malintencionados. Los actores malintencionados pueden enviar por correo electrónico una aplicación maliciosa o alojar una aplicación maliciosa en un sitio web comprometido, y utilizar técnicas de ingeniería social para convencer a los usuarios de que instalen la aplicación en su estación de trabajo. Incluso si se requiere acceso privilegiado para instalar aplicaciones, los usuarios usarán su acceso privilegiado si creen, o pueden estar convencidos de que, el requisito para instalar la aplicación es legítimo. Además, si las aplicaciones están configuradas para instalarse con privilegios elevados, los actores malintencionados pueden aprovecharse de esto mediante la creación de un paquete de instalación de Windows Installer para crear una nueva cuenta que pertenezca al grupo de administradores integrado local o para instalar una aplicación malintencionada. Se puede implementar la siguiente configuración de directiva de grupo para controlar las instalaciones de aplicaciones.
Listas heredadas y de ejecución única
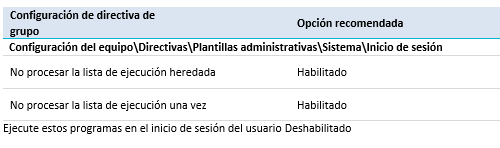
Una vez que el código malicioso se ha copiado en una estación de trabajo, los actores malintencionados con acceso al registro pueden programarlo de forma remota para que se ejecute (es decir, mediante la lista de ejecución única) o para que se ejecute automáticamente cada vez que se inicie Microsoft Windows (es decir, mediante la lista de ejecución heredada). Para reducir este riesgo, se deben deshabilitar las listas heredadas y de ejecución única. Esto puede interferir con el funcionamiento de aplicaciones legítimas que deben ejecutarse automáticamente cada vez que se inicia Microsoft Windows. En tales casos, la configuración de directiva de grupo Ejecutar estos programas en el inicio de sesión del usuario se puede usar para realizar la misma función de una manera más segura cuando se define en un nivel de dominio; sin embargo, si no se usa, esta configuración de directiva de grupo debe deshabilitarse en lugar de dejarse en su estado indefinido predeterminado. Se pueden implementar las siguientes opciones de configuración de directiva de grupo para deshabilitar el uso de listas heredadas y de ejecución única.
Cuentas de Microsoft
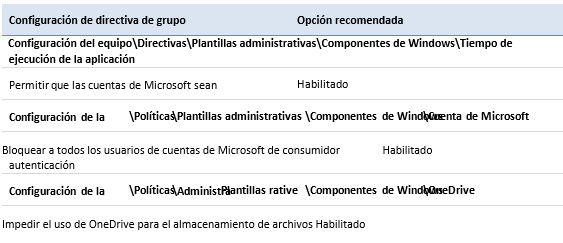
Una característica de Microsoft Windows 10 y Windows 11 es la capacidad de vincular cuentas de Microsoft (anteriormente Windows Live ID) a cuentas locales o de dominio. Cuando esto ocurre, la configuración y los archivos de un usuario se almacenan en la nube mediante OneDrive en lugar de localmente o en un controlador de dominio. Si bien esto puede tener la ventaja de permitir a los usuarios acceder a su configuración y archivos desde cualquier estación de trabajo (por ejemplo, estación de trabajo corporativa, PC doméstico, cibercafé), también puede representar un riesgo para una organización, ya que pierde el control sobre desde dónde se puede acceder a la información confidencial. Para reducir este riesgo, los usuarios no deben vincular cuentas de Microsoft con cuentas locales o de dominio. Se puede implementar la siguiente configuración de directiva de grupo para deshabilitar la capacidad de vincular cuentas de Microsoft a cuentas locales o de dominio.
Configuración de MSS
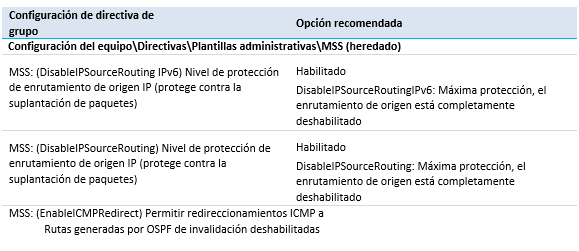
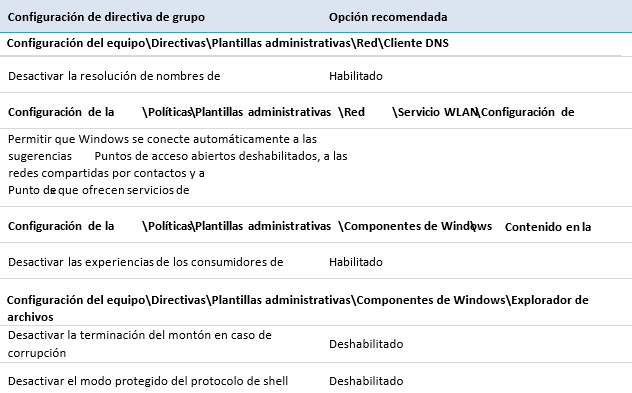
La configuración de MSS son valores del Registro identificados previamente por los expertos en seguridad de Microsoft que se pueden usar para aumentar la seguridad. Aunque muchos de estos valores del Registro ya no son aplicables en las versiones modernas de Microsoft Windows, algunos siguen proporcionando una ventaja de seguridad. Al no especificar esta configuración de MSS, los actores malintencionados pueden aprovechar las debilidades de la postura de seguridad de una estación de trabajo para obtener acceso a información confidencial. Para reducir este riesgo, la configuración de MSS que sigue siendo relevante para las versiones modernas de Microsoft Windows debe especificarse mediante la configuración de directiva de grupo. Las plantillas administrativas de directiva de grupo para la configuración de MSS están disponibles en el blog de orientación de seguridad de Microsoft. Los archivos ADMX y ADML se pueden colocar en %SystemDrive%\Windows\SYSVOL\domain\Policies\PolicyDefinitions en el controlador de dominio y se cargarán automáticamente en el Editor de administración de directivas de grupo. Las siguientes opciones de directiva de grupo se pueden implementar para configurar las opciones de MSS que siguen siendo relevantes para las versiones modernas de Microsoft Windows.
NetBIOS a través de TCP/IP
NetBIOS a través de TCP/IP facilita una serie de métodos de intrusión. Para reducir este riesgo, NetBIOS a través de TCP/IP debe estar deshabilitado para todas las interfaces de red. Dado que NetBIOS a través de TCP/IP solo se utiliza para admitir sistemas operativos Microsoft Windows heredados, como los anteriores a Microsoft Windows 2000, no debería haber un requisito empresarial para su uso, excepto en circunstancias muy excepcionales. NetBIOS a través de TCP/IP se puede deshabilitar estableciendo la configuración de NetBIOS en la configuración de IPv4 WINS en cada interfaz de red para Deshabilitar NetBIOS a través de TCP/IP. NetBIOS a través de TCP/IP no es compatible con IPv6.
Autenticación de red
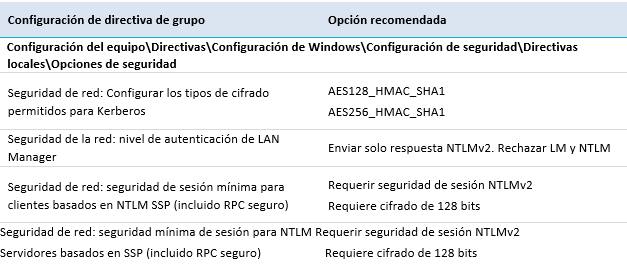
El uso de métodos de autenticación de red inseguros puede permitir que actores malintencionados obtengan acceso no autorizado al tráfico y los servicios de red. Para reducir este riesgo, solo se deben usar métodos de autenticación de red seguros, idealmente Kerberos, para la autenticación de red. Se pueden implementar las siguientes opciones de directiva de grupo para configurar Kerberos y, si es necesario para fines heredados, el uso de NTLMv2.
Política de NoLMHash
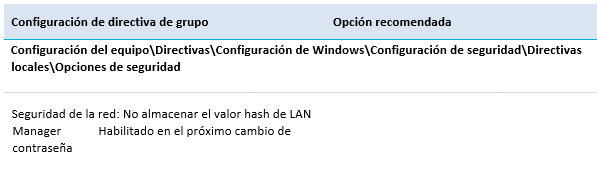
Cuando Microsoft Windows aplica un hash a una contraseña de menos de 15 caracteres, almacena un hash del Administrador de LAN (hash LM) y un hash de Windows NT (hash NT) en la base de datos SAM local para las cuentas locales o en el Directorio de actividad para las cuentas de dominio. El hash LM es significativamente más débil que el hash NT y puede ser fácilmente forzado. Para reducir este riesgo, la política NoLMHash debe implementarse en todas las estaciones de trabajo y controladores de dominio. Dado que el hash LM está diseñado para la autenticación de sistemas operativos Microsoft Windows heredados, como los anteriores a Microsoft Windows 2000, no debería haber un requisito empresarial para su uso, excepto en circunstancias muy excepcionales. Se puede implementar la siguiente configuración de directiva de grupo para evitar el almacenamiento de hashes LM para contraseñas. Se debe animar a todos los usuarios a cambiar su contraseña una vez que se haya establecido esta configuración de directiva de grupo, ya que hasta que lo hagan, seguirán siendo vulnerables.
Funcionalidad del sistema operativo
Dejar habilitada la funcionalidad innecesaria en Microsoft Windows puede proporcionar mayores oportunidades para que los actores malintencionados aprovechen la funcionalidad potencialmente vulnerable o mal configurada. Para reducir este riesgo, se deben deshabilitar o eliminar las funciones innecesarias de Microsoft Windows.
Política de autenticación de contraseña e inicio de sesión
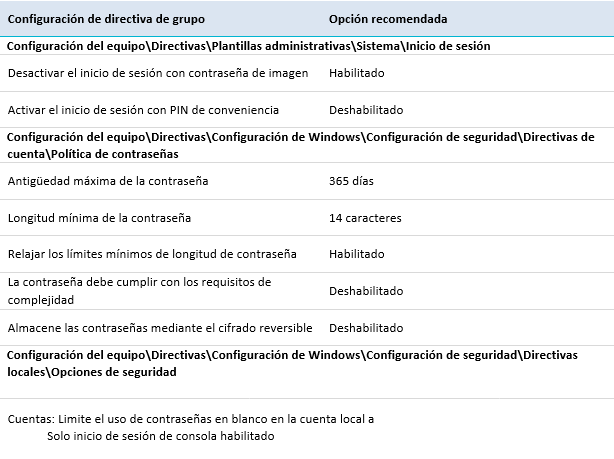
El uso de contraseñas débiles, como contraseñas de ocho caracteres sin complejidad, puede permitir que sean forzadas en cuestión de minutos utilizando aplicaciones disponibles gratuitamente en la web. Para reducir este riesgo, se debe implementar una política de contraseñas seguras. Se puede implementar la siguiente configuración de directiva de grupo para lograr una directiva de contraseña de un solo factor segura. Tenga en cuenta que es posible que la configuración de directiva de grupo para las contraseñas usadas como parte de la autenticación multifactor no tenga que ser tan estricta (por ejemplo, pueden tener una longitud de 6 caracteres sin complejidad).
Gestión de energía
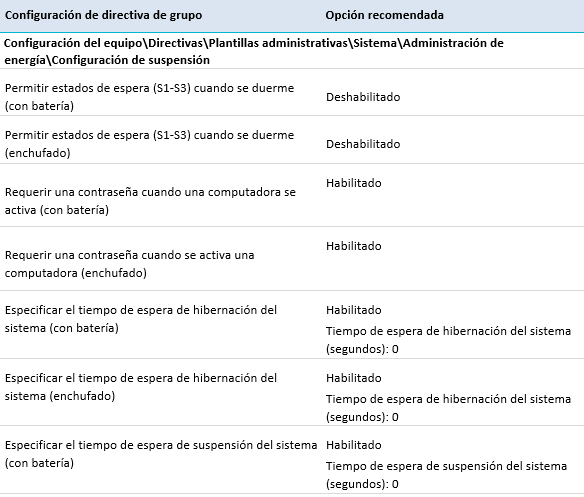
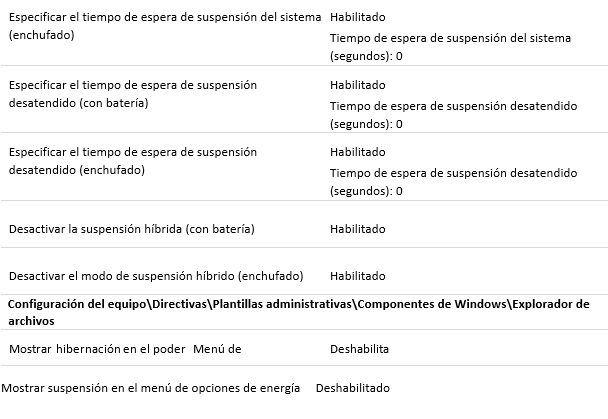
Un método para reducir el uso de energía por parte de las estaciones de trabajo es entrar en un estado de suspensión, hibernación o suspensión híbrida después de un período predefinido de inactividad. Cuando una estación de trabajo entra en un estado de suspensión, mantiene el contenido de la memoria mientras apaga el resto de la estación de trabajo; Con la hibernación o suspensión híbrida, escribe el contenido de la memoria en el disco duro en un archivo de hibernación (hiberfil.sys) y apaga el resto de la estación de trabajo. Cuando esto ocurre, la información confidencial, como las claves de cifrado, podría conservarse en la memoria o escribirse en el disco duro en un archivo de hibernación. Los actores malintencionados con acceso físico a la estación de trabajo y a la memoria o al disco duro pueden recuperar la información confidencial mediante técnicas forenses. Para reducir este riesgo, se deben deshabilitar los estados de suspensión, hibernación y suspensión híbrida. Se puede implementar la siguiente configuración de directiva de grupo para asegurarse de que los estados de suspensión, hibernación y suspensión híbrida estén deshabilitados.
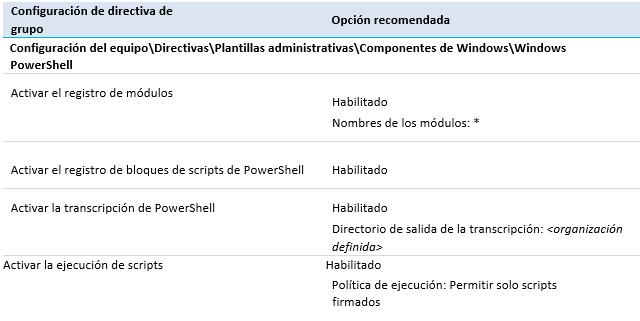
PowerShell
Permitir que se ejecute cualquier script de PowerShell expone una estación de trabajo al riesgo de que un usuario pueda ejecutar un script malintencionado de forma involuntaria. Para reducir este riesgo, los usuarios no deben tener la capacidad de ejecutar scripts de PowerShell; sin embargo, si el uso de scripts de PowerShell es un requisito empresarial esencial, solo se debe permitir la ejecución de scripts firmados. Asegurarse de que solo se permite la ejecución de scripts firmados puede proporcionar un nivel de seguridad de que un script es de confianza y se ha respaldado como un propósito comercial legítimo. Para obtener más información sobre cómo implementar PowerShell de forma eficaz, consulte la publicación Protección de PowerShell en la empresa. Se puede implementar la siguiente configuración de directiva de grupo para controlar el uso de scripts de PowerShell.
Impresoras
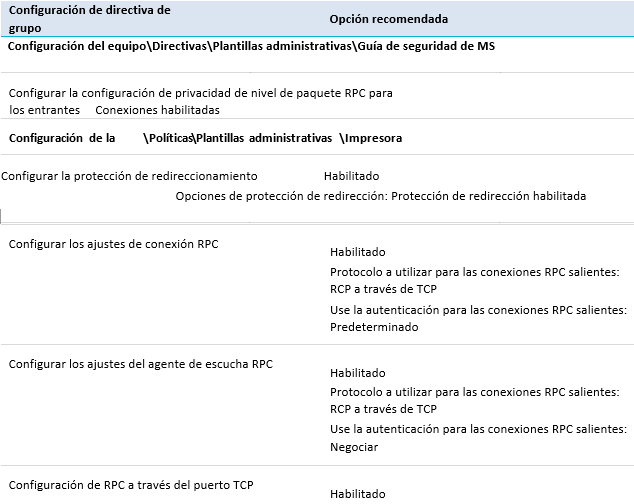
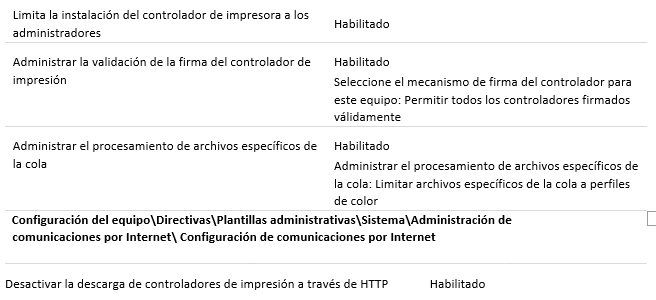
Los actores malintencionados pueden intentar instalar controladores de impresora maliciosos para introducir vulnerabilidades en los sistemas. Alternativamente, los actores maliciosos pueden tratar de explotar las debilidades de la cola de impresión. Para reducir este riesgo, todas las instalaciones de controladores de impresora deben controlarse estrictamente y la cola de impresión debe estar reforzada. Se pueden implementar las siguientes opciones de configuración de directiva de grupo para proteger el uso de impresoras.
Herramientas de edición del Registro
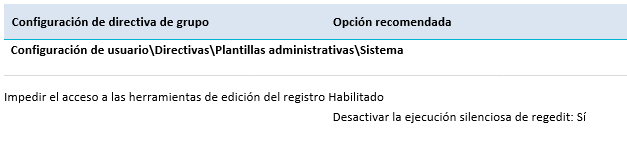
Un método para que el código malintencionado mantenga la persistencia (es decir, permanezca después de reiniciar una estación de trabajo) es usar privilegios administrativos para modificar el registro (ya que los privilegios estándar solo permiten ver el registro). Para reducir este riesgo, los usuarios no deben tener la capacidad de modificar el registro utilizando herramientas de edición del registro (es decir, regedit) o de realizar cambios silenciosos en el registro (es decir, utilizando archivos .reg). La siguiente configuración de directiva de grupo se puede implementar para evitar que los usuarios vean o modifiquen el Registro mediante las herramientas de edición del Registro.
Asistencia remota
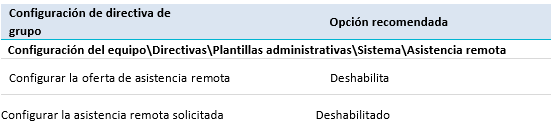
Si bien la asistencia remota puede ser una herramienta empresarial útil para permitir que los administradores de sistemas administren estaciones de trabajo de forma remota, también puede representar un riesgo. Cuando un usuario tiene un problema con su estación de trabajo, puede generar una invitación de asistencia remota. Esta invitación autoriza a cualquier persona que tenga acceso a ella a controlar de forma remota la estación de trabajo que emitió la invitación. Las invitaciones pueden enviarse por correo electrónico, mensajería instantánea o guardarse en un archivo. Si los actores maliciosos logran interceptar una invitación, podrán usarla para acceder a la estación de trabajo del usuario. Además, si no se bloquea el tráfico de red en el puerto 3389 para que no llegue a Internet, los usuarios pueden enviar invitaciones de asistencia remota a través de Internet, lo que podría permitir el acceso remoto a su estación de trabajo por parte de actores malintencionados. Si bien la asistencia remota solo otorga acceso a los privilegios del usuario que generó la solicitud, los actores malintencionados podrían instalar una aplicación de registro de claves en la estación de trabajo en preparación para administrar el sistema utilizando sus credenciales privilegiadas para solucionar cualquier problema. Para reducir este riesgo, la asistencia remota debe estar desactivada. Se pueden implementar las siguientes opciones de configuración de directiva de grupo para deshabilitar la asistencia remota.
Servicios de Escritorio Remoto
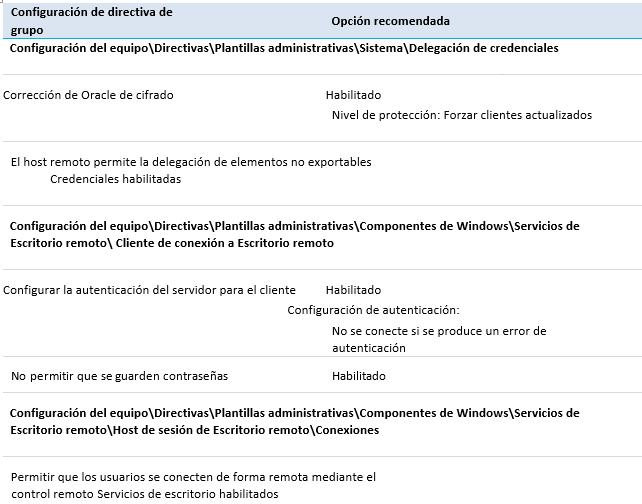
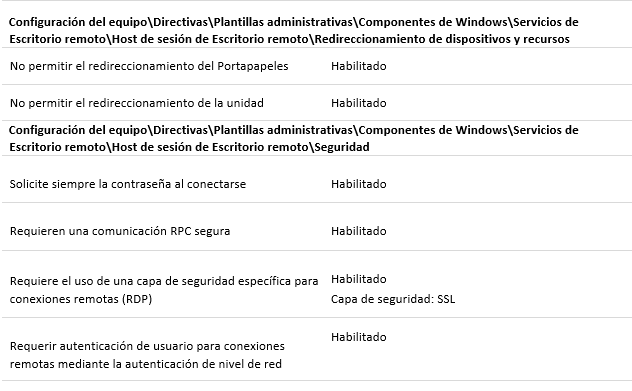
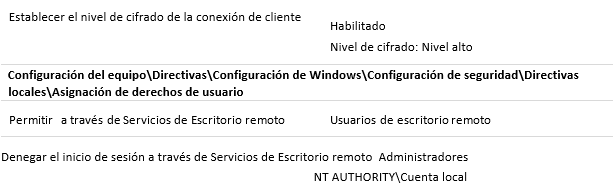
Si bien el acceso a escritorio remoto permite la administración remota de estaciones de trabajo a través de una red, también permite que actores malintencionados accedan a otras estaciones de trabajo una vez que han comprometido una estación de trabajo inicial y las credenciales del usuario. Este riesgo puede agravarse si los actores malintencionados pueden poner en peligro las credenciales de administrador de dominio o las credenciales de administrador local comunes. Para reducir este riesgo, los Servicios de Escritorio remoto deben configurarse de manera que sea lo más seguro posible y solo para los usuarios para los que se requieran explícitamente. La siguiente configuración de directiva de grupo se puede implementar para usar Servicios de Escritorio remoto de la manera más segura posible.
Llamada a Procedimiento Remoto
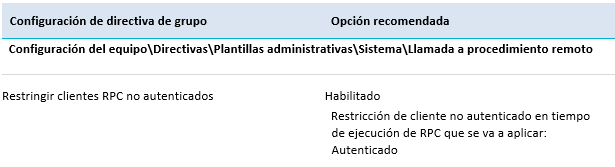
La llamada a procedimiento remoto (RPC) es una técnica utilizada para facilitar las comunicaciones entre aplicaciones cliente y servidor mediante una interfaz común. RPC está diseñado para hacer que la interacción entre el cliente y el servidor sea más fácil y segura mediante el uso de una biblioteca común para manejar tareas como la seguridad, la sincronización y los flujos de datos. Si se permiten las comunicaciones no autenticadas entre las aplicaciones cliente y servidor, podría dar lugar a la divulgación accidental de información confidencial o a la imposibilidad de aprovechar la funcionalidad de seguridad RPC. Para reducir este riesgo, todos los clientes RPC deben autenticarse en los servidores RPC. La siguiente configuración de directiva de grupo se puede implementar para garantizar que los clientes RPC se autentiquen en los servidores RPC.
Información del sistema de informes
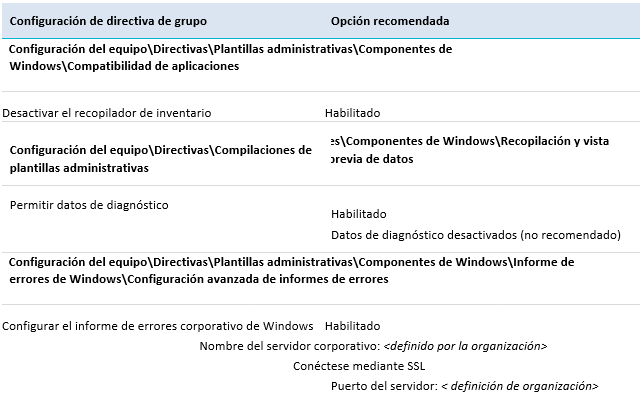
Microsoft Windows contiene una serie de funciones integradas para, a menudo de forma automática y transparente, comunicar información del sistema a Microsoft. Esto incluye errores del sistema e información de fallas, así como inventarios de aplicaciones, archivos, dispositivos y controladores en el sistema. Si es capturada por actores malintencionados, esta información podría exponer información potencialmente confidencial en las estaciones de trabajo. Esta información también podría ser utilizada posteriormente por actores maliciosos para adaptar el código malicioso para dirigirse a estaciones de trabajo o usuarios específicos. Para reducir este riesgo, todas las funciones integradas que notifican información potencialmente confidencial del sistema deben dirigirse a un servidor corporativo de informes de errores de Windows. La siguiente configuración de directiva de grupo se puede implementar para evitar que se notifique a Microsoft información del sistema potencialmente confidencial.
Modo seguro
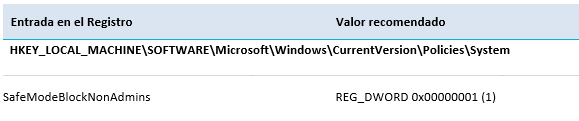
Los actores malintencionados con credenciales de usuario estándar que pueden arrancar en Microsoft Windows mediante las opciones de modo seguro, modo seguro con redes o modo seguro con símbolo del sistema pueden eludir las protecciones del sistema y la funcionalidad de seguridad. Para reducir este riesgo, se debe impedir que los usuarios con credenciales estándar usen las opciones de modo seguro para iniciar sesión. La siguiente entrada del Registro se puede implementar mediante las preferencias de directiva de grupo para evitar que los no administradores usen las opciones de modo seguro.
Comunicaciones de canal seguro
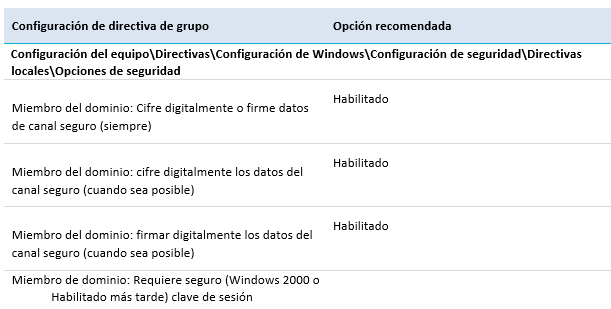
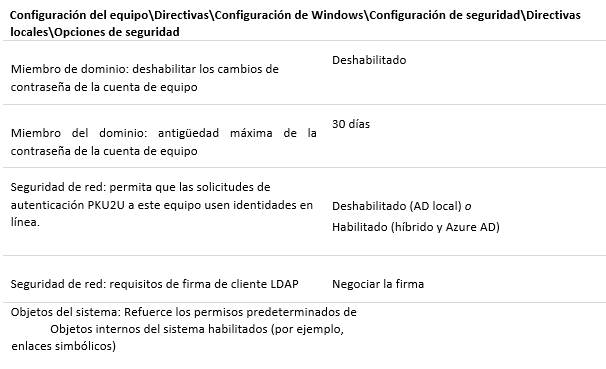
Periódicamente, las estaciones de trabajo conectadas a un dominio se comunicarán con los controladores de dominio. Si los actores malintencionados tienen acceso a comunicaciones de red no protegidas, es posible que puedan capturar o modificar la información confidencial comunicada entre las estaciones de trabajo y los controladores de dominio. Para reducir este riesgo, todas las comunicaciones de canal seguro deben estar firmadas y cifradas con claves de sesión seguras. Se puede implementar la siguiente configuración de directiva de grupo para garantizar que las comunicaciones de canal seguro estén debidamente firmadas y cifradas.
Políticas de seguridad
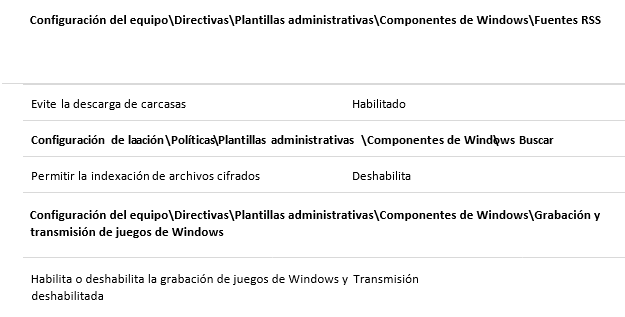
Al no especificar de forma exhaustiva las directivas de seguridad, los actores malintencionados pueden aprovechar los puntos débiles de la configuración de directiva de grupo de una estación de trabajo para obtener acceso a información confidencial. Para reducir este riesgo, las políticas de seguridad deben especificarse de forma exhaustiva. Se pueden implementar las siguientes opciones de configuración de directiva de grupo, además de las mencionadas específicamente en otras áreas de esta publicación, para formar un conjunto completo de directivas de seguridad.
Sesiones de bloqueo de mensajes del servidor
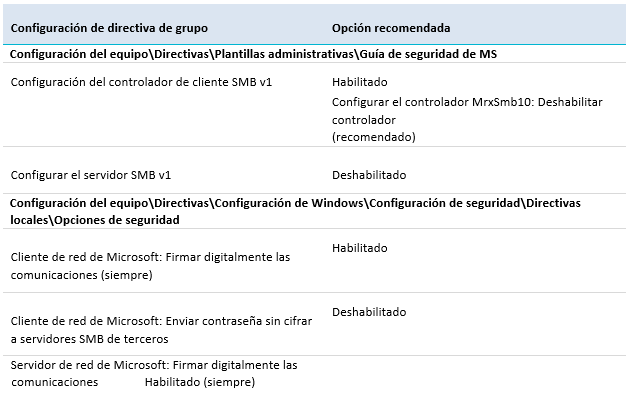
Los actores malintencionados que tienen acceso a las comunicaciones de red pueden intentar utilizar herramientas de secuestro de sesión para interrumpir, terminar o robar una sesión de Server Message Block (SMB). Esto podría permitir a los actores malintencionados modificar paquetes y reenviarlos a un servidor SMB para realizar acciones no deseadas o hacerse pasar por el servidor o el cliente después de que se haya realizado una autenticación legítima para obtener acceso a información confidencial. Para reducir este riesgo, todas las comunicaciones entre los clientes y los servidores SMB deben estar firmadas, con las contraseñas utilizadas correctamente cifradas. Se puede implementar la siguiente configuración de directiva de grupo para garantizar que las comunicaciones entre los clientes y los servidores de SMB sean seguras. Tenga en cuenta que la configuración de la directiva de grupo de MS Security Guide está disponible como parte del kit de herramientas de cumplimiento de seguridad de Microsoft.
Bloqueo de sesión
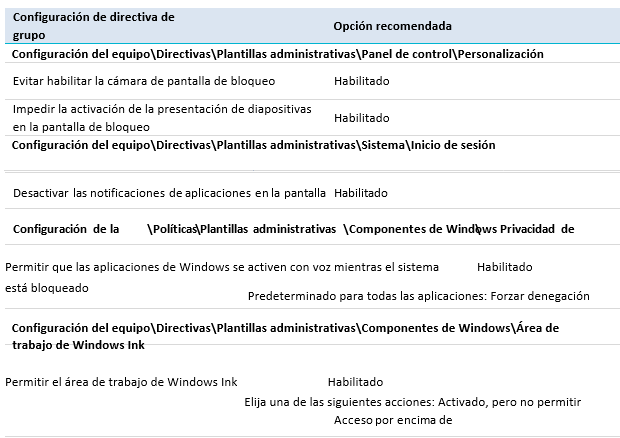
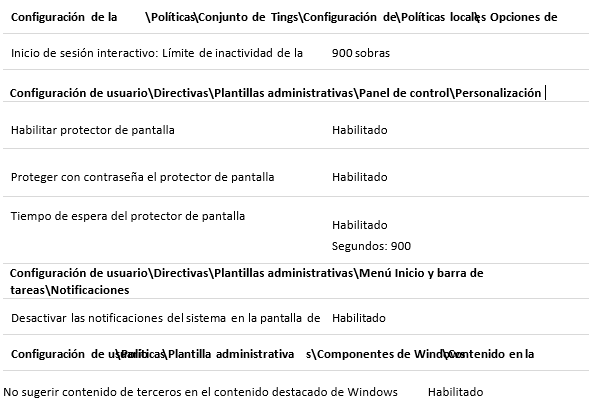
Los actores malintencionados con acceso físico a una estación de trabajo desatendida con una sesión desbloqueada pueden intentar acceder de forma inapropiada a información confidencial o realizar acciones que no se les atribuirán. Para reducir este riesgo, se debe configurar un bloqueo de sesión para que se active después de un máximo de 15 minutos de inactividad del usuario. Además, tenga en cuenta que es posible que se muestre información o alertas en la pantalla de bloqueo. Para reducir el riesgo de divulgación de información no autorizada, minimice la cantidad de información que puede mostrar la pantalla de bloqueo. Se puede implementar la siguiente configuración de directiva de grupo para establecer bloqueos de sesión.
Cortafuegos basados en software
Los firewalls de red a menudo no logran evitar la propagación de código malicioso en una red, o que los actores maliciosos extraigan información confidencial, ya que generalmente solo controlan qué puertos o protocolos se pueden usar entre segmentos de una red. Muchas formas de código malicioso están diseñadas específicamente para aprovecharse de esto mediante el uso de protocolos comunes como HTTP, HTTPS, SMTP y DNS. Para reducir este riesgo, se deben implementar adecuadamente firewalls basados en software que filtren tanto el tráfico entrante como el saliente. Los firewalls basados en software son más efectivos que los firewalls de red, ya que pueden controlar qué aplicaciones y servicios pueden comunicarse hacia y desde las estaciones de trabajo. El firewall de Windows incorporado se puede utilizar para controlar el tráfico entrante y saliente para aplicaciones específicas.
Grabadora de sonidos
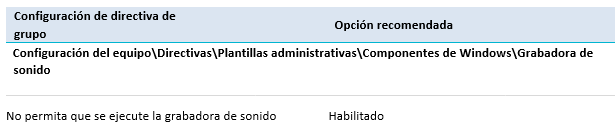
Sound Recorder es una función de Microsoft Windows que permite grabar y guardar el audio de un dispositivo con micrófono como un archivo de audio en el disco duro local. Los actores malintencionados con acceso remoto a una estación de trabajo pueden usar esta funcionalidad para grabar conversaciones confidenciales en las proximidades de la estación de trabajo. Para reducir este riesgo, la grabadora de sonido debe estar desactivada. Se puede implementar la siguiente configuración de directiva de grupo para deshabilitar el uso de la grabadora de sonidos.
Entorno operativo estándar
Cuando se deja que los usuarios instalen, configuren y mantengan sus propias estaciones de trabajo, es muy fácil llegar a un entorno incoherente e inseguro en el que determinadas estaciones de trabajo son más vulnerables que otras. Este entorno inconsistente e inseguro puede permitir fácilmente que los actores maliciosos obtengan un punto de apoyo inicial en una red. Para reducir este riesgo, las estaciones de trabajo deben conectarse a un dominio utilizando un entorno operativo estándar que esté controlado y configurado de forma centralizada por profesionales experimentados en tecnología de la información y seguridad de la información. Sin embargo, en algunos casos, los servicios de dominio basados en la nube pueden ser más eficaces para implementar configuraciones de estaciones de trabajo en una fuerza laboral móvil y dispar. En particular, los objetivos de seguridad pueden alcanzarse sin necesidad de crear imágenes «doradas» y pueden ofrecer procesos de inscripción más flexibles. Sin embargo, los métodos de inscripción, como la autoinscripción de Microsoft Intune, pueden presentar sus propios riesgos de seguridad, como dejar atrás las cuentas de administrador local.
Copia de seguridad y restauración del sistema
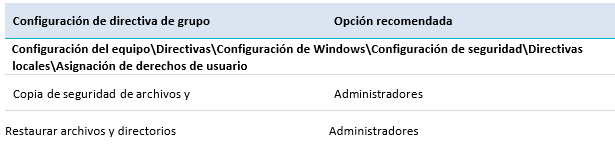
Los actores malintencionados que ponen en peligro una cuenta de usuario con privilegios para hacer copias de seguridad de archivos y directorios pueden utilizar este privilegio para hacer una copia de seguridad del contenido de una estación de trabajo. A continuación, este contenido se puede transferir a una estación de trabajo no conectada a un dominio donde los actores malintencionados tienen acceso administrativo. A partir de aquí, los actores maliciosos pueden restaurar el contenido y tomar posesión, eludiendo así todos los controles de acceso originales que estaban en su lugar. Además, si un usuario tiene privilegios para restaurar archivos y directorios, los actores malintencionados podrían aprovechar este privilegio usándolo para restaurar versiones anteriores de archivos que puedan haber sido eliminados por los administradores del sistema como parte de las actividades de eliminación de código malintencionado o para reemplazar los archivos existentes con variantes maliciosas. Para reducir este riesgo, la capacidad de usar la funcionalidad de copia de seguridad y restauración debe limitarse a los administradores. Se pueden implementar las siguientes opciones de configuración de directiva de grupo para controlar el uso de la funcionalidad de copia de seguridad y restauración.
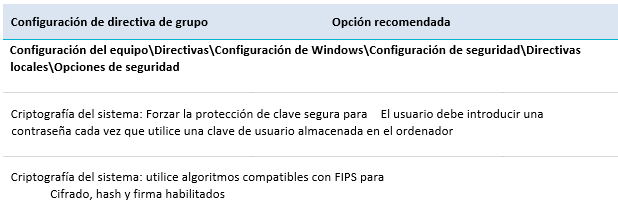
Criptografía del sistema
De forma predeterminada, cuando las claves criptográficas se almacenan en Microsoft Windows, los usuarios pueden acceder a ellas sin tener que introducir primero una contraseña para desbloquear el almacén de certificados. Los actores malintencionados que ponen en peligro una estación de trabajo, o que obtienen acceso físico a una estación de trabajo desbloqueada, pueden usar estas claves de usuario para acceder a información confidencial o recursos que están protegidos criptográficamente. Para reducir este riesgo, se deben utilizar algoritmos de cifrado fuertes y protección de claves sólidas en las estaciones de trabajo. Se puede implementar la siguiente configuración de directiva de grupo para garantizar que se usen algoritmos de cifrado seguros y protección de claves seguras.
Contraseñas UEFI
Los actores malintencionados con acceso a la UEFI de una estación de trabajo pueden modificar la configuración de hardware de la estación de trabajo para introducir vectores de ataque o debilitar la funcionalidad de seguridad dentro del sistema operativo de la estación de trabajo. Esto puede incluir la desactivación de la funcionalidad de seguridad en la CPU, la modificación de los dispositivos de arranque permitidos y la habilitación de interfaces de comunicación inseguras como FireWire y Thunderbolt. Para reducir este riesgo, se deben utilizar contraseñas UEFI seguras para todas las estaciones de trabajo para evitar el acceso no autorizado.
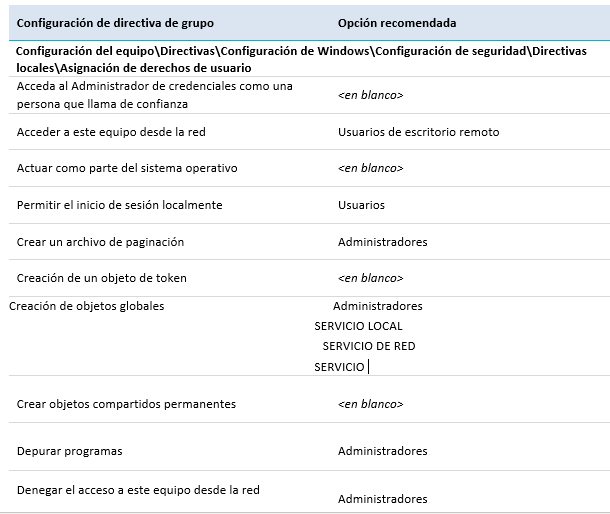
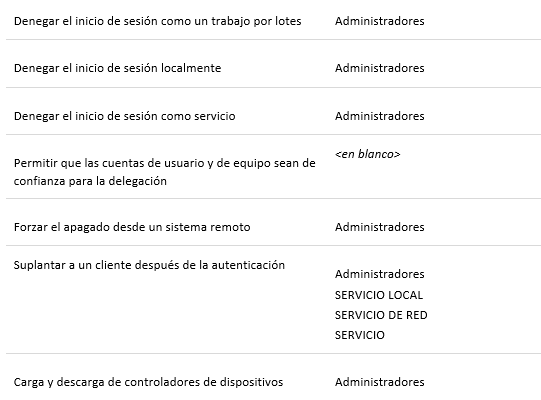
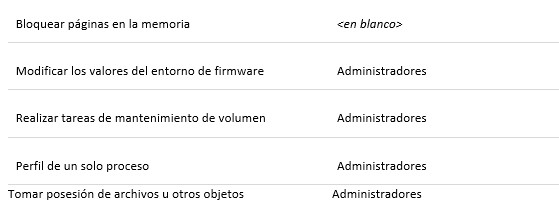
Políticas de derechos de usuario
Al no especificar de forma exhaustiva las directivas de derechos de usuario, los actores malintencionados pueden aprovechar los puntos débiles de la configuración de directiva de grupo de una estación de trabajo para obtener acceso a información confidencial. Para reducir este riesgo, las políticas de derechos de usuario deben especificarse de forma exhaustiva. Se pueden implementar las siguientes opciones de configuración de directiva de grupo, además de las mencionadas específicamente en otras áreas de esta publicación, para formar un conjunto completo de directivas de derechos de usuario.
Acceso web virtualizado
Los actores maliciosos a menudo pueden entregar código malicioso directamente a las estaciones de trabajo a través del acceso web externo. Una vez que se ha explotado una estación de trabajo, los actores maliciosos pueden usar estas mismas rutas de comunicación para comunicaciones bidireccionales para controlar su código malicioso. Para reducir este riesgo, el acceso web en las estaciones de trabajo debe producirse a través de un entorno virtual no persistente (por ejemplo, mediante Windows Defender Application Guard para Microsoft Edge). Al utilizar un entorno virtual, las estaciones de trabajo recibirán protección adicional contra los intentos de intrusión destinados a explotar las vulnerabilidades de los navegadores web, ya que cualquier intento, si tiene éxito, se ejecutará en un entorno virtual no persistente en lugar de en una estación de trabajo local.
Protocolo de detección automática de proxy web
El protocolo Web Proxy Auto Discovery (WPAD) ayuda con la detección automática de la configuración de proxy para los navegadores web. Desafortunadamente, WPAD ha sufrido una serie de vulnerabilidades graves. Las organizaciones que no confían en el uso del protocolo WPAD deben desactivarlo. Esto se puede lograr modificando el archivo host de cada estación de trabajo en %SystemDrive%\Windows\System32\Drivers\etc\hosts para crear la siguiente entrada: 255.255.255.255 wpad.
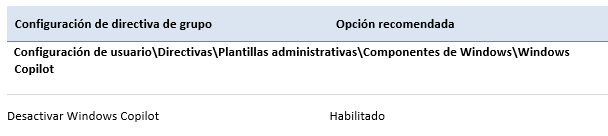
Copiloto de Windows
Como parte de la funcionalidad de inteligencia artificial incorporada de Microsoft Windows 11, los usuarios pueden usar Windows Copilot (con Bing Chat o Bing Chat Enterprise como proveedor de la plataforma de chat). Sin embargo, cabe destacar que esta funcionalidad, si se utiliza, podría dar lugar a la divulgación accidental de información confidencial cuando se buscan términos o temas confidenciales en la web, especialmente si se utiliza Bing Chat como proveedor de la plataforma de chat (ya que carece de las medidas de protección de datos de Bing Chat Enterprise). Para reducir este riesgo, la capacidad de usar Windows Copilot debe deshabilitarse hasta el momento en que las organizaciones hayan tomado una decisión basada en el riesgo sobre su uso. Incluso entonces, solo se debe tener en cuenta Windows Copilot configurado con Bing Chat Enterprise como proveedor de la plataforma de chat para entornos empresariales y corporativos. Se puede implementar la siguiente configuración de directiva de grupo para desactivar Windows Copilot.
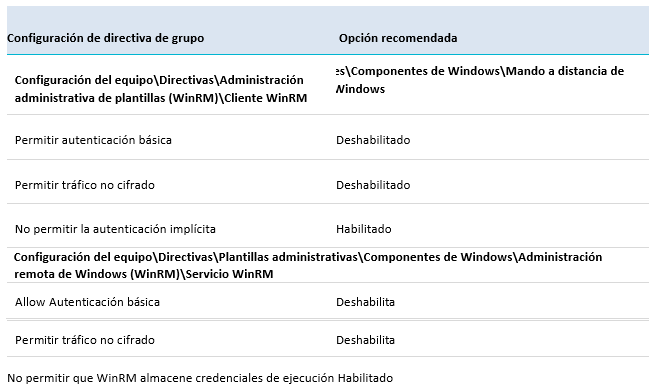
Administración remota de Windows
Windows Remote Management (WinRM) es la implementación de Microsoft del protocolo WS-Management que se desarrolló como un estándar público para el intercambio remoto de datos de administración entre dispositivos que implementan el protocolo. Si no se implementa la autenticación y el cifrado adecuados para este protocolo, el tráfico puede estar sujeto a la iniciación por parte de actores malintencionados. Para reducir este riesgo, la administración remota de Windows debe configurarse de forma segura. Se pueden implementar las siguientes opciones de configuración de directiva de grupo para proteger el uso de la Administración remota de Windows.
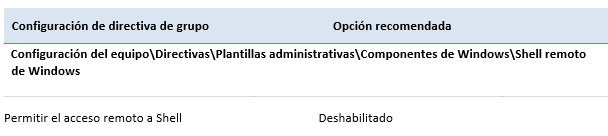
Acceso a Windows Remote Shell
Cuando Windows Remote Shell está habilitado, puede permitir que actores malintencionados ejecuten scripts y comandos de forma remota en estaciones de trabajo. Para reducir este riesgo, Windows Remote Shell debe estar deshabilitado. La siguiente configuración de directiva de grupo se puede implementar para deshabilitar el acceso a Windows Remote Shell.
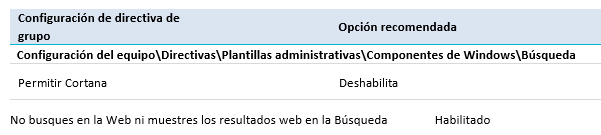
Búsqueda de Windows y Cortana
Como parte de la funcionalidad de búsqueda incorporada de Microsoft Windows, los usuarios pueden buscar resultados web además de los resultados de la estación de trabajo local. Esta funcionalidad, si se utiliza, podría dar lugar a la divulgación accidental de información confidencial si se buscan términos confidenciales automáticamente en la web además de en la estación de trabajo local. Para reducir este riesgo, se debe deshabilitar la capacidad de buscar automáticamente en la web. Se puede implementar la siguiente configuración de directiva de grupo para evitar que se devuelvan resultados de búsqueda web para cualquier término de búsqueda de usuario.
Prioridades bajas
Las siguientes recomendaciones, enumeradas en orden alfabético, deben tratarse como prioridades bajas al proteger las estaciones de trabajo de Microsoft Windows 10 y Windows 11.
Visualización de extensiones de archivo
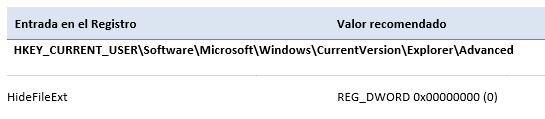
Cuando se ocultan las extensiones de los tipos de archivo conocidos, los actores malintencionados pueden utilizar más fácilmente técnicas de ingeniería social para convencer a los usuarios de que ejecuten archivos adjuntos de correo electrónico maliciosos. Por ejemplo, un archivo denominado vulnerability_assessment.pdf.exe podría aparecer como vulnerability_assessment.pdf para un usuario. Para reducir este riesgo, se debe deshabilitar la ocultación de extensiones para tipos de archivo conocidos. Mostrar extensiones para todos los tipos de archivos conocidos, en combinación con la educación del usuario y el conocimiento de los tipos de archivos adjuntos de correo electrónico peligrosos, puede ayudar a reducir el riesgo de que los usuarios ejecuten archivos adjuntos de correo electrónico maliciosos. La siguiente entrada del Registro se puede implementar mediante las preferencias de la directiva de grupo para evitar que se oculten las extensiones de los tipos de archivo conocidos.
Propiedades de seguridad de archivos y carpetas
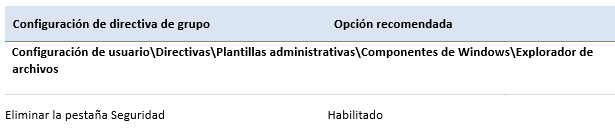
De forma predeterminada, todos los usuarios tienen la capacidad de ver las propiedades de seguridad de los archivos y carpetas. Esto incluye las propiedades de seguridad asociadas a los archivos y carpetas, así como los usuarios y grupos con los que se relacionan. Los actores malintencionados podrían usar esta información para dirigirse a cuentas específicas que tienen acceso a información confidencial. Para reducir este riesgo, los usuarios no deben tener la capacidad de ver las propiedades de seguridad de los archivos y carpetas. La siguiente configuración de directiva de grupo se puede implementar para deshabilitar el acceso de los usuarios a la pestaña de seguridad en las propiedades de archivos y carpetas del Explorador de archivos.
Reconocimiento de la ubicación
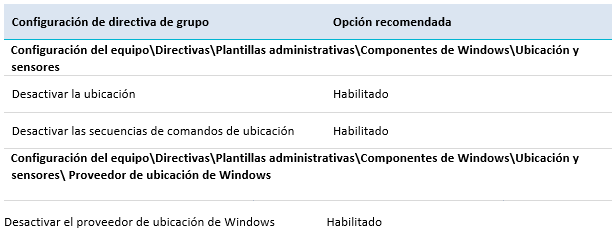
Cuando los usuarios interactúan con Internet, sus estaciones de trabajo a menudo proporcionan automáticamente detalles de ubicación geográfica a sitios web o servicios en línea para ayudarlos a adaptar el contenido específico a la región geográfica del usuario (es decir, la ciudad desde la que acceden a Internet). Esta información puede ser capturada por actores maliciosos para determinar la ubicación de un usuario específico. Para reducir este riesgo, se deben deshabilitar los servicios de ubicación en el sistema operativo y las aplicaciones. La siguiente configuración de directiva de grupo se puede implementar para deshabilitar los servicios de ubicación dentro del sistema operativo.
Tienda de Microsoft
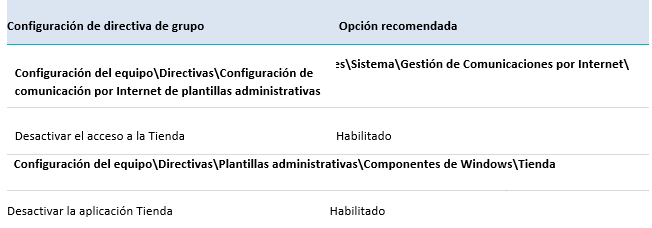
Aunque Microsoft examina las aplicaciones de Microsoft Store, sigue existiendo el riesgo de que los usuarios a los que se les da acceso a Microsoft Store puedan descargar e instalar aplicaciones potencialmente malintencionadas o aplicaciones que causen conflictos con otras aplicaciones aprobadas en su estación de trabajo. Para reducir este riesgo, se debe deshabilitar el acceso a Microsoft Store. Se puede implementar la siguiente configuración de directiva de grupo para impedir el acceso a Microsoft Store.
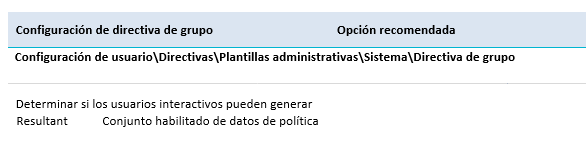
Conjunto resultante de informes de políticas
De forma predeterminada, todos los usuarios tienen la capacidad de generar informes de conjunto resultante de directivas (RSOP), lo que les permite ver la configuración de directiva de grupo que se aplica a su estación de trabajo y cuenta de usuario. Esta información podría ser utilizada por actores malintencionados para determinar errores de configuración o debilidades en la configuración de la directiva de grupo que se aplica a la estación de trabajo o a la cuenta de usuario. Para reducir este riesgo, los usuarios no deben tener la capacidad de generar informes RSOP. La siguiente configuración de directiva de grupo se puede implementar para deshabilitar la capacidad de los usuarios para generar informes RSOP.
Rutas