

Administración de sistemas y pentesting | unfantasmaenelsistema.com
La línea entre un administrador de sistemas experto y un hacker ético es, en gran medida, el mismo conjunto de herramientas aplicadas con diferente propósito. Este artículo te lleva más allá del man page: casos de uso reales, combinaciones de comandos potentes, y el contexto de seguridad de cada herramienta.
1. nmap — El escáner de red de referencia
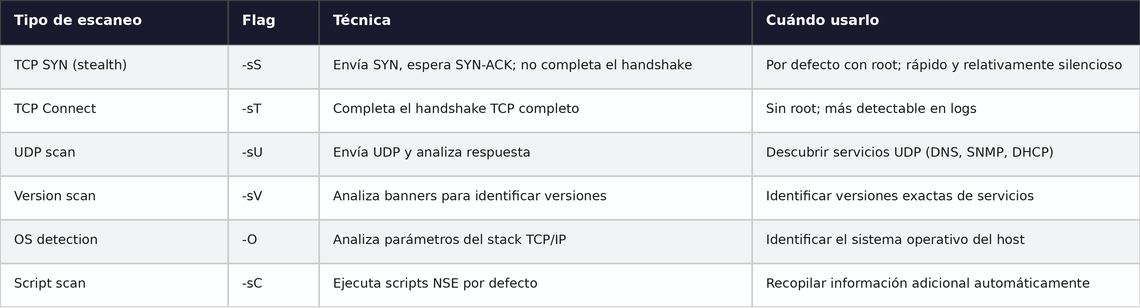
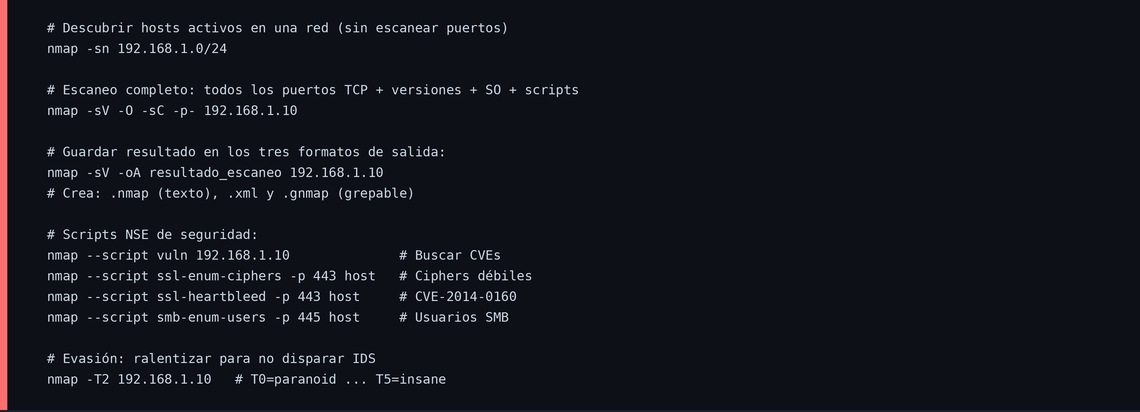
Nmap (Network Mapper) es la herramienta de reconocimiento de red más usada en el mundo, escrita por Gordon Lyon (Fyodor) en 1997. Permite descubrir hosts y servicios en una red de computadoras construyendo y enviando paquetes de red personalizados y analizando las respuestas.
2. tcpdump — Captura y análisis de tráfico en tiempo real
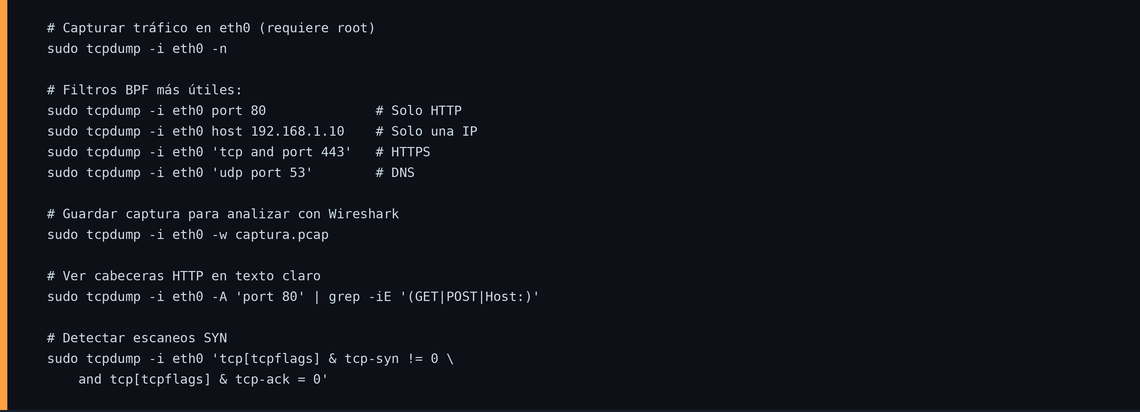
tcpdump es el analizador de tráfico de red en línea de comandos más veterano y extendido. Permite capturar y mostrar en tiempo real los paquetes que pasan por una interfaz de red. Es la base sobre la que se construye Wireshark.
3. ss / netstat — Radiografía de las conexiones de red
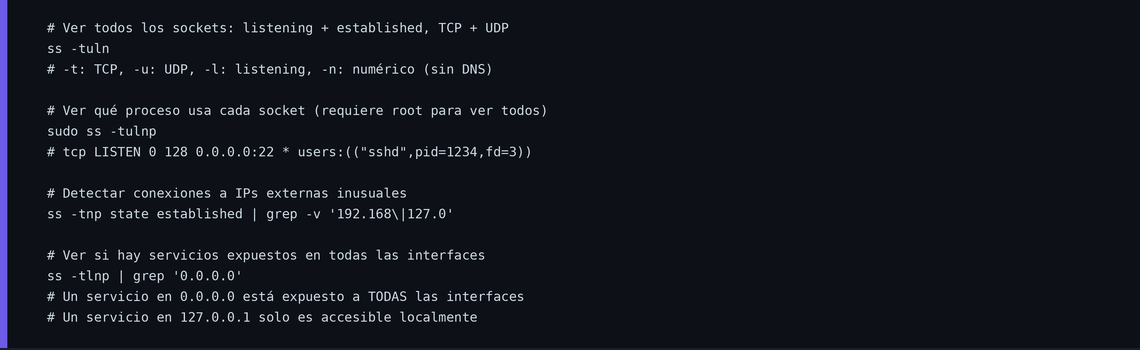
ss (socket statistics) es el sucesor moderno de netstat: más rápido y con más información. Fundamental para auditar qué servicios están expuestos y detectar conexiones inesperadas.
4. grep — La navaja suiza del filtrado de texto
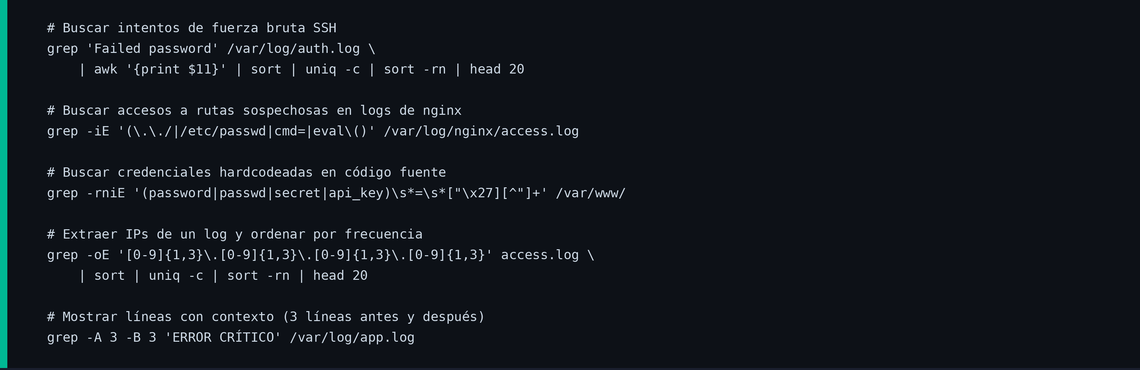
grep (Global Regular Expression Print) es probablemente el comando más usado en terminal Linux. En seguridad es indispensable para analizar logs, buscar indicadores de compromiso, y extraer información de archivos de configuración.
5. awk — Procesamiento de texto estructurado con precisión
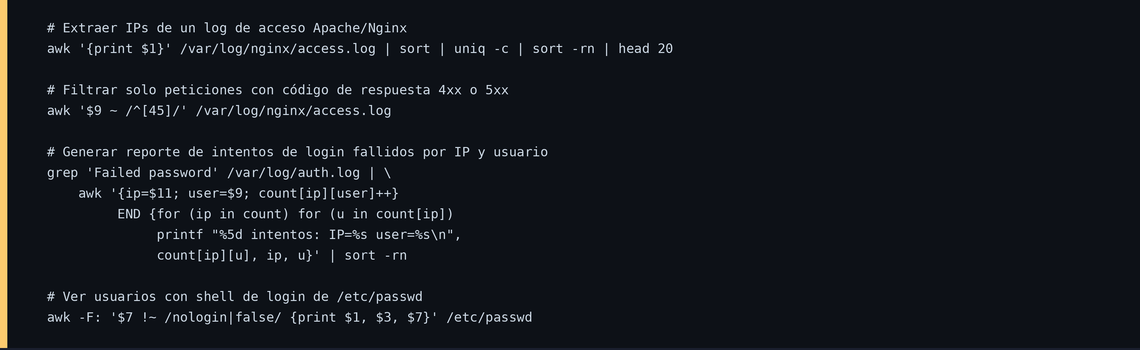
awk es un lenguaje de programación diseñado específicamente para procesar texto estructurado en columnas. En seguridad es el procesador definitivo de logs: permite extraer columnas específicas, filtrar por condiciones y calcular estadísticas.
6. ssh — Acceso remoto seguro y tunneling avanzado
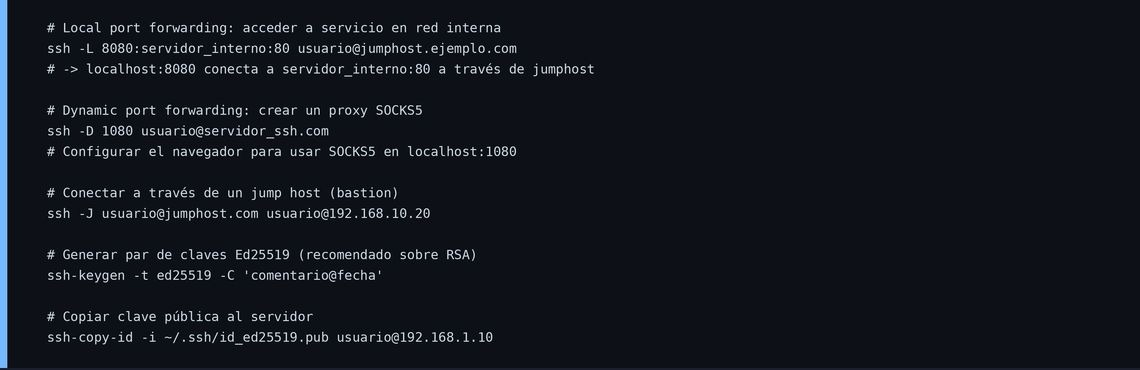
SSH es mucho más que un terminal remoto. Soporta forwarding de puertos, proxying SOCKS, y multiplexado de conexiones. El dominio de SSH puede marcar la diferencia entre tener acceso a un sistema y poder usarlo efectivamente.
7. curl — Interacción con protocolos web
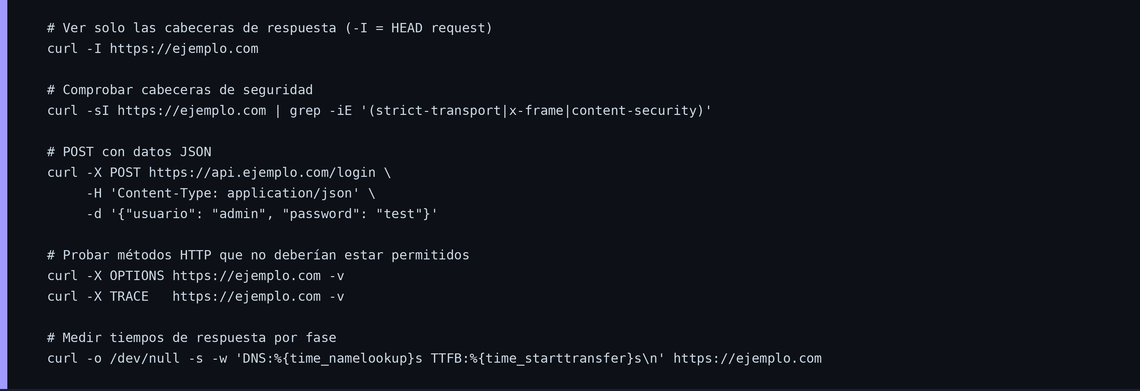
curl soporta HTTP, HTTPS, FTP, SFTP y docenas de protocolos más. En seguridad web es el equivalente de Postman o Burp Suite en la terminal: permite interactuar con APIs, inspeccionar cabeceras y probar configuraciones de servidores.
8. find — Búsqueda avanzada en el sistema de archivos
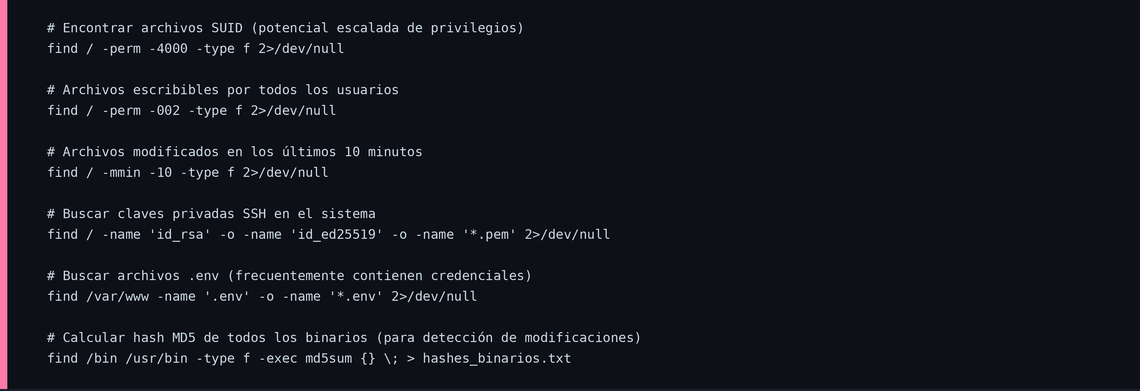
find puede buscar por nombre, tipo, tamaño, permisos, propietario, y fecha de modificación. En seguridad es esencial para encontrar archivos con permisos peligrosos (SUID/SGID), archivos de configuración con credenciales, e indicadores de compromiso.
9. ps / lsof — Procesos activos y archivos abiertos
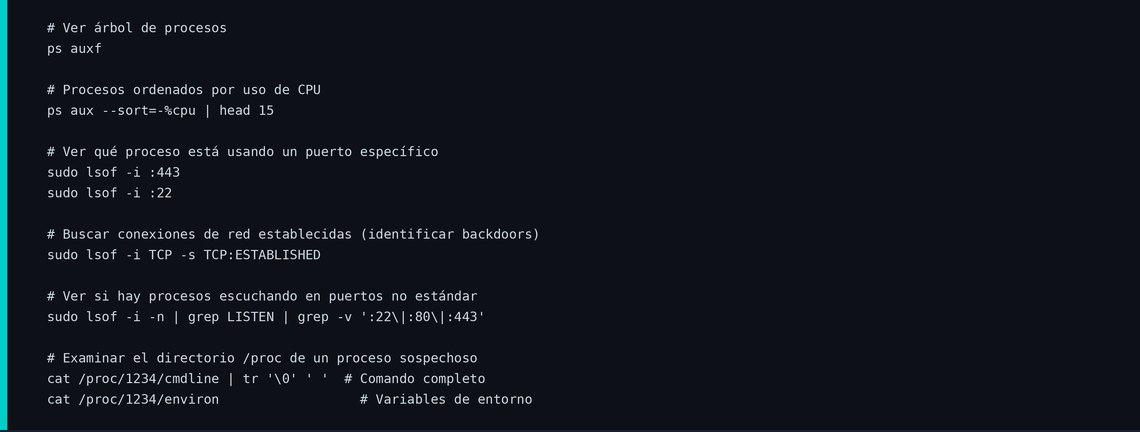
ps (process status) muestra los procesos activos, y lsof (list open files) muestra todos los archivos abiertos por los procesos, incluyendo sockets de red. Fundamentales en el análisis forense de un sistema.
10. iptables / nftables — Firewall y políticas de red
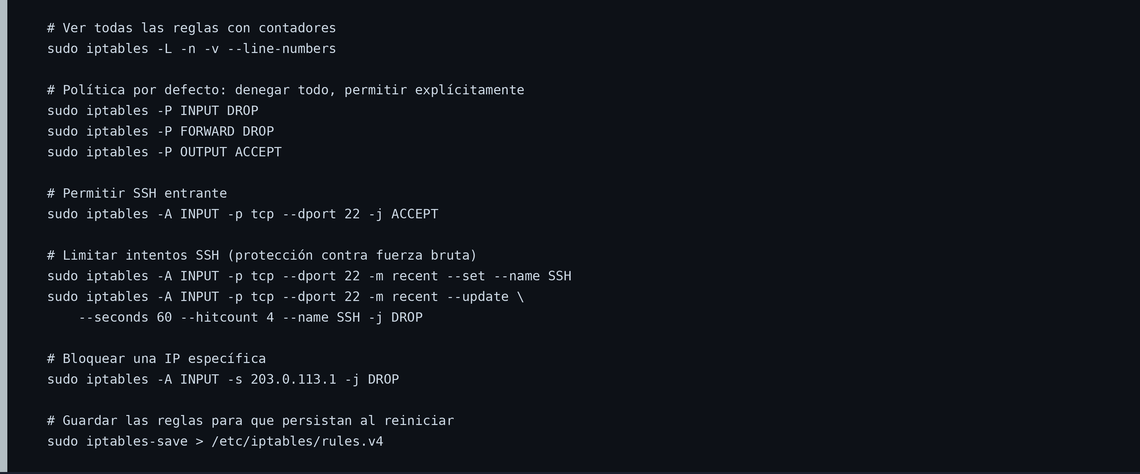
iptables es el firewall del kernel Linux desde finales de los 90. Su sucesor, nftables, unifica el filtrado de IPv4, IPv6, ARP y bridges en una sintaxis más consistente. Fundamentales para proteger un servidor y entender cómo se bloquean o redirigen conexiones.
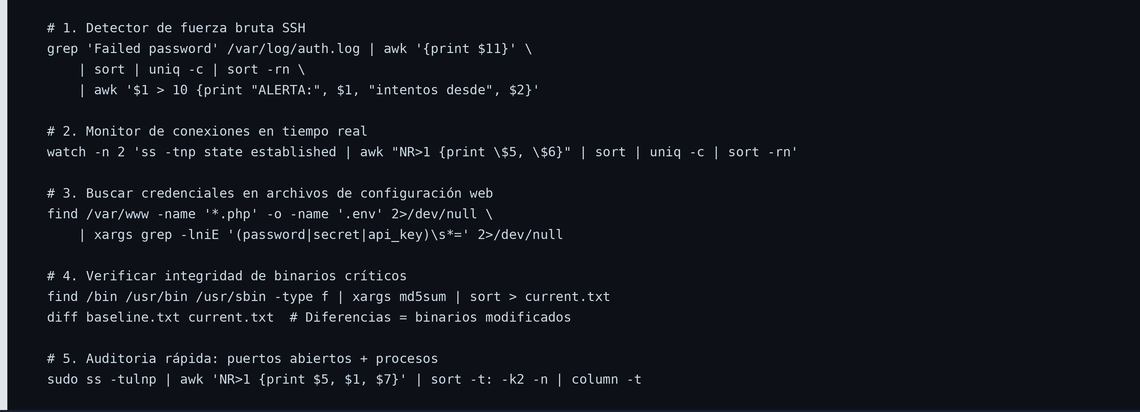
Bonus: pipelines potentes combinando herramientas
El verdadero poder de estas herramientas no está en usarlas de forma aislada, sino en combinarlas en pipelines que automatizan tareas de análisis complejas.
Conclusión
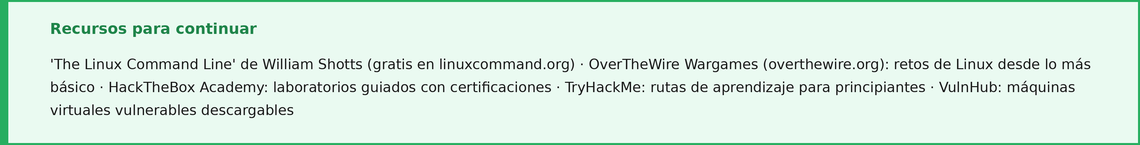
El siguiente paso natural es construir un laboratorio propio: máquinas virtuales con Kali Linux o Parrot OS como plataforma de análisis, y máquinas vulnerables como Metasploitable, DVWA o las máquinas de HackTheBox / TryHackMe como objetivos de práctica.
unfantasmaenelsistema.com | Seguridad, sistemas y todo lo que no debería funcionar (pero funciona)