

Seguridad de Windows 11
Introducción
Las organizaciones actuales se enfrentan a un mundo de cambio acelerado, desde la fluctuación del marketplace y los eventos sociopolíticos hasta la rápida adopción de nuevas tecnologías de inteligencia artificial. Sin embargo, a medida que las organizaciones e industrias innovan, también lo hacen los cibercriminales cada vez más sofisticados. La investigación muestra que los empleados, incluidos sus dispositivos, servicios e identidades, están en el centro de ataques a empresas de todos los tamaños. Algunas amenazas principales incluyen ataques de identidad, ransomware, intentos de suplantación de identidad dirigidos y compromiso de correo electrónico empresarial.
Para abordar el panorama de amenazas cada vez mayor y cambiante, anunciamos la Iniciativa de Futuro Seguro (SFI) en noviembre de 2023. La SFI se esfuerza por avanzar en la protección de la ciberseguridad en toda nuestra empresa y productos.
Microsoft se compromete a poner la seguridad por encima de todo, con productos y servicios seguros por diseño y seguros de forma predeterminada. Sintetizamos más de 65 billones de señales diarias para comprender las amenazas digitales y la ciberactividad criminal. A través de la iniciativa SFI, hemos dedicado el equivalente de 34 000 ingenieros a tiempo completo a las tareas de seguridad de mayor prioridad. Aplicamos continuamente lo que aprendemos de los incidentes para mejorar nuestros modelos de seguridad y privacidad, la arquitectura de seguridad y los controles técnicos.
Seguridad por diseño. Seguridad de forma predeterminada.
Trabajar juntos con un enfoque compartido es clave para mejorar la seguridad global, desde individuos y organizaciones hasta gobiernos e industrias. El mundo está avanzando hacia un enfoque seguro por diseño y seguro por defecto , donde los productores de tecnología tienen la tarea de incorporar seguridad durante la fase de diseño inicial y ofrecer productos que ofrecen protección inmediatamente. Como parte de nuestro compromiso por hacer del mundo un lugar más seguro, creamos seguridad en todas las innovaciones. Windows 11 es seguro por diseño y seguro de forma predeterminada, con capas de defensa habilitadas el primer día para mejorar la protección sin necesidad de configurar primero la configuración. Este enfoque seguro por diseño abarca la gama de ediciones de Windows, incluidas las ediciones Pro,
Enterprise, IoT Enterprise y Education. Los equipos Copilot+ son los dispositivos Windows más rápidos e inteligentes de la historia y también son los más seguros. Estos equipos de IA innovadores incluyen protección de pc de núcleo seguro y las medidas de seguridad más recientes, como Microsoft Pluton y Seguridad de inicio de sesión mejorada de Windows habilitadas de forma predeterminada.
Excepto en el caso de las ediciones del Canal de mantenimiento de Long-Term (LTSC) de
Windows IoT, la compatibilidad con Windows 10 finalizará pronto el 14 de octubre de 2025. Actualizar o reemplazar dispositivos obsoletos antes de que finalice Windows 10 soporte técnico es una prioridad crítica para crear una posición de seguridad segura. Descubra por qué las organizaciones de todos los tamaños, incluido el 90 % de las empresas de Fortune 500, dependen de Windows 11.
Prioridades y ventajas de seguridad
Windows 11 le permite centrarse en su trabajo, no en la configuración de seguridad. Las características integradas, como las medidas de seguridad de credenciales, los escudos de malware y la protección de aplicaciones, provocaron un descenso del 62 % en los incidentes de seguridad, incluida una reducción de 3,0 veces en los ataques de firmware.
En Windows 11, el hardware y el software funcionan juntos para reducir la superficie expuesta a ataques, proteger la integridad del sistema y proteger datos valiosos. Las características nuevas y mejoradas están diseñadas para la seguridad de forma predeterminada. Por ejemplo, las aplicaciones Win32 en aislamiento, la protección de tokens, las claves de acceso y Administración con privilegios para puntos de conexión de Microsoft Intune son algunas de las funcionalidades más recientes que ayudan a proteger a las organizaciones y usuarios individuales contra ataques. Windows Hello y
Windows Hello para empresas funcionan con características basadas en hardware como trusted platform module (TPM) 2.0, escáneres biométricos y detección de presencia de Windows para permitir un inicio de sesión más fácil y seguro y la protección de los datos y las credenciales.
Las características de seguridad existentes también se mejoran continuamente en Windows 11. Por ejemplo, el cifrado de BitLocker se ha optimizado para mayor seguridad y rendimiento, y está disponible en más dispositivos.
Protección de identidad
Los atacantes se dirigen cada vez más a los empleados y sus dispositivos, por lo que las organizaciones necesitan una mayor seguridad frente a ciberamenazas cada vez más sofisticadas. Windows 11 proporciona protección proactiva contra el robo de credenciales. Windows Hello y TPM 2.0 funcionan conjuntamente para proteger las identidades, y características como las claves de acceso y el inicio de sesión biométrico seguro eliminan prácticamente el riesgo de pérdida o robo de contraseñas. La protección mejorada contra suplantación de identidad también aumenta la seguridad; de hecho, las empresas notificaron 2,9 veces menos casos de robo de identidad con la protección respaldada por hardware en Windows 11.
Medidas de seguridad de la aplicación
Ayude a mantener la seguridad de los datos empresariales y a los empleados productivos con sólidas medidas de seguridad y control para las aplicaciones. Windows 11 tiene varias capas de seguridad que protegen los datos críticos y defienden la integridad del código. La protección de aplicaciones, los controles de privacidad y los principios con privilegios mínimos permiten a los desarrolladores compilar en seguridad por diseño. Esta defensa integrada ayuda a protegerse contra infracciones y malware, ayuda a mantener los datos privados y proporciona a los administradores de TI los controles que necesitan. Como resultado, las organizaciones y los reguladores pueden estar seguros de que los datos críticos están protegidos.
Con Firma de confianza, los desarrolladores pueden firmar sus aplicaciones sin esfuerzo. Este proceso garantiza la autenticidad y la integridad de las aplicaciones, a la vez que mejora las características de seguridad para evitar y mitigar los impactos del malware en Windows.
Estado del dispositivo y control de acceso
Aumente la protección y la eficiencia con Windows 11 y la seguridad de chip a nube. Microsoft proporciona las herramientas necesarias para dar fe de que los dispositivos que se conectan a la red o acceden a los datos y recursos son de confianza. Puede aplicar directivas de seguridad y acceso condicional con soluciones de administración de dispositivos basadas en la nube, como Microsoft Intune, Microsoft Entra ID y una línea base de seguridad completa. De forma predeterminada, la seguridad no solo permite a los usuarios trabajar de forma segura en cualquier lugar, sino que también simplifica la TI. Una solución de seguridad simplificada de chip a nube basada en Windows 11 mejora la productividad de los equipos de TI y seguridad en un 25 %.
Seguridad de chip a nube
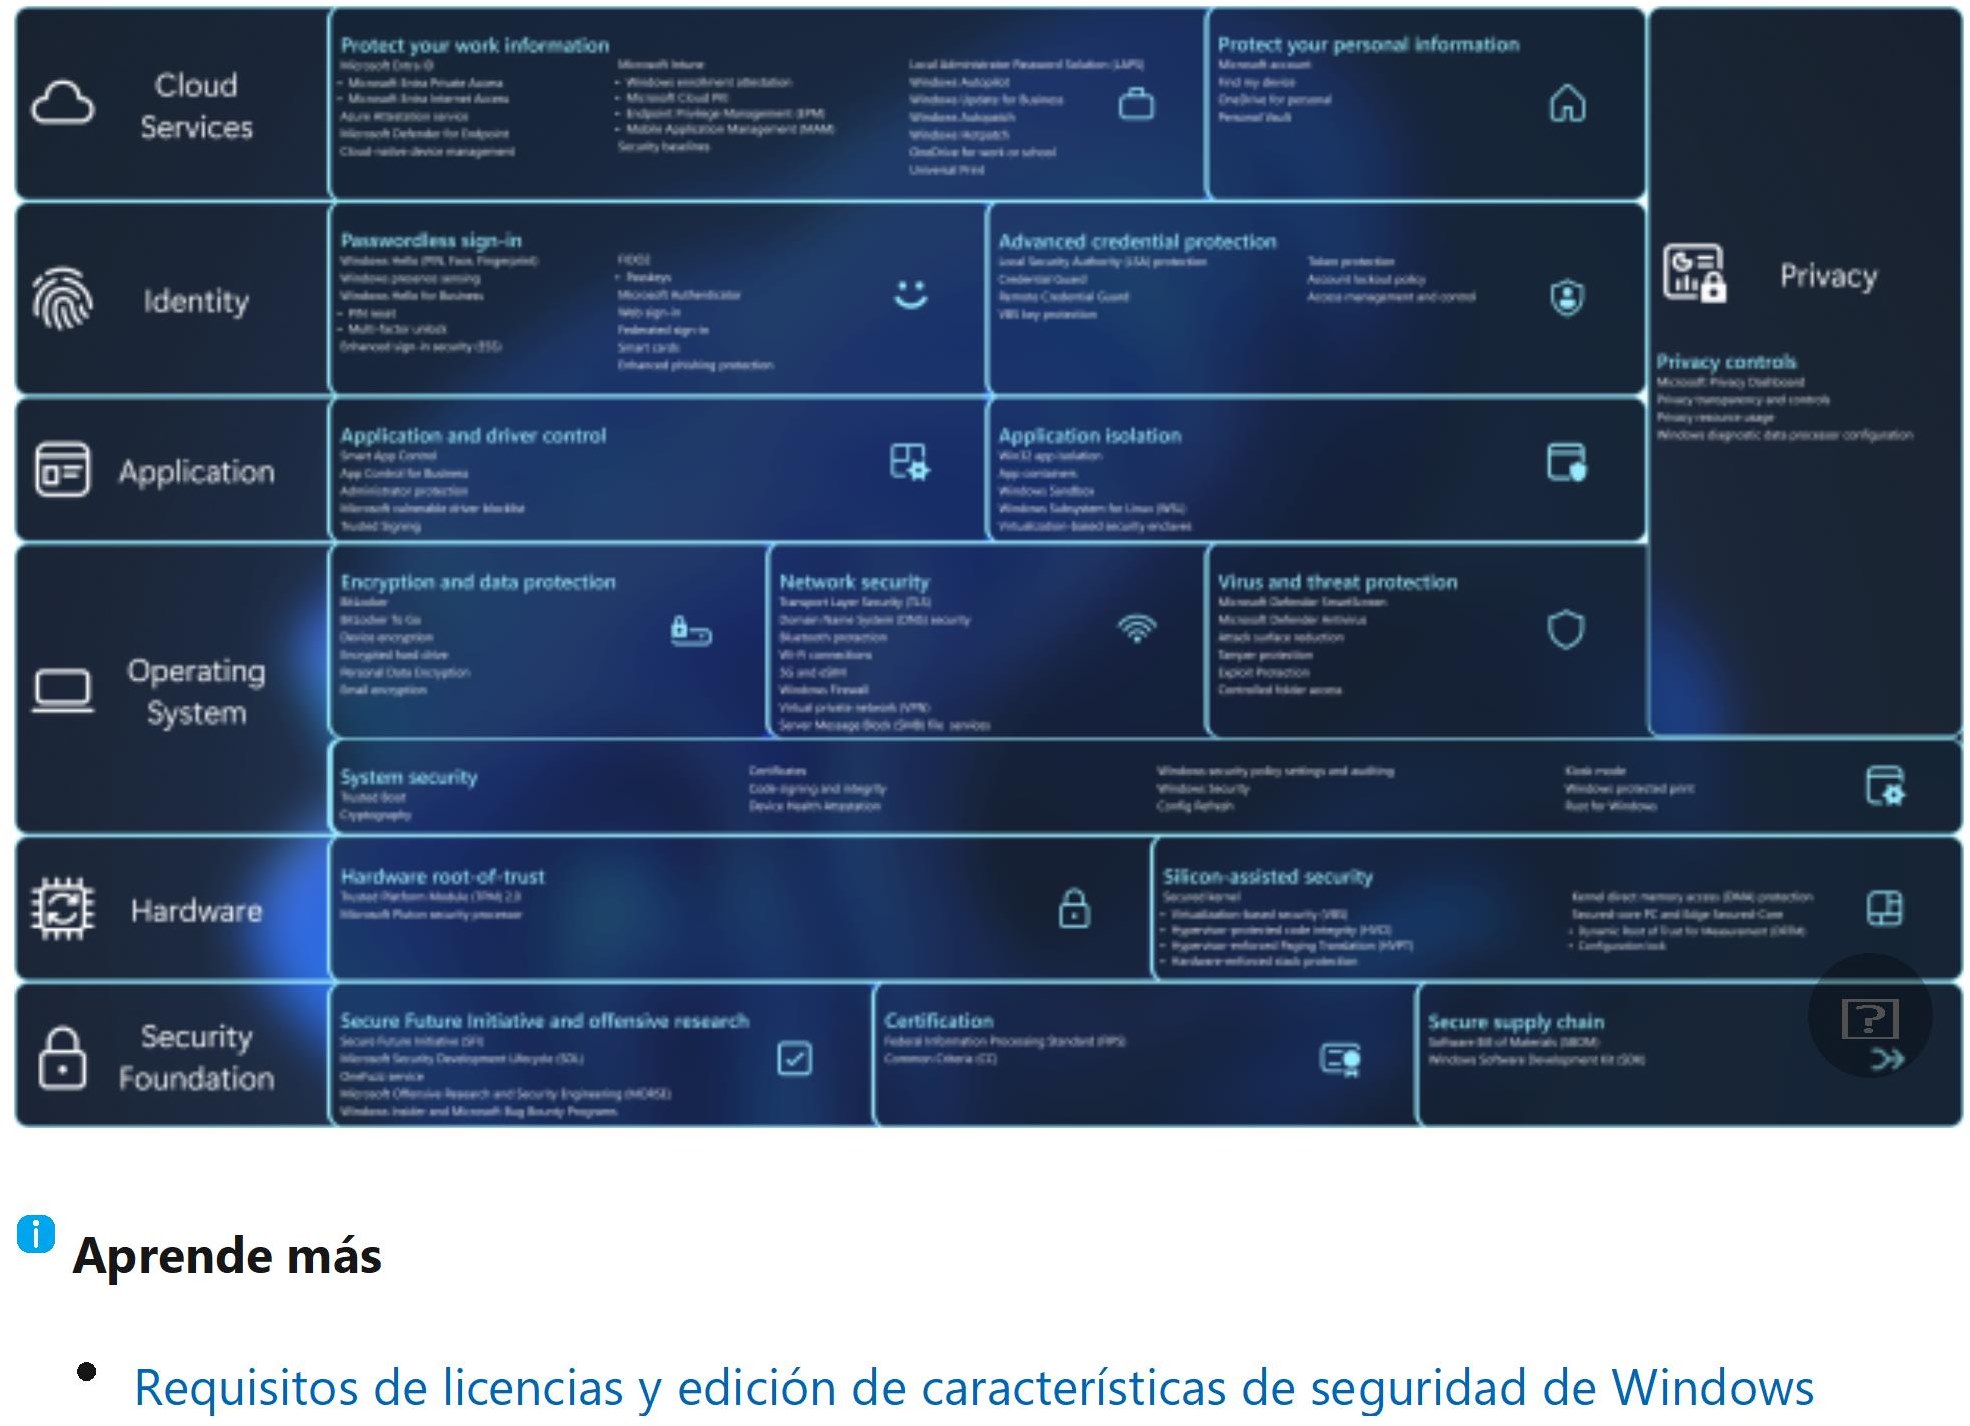
En Windows 11, el hardware y el software funcionan juntos para proteger los datos confidenciales, desde el núcleo del dispositivo hasta la nube. La protección integral ayuda a proteger las organizaciones, independientemente de dónde trabajen las personas. En el diagrama siguiente se muestran las capas de protección en Windows 11, mientras que cada capítulo proporciona una profundización capa a capa en las características.
Seguridad de hardware
Las amenazas en constante evolución de hoy en día requieren una fuerte alineación entre hardware y software para mantener a los usuarios, los datos y los dispositivos protegidos. El sistema operativo y el software por sí solos no pueden defenderse de la amplia gama de herramientas utilizadas por los cibercriminales para robar credenciales, tomar datos e implantar malware.
En asociación con nuestros asociados de fabricación de dispositivos y silicio, Windows 11 dispositivos blindan software, hardware y firmware con características como trusted platform module (TPM) 2.0, Microsoft Pluton y seguridad basada en virtualización (VBS). Windows 11 dispositivos proporcionan protección respaldada por hardware de forma predeterminada para mejorar significativamente la seguridad y mantener el rendimiento esperado por los usuarios.
Raíz de confianza de hardware

Módulo de plataforma segura (TPM)
La tecnología del Módulo de plataforma segura (TPM) está diseñada para ofrecer funciones relacionadas con la seguridad y el hardware. Los TPMs proporcionan ventajas de seguridad y privacidad para el hardware del sistema, los propietarios de la plataforma y los usuarios. Windows Hello, BitLocker, Protección del sistema y otras características de Windows dependen del TPM para funcionalidades como la generación de claves, el almacenamiento seguro, el cifrado, las medidas de integridad de arranque y la atestación. Estas funcionalidades, a su vez, ayudan a las organizaciones a reforzar la protección de sus identidades y datos. La versión 2.0 de TPM incluye compatibilidad con algoritmos más recientes, lo que proporciona mejoras como la compatibilidad con criptografía más segura. Para actualizar a Windows 11, los dispositivos Windows 10 existentes cumplen los requisitos mínimos del sistema para CPU, RAM, almacenamiento, firmware, TPM y mucho más. Todos los nuevos dispositivos Windows 11 vienen con TPM 2.0 integrado. Con Windows 11, los dispositivos nuevos y actualizados deben tener TPM 2.0. El requisito refuerza la posición de seguridad en todos los dispositivos Windows 11
y ayuda a garantizar que estos dispositivos puedan beneficiarse de futuras funcionalidades de seguridad que dependen de una raíz de confianza de hardware.
Aprende más
Especificaciones de TPM de Windows 11
Habilitación de TPM 2.0 en el equipo
Información general sobre la tecnología del Módulo de plataforma segura
Procesador de seguridad Microsoft Pluton
El procesador de seguridad de Microsoft Pluton es el resultado de la estrecha asociación de Microsoft con asociados de silicon. Pluton mejora la protección de los dispositivos Windows 11 con un procesador de seguridad de hardware que proporciona protección adicional para claves criptográficas y otros secretos. Pluton está diseñado para reducir la superficie expuesta a ataques mediante la integración del chip de seguridad directamente en el procesador. Se puede usar como TPM 2.0 o como procesador de seguridad independiente. Cuando un procesador de seguridad se encuentra en un chip independiente y discreto en la placa base, la ruta de comunicación entre la raíz de confianza del hardware y la CPU puede ser vulnerable a ataques físicos. La inserción de Plutón en la CPU dificulta la explotación de la ruta de comunicación.
Pluton es compatible con el estándar del sector TPM 2.0, lo que permite a los clientes beneficiarse inmediatamente de una seguridad mejorada para las características de Windows que se basan en TPMs, incluidos BitLocker, Windows Hello y Protección del sistema. Pluton también puede admitir otras funciones de seguridad más allá de lo que es posible con la especificación tpm 2.0. Esta extensibilidad permite que más características de firmware y sistema operativo plutón se entreguen a lo largo del tiempo a través de Windows Update.
Se puede usar como TPM 2.0 o como procesador de seguridad independiente.
Al igual que con otros TPM, las credenciales, las claves de cifrado y otra información confidencial no se pueden extraer fácilmente de Pluton aunque un atacante haya instalado malware o tenga posesión física del equipo. Almacenar datos confidenciales como claves de cifrado de forma segura dentro del procesador Pluton, que está aislado del resto del sistema, ayuda a garantizar que los atacantes no puedan acceder a datos confidenciales, incluso si los atacantes usan técnicas emergentes, como la ejecución especulativa.
Pluton también resuelve el principal desafío de seguridad de mantener actualizado su propio firmware de procesador de seguridad en todo el ecosistema de PC. En la actualidad, los clientes reciben actualizaciones de firmware de seguridad de diferentes orígenes, lo que podría dificultar la obtención de alertas sobre las actualizaciones de seguridad y mantener los sistemas en un estado vulnerable. Pluton proporciona una plataforma flexible y actualizable para su firmware que implementa la funcionalidad de seguridad de un extremo a otro creada, mantenida y actualizada por Microsoft. Pluton se integra con el servicio Windows Update, beneficiándose de más de una década de experiencia operativa en la entrega confiable de actualizaciones en más de mil millones de sistemas de puntos de conexión. Microsoft Pluton está disponible con nuevos equipos Windows seleccionados.
Pluton también resuelve el principal desafío de seguridad de mantener actualizado su propio firmware de procesador de seguridad en todo el ecosistema de PC.
Plutón tiene como objetivo garantizar la resistencia de la seguridad a largo plazo. Con el panorama de amenazas creciente influenciado por la inteligencia artificial, la seguridad de la memoria será cada vez más crítica. Para satisfacer estas demandas, además de facilitar las actualizaciones confiables del firmware del procesador de seguridad, elegimos el sistema tock de código abierto como base basada en Rust para desarrollar el firmware del procesador de seguridad Pluton y contribuir activamente a la comunidad de Tock. Esta colaboración con una comunidad abierta garantiza un riguroso examen de seguridad y el uso de Rust mitiga las amenazas de seguridad de la memoria.
En última instancia, Pluton establece la red troncal de seguridad para Copilot + PC, gracias a estrechas asociaciones con nuestros colaboradores de silicio y OEM. Las plataformas de procesadores qualcomm Snapdragon X, AMD Ryzen AI y procesadores móviles Intel Core Ultra 200V (denominados en código Lunar Lake) incorporan Pluton como subsistema de seguridad.
Aprende más
Procesador De Microsoft Pluton: el chip de seguridad diseñado para el futuro de los equipos Windows
Seguridad asistida por silicio

Además de una raíz de confianza de hardware moderna, hay varias funcionalidades en los últimos chips que protegen el sistema operativo frente a amenazas. Estas funcionalidades protegen el proceso de arranque, protegen la integridad de la memoria, aíslan la lógica de proceso confidencial de seguridad y mucho más.
Kernel protegido
Para proteger el kernel, tenemos dos características clave: seguridad basada en virtualización (VBS) e integridad de código protegido por hipervisor (HVCI). Todos los dispositivos Windows 11 admiten HVCI y vienen con la protección VBS y HVCI activada de forma predeterminada en la mayoría o todos los dispositivos.
Seguridad basada en virtualización (VBS)
La seguridad basada en virtualización (VBS), también conocida como aislamiento de núcleos, es un bloque de creación crítico en un sistema seguro. VBS usa características de virtualización de hardware para hospedar un kernel seguro separado del sistema operativo. Esto significa que, incluso si el sistema operativo está en peligro, el kernel seguro sigue estando protegido. El entorno de VBS aislado protege los procesos, como soluciones de seguridad y administradores de credenciales, de otros procesos que se ejecutan en memoria. Incluso si el malware obtiene acceso al kernel principal del sistema operativo, el hipervisor y el hardware de virtualización ayudan a evitar que el malware ejecute código no autorizado o acceda a secretos de plataforma en el entorno de VBS. VBS implementa el nivel de confianza virtual 1 (VTL1), que tiene privilegios más altos que el nivel de confianza virtual 0 (VTL0) implementado en el kernel principal.
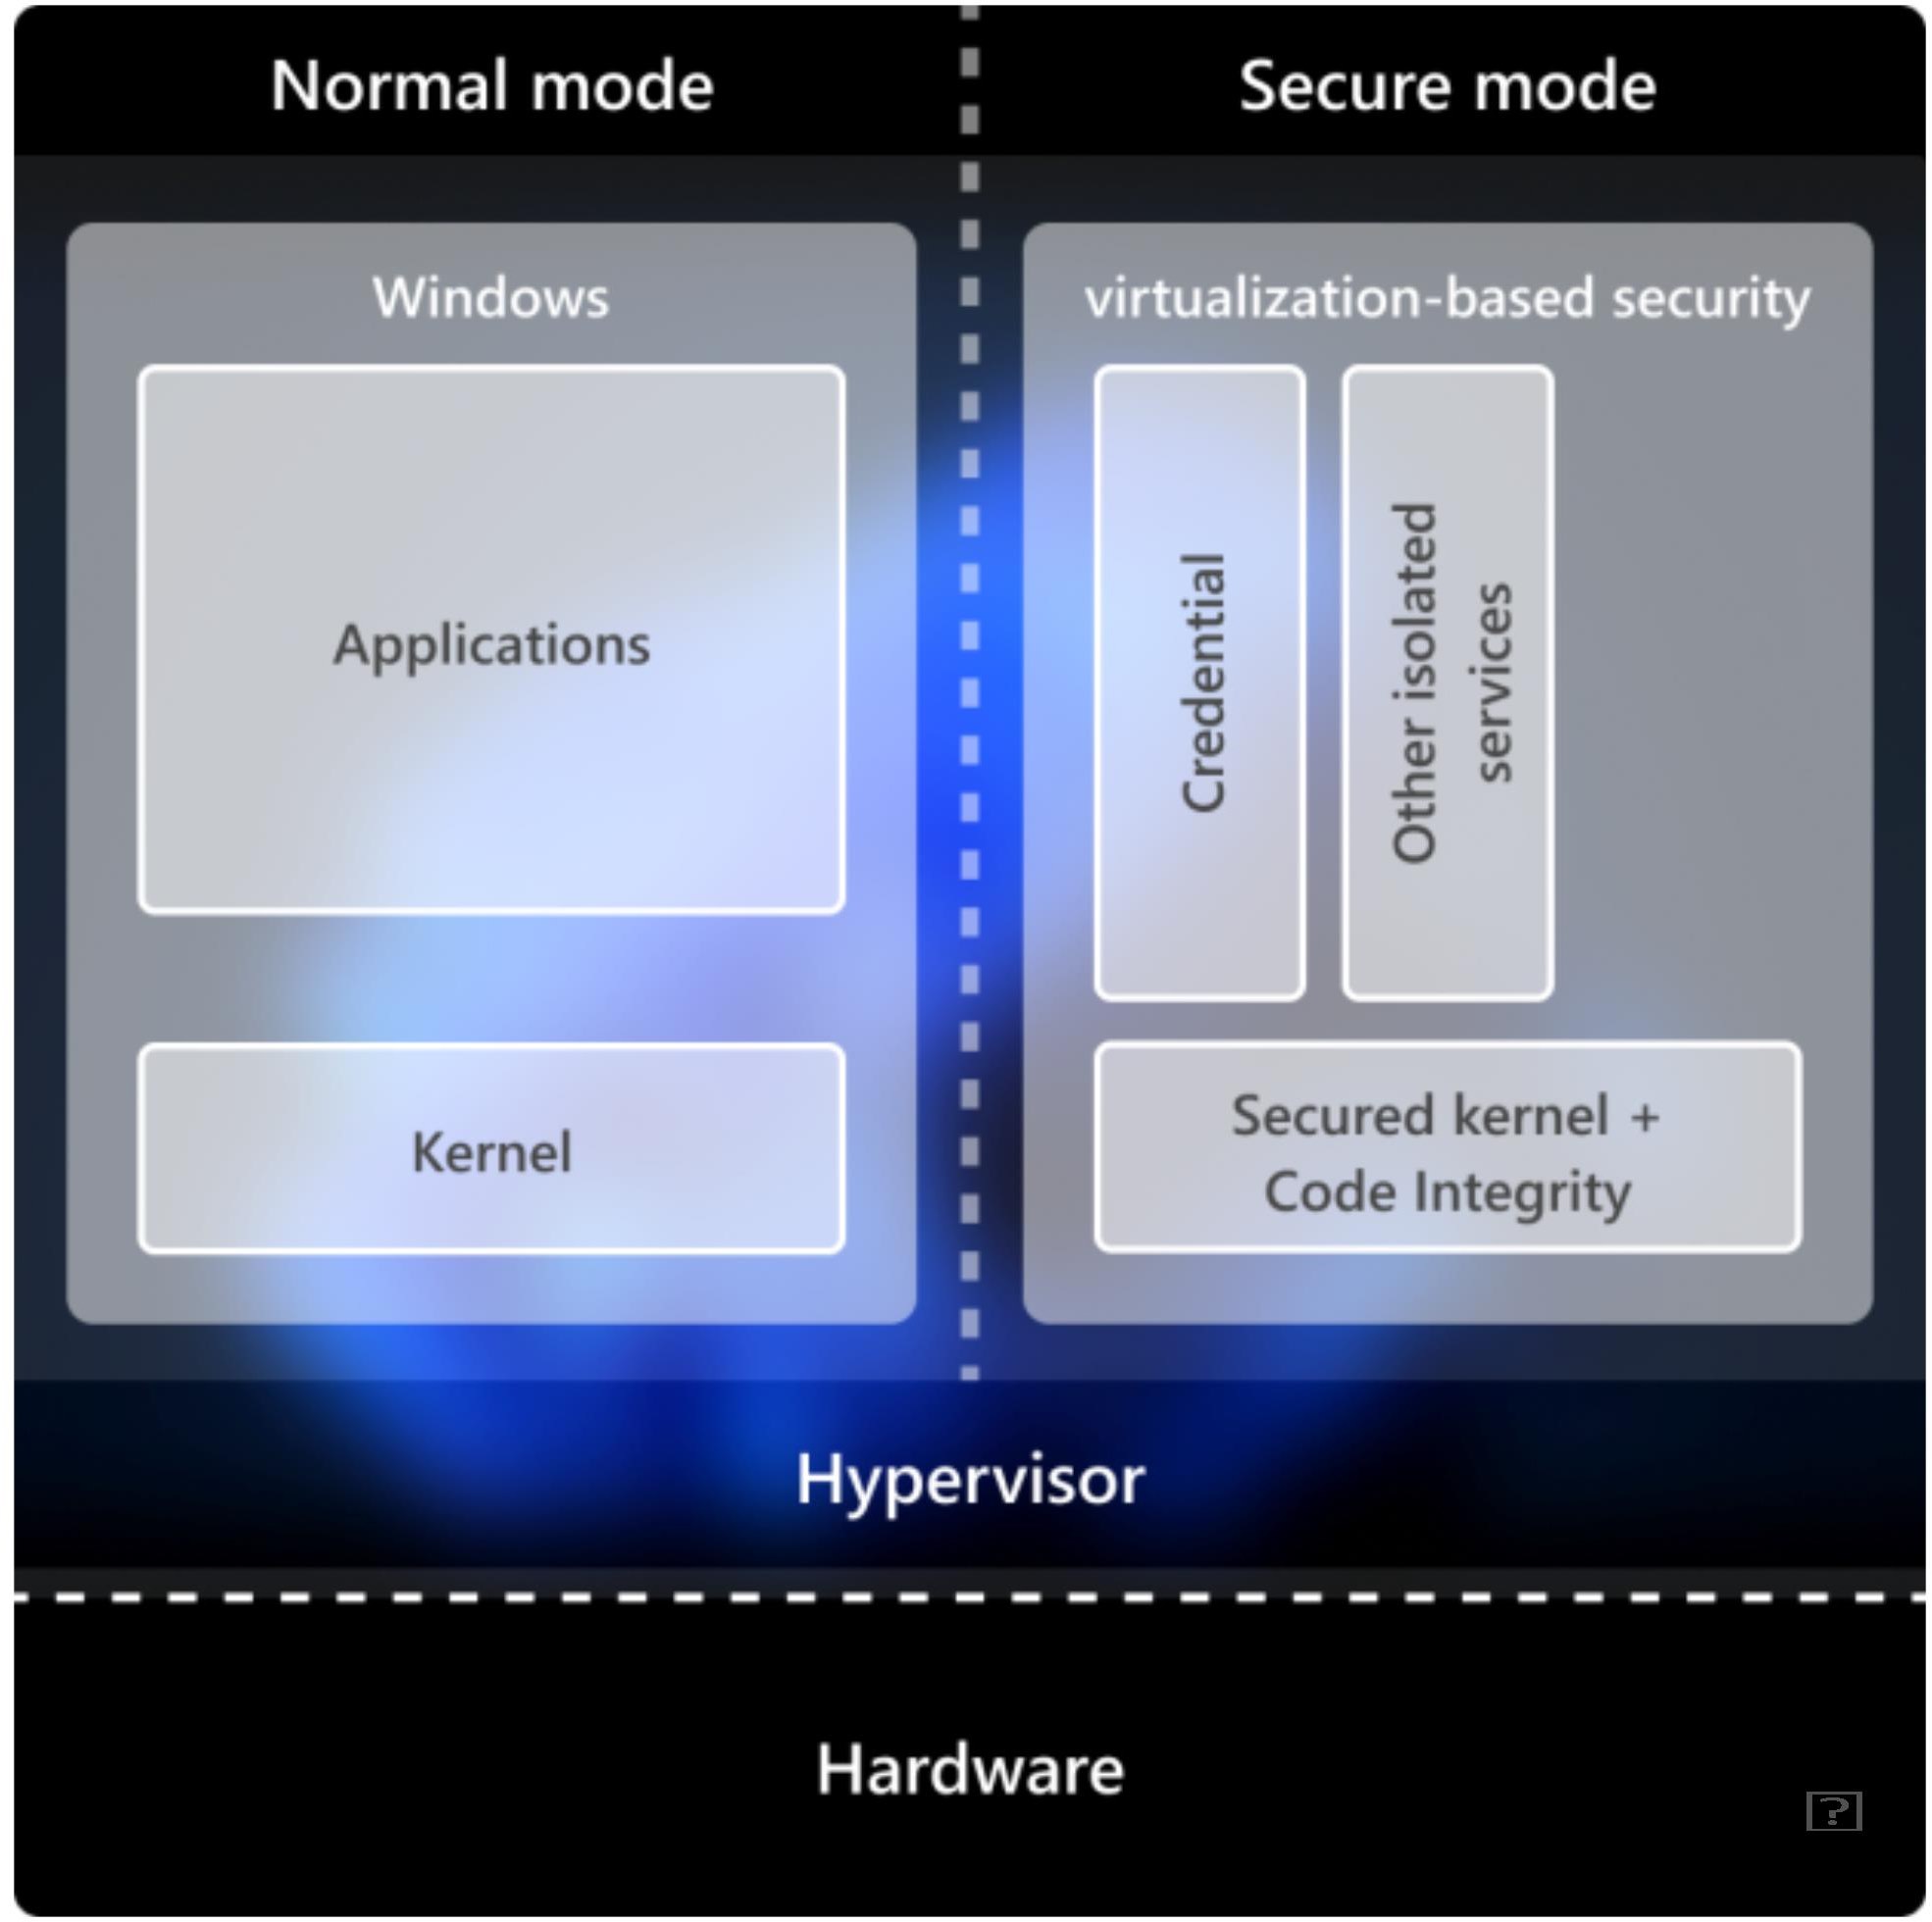
Dado que los niveles de confianza virtual (VTL) con más privilegios pueden aplicar sus propias protecciones de memoria, las VTC más altas pueden proteger eficazmente las áreas de memoria frente a las VTL inferiores. En la práctica, esto permite que una VTL inferior proteja las regiones de memoria aisladas protegiéndolas con un VTL superior. Por ejemplo, VTL0 podría almacenar un secreto en VTL1, momento en el que solo VTL1 podría acceder a él. Incluso si VTL0 está en peligro, el secreto sería seguro.
Aprende más
Seguridad basada en virtualización (VBS)
Integridad de código protegida por hipervisor (HVCI)
La integridad de código protegida por hipervisor (HVCI), también denominada integridad de memoria, usa VBS para ejecutar la integridad de código en modo kernel (KMCI) dentro del entorno de VBS seguro en lugar del kernel principal de Windows. Esto ayuda a evitar ataques que intentan modificar el código en modo kernel para cosas como controladores. KMCI comprueba que todo el código del kernel está firmado correctamente y no se ha alterado antes de que se pueda ejecutar. HVCI garantiza que solo se puede ejecutar código validado en modo kernel. El hipervisor usa extensiones de virtualización de procesador para aplicar protecciones de memoria que impiden que el software en modo kernel ejecute código que no haya sido validado por primera vez por el subsistema de integridad de código. HVCI protege contra ataques comunes como WannaCry que dependen de la capacidad de insertar código malintencionado en el kernel. HVCI puede evitar la inserción de código malintencionado en modo kernel incluso cuando los controladores y otro software en modo kernel tienen errores.
Con las nuevas instalaciones de Windows 11, la compatibilidad del sistema operativo con VBS y HVCI está activada de forma predeterminada para todos los dispositivos que cumplen los requisitos previos.
Aprende más
Habilitar la protección basada en virtualización de la integridad de código
Traducción de paginación aplicada por hipervisor (HVPT)
La traducción de paginación aplicada por hipervisor (HVPT) es una mejora de seguridad para aplicar la integridad de la dirección virtual de invitado a las traducciones de direcciones físicas de invitado. HVPT ayuda a proteger los datos críticos del sistema frente a ataques de escritura donde el atacante puede escribir un valor arbitrario en una ubicación arbitraria a menudo como resultado de un desbordamiento de búfer. HVPT ayuda a proteger las tablas de páginas que configuran estructuras de datos críticas del sistema.
Protección de pila aplicada por hardware.
La protección de pila aplicada por hardware integra software y hardware para una defensa moderna contra ciberamenazas como daños en la memoria y vulnerabilidades de seguridad de día cero. En función de la tecnología de cumplimiento de flujo de control (CET) de Intel y AMD Shadow Stacks, la protección de pila aplicada por hardware está diseñada para protegerse frente a técnicas de vulnerabilidades de seguridad que intentan secuestrar las direcciones de retorno de la pila.
El código de la aplicación incluye una pila de procesamiento de programas que los piratas informáticos buscan dañar o interrumpir en un tipo de ataque denominado desestabilizar la pila. Cuando las defensas como la protección espacial ejecutable comenzaron a frustrar tales ataques, los hackers recurrió a nuevos métodos como la programación orientada al retorno. La programación orientada al retorno, una forma de desmontación avanzada de pilas, puede omitir las defensas, secuestrar la pila de datos y, en última instancia, forzar a un dispositivo a realizar operaciones dañinas. Para protegerse frente a estos ataques de secuestro de flujo de control, el kernel de Windows crea una pila de sombras independiente para las direcciones de retorno. Windows 11 amplía las funcionalidades de protección de pila para proporcionar compatibilidad con el modo de usuario y el modo kernel.
Aprende más
Descripción de la protección de pila aplicada por hardware
Guía para desarrolladores para la protección de pila aplicada por hardware
Protección de acceso directo a memoria (DMA) del kernel
Windows 11 protege contra amenazas físicas, como ataques de acceso directo a memoria (DMA) por unidad. Los dispositivos conectables en caliente De interconexión de componentes periféricos Express (PCIe), incluidos Thunderbolt, USB4 y CFexpress, permiten a los usuarios conectar una amplia variedad de periféricos externos a sus PC con la misma comodidad plug-and-play que USB. Estos dispositivos abarcan tarjetas gráficas y otros componentes pci. Dado que los puertos pci hot-plug son externos y de fácil acceso, los equipos son susceptibles a ataques de DMA. La protección de acceso a memoria (también conocida como Protección contra DMA del kernel) protege contra estos ataques evitando que los periféricos externos obtengan acceso no autorizado a la memoria. Los ataques de DMA por unidad suelen producirse rápidamente mientras el propietario del sistema no está presente. Los ataques se realizan con herramientas de ataque sencillas a moderadas creadas con hardware y software asequibles y fuera de los estantes que no requieren el desensamblado del equipo. Por ejemplo, un propietario del equipo podría dejar un dispositivo para una pausa de café rápida. Mientras tanto, un atacante conecta una herramienta externa a un puerto para robar información o insertar código que proporciona al atacante control remoto sobre los equipos, incluida la capacidad de omitir la pantalla de bloqueo. Con la protección de acceso a la memoria integrada y habilitada, Windows 11 está protegida contra ataques físicos dondequiera que trabajen las personas.
Aprende más
Protección de acceso directo a memoria (DMA) del kernel
Pc de núcleo protegido y Secured-Core perimetral
El informe Señales de seguridad de marzo de 2021 encontró que más del 80 % de las empresas han experimentado al menos un ataque de firmware en los últimos dos años. Para los clientes de sectores sensibles a los datos, como los servicios financieros, la administración pública y el sector sanitario, Microsoft ha trabajado con asociados oem para ofrecer una categoría especial de dispositivos denominados PC de núcleo protegido (SCPC) y una categoría equivalente de dispositivos IoT incrustados denominados Edge Secured-Core (ESc). Los dispositivos se incluyen con más medidas de seguridad habilitadas en la capa de firmware, o en el núcleo del dispositivo, que sustenta Windows.
Los equipos principales protegidos y los dispositivos perimetrales ayudan a evitar ataques de malware y a minimizar las vulnerabilidades de firmware iniciando en un estado limpio y de confianza al iniciarse con una raíz de confianza aplicada por hardware. La seguridad basada en virtualización está habilitada de forma predeterminada. La integridad de código protegida por hipervisor integrada (HVCI) blinda la memoria del sistema, lo que garantiza que todo el código ejecutable del kernel solo esté firmado por las autoridades conocidas y aprobadas. Los equipos de núcleo protegido y los dispositivos perimetrales también protegen contra amenazas físicas, como ataques de acceso directo a memoria (DMA) de unidad con protección DMA del kernel.
Además, las medidas de todos los componentes de arranque se almacenan
Los equipos de núcleo protegido y los dispositivos perimetrales proporcionan varias capas de protección sólida contra ataques de hardware y firmware. Los ataques de malware sofisticados suelen intentar instalar bootkits o rootkits en el sistema para eludir la detección y lograr la persistencia. Este software malintencionado puede ejecutarse en el nivel de firmware antes de que Windows se cargue o durante el propio proceso de arranque de Windows, lo que permite que el sistema comience con el nivel más alto de privilegios. Dado que los subsistemas críticos de Windows usan la seguridad basada en virtualización, la protección del hipervisor es cada vez más importante. Para asegurarse de que no se puede iniciar ningún firmware o software no autorizado antes del cargador de arranque de Windows, los equipos Windows se basan en el estándar de arranque seguro unified Extensible Firmware Interface (UEFI), una característica de seguridad de línea de base de todos los equipos Windows 11. El arranque seguro ayuda a garantizar que solo se pueda ejecutar el firmware y el software autorizados con firmas digitales de confianza. Además, las medidas de todos los componentes de arranque se almacenan
de forma segura en el TPM para ayudar a establecer un registro de auditoría no auditable del arranque denominado raíz estática de confianza para la medición (SRTM).
Miles de proveedores de OEM producen numerosos modelos de dispositivos con diversos componentes de firmware UEFI, lo que a su vez crea un número increíblemente grande de firmas y medidas de SRTM en el arranque. Dado que estas firmas y medidas son inherentemente de confianza para El arranque seguro, puede ser difícil restringir la confianza solo a lo que se necesita para arrancar en cualquier dispositivo específico. Tradicionalmente, las listas de bloqueos y las listas de permitidos eran las dos técnicas principales usadas para restringir la confianza, y siguen expandiéndose si los dispositivos solo se basan en medidas SRTM.
Raíz dinámica de confianza para la medición (DRTM)
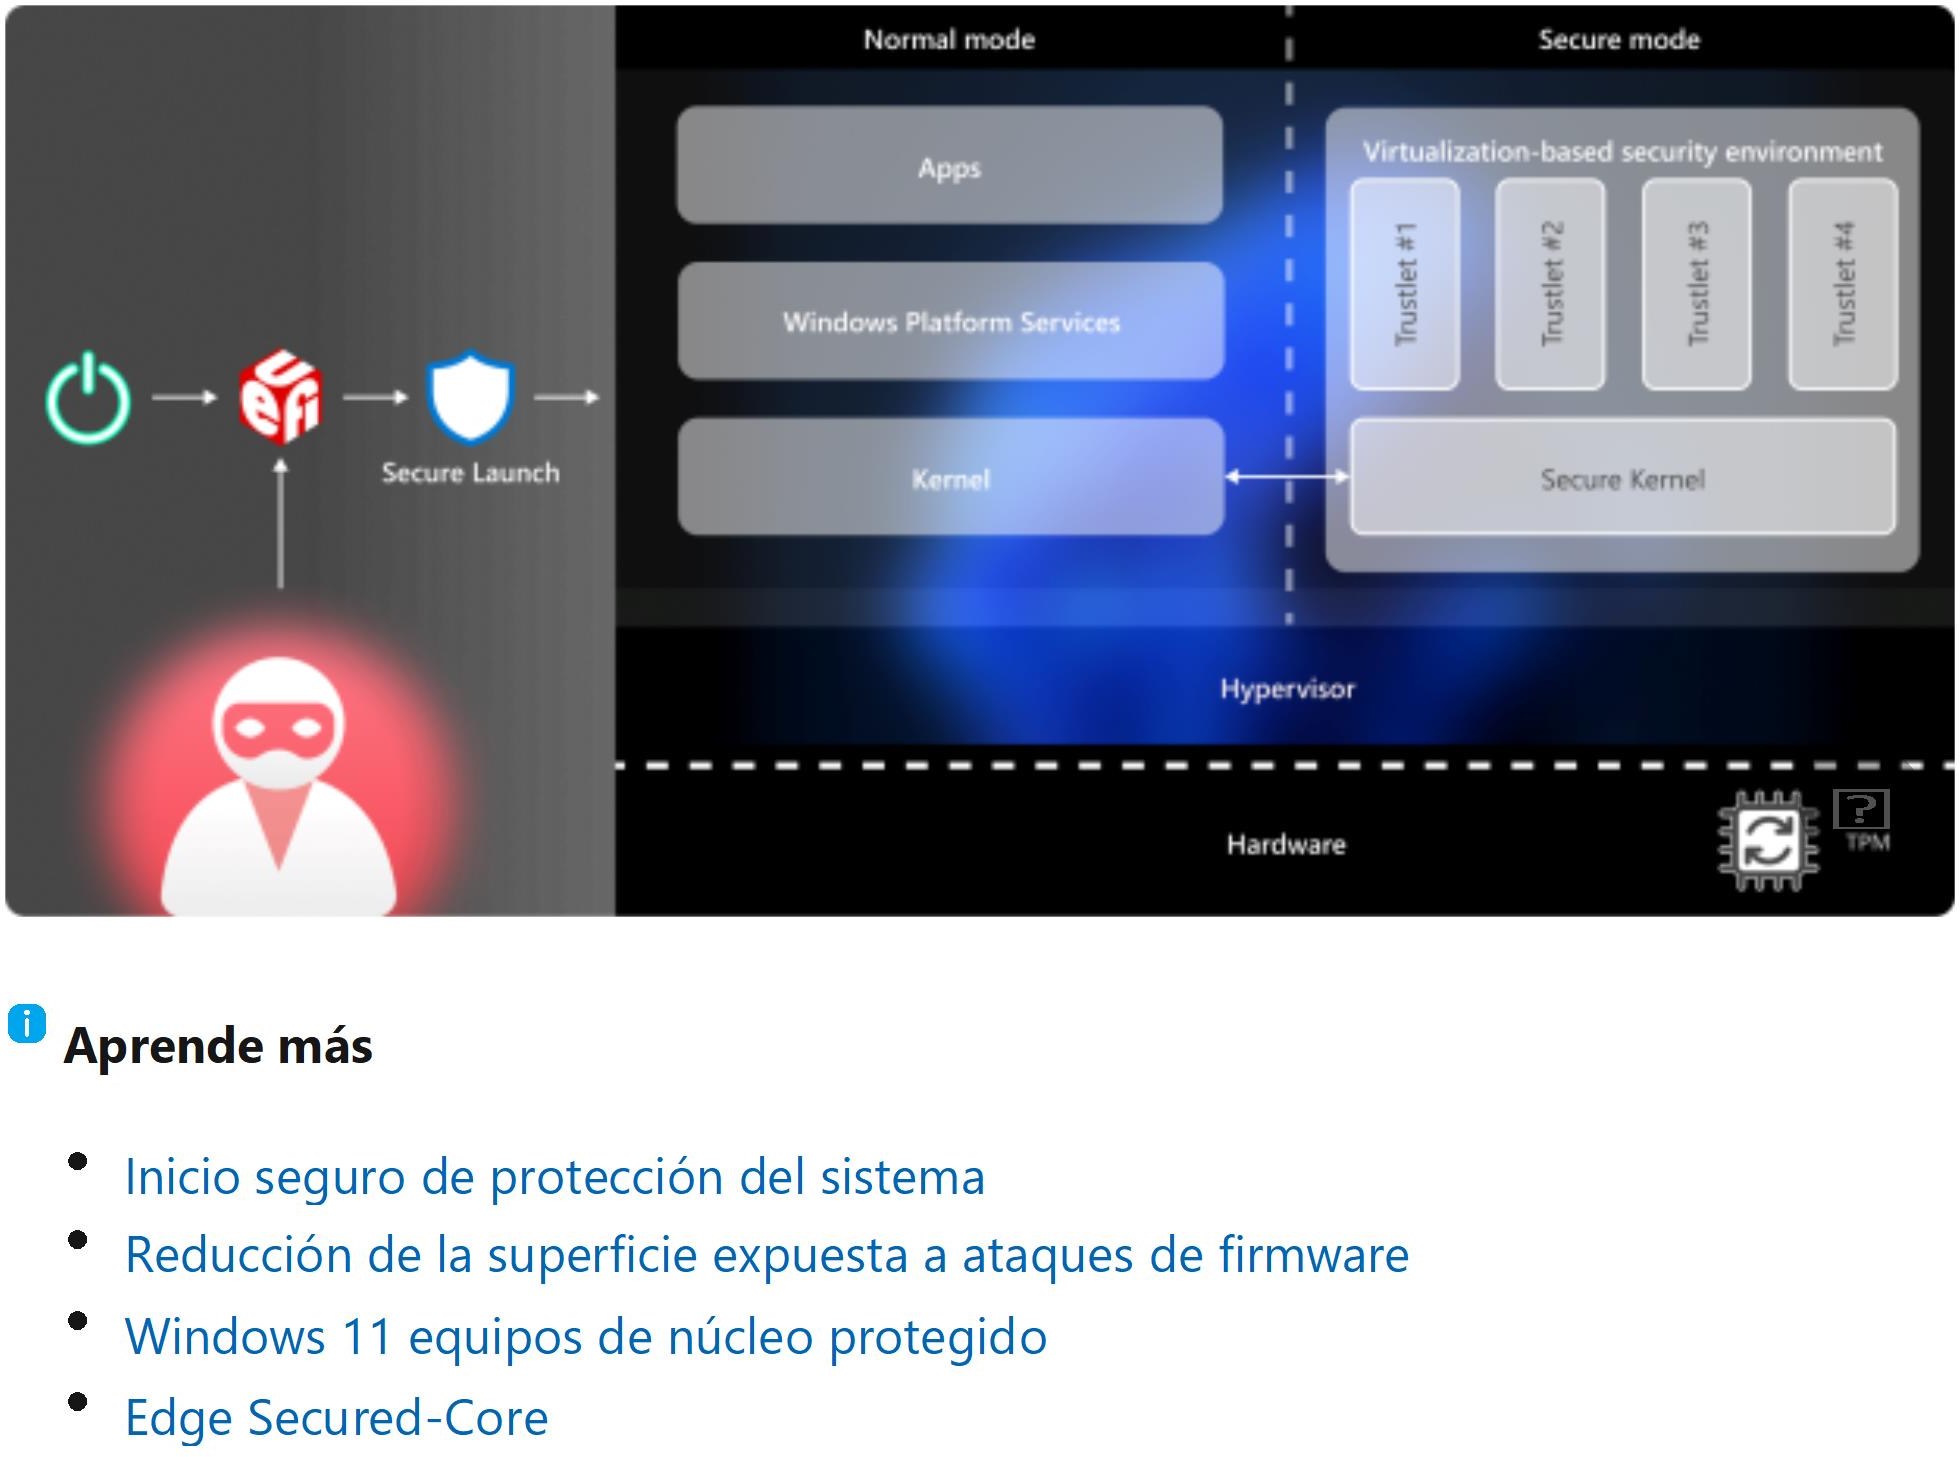
En equipos de núcleo protegido y dispositivos perimetrales, Protección del sistema Secure Launch protege el arranque con una tecnología conocida como raíz dinámica de confianza para la medición (DRTM). Con DRTM, el sistema sigue inicialmente el proceso de arranque seguro UEFI normal. Sin embargo, antes de iniciarse, el sistema entra en un estado de confianza controlado por hardware que obliga a la CPU a reducir una ruta de acceso de código protegida por hardware. Si un rootkit o bootkit de malware omite el arranque seguro de UEFI y reside en la memoria, DRTM impide que acceda a secretos y código crítico protegido por el entorno de seguridad basado en virtualización. La tecnología de reducción de superficie expuesta a ataques de firmware (FASR) se puede usar en lugar de DRTM en dispositivos compatibles, como Microsoft Surface.
El aislamiento del modo de administración del sistema (SMM) es un modo de ejecución en procesadores basados en x86 que se ejecuta con un privilegio más eficaz que el hipervisor. SMM complementa las protecciones proporcionadas por DRTM al ayudar a reducir la superficie expuesta a ataques. Basándose en las funcionalidades proporcionadas por proveedores de silicio como Intel y AMD, el aislamiento de SMM aplica directivas que implementan restricciones como impedir que el código SMM acceda a la memoria del sistema operativo. La directiva de aislamiento de SMM se incluye como parte de las medidas drtm que se pueden enviar a un comprobador como La atestación remota de Microsoft Azure.
Bloqueo de configuración
En muchas organizaciones, los administradores de TI aplican directivas en sus dispositivos corporativos para proteger el sistema operativo y mantener los dispositivos en un estado conforme al impedir que los usuarios cambien las configuraciones y creen un desfase de configuración. El desfase de configuración se produce cuando los usuarios con derechos de administrador local cambian la configuración y ponen el dispositivo sin sincronizar con las directivas de seguridad. Los dispositivos en un estado no conforme pueden ser vulnerables hasta la siguiente sincronización, cuando se restablece la configuración con la solución de administración de dispositivos.
El bloqueo de configuración es una característica de dispositivo perimetral y pc de núcleo seguro que impide que los usuarios realicen cambios no deseados en la configuración de seguridad. Con el bloqueo de configuración, Windows supervisa las claves del Registro admitidas y vuelve al estado deseado por TI en segundos después de detectar un desfase.
Aprende más
Bloqueo de configuración de pc de núcleo protegido
Seguridad del sistema operativo
Los sistemas operativos se enfrentan a una arremetida de amenazas de seguridad, desde malware y vulnerabilidades de seguridad hasta el acceso no autorizado y la elevación de privilegios. Windows 11 es el Windows más seguro hasta el momento, con sólidas medidas de seguridad del sistema operativo para ayudar a mantener los dispositivos, las identidades y los datos seguros.
Las defensas incluyen un proceso de arranque de confianza, capas de cifrado, seguridad de red y protección contra virus y amenazas. Estas completas características de seguridad garantizan que Windows 11 proporciona una protección sólida contra las ciberamenazas modernas.
Seguridad del sistema
Arranque de confianza (arranque seguro + arranque medido)
Windows 11 requiere que todos los equipos usen la característica de arranque seguro de unified Extensible Firmware Interface (UEFI). Cuando se inicia un dispositivo Windows 11, arranque seguro y arranque de confianza funcionan conjuntamente para evitar que se carguen malware y componentes dañados. Arranque seguro proporciona protección inicial y, a continuación, arranque de confianza recoge el proceso.
El arranque seguro crea una ruta de acceso segura y de confianza desde la interfaz de firmware extensible unificada (UEFI) a través de la secuencia de arranque de confianza del kernel de Windows. Los protocolos de enlace de cumplimiento de firmas bloquean los ataques de malware en la secuencia de arranque de Windows a lo largo de la secuencia de arranque entre los entornos UEFI, bootloader, kernel y aplicación.
Para mitigar el riesgo de rootkits de firmware, el equipo comprueba la firma digital del firmware al principio del proceso de arranque. A continuación, Arranque seguro comprueba la firma digital del cargador de arranque del sistema operativo y todo el código que se ejecuta antes de que se inicie el sistema operativo, lo que garantiza que la firma y el código no se cumplan y sean de confianza según la directiva de arranque seguro.
Arranque de confianza recoge el proceso que comienza con Arranque seguro. El cargador de arranque de Windows comprueba la firma digital del kernel de Windows antes de cargarlo. A su vez, el kernel de Windows comprueba todos los demás componentes del proceso de inicio de Windows, incluidos los controladores de arranque, los archivos de inicio y cualquier controlador antimalware (ELAM) de inicio anticipado del producto. Si alguno de estos archivos se ha manipulado, el cargador de arranque detecta el problema y se niega a cargar el componente dañado. A menudo, Windows puede reparar automáticamente el componente dañado, restaurando la integridad de Windows y permitiendo que el equipo se inicie con normalidad.
Aprende más
Proteger el proceso de arranque de Windows
Arranque seguro y arranque de confianza
Criptografía
La criptografía está diseñada para proteger los datos del usuario y del sistema. La pila de criptografía de Windows 11 se extiende desde el chip a la nube, lo que permite que Windows, las aplicaciones y los servicios protejan los secretos del sistema y del usuario. Por ejemplo, los datos se pueden cifrar para que solo un lector específico con una clave única pueda leerlos. Como base para la seguridad de los datos, la criptografía ayuda a evitar que cualquier persona, excepto el destinatario previsto, lea datos, realice comprobaciones de integridad para asegurarse de que los datos están libres de alteraciones y autentica la identidad para asegurarse de que la comunicación es segura. Windows 11 criptografía está certificada para cumplir con el Standard federal de procesamiento de información (FIPS) 140. La certificación FIPS 140 garantiza que los algoritmos aprobados por el gobierno de EE. UU. se implementan correctamente.
Aprende más
Validación de FIPS 140
Los módulos criptográficos de Windows proporcionan primitivos de bajo nivel, como:
Generadores de números aleatorios (RNG)
Compatibilidad con los modos de funcionamiento AES 128/256 con XTS, ECB, CBC, CFB, CCM y GCM; RSA y DSA 2048, 3072 y 4096 tamaños de clave; ECDSA sobre curvas P-256, P-384, P-521
Hash (compatibilidad con SHA1, SHA-256, SHA-384 y SHA-512)
Firma y comprobación (compatibilidad de relleno para OAEP, PSS y PKCS1) Acuerdo clave y derivación de claves (compatibilidad con ECDH sobre curvas prime estándar nist P-256, P-384, P-521 y HKDF)
Los desarrolladores de aplicaciones pueden usar estos módulos criptográficos para realizar operaciones criptográficas de bajo nivel (Bcrypt), operaciones de almacenamiento de claves (NCrypt), proteger datos estáticos (DPAPI) y compartir secretos de forma segura (DPAPI-NG).
Aprende más
Criptografía y administración de certificados
Los desarrolladores pueden acceder a los módulos en Windows a través de
Cryptography Next Generation API (CNG), que cuenta con la tecnología de la biblioteca criptográfica de código abierto de Microsoft, SymCrypt. SymCrypt admite transparencia completa a través de su código de código abierto. Además, SymCrypt ofrece optimización del rendimiento para las operaciones criptográficas aprovechando la aceleración de ensamblados y hardware cuando está disponible.
SymCrypt forma parte del compromiso de Microsoft con la transparencia, que incluye el Programa global de seguridad de Microsoft Government que tiene como objetivo proporcionar la información de seguridad confidencial y los recursos que las personas necesitan para confiar en los productos y servicios de Microsoft. El programa ofrece acceso controlado al código fuente, el intercambio de información sobre amenazas y vulnerabilidades, oportunidades de interactuar con contenido técnico sobre los productos y servicios de Microsoft y acceso a cinco centros de transparencia distribuidos globalmente.
Certificados
Para ayudar a proteger y autenticar la información, Windows proporciona compatibilidad completa con certificados y administración de certificados. La utilidad de línea de comandos de administración de certificados integrada (certmgr.exe) o el complemento microsoft management console (MMC) (certmgr.msc) se pueden usar para ver y administrar certificados, listas de confianza de certificados (CTL) y listas de revocación de certificados (CRL). Cada vez que se usa un certificado en Windows, se valida que el certificado hoja y todos los certificados de su cadena de confianza no se hayan revocado ni puesto en peligro. Los certificados raíz e intermedio de confianza y los certificados revocados públicamente en la máquina se usan como referencia para la confianza de la infraestructura de clave pública (PKI) y se actualizan mensualmente mediante el programa Raíz de confianza de Microsoft. Si se revoca un certificado o raíz de confianza, se actualizan todos los dispositivos globales, lo que significa que los usuarios pueden confiar en que Windows protegerá automáticamente contra vulnerabilidades en la infraestructura de clave pública. En el caso de las implementaciones empresariales y en la nube, Windows también ofrece a los usuarios la capacidad de inscribir automáticamente y renovar certificados en Active Directory con la directiva de grupo para reducir el riesgo de posibles interrupciones debido a la expiración del certificado o a una configuración incorrecta.
Firma de código e integridad
Para asegurarse de que los archivos de Windows no se han alterado, el proceso de integridad de código de Windows comprueba la firma de cada archivo en Windows. La firma de código es fundamental para establecer la integridad del firmware, los controladores y el software en toda la plataforma Windows. La firma de código crea una firma digital mediante el cifrado del hash del archivo con la parte de clave privada de un certificado de firma de código y la inserción de la firma en el archivo. El proceso de integridad de código de Windows comprueba el archivo firmado descifrando la firma para comprobar la integridad del archivo y confirmar que procede de un publicador de confianza, lo que garantiza que el archivo no se ha manipulado.
La firma digital se evalúa en todo el entorno de Windows en el código de arranque de
Windows, el código del kernel de Windows y las aplicaciones en modo de usuario de Windows. Secure Boot and Code Integrity (Integridad de código y arranque seguro) compruebe la firma en cargadores de arranque, ROMs de opción y otros componentes de arranque para asegurarse de que es de confianza y de un publicador de confianza. En el caso de los controladores no publicados por Microsoft, la integridad del código del kernel comprueba la firma en los controladores del kernel y requiere que los controladores estén firmados por Windows o certificados por el Programa de compatibilidad de hardware (WHCP) de Windows. Este programa garantiza que los controladores de terceros son compatibles con varios hardware y Windows y que los controladores son de desarrolladores de controladores investigados.
Atestación de estado del dispositivo
El proceso de atestación de estado de dispositivos Windows admite un paradigma de Confianza cero que desplaza el foco de los perímetros estáticos basados en red a los usuarios, los recursos y los recursos. El proceso de atestación confirma que el dispositivo, el firmware y el proceso de arranque están en un buen estado y no se han alterado antes de que puedan acceder a los recursos corporativos. Estas determinaciones se realizan con datos almacenados en el TPM, lo que proporciona una raíz de confianza segura. La información se envía a un servicio de atestación, como Azure Attestation, para comprobar que el dispositivo está en un estado de confianza. A continuación, una solución de administración de dispositivos nativa de la nube como
Microsoft Intune revisa el estado del dispositivo y conecta esta información con Microsoft Entra ID para el acceso condicional.
Windows incluye muchas características de seguridad para ayudar a proteger a los usuarios de malware y ataques. Sin embargo, los componentes de seguridad solo son de confianza si la plataforma se inicia según lo esperado y no se altera. Como se indicó anteriormente, Windows se basa en el arranque seguro de Unified Extensible Firmware Interface (UEFI), ELAM, DRTM, Trusted Boot y otras características de seguridad de firmware y hardware de bajo nivel para proteger el equipo frente a ataques. Desde el momento en que enciendes el equipo hasta que se inicia el antimalware, Windows cuenta con el respaldo de las configuraciones de hardware adecuadas que te ayudan a mantenerte a salvo. Arranque medido, implementado por cargadores de arranque y BIOS, comprueba y registra criptográficamente cada paso del arranque de forma encadenada. Estos eventos están enlazados al TPM, que funciona como una raíz de confianza de hardware. La atestación remota es el mecanismo por el que un servicio lee y comprueba estos eventos para proporcionar un informe verificable, imparcial y resistente a alteraciones. La atestación remota es el auditor de confianza del arranque del sistema, lo que permite a las partes dependientes enlazar la confianza con el dispositivo y su seguridad.
A continuación se muestra un resumen de los pasos implicados en la atestación y la Zero-Trust en un dispositivo Windows:
Durante cada paso del proceso de arranque, como una carga de archivos, la actualización de variables especiales y mucho más, se mide información como hashes de archivo y firmas en el Registro de configuración de plataforma tpm (PCR). Las medidas están enlazadas por una especificación de grupo de computación de confianza que determina qué eventos se pueden registrar y el formato de cada evento. Los datos proporcionan información importante sobre la seguridad del dispositivo desde el momento en que se activa
Una vez que Windows ha arrancado, el atestador (o comprobador) solicita al TPM que obtenga las medidas almacenadas en sus PCR junto con el registro de arranque medido. Juntos, forman la prueba de atestación que se envía al servicio de Azure Attestation
El TPM se comprueba mediante las claves o el material criptográfico disponibles en el chipset con un servicio de certificados de Azure.
La información anterior se envía al servicio Azure Attestation para comprobar que el dispositivo está en un estado de confianza.
Aprende más
Controlar el estado de los dispositivos Windows
Configuración y auditoría de directivas de seguridad de Windows
La configuración de la directiva de seguridad es una parte fundamental de la estrategia de seguridad general. Windows proporciona un sólido conjunto de directivas de configuración de seguridad que los administradores de TI pueden usar para ayudar a proteger los dispositivos Windows y otros recursos de la organización. La configuración de directivas de seguridad son reglas que puede configurar en un dispositivo o varios dispositivos para controlar:
Autenticación de usuario en una red o dispositivo
Recursos a los que los usuarios pueden acceder
Si se van a registrar las acciones de un usuario o grupo en el registro de eventos Pertenencia a un grupo
La auditoría de seguridad es una de las herramientas más eficaces que puede usar para mantener la integridad de la red y los recursos. La auditoría puede ayudar a identificar ataques, vulnerabilidades de red y ataques contra objetivos de alto valor. Puede especificar categorías de eventos relacionados con la seguridad para crear una directiva de auditoría adaptada a las necesidades de su organización mediante proveedores de servicios de configuración (CSP) o directivas de grupo.
Todas las categorías de auditoría se deshabilitan cuando se instala Windows por primera vez. Antes de habilitarlos, siga estos pasos para crear una directiva de auditoría de seguridad eficaz:
- Identifique los recursos y las actividades más críticos.
- Identifique la configuración de auditoría que necesita para realizar un seguimiento de ellas.
- Evalúe las ventajas y los posibles costos asociados a cada recurso o configuración.
- Pruebe esta configuración para validar las opciones.
- Desarrolle planes para implementar y administrar la directiva de auditoría.
Aprende más
Configuración de la directiva de seguridad
Seguridad de Windows
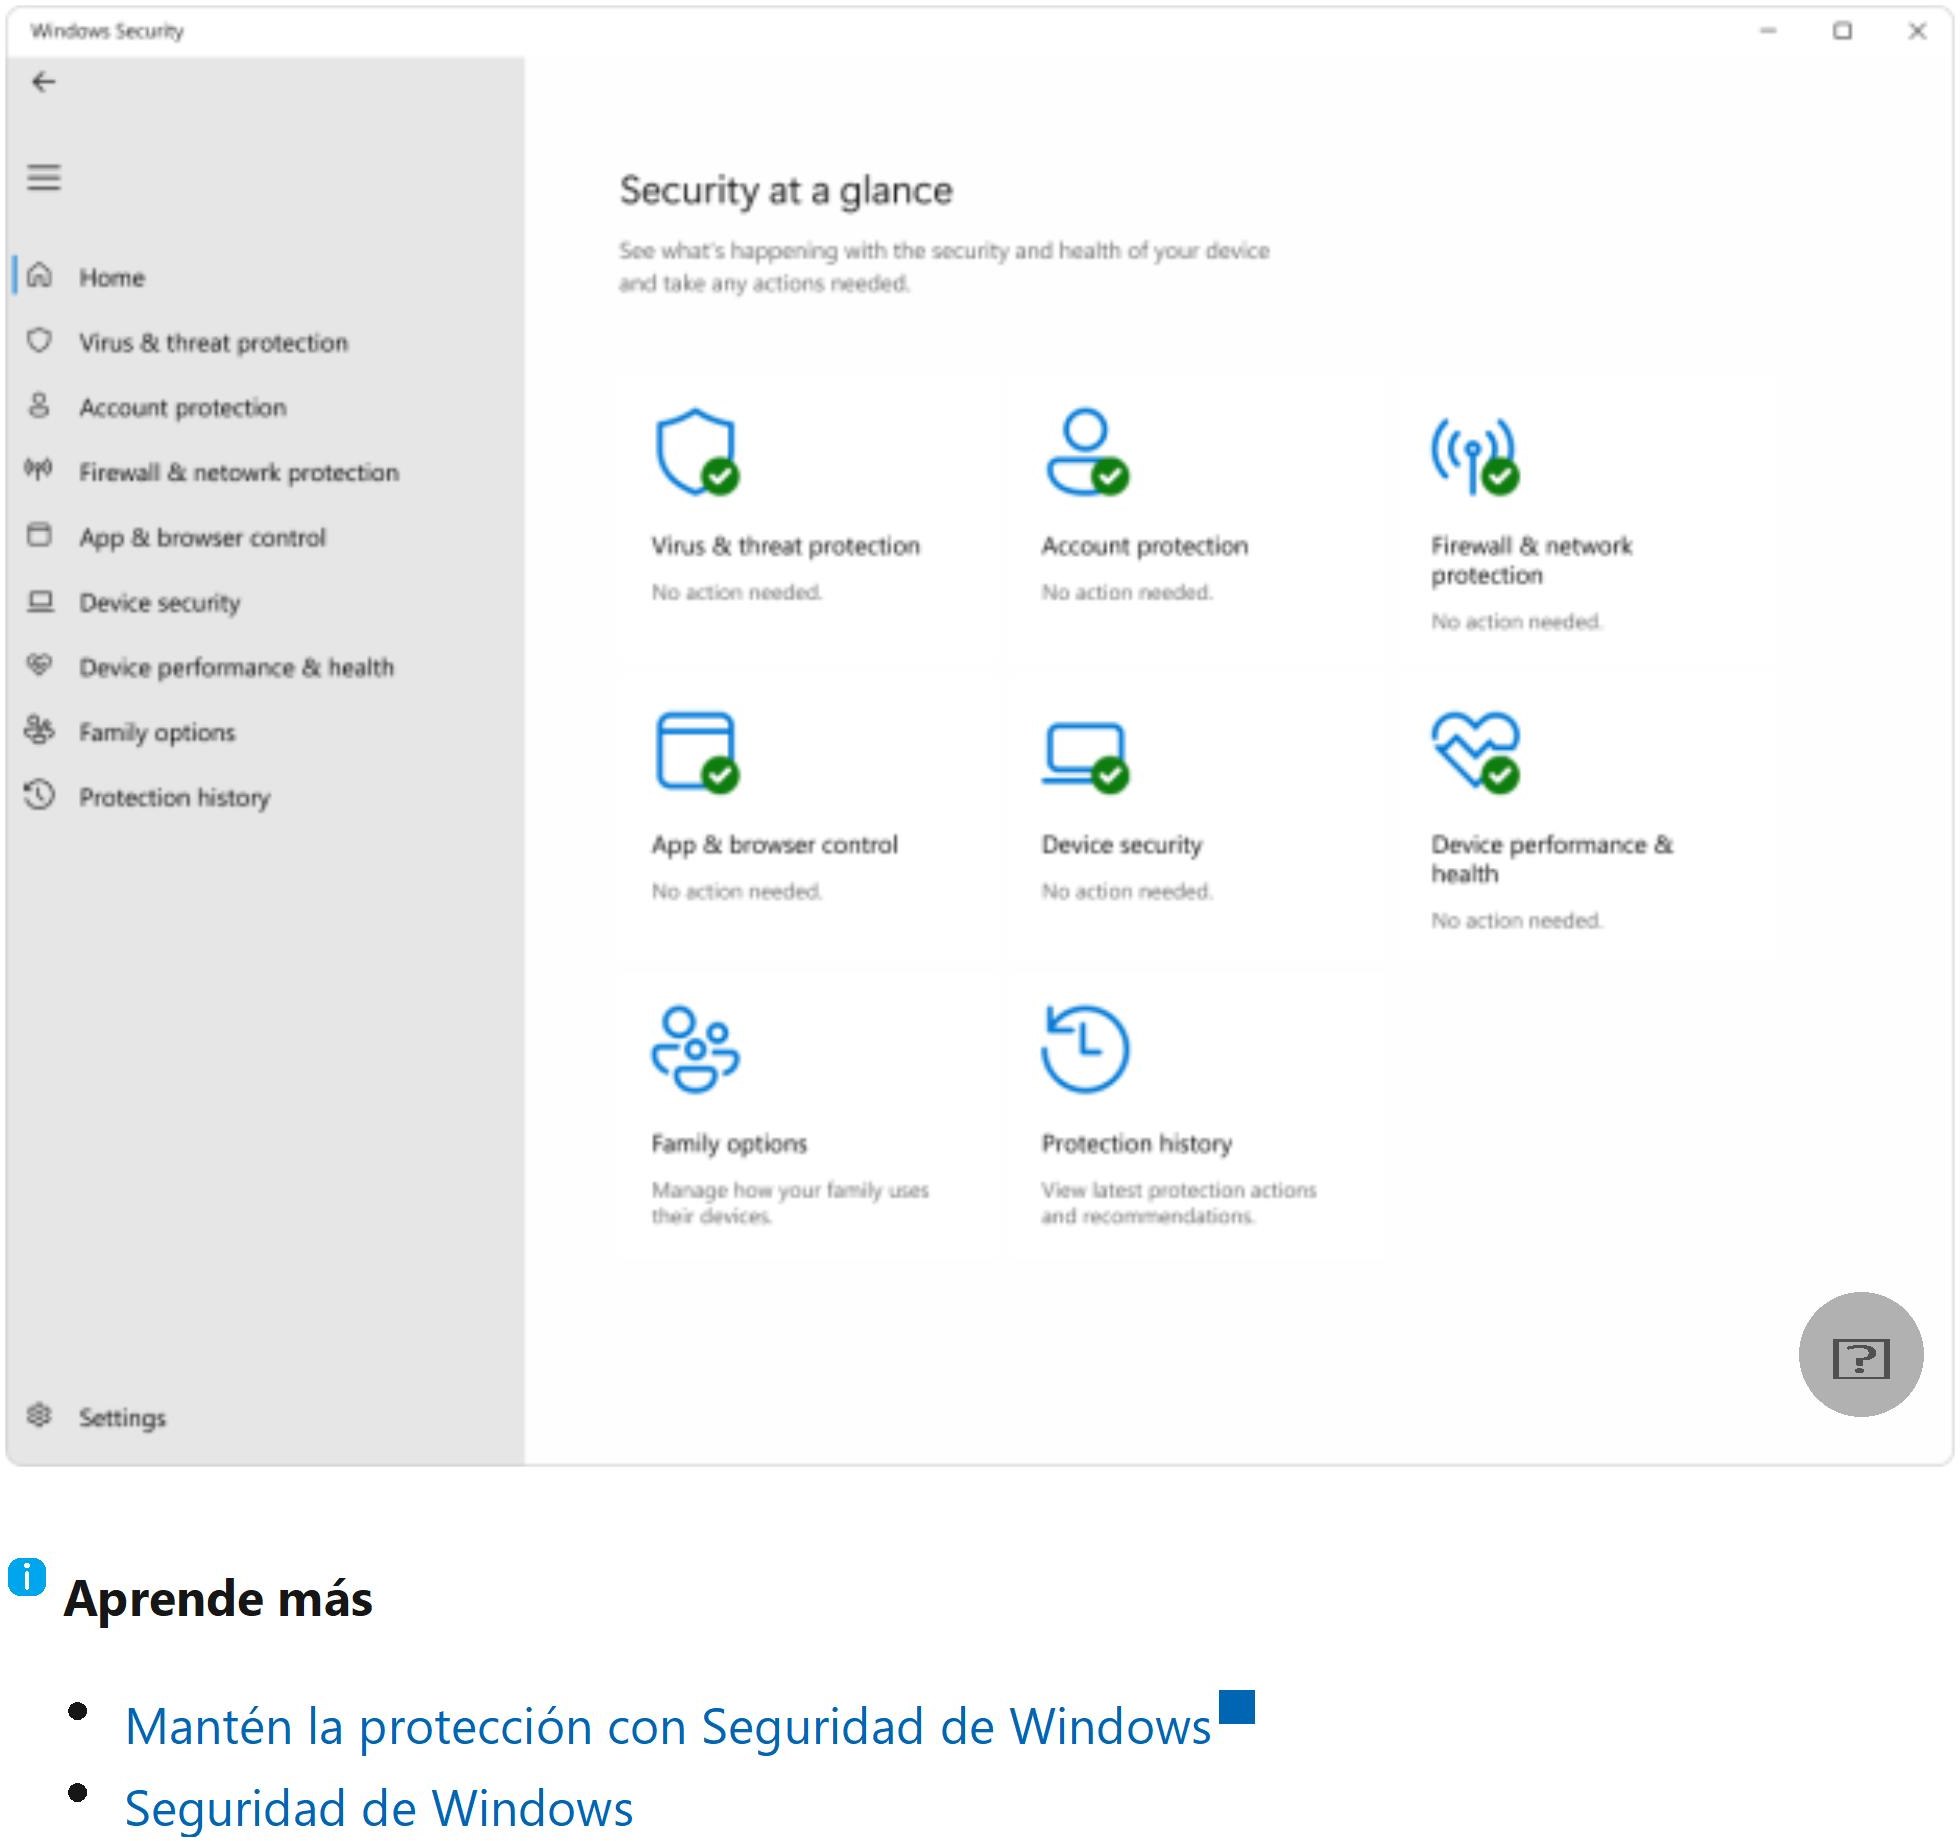
La visibilidad y el reconocimiento de la seguridad y el estado de los dispositivos son clave para cualquier acción realizada. La aplicación Seguridad de Windows proporciona una vista general del estado de seguridad y el estado del dispositivo. Estas conclusiones le ayudan a identificar problemas y a actuar para asegurarse de que está protegido. Puede ver rápidamente el estado de la protección contra virus y amenazas, el firewall y la seguridad de red, los controles de seguridad de dispositivos, etc.
Actualización de configuración
Con la directiva de grupo tradicional, la configuración de directivas se actualiza en un equipo cuando un usuario inicia sesión y cada 90 minutos de forma predeterminada. Los administradores pueden ajustar ese tiempo para que sea más corto para asegurarse de que la configuración de la directiva sea compatible con la configuración de administración establecida por TI.
Por el contrario, con una solución de administración de dispositivos como Microsoft Intune[4], las directivas se actualizan cuando un usuario inicia sesión y, a continuación, a intervalos de ocho horas de forma predeterminada. Pero la configuración de directiva se migra de GPO a una solución de administración de dispositivos, una brecha restante es el período más largo entre la reaplicación de una directiva modificada.
La actualización de configuración permite que las opciones del proveedor de servicios de configuración de directivas (CSP) que se descuentan debido a errores de configuración, modificaciones del Registro o software malintencionado en un equipo se restablezcan al valor que el administrador tenía previsto cada 90 minutos de forma predeterminada. Se puede actualizar cada 30 minutos si lo desea. El CSP de directiva cubre cientos de configuraciones que tradicionalmente se establecieron con la directiva de grupo y ahora se establecen a través de protocolos de mobile Administración de dispositivos (MDM).
La actualización de configuración también se puede pausar durante un período de tiempo configurable, después del cual se volverá a habilitar. Esto es para admitir escenarios en los que un técnico del departamento de soporte técnico podría necesitar volver a configurar un dispositivo con fines de solución de problemas. Un administrador también puede reanudarlo en cualquier momento.
Aprende más
Actualización de configuración
Pantalla completa
Windows permite restringir la funcionalidad a aplicaciones específicas mediante características integradas, por lo que es ideal para dispositivos públicos o compartidos, como quioscos. Puede configurar Windows como pantalla completa localmente en el dispositivo o a través de una solución de administración de dispositivos basada en la nube como Microsoft Intune[7]. El modo de pantalla completa se puede configurar para ejecutar una sola aplicación, varias aplicaciones o un explorador web de pantalla completa. También puede configurar el dispositivo para que inicie sesión automáticamente e inicie la aplicación de pantalla completa designada al iniciarse.
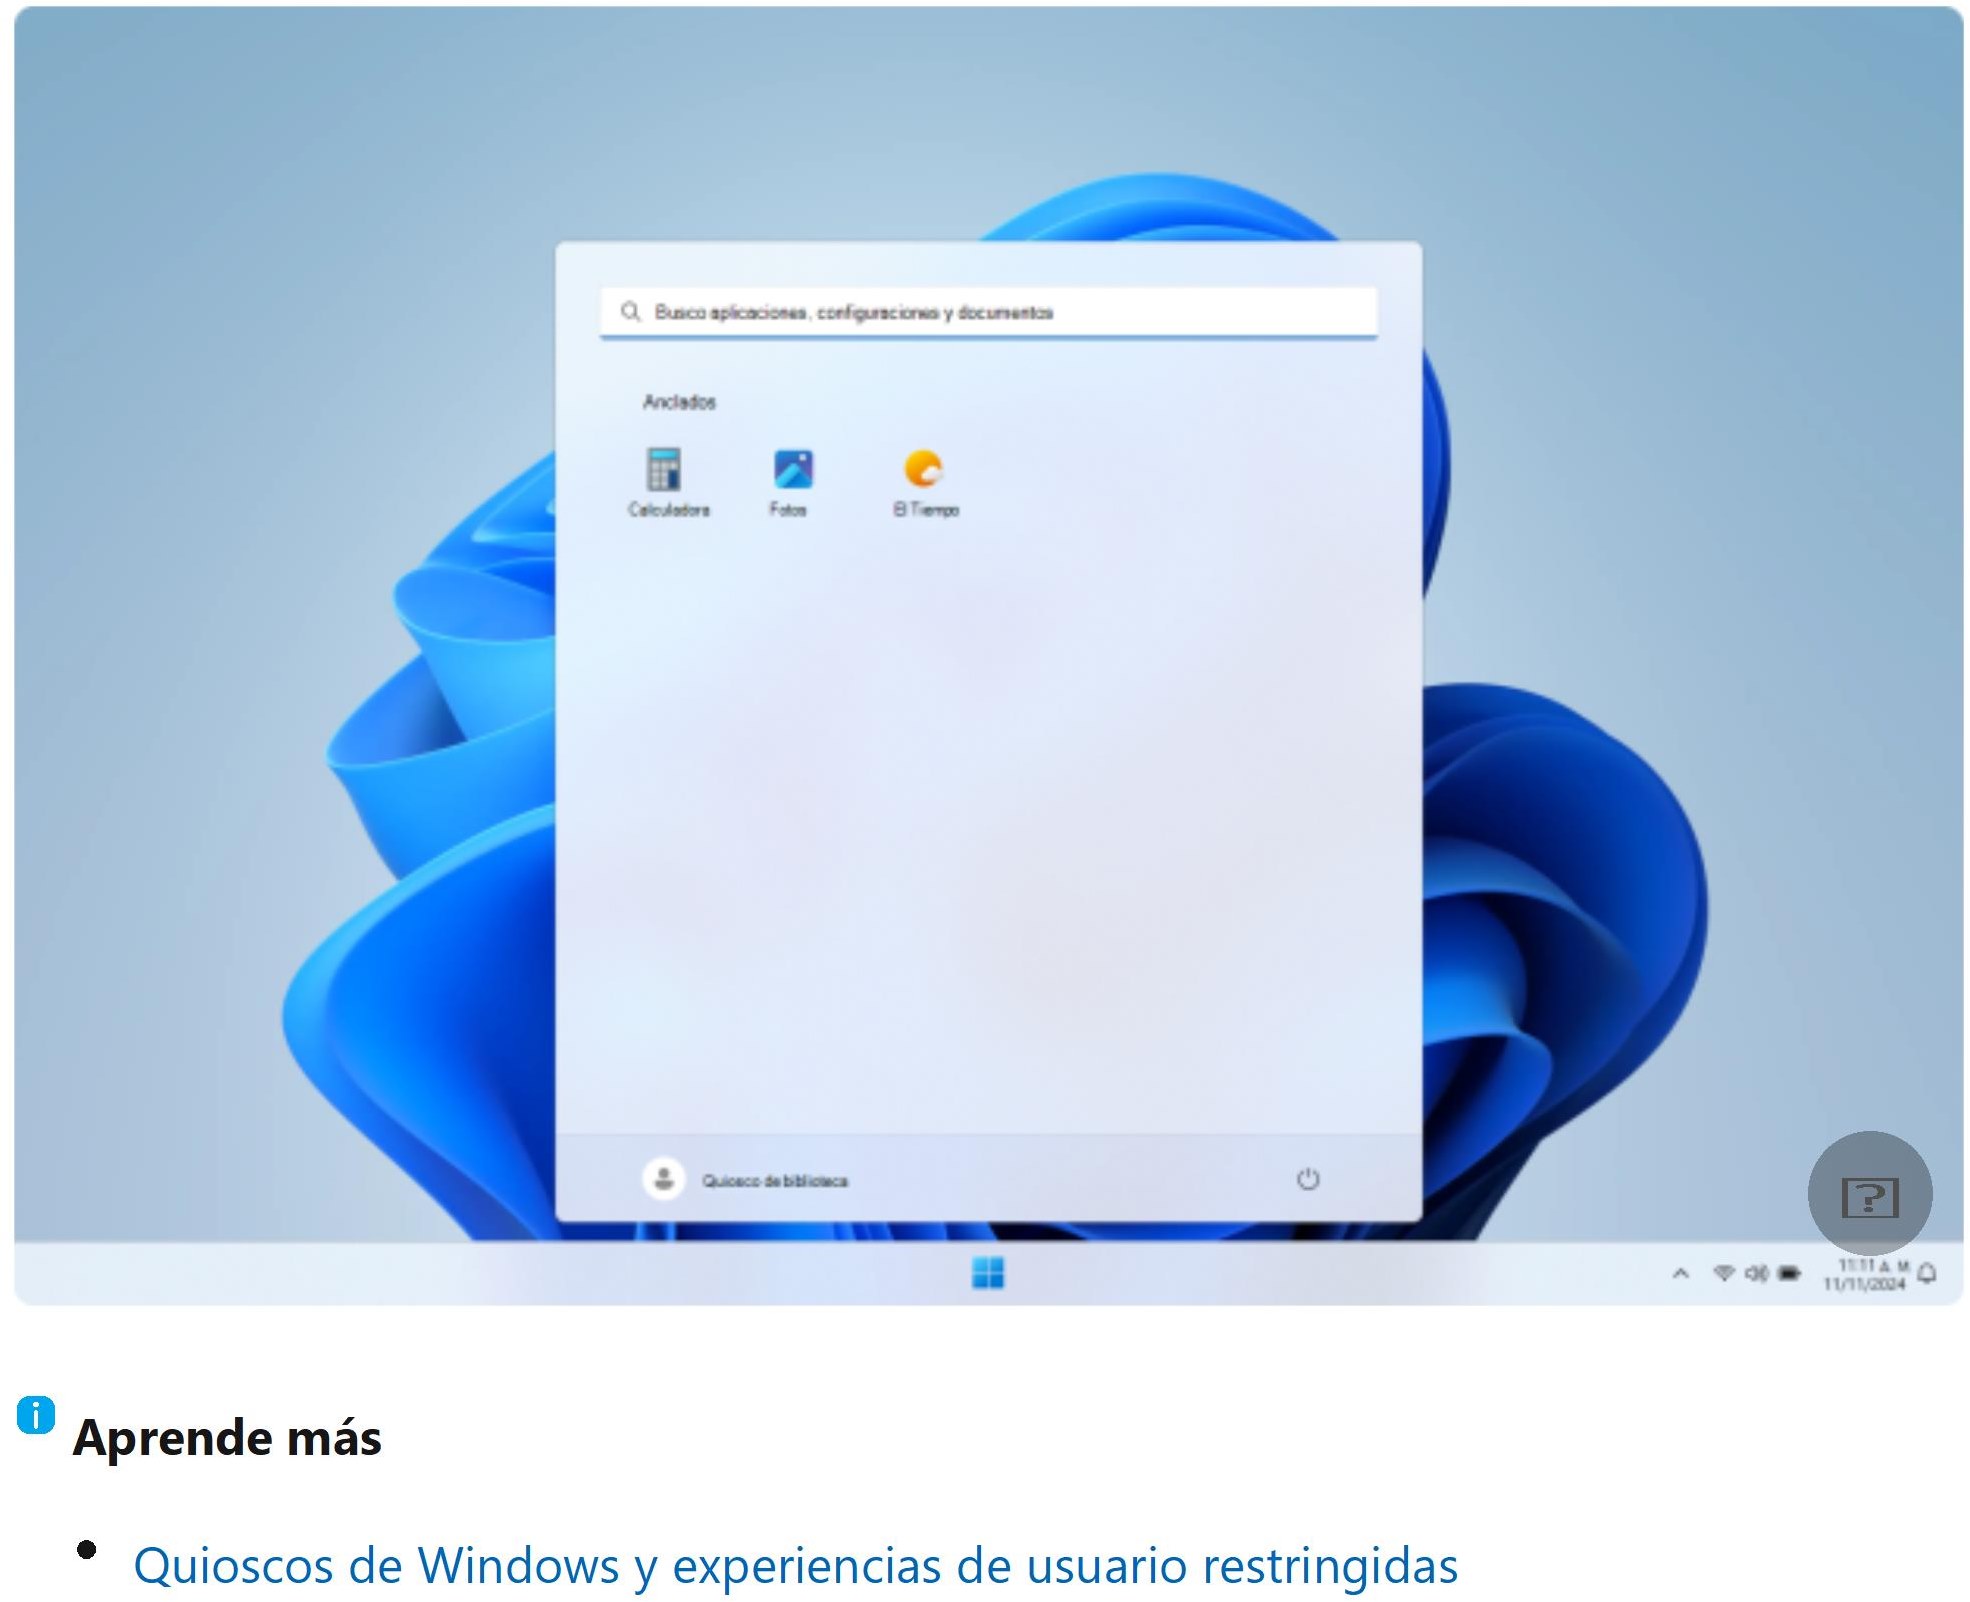
Impresión protegida por Windows
La impresión protegida por Windows se ha creado para proporcionar un sistema de impresión más moderno y seguro que maximiza la compatibilidad y coloca a los usuarios en primer lugar. Simplifica la experiencia de impresión al permitir que los dispositivos impriman exclusivamente con la pila de impresión moderna de Windows.
Las ventajas de la impresión protegida por Windows incluyen:
Mayor seguridad del equipo
Experiencia de impresión simplificada y coherente, independientemente de la arquitectura del equipo
Elimina la necesidad de administrar controladores de impresión
La impresión protegida por Windows está diseñada para funcionar solo con impresoras certificadas Mopria. Muchas impresoras existentes ya son compatibles.
Aprende más
Impresión protegida por Windows
Nueva experiencia de impresión, moderna y segura desde Windows
Rust para Windows
Rust es un lenguaje de programación moderno conocido por su enfoque en la seguridad, el rendimiento y la simultaneidad. Se diseñó para evitar errores de programación comunes, como la desreferenciación de punteros NULL y desbordamientos de búfer, lo que puede provocar vulnerabilidades de seguridad y bloqueos. Rust logra esto a través de su sistema de propiedad único, que garantiza la seguridad de la memoria sin necesidad de un recolector de elementos no utilizados. Estamos ampliando la integración de Rust en el kernel de Windows para mejorar la seguridad y confiabilidad del código base de Windows. Este movimiento estratégico subraya nuestro compromiso con la adopción de tecnologías modernas para mejorar la calidad y la seguridad de Windows.
Protección y cifrado de datos
Cuando las personas viajan con sus pc, su información confidencial viaja con ellos. Siempre que se almacenen datos confidenciales, deben protegerse contra el acceso no autorizado que puede ocasionarse mediante el robo de dispositivos o mediante aplicaciones malintencionadas.
BitLocker
BitLocker es una característica de protección de datos que se integra con el sistema operativo para abordar las amenazas de robo o exposición de datos de dispositivos perdidos, robados o retirados incorrectamente. Usa el algoritmo AES en modo XTS o CBC con longitudes de clave de 128 o 256 bits para cifrar los datos en el volumen. Durante la configuración inicial, cuando BitLocker está habilitado durante OOBE y el usuario inicia sesión en su cuenta de Microsoft por primera vez, BitLocker guarda automáticamente su contraseña de recuperación en la cuenta de Microsoft para su recuperación si es necesario. Los usuarios también tienen la opción de exportar la contraseña de recuperación si habilitan manualmente BitLocker. El contenido de la clave de recuperación se puede guardar en el almacenamiento en la nube en OneDrive o Azure[4].
Para las organizaciones, BitLocker se puede administrar a través de una directiva de grupo o con una solución de administración de dispositivos como Microsoft Intune[3]. Proporciona cifrado para el sistema operativo, los datos fijos y las unidades de datos extraíbles (BitLocker To Go), mediante tecnologías como Hardware Security Test Interface (HSTI), Modern Standby, UEFI Secure Boot y TPM.
Novedades de Windows 11, versión 24H2
La pantalla de recuperación previa al arranque de BitLocker incluye la sugerencia de cuenta Microsoft (MSA), si la contraseña de recuperación se guarda en una MSA. Esta sugerencia ayuda al usuario a comprender qué cuenta de MSA se usó para almacenar información de clave de recuperación.
Aprende más
BitLocker To Go
BitLocker To Go hace referencia a BitLocker en unidades de datos extraíbles. BitLocker To Go incluye el cifrado de unidades flash USB, tarjetas SD y unidades de disco duro externas. Las unidades se pueden desbloquear mediante una contraseña, un certificado en una tarjeta inteligente o una contraseña de recuperación.
Aprende más
Preguntas más frecuentes sobre BitLocker
Cifrado de dispositivo
El cifrado de dispositivos es una característica de Windows que simplifica el proceso de habilitación del cifrado de BitLocker en determinados dispositivos. Garantiza que solo la unidad del sistema operativo y las unidades fijas estén cifradas, mientras que las unidades externas o USB permanecen sin cifrar. Además, los dispositivos con puertos accesibles externamente que permiten el acceso DMA no son aptos para el cifrado de dispositivos. A diferencia de la implementación estándar de BitLocker, el cifrado de dispositivos se habilita automáticamente para garantizar la protección continua. Una vez completada una instalación limpia de Windows y finalizada la experiencia integrada, el dispositivo se prepara para su primer uso con el cifrado ya implementado.
Las organizaciones tienen la opción de deshabilitar el cifrado de dispositivos en favor de una implementación completa de BitLocker. Esto permite un control más pormenorizado sobre las directivas y la configuración de cifrado, lo que garantiza que se cumplen los requisitos de seguridad específicos de la organización.
Novedades de Windows 11, versión 24H2
Se quitan los requisitos previos de cifrado de dispositivos de DMA y HSTI/Modern Standby. Este cambio hace que más dispositivos sean aptos para el cifrado automático y manual de dispositivos.
Aprende más
Disco duro cifrado
Las unidades de disco duro cifradas son una clase de unidades de disco duro que se cifran automáticamente en el nivel de hardware. Permiten el cifrado de hardware de disco completo y son transparentes para el usuario. Estas unidades combinan las ventajas de seguridad y administración proporcionadas por BitLocker, con la eficacia de las unidades de auto-cifrado.
Al descargar las operaciones criptográficas al hardware, las unidades de disco duro cifradas aumentan el rendimiento de BitLocker y reducen el consumo de energía y el uso de CPU. Dado que las unidades de disco duro cifradas cifran los datos rápidamente, la implementación de BitLocker se puede expandir entre dispositivos empresariales con poco o ningún impacto en la productividad.
Las unidades de disco duro cifradas habilitan:
Rendimiento sin problemas: el hardware de cifrado integrado en el controlador de unidad permite que la unidad funcione a una velocidad de datos completa sin degradación del rendimiento
Seguridad segura basada en hardware: el cifrado está siempre activado y las claves de cifrado nunca salen del disco duro. La unidad autentica al usuario de forma independiente del sistema operativo antes de que se desbloquee.
Facilidad de uso: el cifrado es transparente para el usuario y el usuario no necesita habilitarlo. Las unidades de disco duro cifradas se borran fácilmente mediante una clave de cifrado incorporada. No es necesario volver a cifrar los datos en la unidad Menor costo de propiedad: no es necesario que la nueva infraestructura administre las claves de cifrado, ya que BitLocker usa la infraestructura existente para almacenar información de recuperación. El dispositivo funciona de forma más eficaz porque los ciclos de procesador no necesitan usarse para el proceso de cifrado.
Aprende más
Cifrado de datos personales
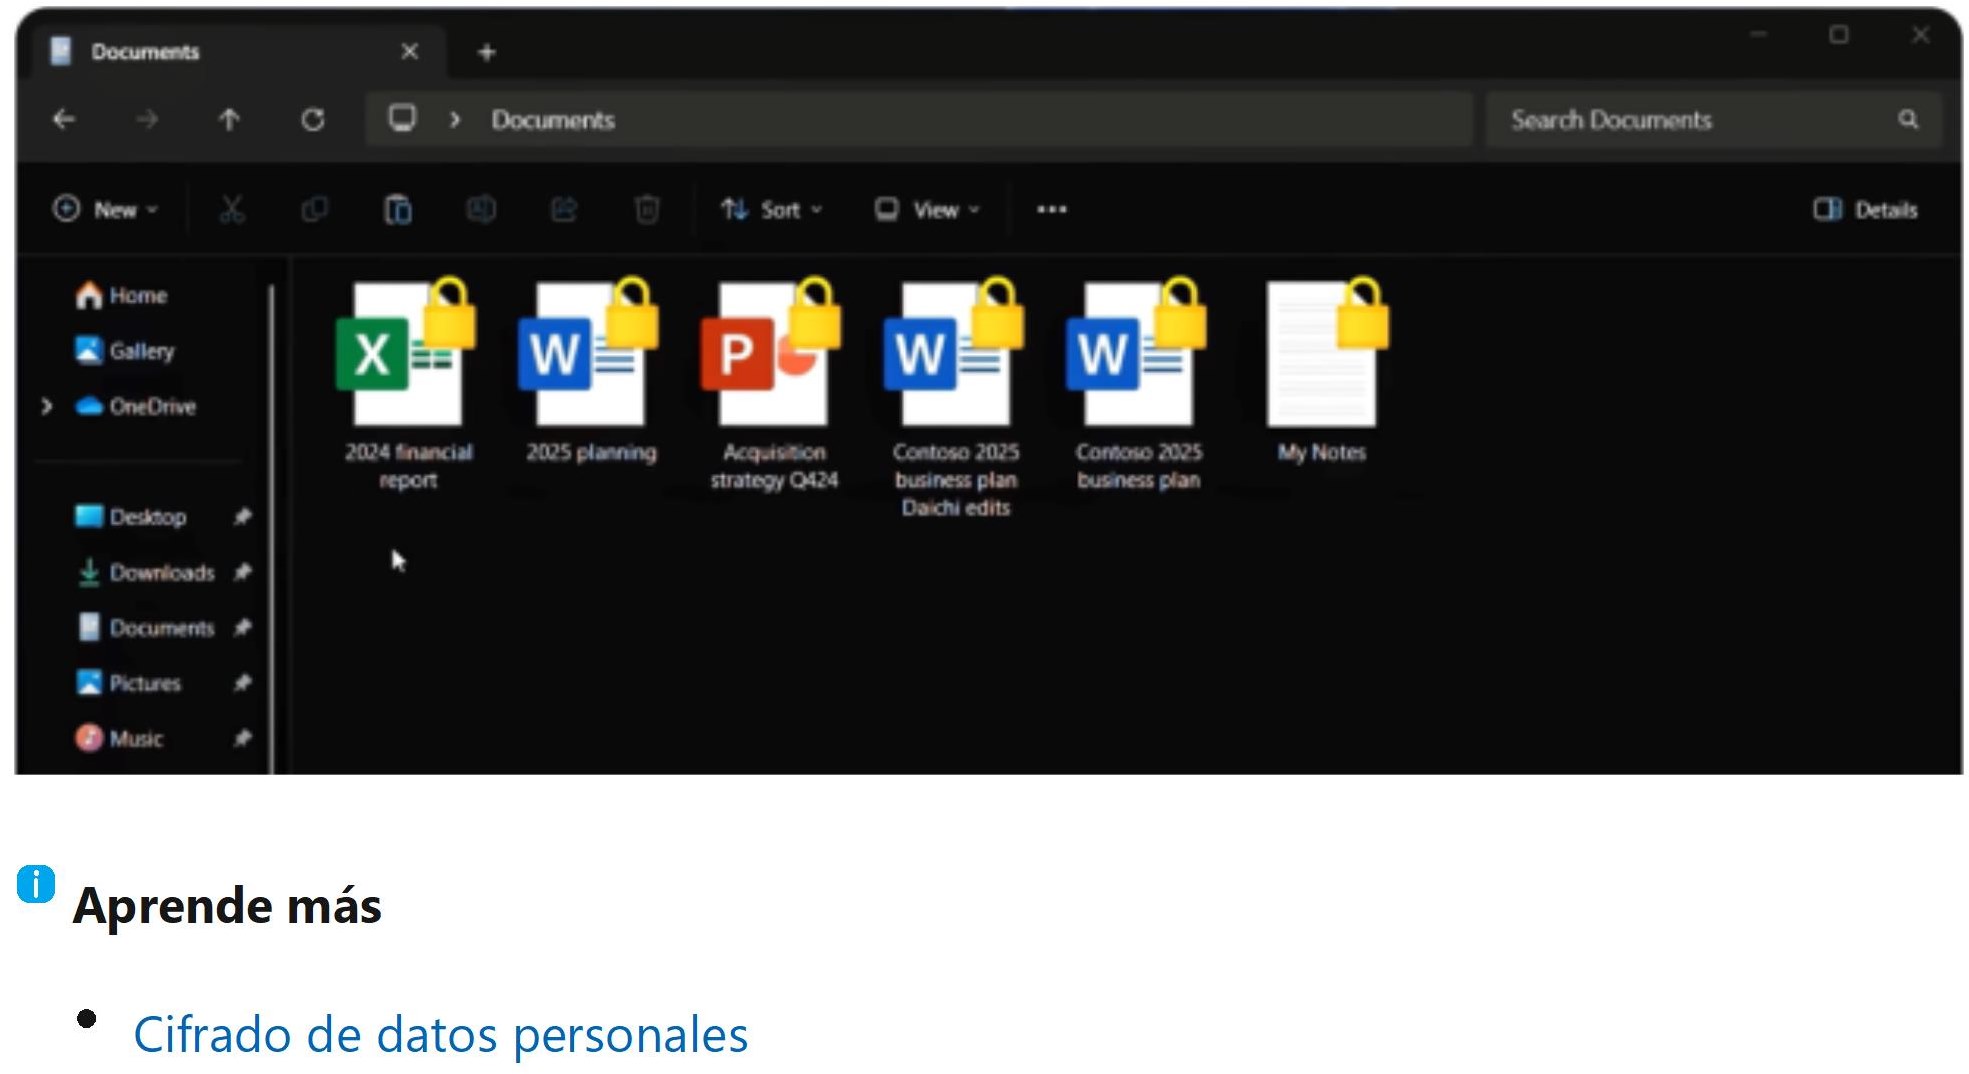
El cifrado de datos personales es un mecanismo de cifrado autenticado por el usuario diseñado para proteger el contenido del usuario. El cifrado de datos personales usa Windows Hello para empresas como su esquema de autenticación moderno, con pin o métodos de autenticación biométrica. Las claves de cifrado usadas por El cifrado de datos personales se almacenan de forma segura en el contenedor de Windows Hello. Cuando un usuario inicia sesión con Windows Hello, el contenedor se desbloquea, lo que hace que las claves estén disponibles para descifrar el contenido del usuario.
La versión inicial de Cifrado de datos personales en Windows 11, versión 22H2, introdujo un conjunto de API públicas que las aplicaciones pueden adoptar para proteger el contenido.
Novedades de Windows 11, versión 24H2
El cifrado de datos personales se ha mejorado aún más con el cifrado de datos personales para carpetas conocidas, lo que amplía la protección a las carpetas de Windows: Documentos, Imágenes y Escritorio.
cifrado de Email
Email cifrado permite a los usuarios proteger los mensajes de correo electrónico y los datos adjuntos para que solo los destinatarios previstos con una identificación digital (ID) o certificado puedan leerlos[8]. Los usuarios también pueden firmar digitalmente un mensaje, que comprueba la identidad del remitente y garantiza que el mensaje no se ha alterado.
La nueva aplicación de Outlook incluida en Windows 11 admite varios tipos de cifrado de correo electrónico, incluidos Cifrado de mensajes de Microsoft Purview, S/MIME y Information Rights Management (IRM).
Cuando se usan extensiones de correo de Internet seguras o multipropósito (S/MIME), los usuarios pueden enviar mensajes cifrados a personas de su organización y a contactos externos que tengan los certificados de cifrado adecuados. Los destinatarios solo pueden leer mensajes cifrados si tienen las claves de descifrado correspondientes. Si se envía un mensaje cifrado a los destinatarios cuyos certificados de cifrado no están disponibles, Outlook le pide que quite estos destinatarios antes de enviar el correo electrónico.
Aprende más
Seguridad de red
Windows 11 aumenta el nivel de seguridad de red, ofreciendo una protección completa para ayudar a las personas a trabajar con confianza desde casi cualquier lugar. Para ayudar a reducir la superficie expuesta a ataques de una organización, la protección de red en Windows impide que las personas accedan a direcciones IP y dominios peligrosos que pueden hospedar estafas de phishing, vulnerabilidades de seguridad y otro contenido malintencionado. Con los servicios basados en la reputación, la protección de red bloquea el acceso a dominios potencialmente dañinos y de baja reputación y direcciones IP.
Las nuevas versiones del protocolo DNS y TLS refuerzan las protecciones de un extremo a otro necesarias para las aplicaciones, los servicios web y las redes Confianza cero. El acceso a archivos agrega un escenario de red que no es de confianza con bloque de mensajes del servidor a través de QUIC y nuevas funcionalidades de cifrado y firma. WiFi y los avances de Bluetooth también proporcionan una mayor confianza en las conexiones a otros dispositivos. Además, las plataformas VPN y Firewall de Windows ofrecen nuevas formas de configurar y depurar software fácilmente.
En entornos empresariales, la protección de red funciona mejor con Microsoft Defender para punto de conexión, que proporciona informes detallados sobre eventos de protección como parte de escenarios de investigación más grandes.
Aprende más
Seguridad de la capa de transporte (TLS)
Seguridad de la capa de transporte (TLS) es un protocolo de seguridad popular que cifra los datos en tránsito para ayudar a proporcionar un canal de comunicación más seguro entre dos puntos de conexión. Windows habilita las versiones de protocolo más recientes y los conjuntos de cifrado seguros de forma predeterminada y ofrece un conjunto completo de extensiones, como la autenticación de cliente para mejorar la seguridad del servidor, o la reanudación de sesión para mejorar el rendimiento de las aplicaciones. TLS 1.3 es la versión más reciente del protocolo y está habilitada de forma predeterminada en Windows. Esta versión ayuda a eliminar algoritmos criptográficos obsoletos, a mejorar la seguridad en versiones anteriores y a cifrar la mayor cantidad posible del protocolo de enlace TLS. El protocolo de enlace es más eficaz con un viaje de ida y vuelta menos por conexión en promedio y solo admite conjuntos de cifrado fuertes que proporcionan un secreto directo perfecto y menos riesgo operativo. El uso de TLS 1.3 proporciona más privacidad y latencias más bajas para las conexiones en línea cifradas. Si la aplicación cliente o de servidor de cualquier lado de la conexión no admite TLS 1.3, la conexión vuelve a TLS 1.2. Windows usa la versión más reciente de Seguridad de la capa de transporte de datagramas (DTLS) 1.2 para las comunicaciones UDP.
Aprende más
Introducción a TLS/SSL (Schannel SSP)
TLS 1.0 y TLS 1.1 pronto se deshabilitarán en Windows
Seguridad del sistema de nombres de dominio (DNS)
En Windows 11, el cliente DNS de Windows admite DNS a través de HTTPS y DNS a través de TLS, dos protocolos DNS cifrados. Estos permiten a los administradores asegurarse de que sus dispositivos protegen sus consultas de nombres frente a atacantes en la ruta de acceso, ya sean observadores pasivos que registren el comportamiento de exploración o atacantes activos que intenten redirigir clientes a sitios malintencionados. En un modelo de Confianza cero en el que no se coloca ninguna confianza en un límite de red, es necesario tener una conexión segura a un solucionador de nombres de confianza.
Windows 11 proporciona controles de programación y directiva de grupo para configurar el comportamiento de DNS a través de HTTPS. Como resultado, los administradores de TI pueden ampliar la seguridad existente para adoptar nuevos modelos, como Confianza cero. Los administradores de TI pueden exigir dns a través del protocolo HTTPS, lo que garantiza que los dispositivos que usan DNS no seguros no puedan conectarse a los recursos de red. Los administradores de TI también tienen la opción de no usar DNS a través de HTTPS o DNS a través de TLS para implementaciones heredadas en las que se confía en los dispositivos perimetrales de red para inspeccionar el tráfico DNS de texto sin formato. De forma predeterminada, Windows 11 aplazará al administrador local en el que los solucionadores deben usar DNS cifrado.
La compatibilidad con el cifrado DNS se integra con configuraciones dns de Windows existentes, como la tabla de directivas de resolución de nombres (NRPT), el archivo hosts del sistema y las resoluciones especificadas por adaptador de red o perfil de red. La integración ayuda a Windows 11 asegurarse de que las ventajas de una mayor seguridad de DNS no regresen los mecanismos de control de DNS existentes.
Protección bluetooth
El número de dispositivos Bluetooth conectados a Windows 11 sigue aumentando. Los usuarios de Windows conectan sus auriculares Bluetooth, ratones, teclados y otros accesorios y mejoran su experiencia diaria de PC disfrutando de streaming, productividad y juegos. Windows admite todos los protocolos de emparejamiento Bluetooth estándar, incluidas las conexiones clásicas y seguras de LE, el emparejamiento simple seguro y el emparejamiento clásico y heredado de LE. Windows también implementa la privacidad de LE basada en host. Las actualizaciones de Windows ayudan a los usuarios a mantenerse al día con las características de seguridad del sistema operativo y del controlador de acuerdo con el Grupo de interés especial (SIG) de Bluetooth y los informes de vulnerabilidades de Standard, así como problemas más allá de los requeridos por los estándares principales del sector de Bluetooth. Microsoft recomienda encarecidamente que el firmware y el software de los accesorios Bluetooth se mantengan actualizados.
Los entornos administrados por TI tienen varias opciones de configuración de directiva disponibles a través de proveedores de servicios de configuración, directiva de grupo y PowerShell. Esta configuración se puede administrar a través de soluciones de administración de dispositivos como Microsoft Intune[4]. Puede configurar Windows para que use la tecnología Bluetooth y, al mismo tiempo, admitir las necesidades de seguridad de su organización. Por ejemplo, puedes permitir la entrada y el audio mientras bloqueas la transferencia de archivos, forzar los estándares de cifrado, limitar la detectabilidad de Windows o incluso deshabilitar Bluetooth completamente para los entornos más confidenciales.
Aprende más
conexiones Wi-Fi
Windows Wi-Fi admite métodos de autenticación y cifrado estándar del sector al conectarse a redes Wi-Fi. WPA (Acceso protegido por Wi-Fi) es un estándar de seguridad definido por Wi-Fi Alliance (WFA) para proporcionar cifrado de datos sofisticados y una mejor autenticación del usuario.
El estándar de seguridad actual para la autenticación de Wi-Fi es WPA3, que proporciona un método de conexión más seguro y confiable en comparación con WPA2 y los protocolos de seguridad anteriores. Windows admite tres modos WPA3: WPA3 Personal, WPA3 Enterprise y WPA3 Enterprise suite B de 192 bits.
Windows 11 incluye WPA3 Personal con el nuevo protocolo H2E y WPA3 Enterprise Suite B de 192 bits. Windows 11 también admite WPA3 Enterprise, que incluye la validación mejorada de certificados de servidor y TLS 1.3 para la autenticación mediante la autenticación EAP-TLS.
También se incluye el cifrado inalámbrico oportunista (OWE), una tecnología que permite a los dispositivos inalámbricos establecer conexiones cifradas a puntos de acceso públicos Wi-Fi.
5G y eSIM
Las redes 5G usan un cifrado más seguro y una mejor segmentación de red en comparación con las generaciones anteriores de protocolos móviles. A diferencia de WiFi, el acceso 5G siempre se autentica mutuamente. Las credenciales de acceso se almacenan en un eSIM certificado por EAL4 que está incrustado físicamente en el dispositivo, lo que dificulta mucho la manipulación de los atacantes. Juntos, 5G y eSIM proporcionan una base sólida para la seguridad.
Aprende más
Configuración de eSIM de un servidor de descarga
Firewall de Windows
Firewall de Windows es una parte importante de un modelo de seguridad por capas. Proporciona filtrado de tráfico de red bidireccional basado en host, lo que bloquea el flujo de tráfico no autorizado que entra o sale del dispositivo local en función de los tipos de redes a las que está conectado el dispositivo.
Firewall de Windows ofrece las siguientes ventajas:
Reduce el riesgo de amenazas de seguridad de red: Firewall de Windows reduce la superficie expuesta a ataques de un dispositivo con reglas que restringen o permiten el tráfico por muchas propiedades, como direcciones IP, puertos o rutas
de acceso del programa. Esta funcionalidad aumenta la capacidad de administración y reduce la probabilidad de un ataque correcto.
Protege la información confidencial y la propiedad intelectual: al integrarse con seguridad de protocolo de Internet (IPSec), Firewall de Windows proporciona una manera sencilla de aplicar las comunicaciones de red autenticadas de un extremo a otro. Proporciona acceso escalable y en capas a los recursos de red de confianza, lo que ayuda a aplicar la integridad de los datos y, opcionalmente, ayuda a proteger la confidencialidad de los datos.
Amplía el valor de las inversiones existentes: dado que Firewall de Windows es un firewall basado en host que se incluye con el sistema operativo, no se requiere hardware ni software adicionales. Firewall de Windows también está diseñado para complementar las soluciones de seguridad de red existentes que no son de Microsoft a través de una interfaz de programación de aplicaciones (API) documentada.
Windows 11 facilita el análisis y la depuración del Firewall de Windows. El comportamiento de IPSec se integra con el Monitor de paquetes, una herramienta de diagnóstico de red entre componentes integrada para Windows. Además, los registros de eventos de Firewall de Windows se han mejorado para garantizar que una auditoría pueda identificar el filtro específico responsable de cualquier evento determinado. Esto permite el análisis del comportamiento del firewall y la captura de paquetes enriquecida sin depender de herramientas de terceros.
Los administradores pueden configurar más opciones a través de las plantillas de directiva firewall y regla de firewall en el nodo Endpoint Security de Microsoft Intune[4], mediante la compatibilidad con la plataforma del proveedor de servicios de configuración de firewall (CSP) y aplicando esta configuración a los puntos de conexión de Windows.
Novedades de Windows 11, versión 24H2
El proveedor de servicios de configuración de firewall (CSP) de Windows ahora aplica un enfoque de todo o nada para aplicar reglas de firewall dentro de cada bloque atómico. Anteriormente, si el CSP detectaba un problema con cualquier regla de un bloque, no solo dejaba de procesar esa regla, sino que también dejaba de procesar las reglas posteriores, lo que podría dejar una brecha de seguridad con bloques de reglas parcialmente implementados. Ahora, si alguna regla del bloque no se puede aplicar correctamente, el CSP deja de procesar las reglas posteriores y revierte todas las reglas de ese bloque atómico, lo que elimina la ambigüedad de los bloques de reglas parcialmente implementados.
Aprende más
Introducción a Firewall de Windows
Redes privadas virtuales (VPN)
Las organizaciones han dependido durante mucho tiempo de Windows para proporcionar soluciones de red privada virtual (VPN) confiables, seguras y administrables. La plataforma cliente VPN de Windows incluye protocolos VPN integrados, compatibilidad con la configuración, una interfaz de usuario de VPN común y compatibilidad de programación con protocolos VPN personalizados. Las aplicaciones VPN están disponibles en la Microsoft Store para VPN empresariales y de consumidor, incluidas las aplicaciones para las puertas de enlace de VPN empresariales más populares.
En Windows 11, hemos integrado los controles VPN más usados directamente en el panel Acciones rápidas de Windows 11. En el panel Acciones rápidas, los usuarios pueden comprobar el estado de su VPN, iniciar y detener la conexión y abrir fácilmente Configuración para obtener más controles.
La plataforma VPN de Windows se conecta a Microsoft Entra ID y al acceso condicional para el inicio de sesión único, incluida la autenticación multifactor (MFA) a través de Microsoft Entra ID. La plataforma VPN también admite la autenticación clásica unida a un dominio. Es compatible con Microsoft Intune y otras soluciones de administración de dispositivos. El perfil de VPN flexible admite protocolos integrados y protocolos personalizados. Puede configurar varios métodos de autenticación y puede iniciarse automáticamente según sea necesario o iniciarse manualmente por el usuario final. También admite VPN de túnel dividido y VPN exclusiva con excepciones para sitios externos de confianza.
Con las aplicaciones VPN de Plataforma universal de Windows (UWP), los usuarios finales nunca se bloquean en una versión anterior de su cliente VPN. Las aplicaciones VPN de la tienda se actualizarán automáticamente según sea necesario. Naturalmente, las actualizaciones están en el control de los administradores de TI.
La plataforma VPN de Windows está optimizada y protegida para proveedores de VPN basados en la nube, como VPN de Azure. Características como la autenticación de Microsoft Entra ID, la integración de la interfaz de usuario de Windows, los selectores de tráfico IKE de plomería y la compatibilidad con el servidor están integradas en la plataforma VPN de Windows. La integración en la plataforma VPN de Windows conduce a una experiencia de administración de TI más sencilla. La autenticación de usuario es más coherente y los usuarios pueden encontrar y controlar fácilmente su VPN.
Aprende más
Guía técnica de VPN de Windows
Servicios de archivos de bloque de mensajes de servidor
Los servicios de archivos y bloque de mensajes de servidor (SMB) son las cargas de trabajo de Windows más comunes en el ecosistema comercial y del sector público. Los usuarios y las aplicaciones dependen de SMB para acceder a los archivos que ejecutan organizaciones de todos los tamaños.
Windows 11 introdujo actualizaciones de seguridad importantes para satisfacer las amenazas actuales, incluido el cifrado AES-256 SMB, la firma SMB acelerada, el cifrado de red de acceso a memoria de directorio remoto (RDMA) y SMB a través de QUIC para redes que no son de confianza.
Novedades de Windows 11, versión 24H2
Las nuevas opciones de seguridad incluyen la firma SMB obligatoria de forma predeterminada, el bloqueo NTLM, la limitación de velocidad de autenticación y otras mejoras.
Aprende más
Cambios en el protocolo de bloque de mensajes del servidor (SMB) en Windows
Uso compartido de archivos mediante el protocolo SMB 3
Protección contra virus y amenazas en Windows 11
El panorama de amenazas de hoy en día es más complejo que nunca. Este nuevo mundo requiere un nuevo enfoque para la prevención, detección y respuesta de amenazas. Microsoft Defender Antivirus, junto con muchas otras características integradas en Windows 11, está en primera línea, protegiendo a los clientes frente a amenazas actuales y emergentes.
SmartScreen de Microsoft Defender
SmartScreen de Microsoft Defender protege frente a malware de sitios web y aplicaciones de suplantación de identidad, y la descarga de archivos potencialmente maliciosos.
SmartScreen determina si un sitio es potencialmente malintencionado mediante:
Análisis de páginas web visitadas para encontrar indicios de comportamiento sospechoso. Si determina que una página es sospechosa, mostrará una página de advertencia que aconseja precaución.
La comprobación de los sitios visitados con una lista dinámica de sitios denunciados como de suplantación de identidad (phishing) y de software malintencionado. Si encuentra una coincidencia, SmartScreen advierte que el sitio podría ser malintencionado.
SmartScreen también determina si un instalador de aplicación o aplicación descargado es potencialmente malintencionado por:
La comprobación de los archivos descargados con una lista de sitios de software malintencionado denunciados y programas que se sabe que no son seguros. Si encuentra una coincidencia, SmartScreen advierte de que el archivo podría ser malintencionado.
Comprobar los archivos descargados en una lista de archivos conocidos. Si el archivo es de un tipo peligroso y no conocido, SmartScreen muestra una alerta de precaución.
Con la protección mejorada contra suplantación de identidad (phishing) en Windows 11,
SmartScreen también alerta a las personas cuando escriben sus credenciales de Microsoft en una ubicación potencialmente de riesgo, independientemente de qué aplicación o explorador se use. TI puede personalizar qué notificaciones aparecen a través de Microsoft Intune. Esta protección se ejecuta en modo de auditoría de forma predeterminada, lo que proporciona a los administradores de TI control total para tomar decisiones en torno a la creación y aplicación de directivas.
Dado que Windows 11 incluye estas mejoras ya integradas y habilitadas, los usuarios tienen seguridad adicional desde el momento en que encienden el dispositivo.
La sección de control de aplicación y explorador contiene información y configuración para Microsoft Defender SmartScreen. Los administradores de TI y los profesionales de
TI pueden obtener instrucciones de configuración en la biblioteca de documentación Microsoft Defender SmartScreen.
Protección de red
Aunque Microsoft Defender Smartscreen funciona con Microsoft Edge, para exploradores y procesos de terceros, Windows 11 tiene protección de red que protege contra estafas de phishing, sitios web de malware y la descarga de archivos potencialmente malintencionados.
Al usar Protección de red con Microsoft Defender para punto de conexión, podrá usar
Indicadores de compromiso para bloquear direcciones IP o direcciones URL específicas. También se integra con Microsoft Defender for Cloud Apps para bloquear aplicaciones web sin acción en su organización. Permitir o bloquear el acceso a sitios web en función de la categoría con el filtrado de contenido web de Microsoft Defender para punto de conexión.
Biblioteca de protección de redBiblioteca de protección web
Protección contra alteraciones
Ataques como ransomware intentan deshabilitar las características de seguridad, como la protección antivirus. A los actores incorrectos les gusta deshabilitar las características de seguridad para obtener un acceso más fácil a los datos del usuario, instalar malware o, de lo contrario, aprovechar los datos, la identidad y los dispositivos del usuario sin miedo a que se bloqueen. La protección contra alteraciones ayuda a evitar este tipo de actividades.
Con la protección contra alteraciones, se impide que el malware realice acciones como las siguientes:
Deshabilitación de la protección en tiempo real
Desactivar la supervisión del comportamiento
Deshabilitar la protección antivirus, como Examinar todos los archivos y datos adjuntos descargados (IOfficeAntivirus (IOAV)) Deshabilitación de la protección entregada en la nube
Eliminación de actualizaciones de inteligencia de seguridad
Deshabilitación de acciones automáticas en amenazas detectadas
Deshabilitación de archivos archivados
Modificación de exclusiones
Deshabilitación de notificaciones en la aplicación Seguridad de Windows
Aprende más
Protección contra alteraciones
Antivirus de Microsoft Defender
Microsoft Defender Antivirus es una solución de protección de última generación incluida en todas las versiones de Windows 10 y Windows 11. Desde el momento en que activa Windows, Microsoft Defender Antivirus supervisa continuamente el malware, los virus y las amenazas de seguridad. Además de la protección en tiempo real, las actualizaciones se descargan automáticamente para ayudar a proteger el dispositivo y protegerlo de amenazas. Si tiene otra aplicación antivirus instalada y activada, Microsoft
Defender Antivirus se desactiva automáticamente. Si desinstala la otra aplicación, Microsoft Defender Antivirus vuelve a activarse.
Antivirus de Microsoft Defender incluye protección antivirus en tiempo real, basada en comportamiento y heurística. Esta combinación de análisis de contenido siempre activo, supervisión del comportamiento de archivos y procesos, y otras heurísticas evita eficazmente las amenazas de seguridad. Microsoft Defender Antivirus examina continuamente el malware y las amenazas, y también detecta y bloquea aplicaciones potencialmente no deseadas (PUA), aplicaciones que se consideran que afectan negativamente al dispositivo, pero no se consideran malware.
Microsoft Defender protección de antivirus always-on se integra con la protección proporcionada en la nube, lo que ayuda a garantizar la detección casi instantánea y el bloqueo de amenazas nuevas y emergentes. Esta combinación de tecnologías locales y entregadas en la nube, como el análisis avanzado de memoria, la supervisión del comportamiento y el aprendizaje automático, proporciona una protección galardonada en casa y en el trabajo.
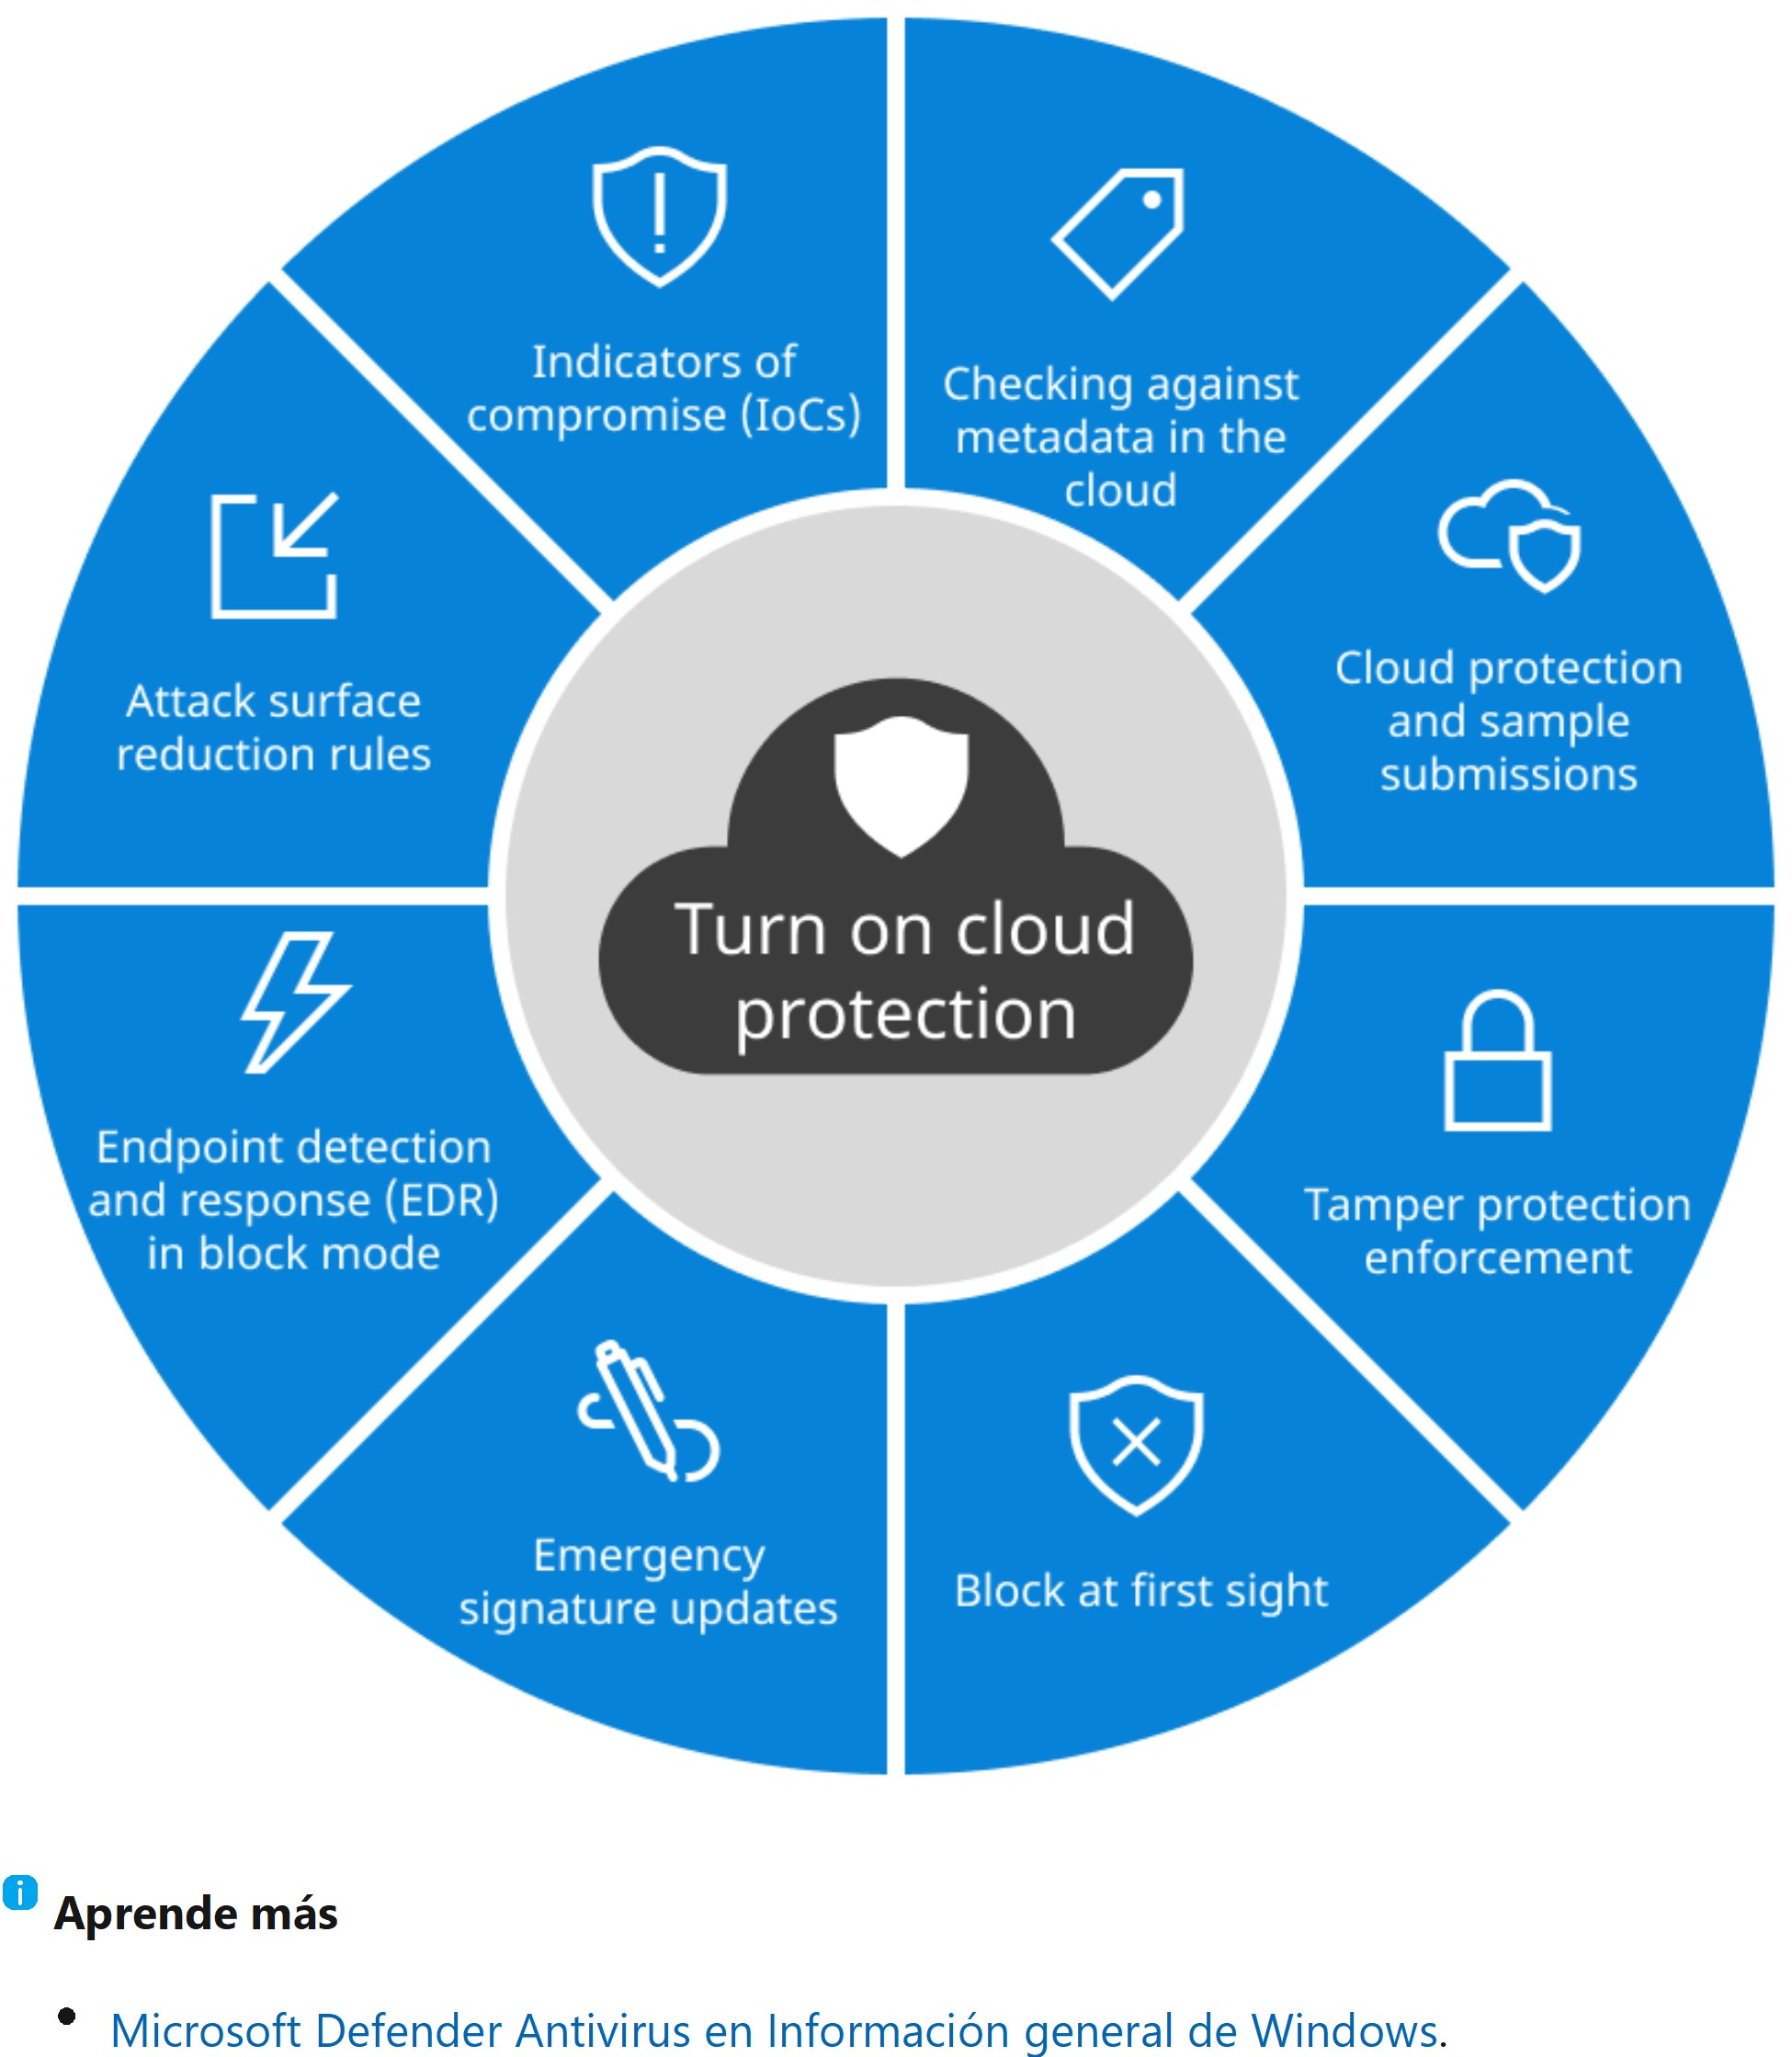
Reglas de reducción de la superficie expuesta a ataques
Las reglas de reducción de superficie expuesta a ataques ayudan a evitar acciones y aplicaciones o scripts que a menudo se abusan para poner en peligro dispositivos y redes. Al controlar cuándo y cómo se pueden ejecutar los ejecutables o scripts, lo que reduce la superficie expuesta a ataques, puede reducir la vulnerabilidad general de la organización. Los administradores pueden configurar reglas específicas de reducción de la superficie expuesta a ataques para ayudar a bloquear determinados comportamientos, como:
Inicio de archivos ejecutables y scripts que intentan descargar o ejecutar archivos
Ejecución de scripts ofuscados o sospechosos
Realizar comportamientos que las aplicaciones no suelen iniciar durante el trabajo diario normal
Por ejemplo, un atacante podría intentar ejecutar un script sin firmar desde una unidad USB o hacer que una macro de un documento de Office realice llamadas directamente a la API win32. Las reglas de reducción de superficie expuesta a ataques pueden restringir este tipo de comportamientos de riesgo y mejorar la posición defensiva del dispositivo. Para obtener una protección completa, siga los pasos para habilitar el aislamiento basado en hardware.
Para Microsoft Edge y la reducción de la superficie expuesta a ataques entre aplicaciones, carpetas, dispositivo, red y firewall.
Aprende más
Reducción de la superficie expuesta a ataques
Acceso controlado a carpetas
Puede proteger su información valiosa en carpetas específicas mediante la administración del acceso de la aplicación a ellas. Solo las aplicaciones de confianza pueden acceder a carpetas protegidas, que se especifican cuando se configura acceso controlado a carpetas. Normalmente, las carpetas que se usan normalmente, como las que se usan para documentos, imágenes y descargas, se incluyen en la lista de carpetas controladas.
El acceso controlado a carpetas funciona con una lista de aplicaciones de confianza. Las aplicaciones que se incluyen en la lista de software de confianza funcionan según lo previsto. Se impide que las aplicaciones que no se incluyen en la lista de confianza realicen cambios en los archivos dentro de carpetas protegidas.
El acceso controlado a carpetas ayuda a proteger los datos valiosos del usuario frente a aplicaciones y amenazas malintencionadas, como ransomware.
Aprende más
Protección contra vulnerabilidades
Protección contra vulnerabilidades de seguridad aplica automáticamente varias técnicas de mitigación de vulnerabilidades de seguridad a procesos y aplicaciones del sistema operativo. Protección contra vulnerabilidades funciona mejor con Microsoft Defender para punto de conexión, lo que proporciona a las organizaciones informes detallados sobre eventos y bloques de Protección contra vulnerabilidades como parte de escenarios típicos de investigación de alertas. Puede habilitar Protección contra vulnerabilidades en un dispositivo individual y, a continuación, usar la configuración de directiva para distribuir el archivo XML de configuración a varios dispositivos simultáneamente.
Cuando se encuentra una mitigación en el equipo, se mostrará una notificación del Centro de actividades. Puede personalizar la notificación con los detalles y la información de contacto de su empresa. También puede habilitar las reglas de forma individual y así personalizar las técnicas que monitoriza la función.
Puede usar el modo de auditoría para evaluar cómo afectaría Protección contra vulnerabilidades a su organización si estuviera habilitada. Y pasar por prácticas de implementación seguras (SDP).
Windows 11 proporciona opciones de configuración para Protección contra vulnerabilidades de seguridad. Puede impedir que los usuarios modifiquen estas opciones específicas con soluciones de administración de dispositivos, como Microsoft Intune o directiva de grupo.
Aprende más
Protección de dispositivos frente a vulnerabilidades de seguridad
Seguridad de la aplicación
Las aplicaciones son vectores principales de ciberataques debido a su uso frecuente y acceso a datos valiosos. Los intentos comunes incluyen ataques por inyección que insertan código malintencionado, ataques man-in-the-middle que interceptan y pueden alterar la comunicación entre usuarios y aplicaciones, y varios métodos para engañar a los usuarios para que divulguen información confidencial o cambien la configuración del sistema.
Windows 11 protege a los usuarios, las aplicaciones y los datos con características como Windows App Control para empresas y la lista de bloqueos de controladores vulnerables de Microsoft, lo que ayuda a garantizar que solo se puedan ejecutar en el dispositivo aplicaciones y controladores de confianza.
Control de controladores y aplicaciones

Control de aplicaciones inteligentes
Smart App Control impide que los usuarios ejecuten aplicaciones malintencionadas bloqueando aplicaciones que no son de confianza o no firmadas. Smart App Control va más allá de las protecciones de explorador integradas anteriores agregando otra capa de seguridad que se entreteje directamente en el núcleo del sistema operativo en el nivel de proceso. Con la inteligencia artificial, Smart App Control solo permite que los procesos se ejecuten si se prevé que sean seguros en función de la inteligencia existente y nueva actualizada diariamente.
Smart App Control se basa en la misma inteligencia artificial basada en la nube que se usa en App Control para empresas para predecir la seguridad de una aplicación, de modo que los usuarios puedan estar seguros de que sus aplicaciones son seguras y confiables. Además, Smart App Control bloquea archivos de script y macros desconocidos de la web, lo que mejora considerablemente la seguridad de los usuarios diarios.
Hemos realizado mejoras significativas en Smart App Control para aumentar la seguridad, la facilidad de uso y la respuesta de inteligencia en la nube para las aplicaciones del ecosistema de Windows. Los usuarios pueden obtener la experiencia más reciente y mejor con Smart App Control manteniendo sus dispositivos actualizados a través de Windows Update cada mes.
Para asegurarse de que los usuarios tengan una experiencia perfecta con Smart App Control habilitado, pedimos a los desarrolladores que firmen sus aplicaciones con un certificado de firma de código del Programa raíz de confianza de Microsoft. Los desarrolladores deben incluir todos los archivos binarios, como exe, dll, archivos del instalador temporal y desinstaladores. Firma de confianza hace que el proceso de obtención, mantenimiento y firma con un certificado de confianza sea sencillo y seguro.
Smart App Control está deshabilitado en los dispositivos inscritos en la administración empresarial. Sugerimos que las empresas que ejecutan aplicaciones de línea de negocio sigan usando App Control para empresas.
Aprende más
Control de aplicaciones inteligentes
Control de aplicaciones para empresas
Su organización solo es tan segura como las aplicaciones que se ejecutan en los dispositivos. Con el control de aplicaciones, las aplicaciones deben ganar confianza para ejecutarse, a diferencia de un modelo de confianza de la aplicación en el que se supone que todo el código es de confianza. Al ayudar a evitar que se ejecute código no deseado o malintencionado, el control de aplicaciones es una parte importante de una estrategia de seguridad eficaz. Muchas organizaciones citan el control de aplicaciones como uno de los medios más eficaces para defenderse contra el malware ejecutable basado en archivos.
App Control para empresas (anteriormente denominado Control de aplicaciones de Windows Defender) y AppLocker se incluyen en Windows. App Control for Business es la solución de control de aplicaciones de última generación para Windows y proporciona un control eficaz sobre lo que se ejecuta en su entorno. Las organizaciones que usaban AppLocker en versiones anteriores de Windows pueden seguir usando la característica a medida que consideren si deben cambiar a App Control para empresas para una mayor protección.
Microsoft Intune puede configurar App Control for Business en la consola de administración, incluida la configuración de Intune como instalador administrado. Intune incluye opciones integradas para App Control for Business y la posibilidad de cargar directivas como un archivo XML para Intune empaquetar e implementar.
Aprende más
Control de la aplicación para Windows
Protección del administrador
Cuando los usuarios inician sesión con derechos administrativos en Windows, tienen la capacidad de realizar cambios significativos en el sistema, lo que puede afectar a su seguridad general. Estos derechos pueden ser un destino de software malintencionado.
La protección del administrador es una nueva característica de seguridad de Windows
11 diseñada para proteger estos derechos administrativos. Permite a los administradores realizar todas las funciones necesarias con derechos administrativos
Just-In-Time, mientras ejecutan la mayoría de las tareas sin privilegios administrativos.
El objetivo de la protección del administrador es proporcionar una experiencia segura y sin problemas, lo que garantiza que los usuarios funcionen con los privilegios mínimos necesarios.
Cuando se habilita la protección del administrador, si una aplicación necesita permisos especiales, como derechos administrativos, se solicita al usuario la aprobación. Cuando se necesita una aprobación, Windows Hello proporciona una manera segura y sencilla de aprobar o denegar estas solicitudes.
Lista de bloqueo de controladores vulnerables de Microsoft
El kernel de Windows es el software con más privilegios y, por tanto, es un destino atractivo para los autores de malware. Dado que Windows tiene requisitos estrictos para el código que se ejecuta en el kernel, los ciberdelincuentes suelen aprovechar las vulnerabilidades de los controladores del kernel para obtener acceso. Microsoft trabaja con asociados del ecosistema para identificar y responder constantemente a los controladores de kernel potencialmente vulnerables. Para evitar que se ejecuten versiones vulnerables de los controladores, Windows tiene una directiva de bloque activada de forma predeterminada. Los usuarios pueden configurar la directiva desde la aplicación Seguridad de Windows.
Aprende más
Reglas de bloqueo de controladores recomendadas por Microsoft
Firma de confianza
Firma de confianza es una solución de firma completa y totalmente administrada de Microsoft que simplifica el proceso de firma y permite a los desarrolladores de terceros compilar y distribuir aplicaciones fácilmente.
Aprende más
Aislamiento de aplicaciones

Aislamiento de la aplicación Win32
El aislamiento de aplicaciones Win32 es una característica de seguridad diseñada para ser el estándar de aislamiento predeterminado en los clientes de Windows. Se basa en AppContainer y ofrece varias características de seguridad adicionales para ayudar a la plataforma Windows a defenderse de ataques que usan vulnerabilidades en aplicaciones o bibliotecas de terceros. Para aislar sus aplicaciones, los desarrolladores pueden actualizarlas mediante Visual Studio.
El aislamiento de la aplicación Win32 sigue un proceso de dos pasos:
En el primer paso, la aplicación Win32 se inicia como un proceso de baja integridad mediante AppContainer, que Windows reconoce como límite de seguridad. El proceso se limita a un conjunto específico de API de Windows de forma predeterminada y no puede insertar código en ningún proceso que funcione en un nivel de integridad superior.
En el segundo paso, se aplican privilegios mínimos al conceder acceso autorizado a objetos protegibles de Windows. Este acceso viene determinado por las funcionalidades que se agregan al manifiesto de la aplicación mediante el empaquetado de MSIX. Los objetos protegibles en este contexto hacen referencia a los recursos de Windows cuyo acceso está protegido por funcionalidades. Estas funcionalidades permiten la implantación de una lista de Access Control discrecional en Windows
Para ayudar a garantizar que las aplicaciones aisladas se ejecuten sin problemas, los desarrolladores deben definir los requisitos de acceso de la aplicación a través de declaraciones de funcionalidad de acceso en el manifiesto del paquete de aplicación. Application Capability Profiler (ACP) simplifica todo el proceso al permitir que la aplicación se ejecute en modo de aprendizaje con privilegios bajos. En lugar de denegar el acceso si la funcionalidad no está presente, ACP permite el acceso y registra las funcionalidades adicionales necesarias para el acceso si la aplicación se ejecutara aislada.
Para crear una experiencia de usuario fluida que se alinee con aplicaciones Win32 nativas y no inicializadas, se deben tener en cuenta dos factores clave:
Enfoques para acceder a datos e información de privacidad
Integración de aplicaciones Win32 para la compatibilidad con otras interfaces de Windows
El primer factor está relacionado con la implementación de métodos para administrar el acceso a los archivos y la información de privacidad dentro y fuera del límite de aislamiento AppContainer. El segundo factor implica la integración de aplicaciones Win32 con otras interfaces de Windows de una manera que ayude a habilitar la funcionalidad sin problemas sin causar mensajes de consentimiento de usuario desconcertantes.
Aprende más
Introducción al aislamiento de aplicaciones Win32
Application Capability Profiler (ACP)
Empaquetado de una aplicación de aislamiento de aplicaciones Win32 con Visual Studio
Espacio aislado de Python con aislamiento de aplicación Win32
Contenedores de aplicaciones
Además de Espacio aislado de Windows para aplicaciones Win32, las aplicaciones de Plataforma universal de Windows (UWP) se ejecutan en contenedores de Windows conocidos como contenedores de aplicaciones. Los contenedores de aplicaciones actúan como límites de aislamiento de procesos y recursos, pero a diferencia de los contenedores de Docker, son contenedores especiales diseñados para ejecutar aplicaciones de Windows.
Los procesos que se ejecutan en contenedores de aplicaciones funcionan en un nivel de integridad bajo, lo que significa que tienen acceso limitado a los recursos que no poseen. Dado que el nivel de integridad predeterminado de la mayoría de los recursos es de integridad media, la aplicación para UWP solo puede acceder a un subconjunto del sistema de archivos, el registro y otros recursos. El contenedor de aplicaciones también aplica restricciones en la conectividad de red. Por ejemplo, no se permite el acceso a un host local. Como resultado, el malware o las aplicaciones infectadas tienen una superficie limitada para escapar.
Aprende más
Contenedor de aplicaciones y Windows
Espacio aislado de Windows
Espacio aislado de Windows proporciona un entorno de escritorio ligero para ejecutar de forma segura aplicaciones Win32 que no son de confianza de forma aislada, con la misma tecnología de virtualización basada en hardware que Hyper-V. Cualquier aplicación Win32 que no sea de confianza instalada en Espacio aislado de Windows permanece solo en el espacio aislado y no puede afectar al host.
Una vez que se cierra Espacio aislado de Windows, no se conserva nada en el dispositivo. Todo el software con todos sus archivos y estado se elimina permanentemente después de cerrar la aplicación Win32 que no es de confianza.
Aprende más
Subsistema de Windows para Linux (WSL)
Con Subsistema de Windows para Linux (WSL) puede ejecutar un entorno Linux en un dispositivo Windows, sin necesidad de una máquina virtual independiente o de arranque dual. WSL está diseñado para proporcionar una experiencia sin problemas y productiva para los desarrolladores que quieren usar Windows y Linux al mismo tiempo.
Novedades de Windows 11, versión 24H2
Firewall de Hyper-V es una solución de firewall de red que permite filtrar el tráfico entrante y saliente hacia y desde contenedores WSL hospedados por Windows. Túnel DNS es una configuración de red que mejora la compatibilidad en diferentes entornos de red, haciendo uso de las características de virtualización para obtener información dns en lugar de un paquete de red
El proxy automático es una configuración de red que exige que WSL use la información del proxy HTTP de Windows. Se activa al usar un proxy en Windows, ya que hace que ese proxy se aplique automáticamente a las distribuciones de WSL.
Estas características se pueden configurar mediante una solución de administración de dispositivos como Microsoft Intune[7]. Microsoft Defender para punto de conexión (MDE) se integra con WSL, lo que le permite supervisar las actividades dentro de una distribución de WSL y notificarlas a los paneles de MDE.
Aprende más
complemento de Microsoft Defender para punto de conexión para WSL
Enclaves de seguridad basados en virtualización
Un enclave de seguridad basado en virtualización es un entorno de ejecución de confianza basado en software (TEE) dentro de una aplicación host. Los enclaves de VBS permiten a los desarrolladores usar VBS para proteger los secretos de su aplicación frente a ataques de nivel de administrador.
Los enclaves de VBS están disponibles a partir de Windows 11, versión 24H2 y Windows Server 2025 en x64 y ARM64.
Aprende más
Protección de identidad
Los empleados son cada vez más objetivos de los ciberataques en las organizaciones, lo que hace que la protección de identidades sea una prioridad. Las contraseñas débiles o reutilizadas, la difusión de contraseñas, la ingeniería social y el phishing son solo algunos de los riesgos a los que se enfrentan las empresas en la actualidad.
La protección de identidad en Windows 11 evoluciona continuamente para proporcionar a las organizaciones las defensas más recientes, como Windows Hello para empresas sin contraseña y Windows Hello seguridad de inicio de sesión mejorada (ESS). Al aprovechar estas eficaces medidas de seguridad de identidad, las organizaciones de todos los tamaños pueden reducir el riesgo de robo de credenciales y acceso no autorizado a dispositivos, datos y otros recursos de la empresa.
Inicio de sesión sin contraseña
Las contraseñas son una parte fundamental de la seguridad digital, pero a menudo son inconvenientes y vulnerables a los ciberataques. Con Windows 11, los usuarios pueden disfrutar de la protección sin contraseña, lo que ofrece una alternativa más segura y fácil de usar. Después de un proceso de autorización seguro, las credenciales se protegen mediante varias capas de seguridad de hardware y software, lo que proporciona a los usuarios acceso sin contraseña a sus aplicaciones y servicios en la nube.
Windows Hello
Con demasiada frecuencia, las contraseñas son débiles, robadas u olvidadas. Las organizaciones avanzan hacia el inicio de sesión sin contraseña para reducir el riesgo de infracciones, reducir el costo de administrar contraseñas y mejorar la productividad y la satisfacción de sus usuarios y clientes. Microsoft se compromete a ayudar a las organizaciones a avanzar hacia un futuro seguro y sin contraseña con Windows Hello, una piedra angular de la seguridad de Windows y la protección de identidades.
Windows Hello puede habilitar el inicio de sesión sin contraseña mediante la verificación biométrica o de PIN y proporciona compatibilidad integrada con el estándar del sector sin contraseña FIDO2. Como resultado, las personas ya no necesitan llevar hardware externo como una clave de seguridad para la autenticación.
La experiencia de inicio de sesión segura y cómoda puede aumentar o reemplazar las contraseñas por un modelo de autenticación más seguro basado en un PIN o datos biométricos, como el reconocimiento facial o de huellas digitales protegido por el módulo de plataforma segura (TPM). La guía paso a paso facilita la configuración.
Con las claves asimétricas aprovisionadas en el TPM, Windows Hello protege la autenticación enlazando las credenciales de un usuario a su dispositivo. Windows Hello valida al usuario en función de un PIN o una coincidencia biométrica y solo entonces permite el uso de claves criptográficas enlazadas a ese usuario en el TPM.
El PIN y los datos biométricos permanecen en el dispositivo y no se pueden almacenar ni acceder externamente. Dado que nadie puede acceder a los datos sin acceso físico al dispositivo, las credenciales están protegidas contra ataques de reproducción, suplantación de identidad (phishing) y suplantación de identidad , así como la reutilización de contraseñas y las pérdidas.Windows Hello puede autenticar a los usuarios en una cuenta Microsoft (MSA), servicios de proveedor de identidades o usuarios de confianza que también implementan los estándares FIDO2 o WebAuthn.
PIN de Windows Hello
El PIN de Windows Hello, que solo puede escribir alguien con acceso físico al dispositivo, se puede usar para una autenticación multifactor segura. El PIN está protegido por el TPM y, al igual que los datos biométricos, nunca sale del dispositivo. Cuando un usuario escribe su PIN, se desbloquea una clave de autenticación y se usa para firmar una solicitud enviada al servidor de autenticación.
El TPM protege contra amenazas, incluidos los ataques por fuerza bruta de PIN en dispositivos perdidos o robados. Después de demasiadas estimaciones incorrectas, el dispositivo se bloquea. Los administradores de TI pueden establecer directivas de seguridad para los PIN, como los requisitos de complejidad, longitud y expiración.
Novedades de Windows 11, versión 24H2
Si el dispositivo no tiene biometría integrada, Windows Hello se ha mejorado para usar la seguridad basada en virtualización (VBS) de forma predeterminada para aislar las credenciales. Esta capa adicional de protección ayuda a protegerse frente a ataques de nivel de administrador. Incluso cuando inicia sesión con un PIN, sus credenciales se almacenan en un contenedor seguro, lo que garantiza la protección en dispositivos con o sin sensores biométricos integrados.
Windows Hello biométrica
Windows Hello inicio de sesión biométrico mejora la seguridad y la productividad con una experiencia de inicio de sesión rápida y cómoda. No es necesario introducir el PIN; simplemente use sus datos biométricos para un inicio de sesión fácil y encantador.
Los dispositivos Windows que admiten hardware biométrico, como cámaras de reconocimiento facial o de huella digital, se integran directamente con Windows Hello, lo que permite el acceso a los recursos y servicios de cliente de Windows. Los lectores biométricos para cara y huella digital deben cumplir Windows Hello requisitos biométricos. Windows Hello reconocimiento facial está diseñado para autenticarse solo desde cámaras de confianza usadas en el momento de la inscripción.
Si una cámara periférica está conectada al dispositivo después de la inscripción, se puede usar para la autenticación facial una vez validada iniciando sesión con la cámara interna. Para mayor seguridad, las cámaras externas se pueden deshabilitar para su uso con Windows Hello reconocimiento facial.
Aprende más
Windows Hello requisitos biométricos
Detección de presencia de Windows
La detección de presencia de Windows[9] proporciona otra capa de protección de seguridad de datos para los trabajadores híbridos. Windows 11 dispositivos pueden adaptarse de forma inteligente a la presencia de un usuario para ayudarle a mantenerse seguros y productivos, ya sea que trabajen en casa, en la oficina o en un entorno público.
La detección de presencia de Windows combina sensores de detección de presencia con Windows Hello reconocimiento facial para firmar al usuario en manos libres y bloquea automáticamente el dispositivo cuando el usuario sale. Con atenuación adaptable, el equipo atenúa la pantalla cuando el usuario mira hacia otro lado en dispositivos compatibles con sensores de presencia. También es más fácil que nunca configurar sensores de presencia en los dispositivos, con fácil habilitación en la experiencia integrada y nuevos vínculos en Configuración para ayudar a encontrar características de detección de presencia. Los fabricantes de dispositivos pueden personalizar y compilar extensiones para el sensor de presencia.
Las aplicaciones de terceros ahora pueden acceder a la información de presencia del usuario en los dispositivos con sensores de presencia.
La privacidad es lo más importante y más importante que nunca. Los clientes quieren tener mayor transparencia y control sobre el uso de su información. La nueva configuración de privacidad de la aplicación permite a los usuarios permitir o bloquear el acceso a la información del sensor de presencia. Los usuarios pueden decidir sobre esta configuración durante la configuración inicial de Windows 11.
Los usuarios también pueden aprovechar una configuración más granular para habilitar y deshabilitar fácilmente características de detección de presencia diferenciadas, como reactivación al enfoque, bloqueo al salir y atenuación adaptable. También estamos admitiendo a los desarrolladores con nuevas API para la detección de presencia para aplicaciones de terceros. Las aplicaciones de terceros ahora pueden acceder a la información de presencia del usuario en los dispositivos con sensores de presencia.
Aprende más
Administrar la configuración de detección de presencia en Windows 11
Windows Hello para empresas
Windows Hello para empresas amplía Windows Hello para trabajar con las cuentas de Active Directory y Microsoft Entra ID de una organización. Proporciona acceso de inicio de sesión único a recursos profesionales o educativos, como OneDrive, correo electrónico de trabajo y otras aplicaciones empresariales. Windows Hello para empresas también ofrece a los administradores de TI la capacidad de administrar el PIN y otros requisitos de inicio de sesión para los dispositivos que se conectan a recursos profesionales o educativos.
Después de aprovisionar Windows Hello para empresas, los usuarios pueden usar un PIN, una cara o una huella digital para desbloquear las credenciales e iniciar sesión en su dispositivo Windows.
Los métodos de aprovisionamiento incluyen:
Passkeys (versión preliminar), que proporcionan una manera perfecta para que los usuarios se autentiquen para Microsoft Entra ID sin escribir un nombre de usuario o contraseña.
Pase de acceso temporal (TAP), un código de acceso limitado por tiempo con requisitos de autenticación seguros emitidos a través de Microsoft Entra ID Autenticación multifactor existente con Microsoft Entra ID, incluida la aplicación Microsoft Authenticator
Windows Hello para empresas mejora la seguridad reemplazando los nombres de usuario y contraseñas tradicionales por una combinación de una clave de seguridad o certificado y un PIN o datos biométricos. Esta configuración asigna de forma segura las credenciales a una cuenta de usuario.
Hay varios modelos de implementación disponibles para Windows Hello para empresas, lo que proporciona flexibilidad para satisfacer las diversas necesidades de las distintas organizaciones. Entre ellas, se recomienda el modelo de confianza kerberos en la nube híbrida y se considera el más sencillo para las organizaciones que operan en entornos híbridos.
Aprende más introducción a Windows Hello para empresas Habilitación de claves de paso (FIDO2) para su organización
Restablecer PIN
El servicio de restablecimiento de PIN de Microsoft permite a los usuarios restablecer sus PIN de Windows Hello olvidados sin necesidad de volver a inscribirse. Después de registrar el servicio en el inquilino Microsoft Entra ID, la funcionalidad debe habilitarse en los dispositivos Windows mediante una directiva de grupo o una solución de administración de dispositivos como Microsoft Intune[4].
Los usuarios pueden iniciar un restablecimiento de PIN desde la pantalla de bloqueo de Windows o desde las opciones de inicio de sesión en Configuración. El proceso implica autenticar y completar la autenticación multifactor para restablecer el PIN.
Aprende más
Desbloqueo multifactor
Para las organizaciones que necesitan una capa adicional de seguridad de inicio de sesión, el desbloqueo multifactor permite a los administradores de TI configurar Windows para requerir una combinación de dos señales de confianza únicas para iniciar sesión. Los ejemplos de señal de confianza incluyen un PIN o datos biométricos (cara o huella digital) combinados con un PIN, Bluetooth, configuración ip o Wi-Fi.
El desbloqueo multifactor es útil para las organizaciones que necesitan impedir que los trabajadores de la información compartan credenciales o necesiten cumplir con los requisitos normativos de una directiva de autenticación en dos fases.
Aprende más
Experiencia sin contraseña de Windows
Windows Hello para empresas ahora admiten una experiencia totalmente sin contraseña.
Los administradores de TI pueden configurar una directiva en Microsoft Entra ID máquinas unidas para que los usuarios ya no vean la opción de escribir una contraseña al acceder a los recursos de la empresa. Una vez configurada la directiva, las contraseñas se quitan de la experiencia del usuario de Windows, tanto para escenarios de desbloqueo de dispositivos como de autenticación en sesión. Sin embargo, las contraseñas aún no se eliminan del directorio de identidad. Se espera que los usuarios naveguen por sus escenarios de autenticación principales mediante credenciales seguras, resistentes a la phish y basadas en posesión, como las claves de seguridad Windows Hello para empresas y FIDO2. Si es necesario, los usuarios pueden usar mecanismos de recuperación sin contraseña, como el servicio de restablecimiento de PIN de Microsoft o el inicio de sesión web.
Los usuarios se autentican directamente con Microsoft Entra ID, lo que ayuda a acelerar el acceso a aplicaciones locales y otros recursos.
Aprende más
Experiencia sin contraseña de Windows
Seguridad de inicio de sesión mejorada (ESS)
Windows Hello admite la seguridad de inicio de sesión mejorada, que usa componentes de hardware y software especializados para aumentar aún más la barra de seguridad para el inicio de sesión biométrico.
La biometría de seguridad de inicio de sesión mejorada usa la seguridad basada en virtualización (VBS) y el TPM para aislar los procesos y datos de autenticación de usuario y proteger la ruta por la que se comunica la información.
Estos componentes especializados protegen contra una clase de ataques que incluye la inyección de muestras biométricas, la reproducción y la manipulación. Por ejemplo, los lectores de huellas digitales deben implementar el Protocolo de conexión de dispositivo seguro, que usa la negociación de claves y un certificado emitido por Microsoft para proteger y almacenar de forma segura los datos de autenticación de usuario. Para el reconocimiento facial, componentes como la tabla Dispositivos seguros (SDEV) y el aislamiento de procesos con trustlets ayudan a evitar más clases de ataque.
La seguridad de inicio de sesión mejorada la configuran los fabricantes de dispositivos durante el proceso de fabricación y, por lo general, se admite en equipos de núcleo protegido. Para el reconocimiento facial, la seguridad de inicio de sesión mejorada es compatible con combinaciones específicas de silicio y cámara: consulte con el fabricante del dispositivo específico. La autenticación con huella digital está disponible en todos los tipos de procesador. Póngase en contacto con oemes específicos para obtener detalles de soporte técnico.
Aprende más
Seguridad de inicio de sesión mejorada de Windows Hello para empresas
FIDO2
Fido Alliance, el organismo de estándares del sector Fast Identity Online, se estableció para promover tecnologías y estándares de autenticación que reducen la dependencia de las contraseñas. FIDO Alliance y World Wide Web Consortium (W3C) trabajaron conjuntamente para definir las especificaciones del protocolo cliente a autenticador (CTAP2) y la autenticación web (WebAuthn). Estas especificaciones son el estándar del sector para proporcionar autenticación sólida, resistente a la suplantación de identidad, fácil de usar y preservación de la privacidad en la web y las aplicaciones. Los estándares y certificaciones de FIDO se están convirtiendo en el estándar líder para crear soluciones de autenticación seguras en empresas, gobiernos y mercados de consumidores.
Windows 11 también puede usar claves de seguridad FIDO2 externas para la autenticación junto con o además de Windows Hello y Windows Hello para empresas, que también es una solución sin contraseña certificada por FIDO2. Como resultado, Windows 11 se puede usar como autenticador FIDO para muchos servicios de administración de identidades populares.
Passkeys
Windows 11 hace que sea mucho más difícil para los piratas informáticos que aprovechan las contraseñas robadas a través de ataques de suplantación de identidad al permitir a los usuarios reemplazar contraseñas por claves de acceso. Las claves de acceso son el futuro multiplataforma del inicio de sesión seguro. Microsoft y otros líderes tecnológicos admiten claves de paso en sus plataformas y servicios.
Una clave de paso es un secreto criptográfico único e indeseable que se almacena de forma segura en el dispositivo. En lugar de usar un nombre de usuario y una contraseña para iniciar sesión en un sitio web o aplicación, Windows 11 los usuarios pueden crear y usar una clave de acceso con Windows Hello, un proveedor de claves de acceso de terceros, una clave de seguridad FIDO2 externa o su dispositivo móvil. Las claves de paso en Windows funcionan en cualquier explorador o aplicación que los admita para el inicio de sesión.
Las claves de acceso creadas y guardadas con Windows Hello están protegidas por Windows Hello o Windows Hello para empresas. Los usuarios pueden iniciar sesión en el sitio o la aplicación mediante su cara, huella digital o PIN de dispositivo. Los usuarios pueden administrar sus passkeys desde las claves de acceso de cuentas>deconfiguración>.
Próximamente
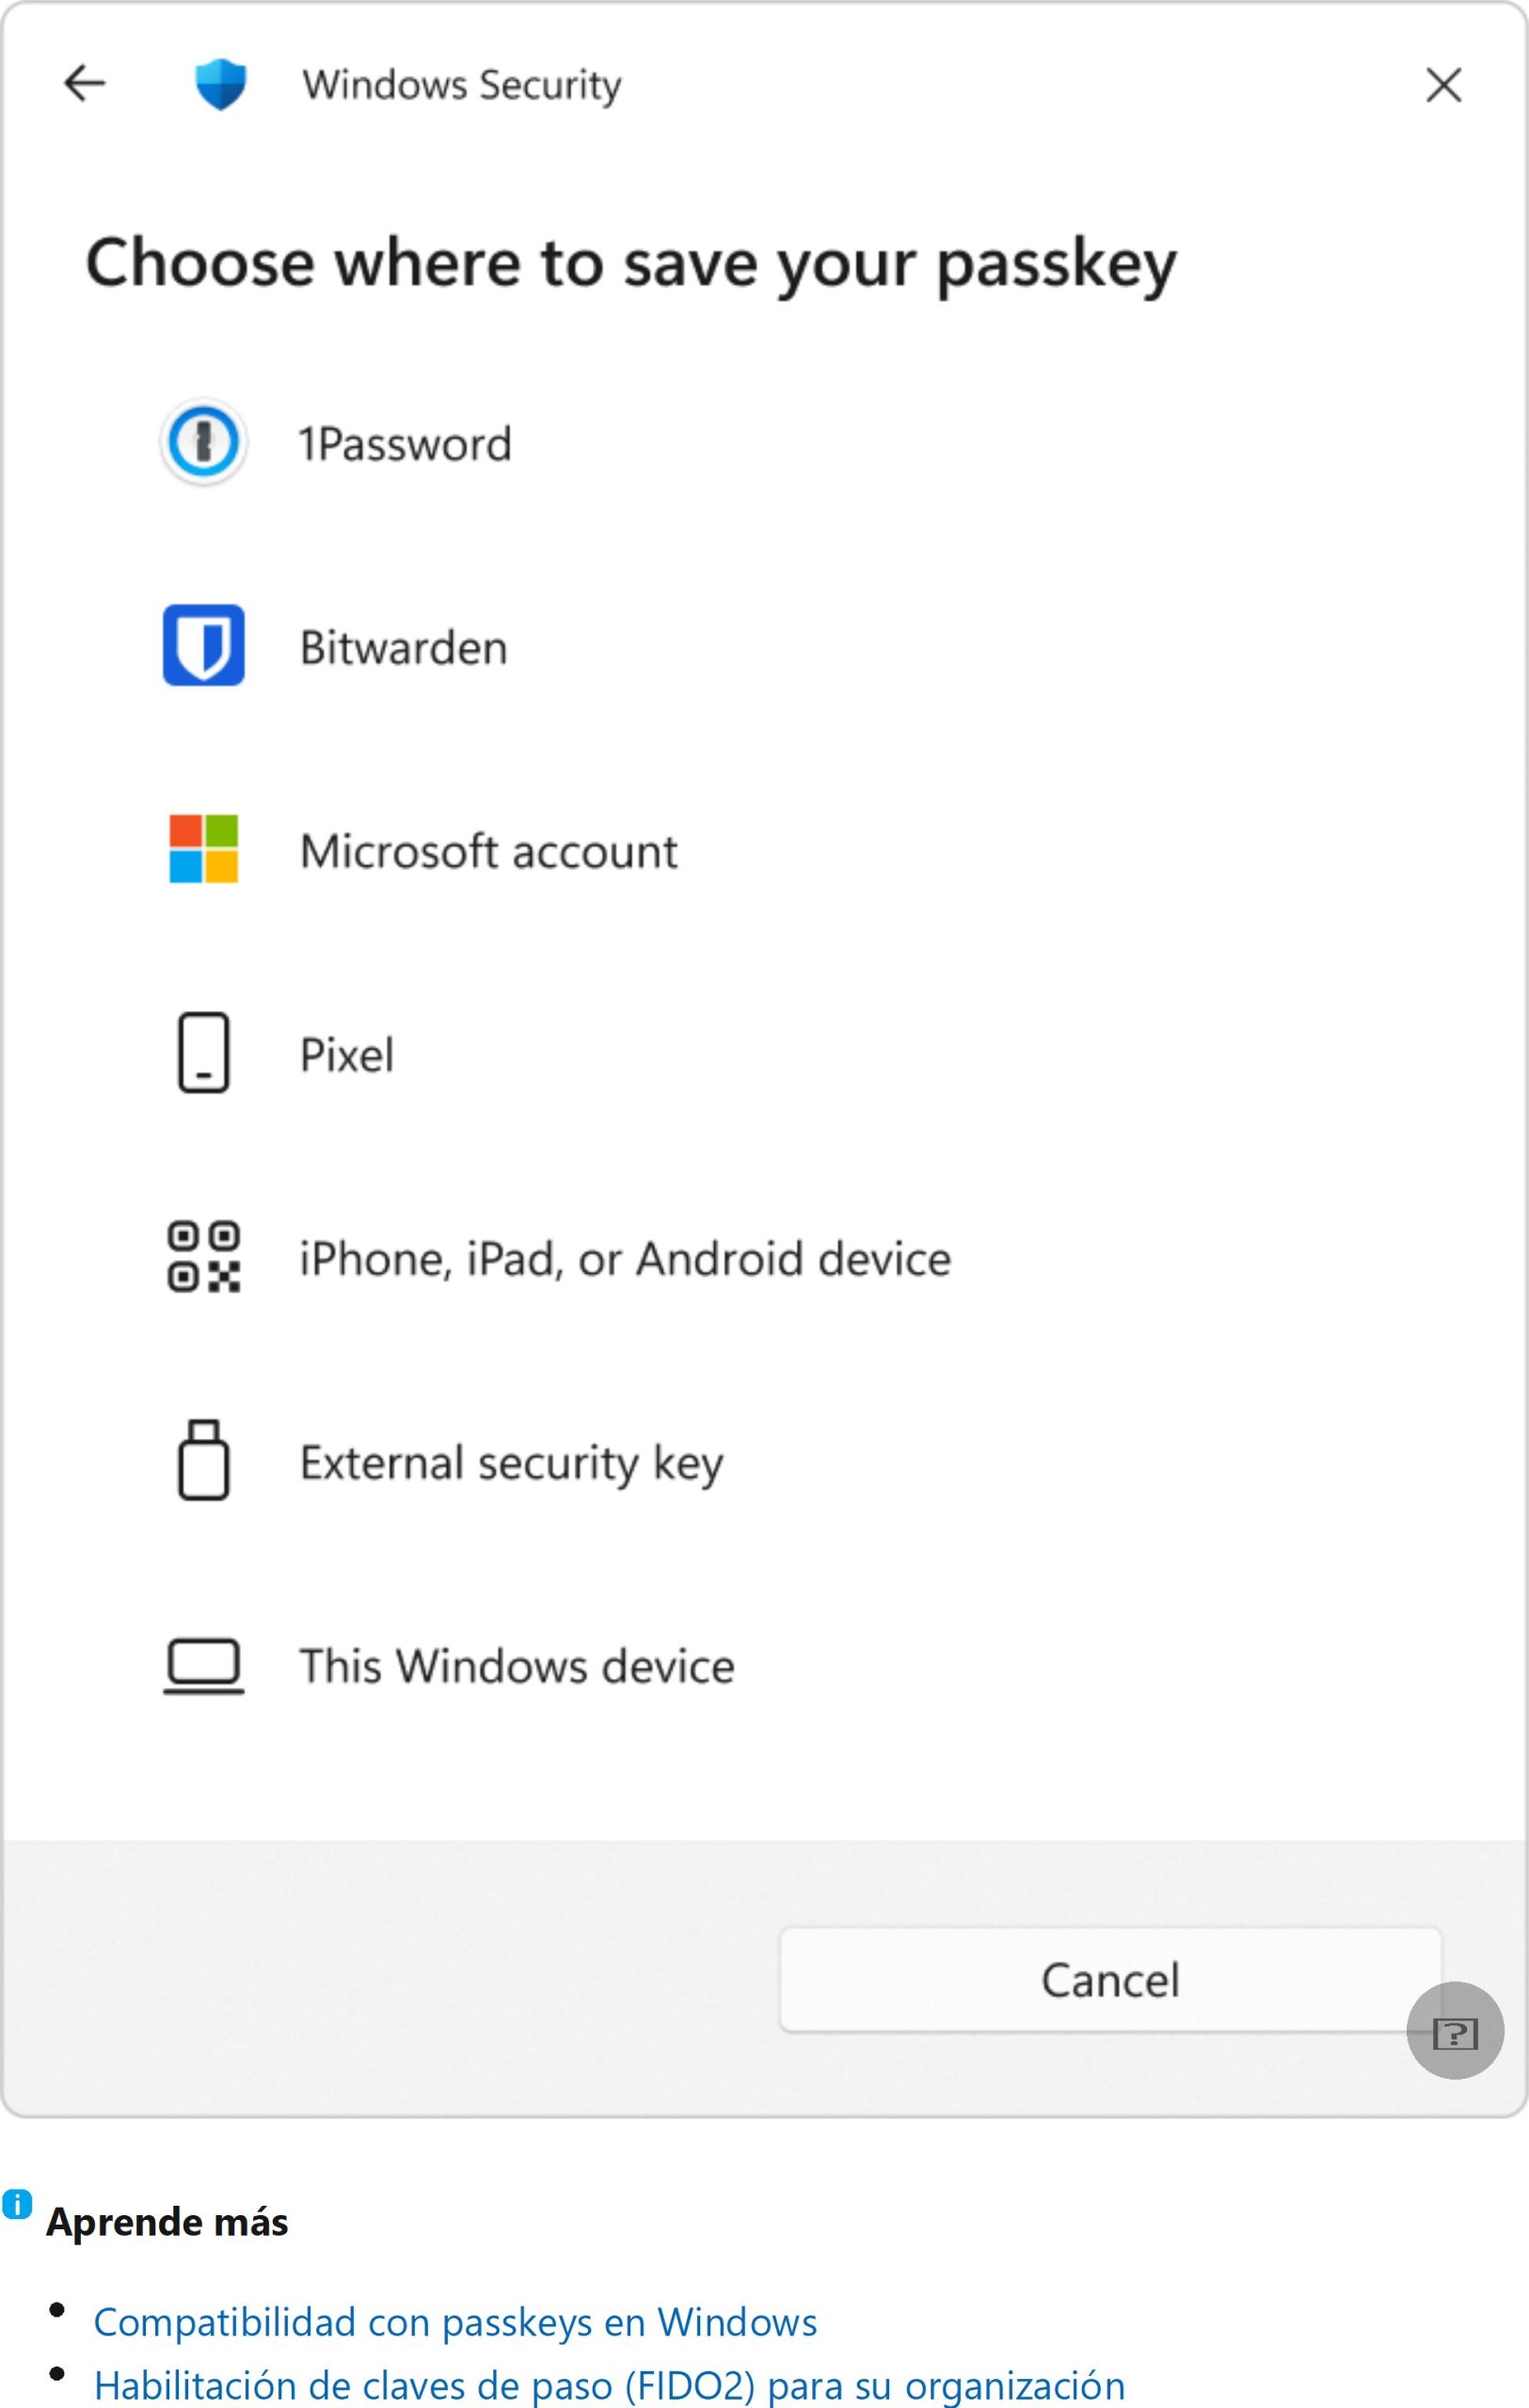
Microsoft Authenticator
La aplicación Microsoft Authenticator, que se ejecuta en dispositivos iOS y Android, ayuda a mantener Windows 11 usuarios seguros y productivos. Microsoft Authenticator con Microsoft Entra passkeys se puede usar como un método resistente a la phish para arrancar Windows Hello para empresas.
Microsoft Authenticator también permite un inicio de sesión fácil y seguro para todas las cuentas en línea mediante la autenticación multifactor, el inicio de sesión sin contraseña del teléfono, la autenticación resistente a la suplantación de identidad
(passkeys) o el autorrellenamiento de contraseñas. Las cuentas de la aplicación Authenticator se protegen con un par de claves pública y privada en el almacenamiento respaldado por hardware, como keychain en iOS y almacén de claves en Android. Los administradores de TI pueden usar diferentes herramientas para empujar a sus usuarios para configurar la aplicación Authenticator, proporcionarles contexto adicional sobre de dónde procede la autenticación y asegurarse de que la usan activamente.
Los usuarios individuales pueden realizar copias de seguridad de sus credenciales en la nube habilitando la opción de copia de seguridad cifrada en la configuración. También pueden ver su historial de inicio de sesión y la configuración de seguridad de las cuentas personales, profesionales o educativas de Microsoft.
El uso de esta aplicación segura para la autenticación y autorización permite a los usuarios controlar cómo, dónde y cuándo se usan sus credenciales. Para mantenerse al día con un panorama de seguridad cambiante, la aplicación se actualiza constantemente y se agregan nuevas funcionalidades para mantenerse por delante de los vectores de amenazas emergentes.
Aprende más
Métodos de autenticación en Microsoft Entra ID: aplicación Microsoft Authenticator
Inicio de sesión web
Con la compatibilidad con el inicio de sesión web, los usuarios pueden iniciar sesión sin una contraseña mediante la aplicación Microsoft Authenticator o un pase de acceso temporal (TAP). El inicio de sesión web también permite el inicio de sesión federado con un proveedor de identidades SAML-P.
Aprende más
Inicio de sesión web para Windows
Inicio de sesión federado
Windows 11 admite el inicio de sesión federado con servicios de administración de identidades de educación externa. Para los alumnos que no pueden escribir fácilmente o recordar contraseñas complejas, esta funcionalidad permite el inicio de sesión seguro a través de métodos como códigos QR o imágenes.
Aprende más
Configurar el inicio de sesión federado para dispositivos Windows
Tarjetas inteligentes
Las organizaciones también pueden optar por tarjetas inteligentes, un método de autenticación que existía antes de la autenticación biométrica. Estos dispositivos de almacenamiento portátiles resistentes a alteraciones mejoran la seguridad de Windows mediante la autenticación de usuarios, la firma de código, la protección de correos electrónicos y el inicio de sesión con cuentas de dominio de Windows.
Las tarjetas inteligentes proporcionan:
Facilidad de uso en escenarios como el sanitario, donde los usuarios deben iniciar y cerrar sesión rápidamente sin usar sus manos o al compartir una estación de trabajo
Aislamiento de cálculos críticos para la seguridad que implican autenticación, firmas digitales e intercambio de claves de otras partes del equipo. Estos cálculos se realizan en la tarjeta inteligente
Portabilidad de credenciales y otra información privada entre equipos en el trabajo, en casa o en el camino
Las tarjetas inteligentes solo se pueden usar para iniciar sesión en cuentas de dominio o cuentas de Microsoft Entra ID.
Cuando se usa una contraseña para iniciar sesión en una cuenta de dominio, Windows usa el protocolo Kerberos versión 5 (V5) para la autenticación. Si usa una tarjeta inteligente, el sistema operativo usa la autenticación Kerberos V5 con certificados X.509 V3. En Microsoft Entra ID dispositivos unidos, se puede usar una tarjeta inteligente con Microsoft Entra ID autenticación basada en certificados. Las tarjetas inteligentes no se pueden usar con cuentas locales.
Windows Hello para empresas y las claves de seguridad FIDO2 son métodos modernos de autenticación en dos fases para Windows. Se recomienda a los clientes que usan tarjetas inteligentes virtuales que pasen a Windows Hello para empresas o FIDO2. En el caso de las nuevas instalaciones de Windows, se recomienda Windows Hello para empresas o las claves de seguridad FIDO2.
Aprende más
Referencia técnica de tarjeta inteligente
Protección contra suplantación de identidad mejorada en Microsoft Defender SmartScreen
A medida que evolucionan la protección contra malware y otras medidas de seguridad, los cibercriminales buscan nuevas formas de eludir las medidas de seguridad. El phishing es una amenaza principal, con aplicaciones y sitios web diseñados para robar credenciales engañando a las personas para que escriban voluntariamente contraseñas. Como resultado, muchas organizaciones están realizando la transición a la facilidad y seguridad del inicio de sesión sin contraseña con Windows Hello o Windows Hello para empresas.
Sabemos que las personas están en diferentes partes de su viaje sin contraseña. Para ayudar en ese recorrido para las personas que siguen usando contraseñas, Windows 11 ofrece una protección eficaz de credenciales. Microsoft Defender SmartScreen ahora incluye protección de suplantación de identidad mejorada para detectar automáticamente cuándo se escribe la contraseña de Microsoft de un usuario en cualquier aplicación o sitio web. A continuación, Windows identifica si la aplicación o el sitio se autentican de forma segura en Microsoft y advierte si las credenciales están en riesgo. Dado que se alerta al usuario en el momento de un posible robo de credenciales, puede tomar medidas preventivas antes de que la contraseña se use en ella o en su organización.
Aprende más
Protección contra suplantación de identidad mejorada en Microsoft Defender
Protección avanzada de credenciales
Además de adoptar el inicio de sesión sin contraseña, las organizaciones pueden reforzar la seguridad de las credenciales de usuario y dominio en Windows 11 con Credential Guard y Remote Credential Guard.
Protección de la autoridad de seguridad local (LSA)
Windows tiene varios procesos críticos para comprobar la identidad de un usuario. Los procesos de comprobación incluyen la autoridad de seguridad local (LSA), que es responsable de autenticar a los usuarios y comprobar los inicios de sesión de Windows. LSA controla los tokens y las credenciales que se usan para el inicio de sesión único en una cuenta de Microsoft y una cuenta de Id. de entra.
Al cargar solo código de confianza firmado, LSA proporciona una protección significativa contra el robo de credenciales. La protección de LSA admite la configuración mediante la directiva de grupo y otras soluciones de administración de dispositivos.
Novedades de Windows 11, versión 24H2
Para proteger estas credenciales, la protección de LSA está habilitada de forma predeterminada en todos los dispositivos (MSA, Microsoft Entra unida, híbrida y local). En el caso de las nuevas instalaciones, se habilita inmediatamente. En el caso de las actualizaciones, se habilita después de reiniciarse después de un período de evaluación de 10 días.
Los usuarios tienen la capacidad de administrar el estado de protección de LSA en la aplicación Seguridad de Windows en Protección deentidad de seguridad localde aislamiento> de núcleo de seguridad> de dispositivos.
Para garantizar una transición sin problemas y una seguridad mejorada para todos los usuarios, la directiva empresarial para la protección de LSA tiene prioridad sobre la habilitación durante la actualización.
Aprende más
Configuración de protección de LSA adicional
Credential Guard
Credential Guard usa seguridad basada en virtualización (VBS) respaldada por hardware para protegerse contra el robo de credenciales. Con Credential Guard, la autoridad de seguridad local (LSA) almacena y protege los secretos de Active Directory (AD) en un entorno aislado que no es accesible para el resto del sistema operativo. LSA usa llamadas a procedimiento remoto para comunicarse con el proceso LSA aislado.
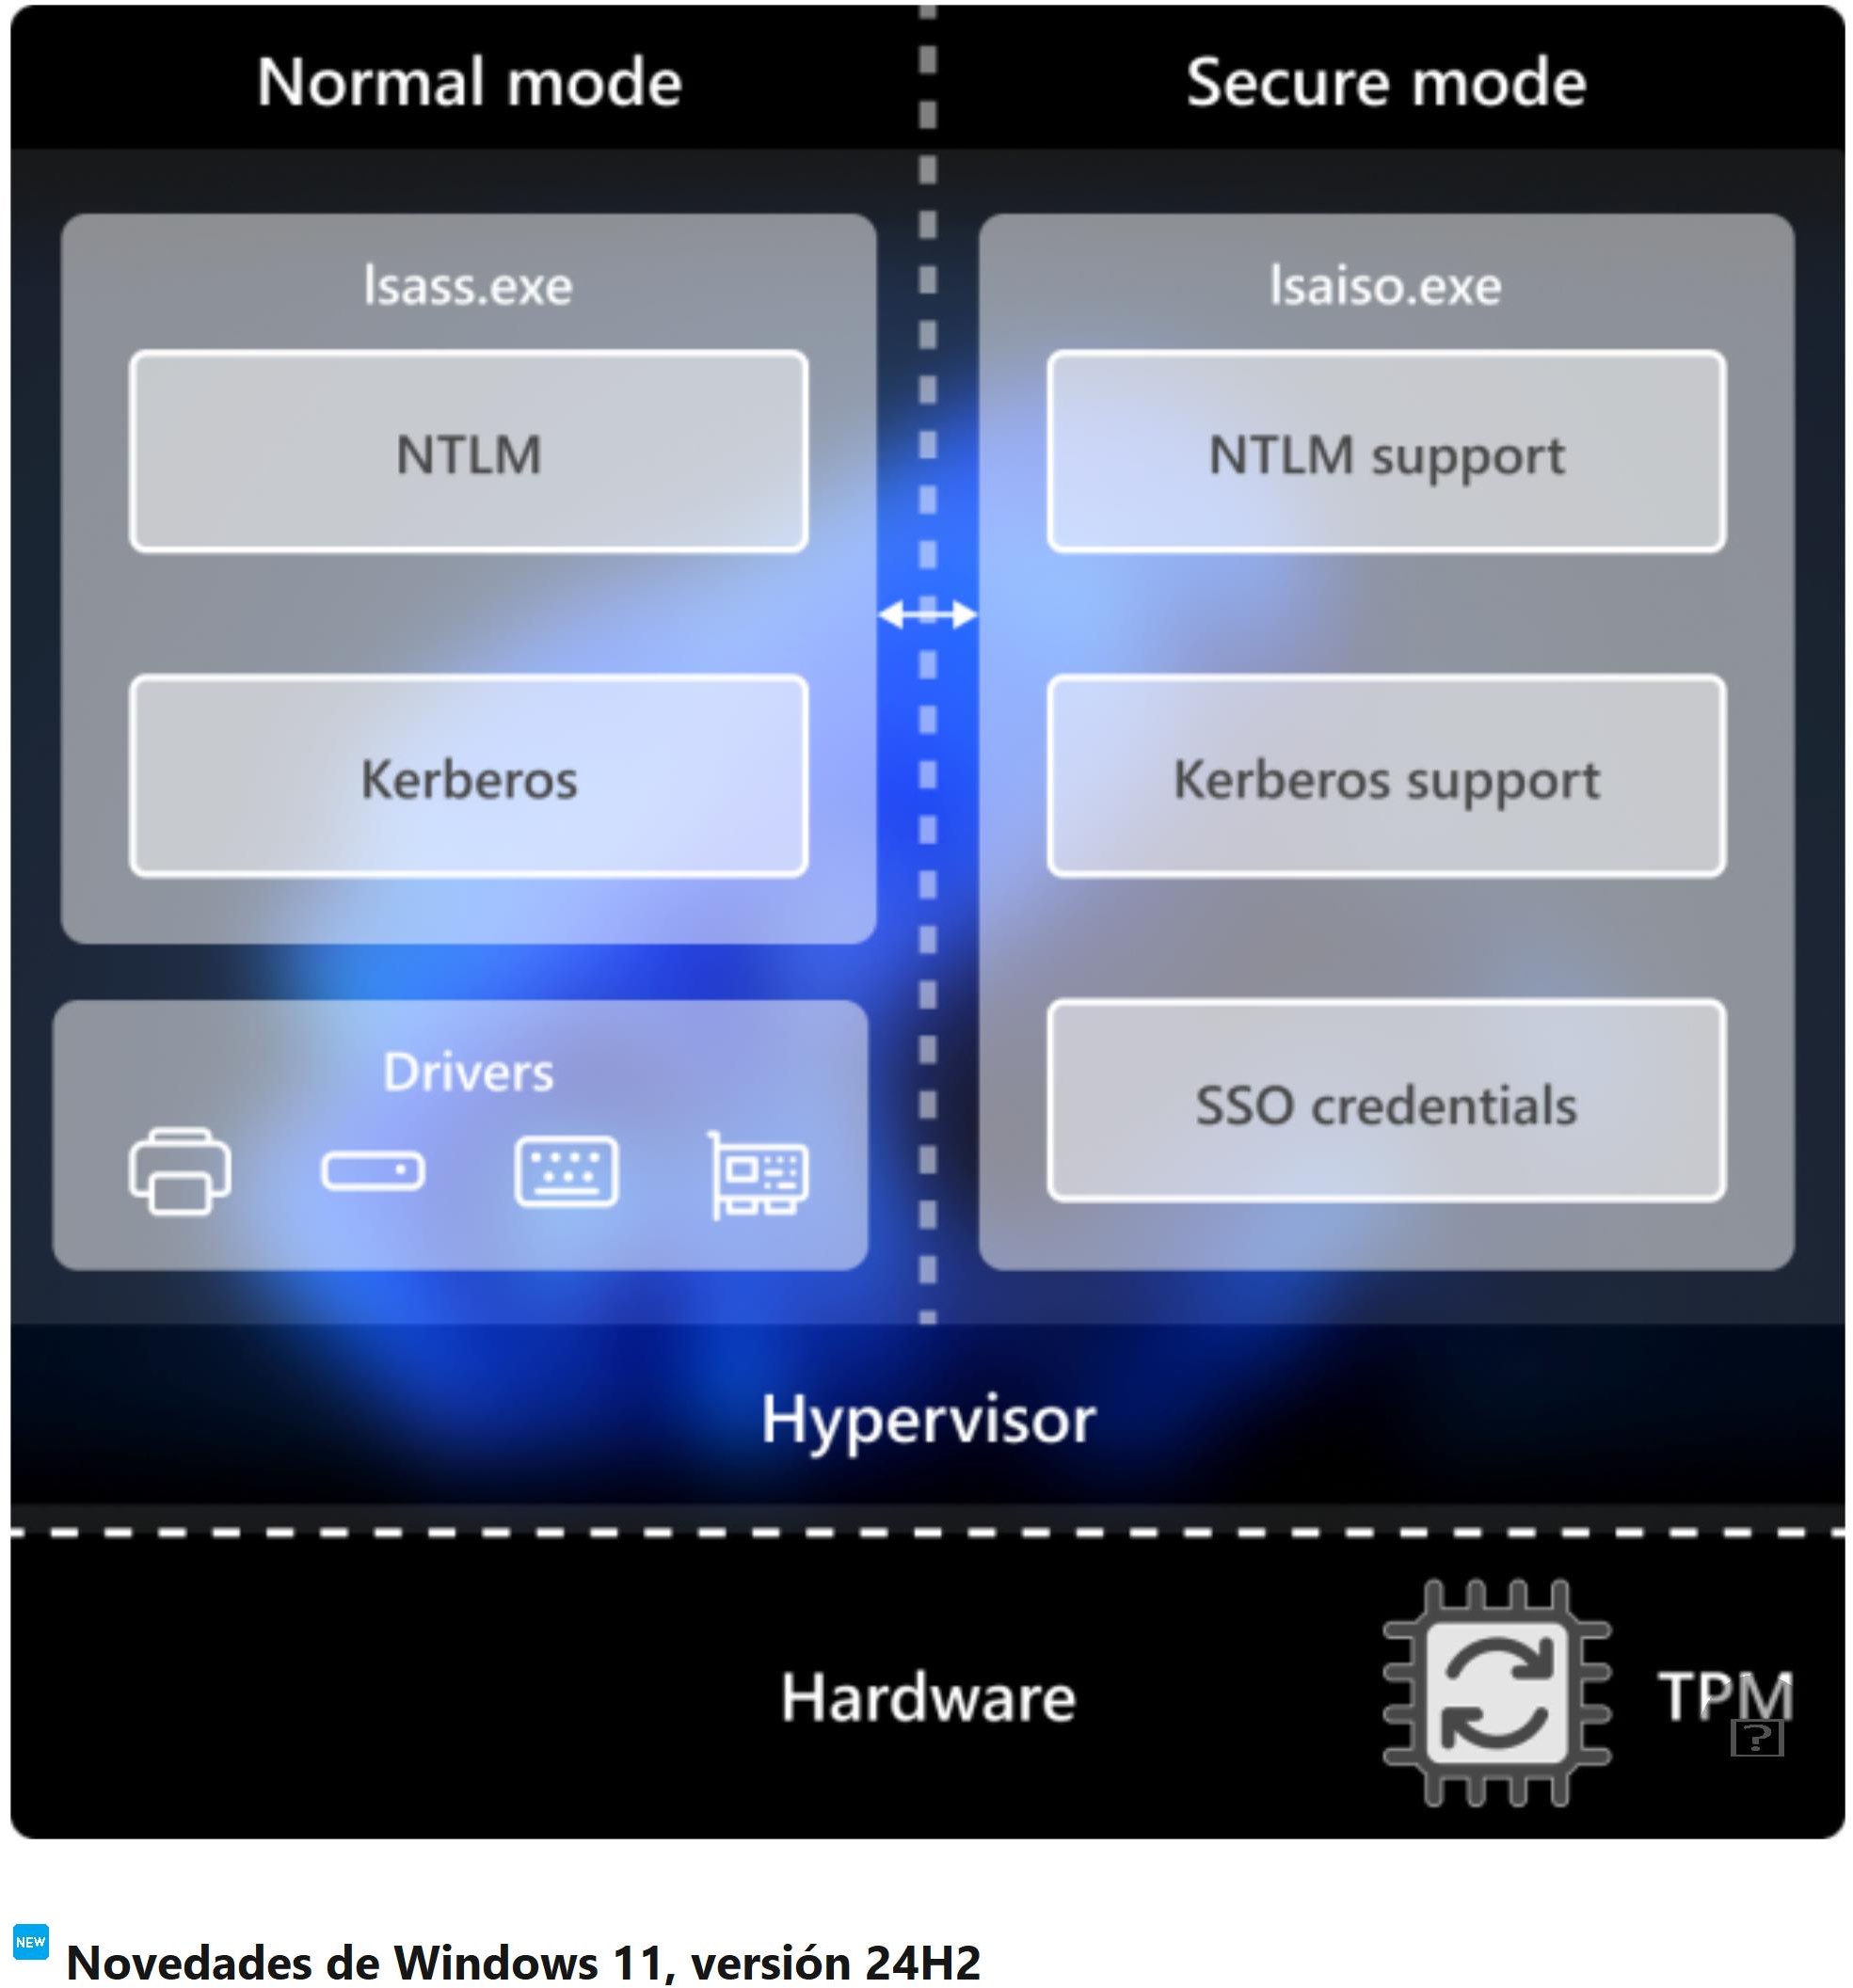
Las protecciones de Credential Guard se expanden para incluir opcionalmente contraseñas de cuenta de equipo para dispositivos unidos a Active Directory. Los administradores pueden habilitar el modo de auditoría o la aplicación de esta funcionalidad mediante la configuración de directiva de Credential Guard.
Aprende más
Proteger las credenciales de dominio derivadas con Credential Guard
Credential Guard remoto
Credential Guard remoto ayuda a las organizaciones a proteger las credenciales a través de una conexión de Escritorio remoto redirigiendo las solicitudes kerberos al dispositivo que solicita la conexión. También proporciona experiencias de inicio de sesión único para sesiones de Escritorio remoto.
Las credenciales de administrador tienen privilegios elevados y deben protegerse. Cuando Remote Credential Guard está configurado para conectarse durante las sesiones de Escritorio remoto, las credenciales y los derivados de credenciales nunca se pasan a través de la red al dispositivo de destino. Si el dispositivo de destino está en peligro, las credenciales no se exponen.
Aprende más
Protección de claves de VBS
La protección de claves de VBS permite a los desarrolladores proteger las claves criptográficas mediante la seguridad basada en virtualización (VBS). VBS usa la funcionalidad de extensión de virtualización de la CPU para crear un entorno de ejecución aislado fuera del sistema operativo normal. Cuando se usan, las claves vbs se aíslan en un proceso seguro, lo que permite que se produzcan operaciones de clave sin exponer nunca el material de clave privada fuera de este espacio. En reposo, el material de clave privada se cifra mediante una clave tpm, que enlaza las claves de VBS al dispositivo. Las claves protegidas de esta manera no se pueden volcar desde la memoria de proceso ni exportarlas en texto sin formato desde el equipo de un usuario, lo que evita ataques de filtración por parte de cualquier atacante de nivel de administrador.
Aprende más
Avance de la protección de claves en Windows mediante VBS
Protección de tokens (versión preliminar)
La protección de tokens intenta reducir los ataques mediante Microsoft Entra ID robo de tokens. La protección de tokens hace que los tokens solo se puedan usar desde su dispositivo previsto enlazando criptográficamente un token con un secreto de dispositivo. Cuando se usa el token, se debe proporcionar el token y la prueba del secreto del dispositivo. Las directivas de acceso condicional[4] se pueden configurar para requerir protección de tokens cuando se usan tokens de inicio de sesión para servicios específicos.
Aprende más
Protección de tokens en acceso condicional de id. de entra
Directiva de protección de tokens de sesión de inicio de sesión
Esta característica permite a las aplicaciones y servicios enlazar criptográficamente tokens de seguridad al dispositivo, lo que restringe la capacidad de los atacantes de suplantar a los usuarios en un dispositivo diferente si se roban tokens.
Directivas de bloqueo de cuenta
Los nuevos dispositivos con Windows 11 instalados tendrán directivas de bloqueo de cuenta que son seguras de forma predeterminada. Estas directivas mitigan los ataques por fuerza bruta, como los piratas informáticos que intentan acceder a dispositivos Windows a través del Protocolo de Escritorio remoto (RDP).
La directiva de umbral de bloqueo de cuenta ahora se establece en 10 intentos de inicio de sesión erróneos de forma predeterminada, con la duración del bloqueo de la cuenta establecida en 10 minutos. El bloqueo de la cuenta de administrador permitido ahora está habilitado de forma predeterminada. El contador restablecer bloqueo de cuenta después de ahora se establece en 10 minutos de forma predeterminada también.
Aprende más
Directiva de bloqueo de cuenta
Administración y control de acceso
El control de acceso en Windows garantiza que los recursos compartidos están disponibles para usuarios y grupos distintos del propietario del recurso y están protegidos contra el uso no autorizado. Los administradores de TI pueden administrar el acceso de usuarios, grupos y equipos a objetos y recursos en una red o equipo. Una vez autenticado un usuario, Windows implementa la segunda fase de protección de recursos con tecnologías integradas de autorización y control de acceso. Estas tecnologías determinan si un usuario autenticado tiene los permisos correctos.
Access Control Listas (ACL) describen los permisos para un objeto específico y también pueden contener system Access Control Listas (SACL). Las SACL proporcionan una manera de auditar eventos de nivel de sistema específicos, como cuando un usuario intenta acceder a objetos del sistema de archivos. Estos eventos son esenciales para realizar un seguimiento de la actividad de objetos que son confidenciales o valiosos y requieren supervisión adicional. Poder auditar cuando un recurso intenta leer o escribir parte del sistema operativo es fundamental para comprender un posible ataque.
Los administradores de TI pueden refinar la aplicación y la administración del acceso a:
Protección de un mayor número y variedad de recursos de red contra el uso indebido
Aprovisionar a los usuarios para acceder a los recursos de una manera coherente con las directivas de la organización y los requisitos de sus trabajos. Las organizaciones pueden implementar el principio de acceso con privilegios mínimos, que afirma que se debe conceder a los usuarios acceso solo a los datos y las operaciones que necesitan para realizar sus trabajos.
Actualizar la capacidad de los usuarios para acceder a los recursos con regularidad, a medida que cambian las directivas de una organización o a medida que cambian los trabajos de los usuarios
Apoyar las necesidades cambiantes del lugar de trabajo, incluido el acceso desde ubicaciones híbridas o remotas, o desde una amplia gama de dispositivos, incluidas tabletas y teléfonos.
Identificar y resolver problemas de acceso cuando los usuarios legítimos no pueden acceder a los recursos que necesitan para realizar sus trabajos
Aprende más
Privacidad
La privacidad es una prioridad importante para las personas y las organizaciones, y el aumento de la inteligencia artificial está centrándola aún más. Windows proporciona controles de privacidad a los que se puede acceder fácilmente en la aplicación Configuración o en la bandeja del sistema de escritorio para voz, ubicación, calendario, micrófono, historial de llamadas, etc. Los usuarios también pueden encontrar más información y administrar la configuración de privacidad de aplicaciones y servicios de
Controles de privacidad
Panel de privacidad de Microsoft
Los clientes pueden usar el Panel de privacidad de Microsoft para ver, exportar y eliminar su información, lo que les proporciona mayor transparencia y control. También pueden usar el Informe de privacidad de Microsoft para obtener más información sobre la recopilación de datos de Windows y cómo administrarla. Para las organizaciones, proporcionamos una guía para el cumplimiento de privacidad de Windows que incluye más detalles sobre los controles disponibles y la transparencia.
Aprende más
Panel de privacidad de Microsoft
Informe de privacidad de Microsoft
Transparencia y controles de privacidad
Los iconos prominentes de la bandeja del sistema muestran a los usuarios cuándo están en uso recursos y aplicaciones como micrófonos y ubicaciones. Una descripción de la aplicación y su actividad se presentan en una información sobre herramientas sencilla que aparece al mantener el puntero sobre un icono con el cursor. Las aplicaciones también pueden usar las nuevas API de Windows para admitir la funcionalidad de silencio rápido y mucho más.
Uso de recursos de privacidad
Cada cliente de Microsoft debe ser capaz de usar nuestros productos de forma segura con el conocimiento de que protegemos su privacidad y proporcionarle la información y las herramientas que necesita para tomar fácilmente decisiones de privacidad con confianza. En Configuración, la característica de historial de uso de aplicaciones proporciona a los usuarios un historial de siete días de acceso a recursos para Ubicación, Cámara, Micrófono, Llamadas telefónicas, Mensajería, Contactos, Imágenes, Vídeos, Biblioteca de música, Capturas de pantalla y otras aplicaciones.
Esta información le ayuda a determinar si una aplicación se comporta según lo esperado para que pueda cambiar el acceso de la aplicación a los recursos según lo deseado.
Configuración del procesador de datos de diagnóstico de Windows
La configuración del procesador de datos de diagnóstico de Windows permite al usuario ser el controlador, tal como se define en el Reglamento general de protección de datos (RGPD) de la Unión Europea, para los datos de diagnóstico de Windows recopilados de dispositivos Windows que cumplen los requisitos de configuración.
Servicios en la nube
El área de trabajo está en constante evolución, con muchos usuarios que trabajan fuera de la oficina al menos parte del tiempo. Aunque el trabajo remoto y los servicios en la nube proporcionan más flexibilidad, también dan lugar a más puntos de conexión y ubicaciones de los que preocuparse las organizaciones.
Windows 11, combinada con Microsoft Entra ID para la administración de identidades y soluciones de administración de dispositivos basadas en la nube como Microsoft Intune, pueden ser la base de un Confianza cero modelo de seguridad que permite estilos de trabajo flexibles mientras se controla el acceso, se protege la información confidencial y se mitigan las amenazas.
Protección de la información del trabajo
Microsoft Entra ID es una solución completa de administración de identidades basada en la nube que ayuda a proteger el acceso a aplicaciones, redes y otros recursos y protegerse frente a amenazas. Microsoft Entra ID también se puede usar con Windows Autopilot para el aprovisionamiento sin intervención de dispositivos preconfigurados con directivas de seguridad corporativas.
Las organizaciones pueden implementar Microsoft Entra ID dispositivos unidos para permitir el acceso a aplicaciones y recursos locales y en la nube. El acceso a los recursos se puede controlar en función de la cuenta de Microsoft Entra ID y las directivas de acceso condicional aplicadas al dispositivo. Para disfrutar de la experiencia de inicio de sesión único (SSO) de extremo a extremo más fluida y agradable, se recomienda a los usuarios configurar Windows Hello para empresas durante la experiencia rápida para facilitar el inicio de sesión sin contraseña en Entra ID .
Para los usuarios que quieran conectarse a Microsoft Entra en sus dispositivos personales, pueden hacerlo agregando su cuenta profesional o educativa a Windows. Esta acción registra el dispositivo personal del usuario con Microsoft Entra ID, lo que permite a los administradores de TI admitir a los usuarios en escenarios de traiga su propio dispositivo (BYOD). Las credenciales se autentican y enlazan al dispositivo unido y no se pueden copiar en otro dispositivo sin una reverificación explícita.
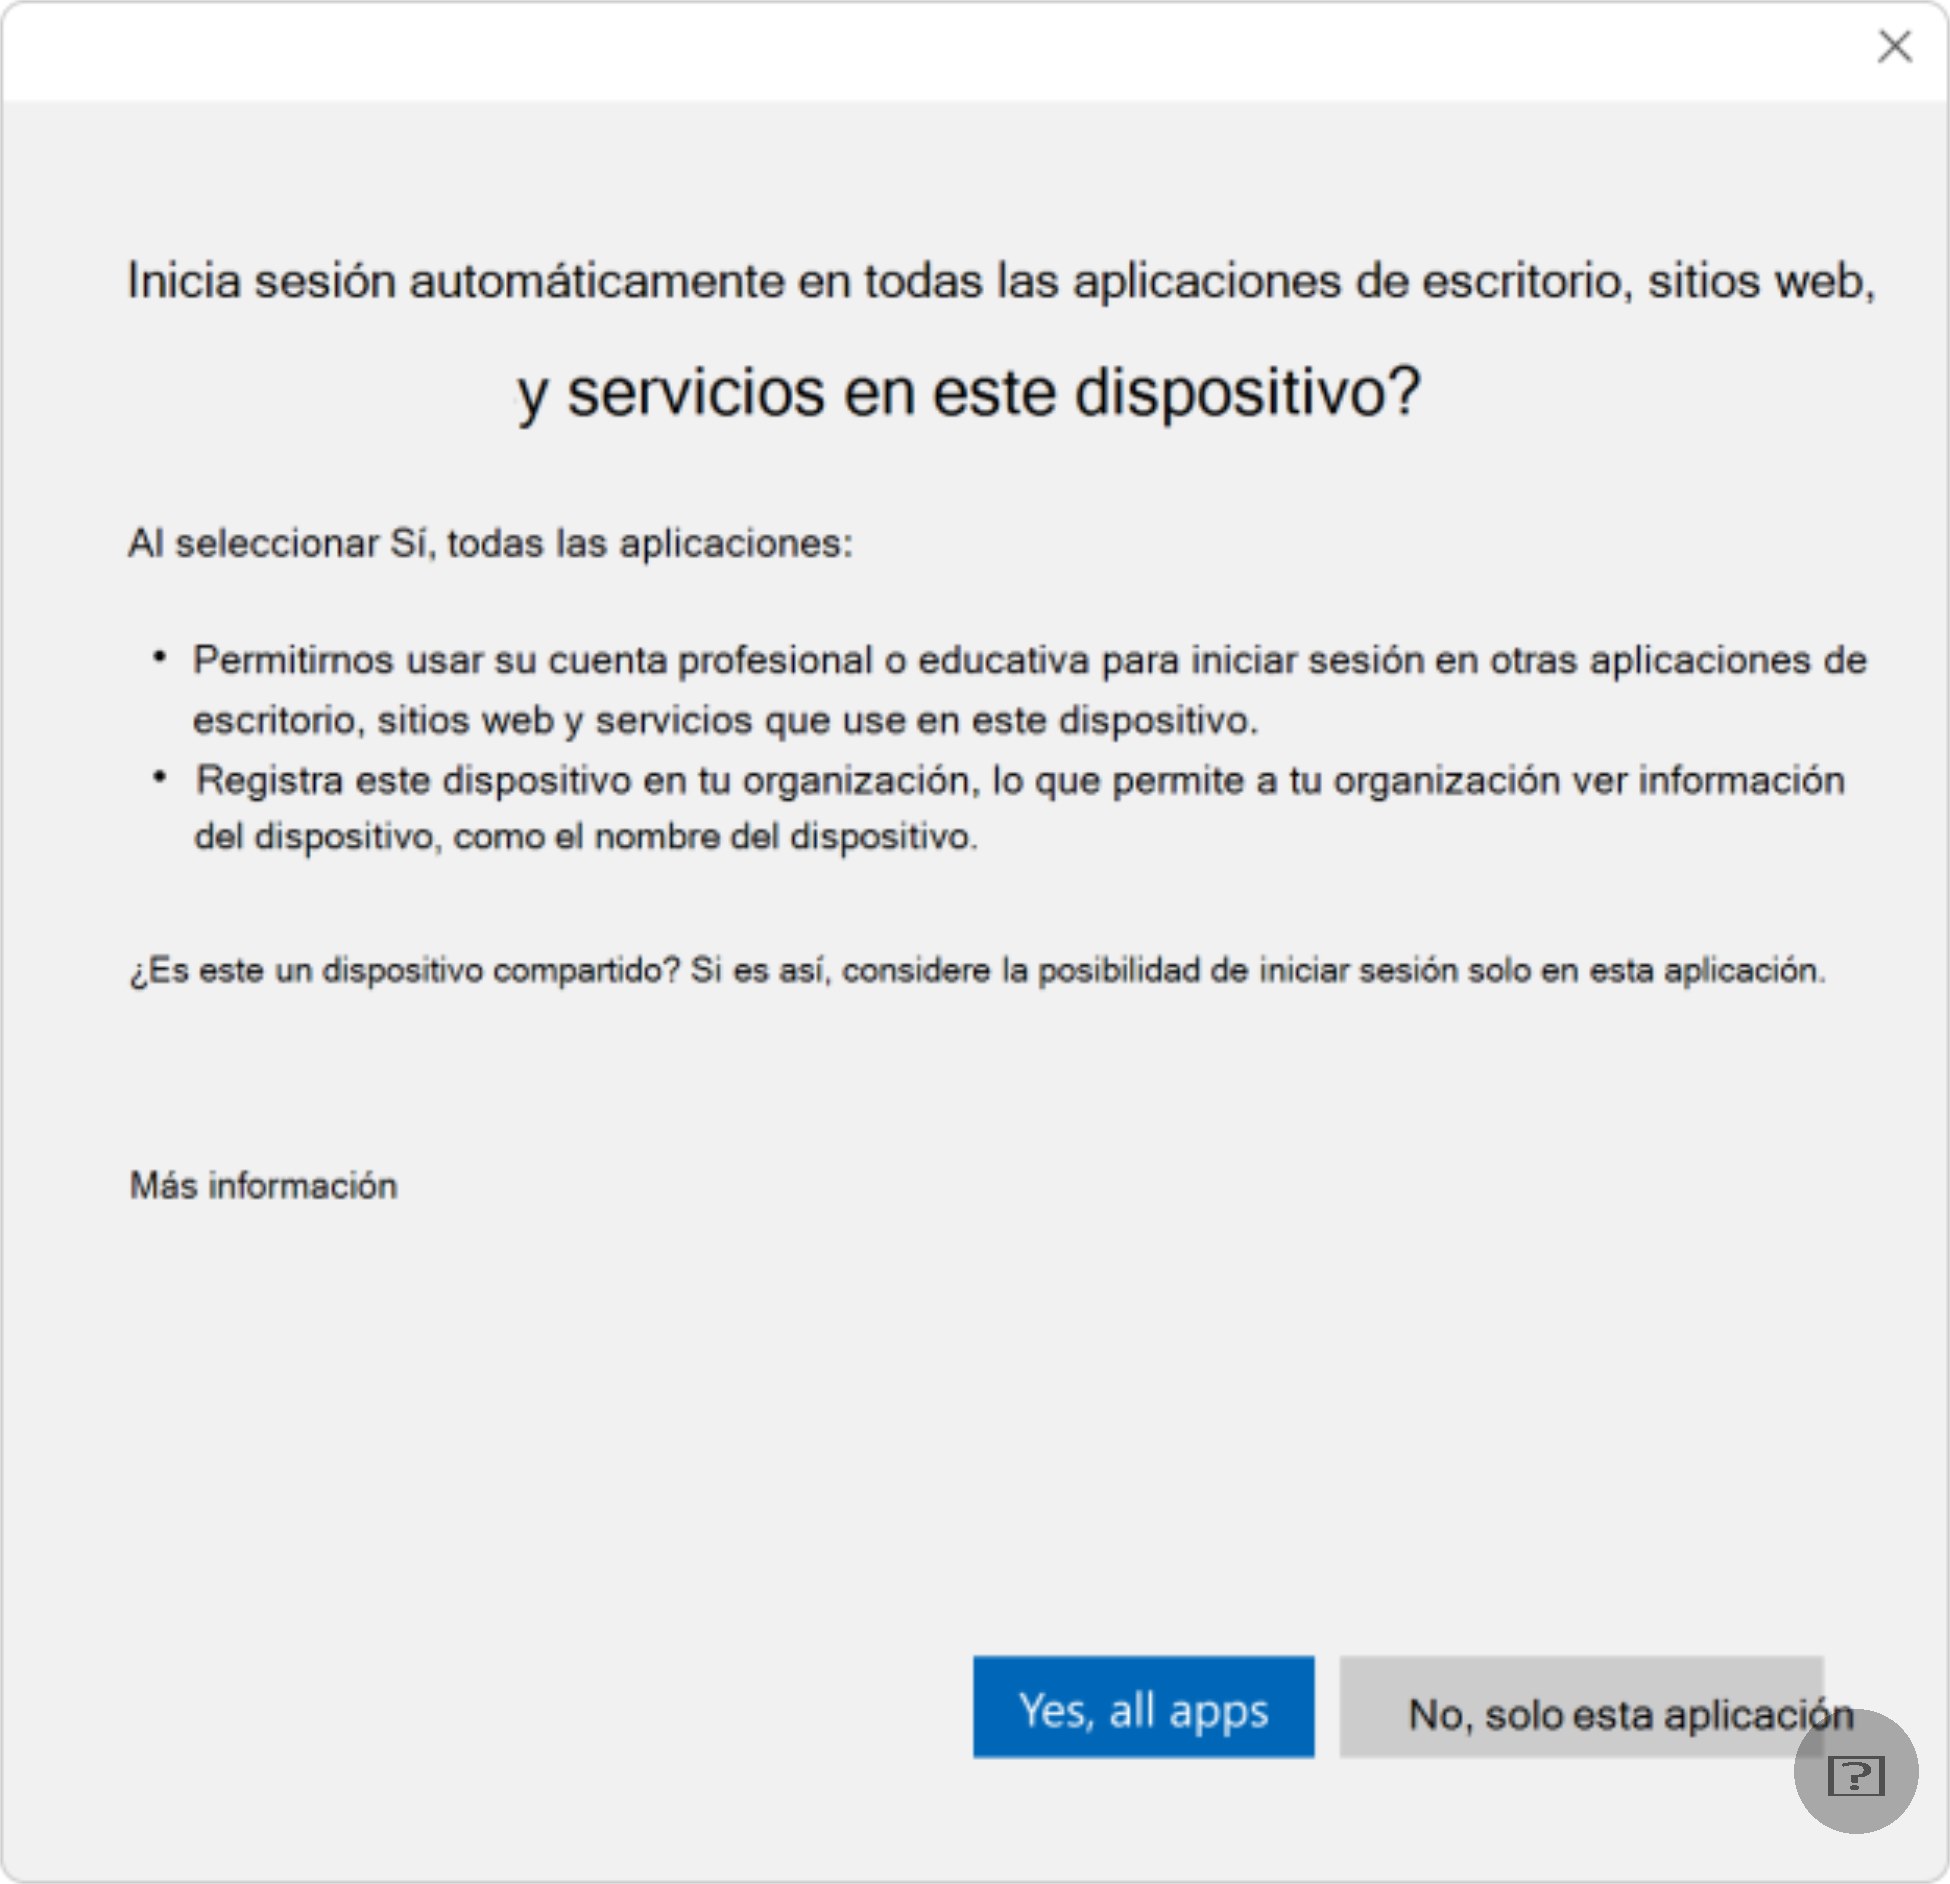
Para proporcionar más seguridad y control para TI y una experiencia perfecta para los usuarios, Microsoft Entra ID funciona con aplicaciones y servicios, incluido el software local y miles de aplicaciones de software como servicio (SaaS). Microsoft Entra ID protecciones incluyen el inicio de sesión único, la autenticación multifactor, las directivas de acceso condicional, la protección de identidades, la gobernanza de identidades y la administración de identidades con privilegios.
Windows 11 funciona con Microsoft Entra ID para proporcionar acceso seguro, administración de identidades e inicio de sesión único en aplicaciones y servicios desde cualquier lugar. Windows tiene una configuración integrada para agregar cuentas profesionales o educativas mediante la sincronización de la configuración del dispositivo con un dominio de Active Directory o Microsoft Entra ID inquilino.
Cuando se Microsoft Entra ID un dispositivo unido y administrado con Microsoft Intune, recibe las siguientes ventajas de seguridad:
Directivas y configuración predeterminadas de dispositivos y usuarios administrados
Inicio de sesión único en todos los servicios en línea de Microsoft Conjunto completo de funcionalidades de administración de autenticación mediante Windows Hello para empresas
Inicio de sesión único (SSO) en aplicaciones Empresariales y SaaS No se usa la identidad de la cuenta de Microsoft del consumidor
Las organizaciones y los usuarios pueden unirse o registrar sus dispositivos Windows con Microsoft Entra ID para obtener una experiencia perfecta para aplicaciones nativas y web. Además, los usuarios pueden configurar claves de seguridad Windows Hello para empresas o FIDO2 con Microsoft Entra ID y beneficiarse de una mayor seguridad con la autenticación sin contraseña.
En combinación con Microsoft Intune, Microsoft Entra ID ofrece un eficaz control de seguridad a través del acceso condicional para restringir el acceso a los recursos de la organización a dispositivos correctos y compatibles. Tenga en cuenta que Microsoft Entra ID solo se admite en las ediciones Windows Pro y Enterprise.
Cada dispositivo Windows tiene una cuenta de administrador local integrada que debe protegerse y protegerse para mitigar los ataques de paso a hash (PtH) y de recorrido lateral. Muchos clientes han estado usando nuestra solución de contraseñas de administrador local (LAPS) local de Windows independiente para administrar sus máquinas Windows unidas a un dominio. Muchos clientes nos dijeron que se necesitaba soporte técnico de LAPS a medida que modernizaban su entorno de Windows para unirse directamente a Microsoft Entra ID.
Aprende más
documentación de Microsoft Entra ID Microsoft Entra planes y precios
Acceso privado de Microsoft Entra
Acceso privado de Microsoft Entra proporciona a las organizaciones la capacidad de administrar y proporcionar a los usuarios acceso a nombres de dominio completos (FQDN) y direcciones IP privados o internos. Con El acceso privado, puede modernizar la forma en que los usuarios de la organización acceden a aplicaciones y recursos privados. Los trabajadores remotos no necesitan usar una VPN para acceder a estos recursos si tienen instalado el cliente de acceso seguro global. El cliente lo conecta de forma silenciosa y sin problemas a los recursos que necesita.
Aprende más
Acceso privado de Microsoft Entra
Acceso a Internet de Microsoft Entra
Acceso a Internet de Microsoft Entra proporciona una solución de puerta de enlace web segura (SWG) centrada en la identidad para aplicaciones de software como servicio (SaaS) y otro tráfico de Internet. Protege a los usuarios, dispositivos y datos del amplio panorama de amenazas de Internet con los mejores controles de seguridad y visibilidad a través de los registros de tráfico.
Acceso a Internet de Microsoft Entra
Cliente de acceso seguro global para Windows
Guía de implementación de soluciones Perímetro de servicio de seguridad de
Microsoft para Acceso a Internet de Microsoft Entra prueba de concepto
Itinerancia de estado empresarial
Disponible para cualquier organización con una licencia de Microsoft Entra ID Premium[4], Enterprise State Roaming proporciona a los usuarios una experiencia unificada de configuración de Windows en sus dispositivos Windows y reduce el tiempo necesario para configurar un nuevo dispositivo.
Aprende más
Enterprise State Roaming en Microsoft Entra ID
Azure Attestation servicio
La atestación remota ayuda a garantizar que los dispositivos cumplan las directivas de seguridad y funcionen en un estado de confianza antes de que se les permita acceder a los recursos. Microsoft Intune se integra con Azure Attestation servicio para revisar el estado de los dispositivos Windows de forma completa y conectar esta información con Microsoft Entra ID Acceso condicional.
Las directivas de atestación se configuran en el servicio Azure Attestation, que puede hacer lo siguiente:
Compruebe la integridad de la evidencia proporcionada por el componente De atestación de Windows validando la firma y asegurándose de que los registros de configuración de plataforma (PCR) coincidan con los valores recomputados reproduciendo el registro de arranque medido.
Compruebe que el TPM tiene una clave de identidad de atestación válida emitida por el TPM autenticado.
Comprobación de que las características de seguridad están en los estados esperados
Una vez completada esta comprobación, el servicio de atestación devuelve un informe firmado con el estado de las características de seguridad al usuario de confianza(por ejemplo, Microsoft Intune) para evaluar la confiabilidad de la plataforma en relación con las especificaciones de cumplimiento de dispositivos configuradas por el administrador. A continuación, se concede o deniega el acceso condicional en función del cumplimiento del dispositivo.
Aprende más introducción a Azure Attestation
Microsoft Defender para punto de conexión
Microsoft Defender para punto de conexión es una solución de detección y respuesta de puntos de conexión empresariales que ayuda a los equipos de seguridad a detectar, interrumpir, investigar y responder a amenazas avanzadas. Las organizaciones pueden usar los datos de eventos enriquecidos y la información sobre ataques que Defender para punto de conexión proporciona para investigar incidentes.
Defender for Endpoint reúne los siguientes elementos para proporcionar una imagen más completa de los incidentes de seguridad:
Sensores de comportamiento de punto de conexión: insertados en Windows, estos sensores recopilan y procesan señales de comportamiento desde el sistema operativo y envían estos datos de sensor a la instancia de nube privada y aislada de Microsoft Defender para punto de conexión
Con La interrupción automática de ataques usa IA, aprendizaje automático y Inteligencia de seguridad de Microsoft para analizar todo el ataque y responder en el nivel de incidente, donde es capaz de contener un dispositivo o un usuario que reduce el impacto de ataques como ransomware, ataques operados por personas y otros ataques avanzados.
Análisis de seguridad en la nube: las señales de comportamiento se traducen en conclusiones, detecciones y respuestas recomendadas a amenazas avanzadas. Estos análisis aprovechan los macrodatos, el aprendizaje de dispositivos y la óptica única de Microsoft en todo el ecosistema de Windows, productos en la nube empresarial como Microsoft 365 y recursos en línea
Inteligencia sobre amenazas: Microsoft procesa más de 43 billones de señales de seguridad cada 24 horas, lo que proporciona una visión profunda y amplia del panorama de amenazas en constante evolución. Junto con nuestro equipo global de expertos en seguridad e inteligencia artificial de vanguardia y aprendizaje automático, podemos ver amenazas que otros echan de menos. Esta inteligencia sobre amenazas ayuda a proporcionar una protección sin precedentes para nuestros clientes. Las protecciones integradas en nuestras plataformas y productos bloquean ataques que incluyen 31 000 millones de amenazas de identidad y 32
000 millones de amenazas de correo electrónico
Funcionalidades de respuesta enriquecidas: Defender para punto de conexión permite a los equipos de SecOps aislar, corregir y realizar tareas remotas en las máquinas para investigar y detener aún más las amenazas activas en su entorno, así como bloquear archivos, destinos de red y crear alertas para ellos. Además, la investigación y corrección automatizadas pueden ayudar a reducir la carga en el SOC realizando automáticamente pasos manuales para la corrección y proporcionando resultados detallados de la investigación.
Defender para punto de conexión también forma parte de Microsoft Defender XDR, nuestra solución de detección y respuesta extendida nativa de la nube (XDR) de un extremo a otro que combina los mejores productos de seguridad de identidad, correo electrónico y punto de conexión. Permite a las organizaciones prevenir, detectar, investigar y corregir ataques proporcionando visibilidad profunda, contexto granular e información accionable generada a partir de señales sin procesar aprovechadas en el entorno de Microsoft 365 y otras plataformas, todo sintetizado en un solo panel. Esta solución ofrece un gran valor a las organizaciones de cualquier tamaño, especialmente aquellas que buscan romper con la complejidad agregada de las soluciones de varios puntos, manteniéndolas protegidas de ataques sofisticados y ahorrando tiempo y recursos a los equipos de TI y seguridad.
Aprende más
Microsoft Defender para punto de conexión
Administración de dispositivos nativos en la nube
Microsoft recomienda la administración de dispositivos basada en la nube para que los profesionales de TI puedan administrar las directivas de seguridad de la empresa y las aplicaciones empresariales sin poner en peligro la privacidad de los usuarios en dispositivos corporativos o propiedad de los empleados. Con soluciones de administración de dispositivos nativas en la nube como Microsoft Intune, TI puede administrar Windows 11 mediante protocolos estándar del sector. Para simplificar la configuración de los usuarios, las características de administración se integran directamente en Windows, lo que elimina la necesidad de un cliente de administración de dispositivos independiente.
Windows 11 características de administración integradas incluyen:
El cliente de inscripción, que inscribe y configura el dispositivo para comunicarse de forma segura con el servidor de administración de dispositivos empresariales El cliente de administración, que se sincroniza periódicamente con el servidor de administración para buscar actualizaciones y aplicar las directivas más recientes establecidas por TI
Aprende más
Introducción a la administración de dispositivos móviles
Borrado remoto
Cuando se pierde o se roba un dispositivo, es posible que los administradores de TI quieran borrar de forma remota los datos almacenados en memoria y discos duros. Es posible que un agente del departamento de soporte técnico también quiera restablecer los dispositivos para corregir los problemas detectados por los trabajadores remotos. También se puede usar un borrado remoto para preparar un dispositivo usado anteriormente para un nuevo usuario.
Windows 11 admite el proveedor de servicios de configuración de borrado remoto (CSP) para que las soluciones de administración de dispositivos puedan iniciar de forma remota cualquiera de las siguientes operaciones:
Restablecimiento del dispositivo y eliminación de cuentas de usuario y datos
Restablecer el dispositivo y limpiar la unidad
Restablecer el dispositivo, pero conservar las cuentas de usuario y los datos
Aprende más
Microsoft Intune
Microsoft Intune es una solución completa de administración de puntos de conexión nativos de la nube que ayuda a proteger, implementar y administrar usuarios, aplicaciones y dispositivos. Intune reúne tecnologías como Microsoft Configuration Manager y Windows Autopilot para simplificar el aprovisionamiento, la administración de configuración y las actualizaciones de software en toda la organización.
Intune funciona con Microsoft Entra ID para administrar características y procesos de seguridad, incluida la autenticación multifactor y el acceso condicional.
Las organizaciones pueden reducir los costos mientras protegen y administran dispositivos remotos a través de la nube en cumplimiento con las directivas de la empresa. Por ejemplo, las organizaciones pueden ahorrar tiempo y dinero aprovisionando dispositivos preconfigurados a empleados remotos mediante Windows Autopilot.
Windows 11 permite que los profesionales de TI se muevan a la nube a la vez que aplican de forma coherente las directivas de seguridad. Windows 11 proporciona compatibilidad ampliada con plantillas administrativas de directivas de grupo (directivas respaldadas por ADMX) en soluciones de administración de dispositivos nativas de la nube como Microsoft Intune, lo que permite a los profesionales de TI aplicar fácilmente las mismas directivas de seguridad a dispositivos locales y remotos.
Los clientes han solicitado App Control para empresas (anteriormente denominado Control de aplicaciones de Windows Defender) para admitir la administración del instalador durante mucho tiempo. Ahora es posible habilitar la lista de permitidos de aplicaciones Win32 para reducir proactivamente el número de infecciones de malware.
Aprende más
Atestación de inscripción de Windows
Cuando un dispositivo se inscribe en la administración de dispositivos, el administrador espera que reciba las directivas adecuadas para proteger y administrar el equipo. Sin embargo, en algunos casos, los actores malintencionados pueden quitar los certificados de inscripción y usarlos en equipos no administrados, haciendo que aparezcan inscritos pero sin las directivas de seguridad y administración previstas.
Con la atestación de inscripción de Windows, los certificados Microsoft Entra y Microsoft Intune se enlazan a un dispositivo mediante el módulo de plataforma segura (TPM). Esto garantiza que los certificados no se puedan transferir de un dispositivo a otro, manteniendo la integridad del proceso de inscripción.
Aprende más
Atestación de inscripción de Windows
PKI en la nube de Microsoft
PKI en la nube de Microsoft es un servicio basado en la nube incluido en la Microsoft Intune Suite que simplifica y automatiza la administración de una infraestructura de clave pública (PKI) para las organizaciones. Elimina la necesidad de servidores locales, hardware y conectores, lo que facilita la configuración y administración de una PKI en comparación, por ejemplo, con Microsoft Active Directory Certificate Services (AD CS) combinado con Certificate Connector para Microsoft Intune.
Las características principales incluyen:
Administración del ciclo de vida de los certificados: automatiza el ciclo de vida de los certificados, incluida la emisión, la renovación y la revocación, para todos los dispositivos administrados por Intune
Compatibilidad multiplataforma: admite la administración de certificados para dispositivos Windows, iOS/iPadOS, macOS y Android
Seguridad mejorada: permite la autenticación basada en certificados para Wi-Fi, VPN y otros escenarios, lo que mejora la seguridad con respecto a los métodos tradicionales basados en contraseñas. Todas las solicitudes de certificado aprovechan el Protocolo simple de inscripción de certificados (SCEP), asegurándose de que la clave privada nunca salga del cliente solicitante.
Administración simplificada: proporciona una administración sencilla de entidades de certificación (CA), entidades de registro (CA), listas de revocación de certificados (CRL), supervisión e informes
Con PKI en la nube de Microsoft, las organizaciones pueden acelerar su transformación digital y lograr un servicio PKI en la nube totalmente administrado con un esfuerzo mínimo.
Aprende más
Introducción a PKI en la nube de Microsoft para Microsoft Intune
Administración de privilegios de punto de conexión (EPM)
Intune Endpoint Privilege Management admite los recorridos Confianza cero de las organizaciones ayudándoles a lograr una base de usuarios amplia que se ejecute con privilegios mínimos, a la vez que permite a los usuarios ejecutar tareas con privilegios elevados permitidas por la organización para que sigan siendo productivas.
Aprende más
Administración de privilegios de punto de conexión
Administración de aplicaciones móviles (MAM)
Con Intune, las organizaciones también pueden ampliar las funcionalidades de configuración de aplicaciones MAM, MAM App Protection y acceso condicional de App Protection a Windows. Esto permite a los usuarios acceder al contenido de la organización protegido sin tener el dispositivo administrado por TI. La primera aplicación que admite MAM para Windows es Microsoft Edge.
Aprende más
Protección de datos para Windows MAM
Líneas base de seguridad
Todas las organizaciones se enfrentan amenazas de seguridad. Sin embargo, las distintas organizaciones pueden estar preocupadas por diferentes tipos de amenazas de seguridad. Por ejemplo, una empresa de comercio electrónico podría centrarse en proteger sus aplicaciones web accesibles desde Internet, mientras que un hospital se centra en la información confidencial de los pacientes. Lo único que todas las organizaciones tienen en común es la necesidad de mantener sus aplicaciones y dispositivos seguros. Estos dispositivos deben cumplir con los estándares de seguridad (o líneas base de seguridad) definidos por la organización.
Una línea base de seguridad es un grupo de opciones de configuración recomendadas por Microsoft que explica sus implicaciones de seguridad. Estas opciones de configuración se basan en comentarios de los equipos de ingeniería de seguridad de Microsoft, los grupos de productos, los partners y los clientes.
Aprende más
Línea base de seguridad para soluciones de administración de dispositivos basadas en la nube
Windows 11 se puede configurar con la línea base de seguridad de Microsoft, diseñada para soluciones de administración de dispositivos basadas en la nube como Microsoft Intune. Estas líneas base de seguridad funcionan de forma similar a las basadas en directivas de grupo y se pueden integrar fácilmente en las herramientas de administración de dispositivos existentes.
La línea de base de seguridad incluye directivas para:
Tecnologías de seguridad de la bandeja de entrada de Microsoft, como BitLocker, Microsoft Defender SmartScreen, seguridad basada en virtualización, Protección contra vulnerabilidades de seguridad, antivirus de Microsoft Defender y Firewall de
Windows
Restricción del acceso remoto a los dispositivos
Establecimiento de requisitos de credenciales para contraseñas y PIN
Restricción del uso de tecnología heredada
Aprende más
introducción a Intune línea base de seguridad
Lista de la configuración de la línea base de seguridad de Windows en Intune
Solución de contraseñas de administrador local de Windows (LAPS)
Solución de contraseñas de administrador local de Windows (LAPS) es una característica que administra y realiza copias de seguridad automáticamente de la contraseña de una cuenta de administrador local en dispositivos unidos a Microsoft Entra y unidos a Active Directory. Ayuda a mejorar la seguridad mediante la rotación y administración periódicas de contraseñas de cuenta de administrador local, lo que protege frente a ataques de paso a hash y de recorrido lateral.
Windows LAPS se puede configurar a través de una directiva de grupo o con una solución de administración de dispositivos como Microsoft Intune.
Novedades de Windows 11, versión 24H2
Se han realizado varias mejoras para mejorar la capacidad de administración y la seguridad. Los administradores ahora pueden configurar LAPS para crear automáticamente cuentas locales administradas, integrándose con las directivas existentes para mejorar la seguridad y la eficacia. La configuración de directiva se ha actualizado para generar contraseñas más legibles omitiendo determinados caracteres y para admitir la generación de frases de contraseña legibles, con opciones para elegir entre tres listas de origen de palabras independientes y controlar la longitud de la frase de contraseña. Además, LAPS puede detectar cuándo un equipo se revierte a una imagen anterior, lo que garantiza la coherencia de contraseña entre el equipo y Active Directory.
Aprende más
Windows Autopilot
Tradicionalmente, los profesionales de TI dedican mucho tiempo a crear y personalizar imágenes que posteriormente se implementarán en los dispositivos. Si está comprando nuevos dispositivos o administrando ciclos de actualización de dispositivos, puede usar Windows Autopilot para configurar y preconfigurar nuevos dispositivos, preparándolos para su uso productivo. Autopilot le ayuda a asegurarse de que los dispositivos se entregan bloqueados y cumplen con las directivas de seguridad corporativas. La solución también se puede usar para restablecer, reutilizar y recuperar dispositivos sin contacto por parte de su equipo de TI y sin infraestructura para administrar, lo que mejora la eficiencia con un proceso fácil y sencillo.
Con Windows Autopilot, no es necesario volver a crear una imagen o configurar manualmente los dispositivos antes de dárselos a los usuarios. El proveedor de hardware puede enviarlos, listos para usar, directamente a los usuarios. Desde la perspectiva del usuario, activa su dispositivo, se conecta y Windows Autopilot ofrece aplicaciones y configuraciones.
Windows Autopilot te permite:
Unir automáticamente dispositivos a Microsoft Entra ID o Active Directory mediante Microsoft Entra unión híbrida
Inscripción automática de dispositivos en una solución de administración de dispositivos como Microsoft Intune (requiere una suscripción Microsoft Entra ID Premium para la configuración)
Creación y asignación automática de dispositivos a grupos de configuración en función del perfil de un dispositivo
Personalización del contenido de la experiencia integrada (OOBE) específico de su organización
Los dispositivos existentes también se pueden preparar rápidamente para un nuevo usuario con Windows Autopilot Reset. La funcionalidad de restablecimiento también es útil en escenarios de interrupción y corrección para devolver rápidamente un dispositivo a un estado listo para la empresa.
Aprende más
Restablecimiento de Windows Autopilot
Windows Update para empresas
Windows Update para empresas permite a los administradores de TI asegurarse de que los dispositivos cliente de Windows de su organización estén constantemente actualizados con las últimas actualizaciones y características de seguridad. Al conectar directamente estos sistemas al servicio Windows Update, los administradores pueden mantener un alto nivel de seguridad y funcionalidad.
Los administradores pueden usar una directiva de grupo o una solución de administración de dispositivos como Microsoft Intune, para configurar la configuración de Windows Update para empresas. Esta configuración controla el tiempo y la manera en que se aplican las actualizaciones, lo que permite realizar pruebas exhaustivas de confiabilidad y rendimiento en un subconjunto de dispositivos antes de implementar actualizaciones en toda la organización.
Este enfoque no solo proporciona control sobre el proceso de actualización, sino que también garantiza una experiencia de actualización sin problemas y positiva para todos los usuarios de la organización. Al usar Windows Update para empresas, las organizaciones pueden lograr un entorno operativo más seguro y eficaz.
Aprende más
Documentación de Windows Update para empresas
Windows Autopatch
Los cibercriminales suelen aprovechar software obsoleto o no revisado para infiltrarse en las redes. Es esencial mantener las actualizaciones actuales para sellar las brechas de seguridad. Windows Autopatch es un servicio en la nube que automatiza las actualizaciones de Windows, Aplicaciones Microsoft 365 para empresas, Microsoft Edge y Microsoft Teams para mejorar la seguridad y la productividad en toda la organización. El autopatch le ayuda a minimizar la participación de los escasos recursos de TI en la planeación e implementación de actualizaciones para que los administradores de TI puedan centrarse en otras actividades y tareas.
Hay mucho más que aprender sobre Windows Autopatch: este estudio de impacto™ económico total de Forrester Consulting encargado por Microsoft ofrece información de los clientes que implementaron Windows Autopatch y su impacto en sus organizaciones. También puedes obtener más información sobre las nuevas características de Autopatch y el futuro del servicio en el blog profesional de TI de Windows y la comunidad de Windows Autopatch publicados con regularidad.
Aprende más
Documentación de Windows Autopatch
Introducción a la API de actualizaciones de Windows
Comunidad de Windows Autopatch
Windows Hotpatch
Windows Hotpatch es una característica diseñada para mejorar la seguridad y minimizar las interrupciones. Con Windows Hotpatch, las organizaciones pueden aplicar actualizaciones de seguridad críticas sin necesidad de reiniciar el sistema, lo que reduce el tiempo de adopción de una actualización de seguridad en un 60 % desde el momento en que se ofrece la actualización. Las actualizaciones de hotpatch simplifican el proceso de instalación, mejoran la eficacia del cumplimiento y proporcionan una vista por nivel de directiva de los estados de actualización para todos los dispositivos.
Al usar hotpatching a través de Windows Autopatch, el número de reinicios del sistema para las actualizaciones de Windows se puede reducir de 12 veces al año a solo 4, lo que garantiza una protección coherente y una productividad ininterrumpida. Esto significa menos tiempo de inactividad, una experiencia simplificada para los usuarios y una reducción de los riesgos de seguridad. Esta tecnología, probada en el entorno de Azure Server, ahora se está expandiendo a Windows 11, lo que ofrece seguridad inmediata desde el primer día sin necesidad de reiniciar.
Aprende más
Documentación de Windows Autopatch
OneDrive para el trabajo o la escuela
OneDrive para el trabajo o la escuela es un servicio de almacenamiento en la nube que permite a los usuarios almacenar, compartir y colaborar en archivos. Forma parte de Microsoft 365 y está diseñado para ayudar a las organizaciones a proteger sus datos y cumplir las normativas. OneDrive para el trabajo o la escuela está protegido tanto en tránsito como en reposo.
Cuando los datos transitan al servicio desde clientes o entre centros de datos, se protegen mediante el cifrado de seguridad de la capa de transporte (TLS). OneDrive solo permite el acceso seguro.
Las conexiones autenticadas no se permiten a través de HTTP y, en su lugar, se redirigen a HTTPS.
Hay varias maneras en que OneDrive para el trabajo o la escuela está protegido en reposo:
Protección física: Microsoft entiende la importancia de proteger los datos de los clientes y se compromete a proteger los centros de datos que los contienen. Los centros de datos de Microsoft están diseñados, compilados y operados para limitar estrictamente el acceso físico a las áreas donde se almacenan los datos de los clientes. La seguridad física en los centros de datos está en consonancia con el principio de defensa en profundidad. Se implementan varias medidas de seguridad para reducir el riesgo de que usuarios no autorizados accedan a datos y otros recursos del centro de datos. Obtenga más información aquí.
Protección de red: las redes y las identidades están aisladas de la red corporativa.
Los firewalls limitan el tráfico al entorno desde ubicaciones no autorizadas Seguridad de aplicaciones: los ingenieros que compilan características siguen el ciclo de vida de desarrollo de seguridad. Los análisis automatizados y manuales ayudan a identificar posibles vulnerabilidades. El Centro de respuesta de seguridad de Microsoft ayuda a evaluar los informes de vulnerabilidades entrantes y evaluar las mitigaciones. A través de los Términos de recompensas de errores en la nube de Microsoft, las personas de todo el mundo pueden ganar dinero mediante la notificación de vulnerabilidades
Protección de contenido: cada archivo se cifra en reposo con una clave AES-256 única. Estas claves únicas se cifran con un conjunto de claves maestras que se almacenan en Azure Key Vault
Aprende más
Cómo OneDrive protege los datos en la nube
Impresión universal
La impresión universal elimina la necesidad de servidores de impresión locales. También elimina la necesidad de controladores de impresión de los dispositivos Windows de los usuarios y hace que los dispositivos sean seguros, lo que reduce los ataques de malware que suelen aprovechar vulnerabilidades en el modelo de controladores. Permite que las impresoras listas para impresión universal (con compatibilidad nativa) se conecten directamente a Microsoft Cloud. Todos los oem de impresora principales tienen estos modelos. También admite impresoras existentes mediante el software del conector que viene con impresión universal.
A diferencia de las soluciones de impresión tradicionales que se basan en servidores de impresión de Windows, Impresión universal es un servicio de suscripción en la nube hospedado por Microsoft que admite un modelo de seguridad de Confianza cero al usar las impresoras listas para impresión universal. Los clientes pueden habilitar el aislamiento de red de las impresoras, incluido el software del conector de impresión universal, del resto de los recursos de la organización. Los usuarios y sus dispositivos no necesitan estar en la misma red local que las impresoras o el conector de impresión universal.
La impresión universal admite Confianza cero seguridad, ya que requiere lo siguiente:
Cada conexión y llamada API al servicio en la nube de impresión universal requieren autenticación validada por Microsoft Entra ID. Un hacker tendría que tener conocimiento de las credenciales adecuadas para conectarse correctamente al servicio de impresión universal
Cada conexión establecida por el dispositivo del usuario (cliente), la impresora u otro servicio en la nube al servicio en la nube de impresión universal usa SSL con protección TLS 1.2. Esto protege el fisgoneo de red del tráfico para obtener acceso a datos confidenciales.
Cada impresora registrada con Impresión universal se crea como un objeto de dispositivo en el inquilino Microsoft Entra ID del cliente y emite su propio certificado de dispositivo. Cada conexión de la impresora se autentica mediante este certificado. La impresora solo puede acceder a sus propios datos y a ningún otro dispositivo.
Las aplicaciones pueden conectarse a impresión universal mediante la autenticación de usuario, dispositivo o aplicación. Para garantizar la seguridad de los datos, se recomienda encarecidamente que solo las aplicaciones en la nube usen la autenticación de aplicaciones.
Cada aplicación que actúa debe registrarse con Microsoft Entra ID y especificar el conjunto de ámbitos de permisos que requiere. Las propias aplicaciones de actuación de Microsoft(por ejemplo, el conector de impresión universal) se registran con el servicio Microsoft Entra ID. Los administradores de clientes deben proporcionar su consentimiento a los ámbitos de permisos necesarios como parte de la incorporación de la aplicación a su inquilino.
Cada autenticación con Microsoft Entra ID de una aplicación que actúa no puede ampliar el ámbito de permisos tal como lo define la aplicación cliente que actúa. Esto impide que la aplicación solicite permisos adicionales si se infringe la aplicación.
Además, Windows 11 incluye compatibilidad con la administración de dispositivos para simplificar la configuración de la impresora para los usuarios. Con la compatibilidad de Microsoft Intune, los administradores ahora pueden configurar las opciones de directiva para aprovisionar impresoras específicas en los dispositivos Windows del usuario.
Impresión universal almacena los datos de impresión en la nube de forma segura en
Office Storage, el mismo almacenamiento que usan otros productos de Microsoft 365.
Puede encontrar más información sobre el control de datos de Microsoft 365 (incluidos los datos de impresión universal) aquí.
La plataforma de versión segura de impresión universal garantiza la privacidad del usuario, protege los datos de la organización y reduce el desperdicio de impresión.
Para los clientes que quieran permanecer en servidores de impresión, se recomienda usar el controlador de impresión IPP de Microsoft.
Elimina la necesidad de que las personas se apresuren a una impresora compartida en cuanto envían un trabajo de impresión para asegurarse de que nadie ve el contenido privado o confidencial. A veces, otra persona recoge los documentos impresos o no los recoge y se descarta. Puede encontrar información detallada sobre la configuración y el soporte técnico aquí.
Impresión universal admite unidades administrativas en Microsoft Entra ID para habilitar las asignaciones de un rol de administrador de impresoras a equipos específicos de la organización. El equipo asignado solo puede configurar las impresoras que forman parte de la misma unidad administrativa.
Para los clientes que quieran permanecer en servidores de impresión, se recomienda usar el controlador de impresión IPP de Microsoft. Para obtener características más allá de lo que se trata en el controlador IPP estándar, use Aplicaciones de soporte técnico de impresión (PSA) para Windows desde el OEM de impresora correspondiente.
Aprende más
Control de datos en impresión universal
Delegar la administración de impresoras con unidades administrativas
Protección de su información personal
Cuenta de Microsoft
Su cuenta Microsoft (MSA) proporciona acceso sin problemas a los productos y servicios de Microsoft con un solo inicio de sesión, lo que le permite administrar todo en un solo lugar. Puede realizar un seguimiento fácilmente de las suscripciones y el historial de pedidos, actualizar la configuración de privacidad y seguridad, supervisar el estado y la seguridad de sus dispositivos y ganar recompensas. La información permanece con usted en la nube, accesible en todos los dispositivos y sistemas operativos, incluidos iOS y Android.
Incluso puede ir sin contraseña con su cuenta Microsoft quitando la contraseña de la MSA:
Use Windows Hello para eliminar el método de inicio de sesión con contraseña para una experiencia aún más segura.
Uso de la aplicación Microsoft Authenticator en el dispositivo Android o iOS
Aprende más
¿Qué es una cuenta de Microsoft?
Ir sin contraseña con su cuenta de Microsoft
Encuentra mi dispositivo
Cuando los servicios de ubicación y Buscar la configuración del dispositivo están activados, los servicios básicos del sistema, como la zona horaria y Buscar mi dispositivo, pueden usar la ubicación del dispositivo. Buscar mi dispositivo se puede usar para ayudar a recuperar dispositivos Windows perdidos o robados, lo que reduce las amenazas de seguridad que dependen del acceso físico.
Aprende más
Configuración, búsqueda y bloqueo de un dispositivo Windows perdido mediante una cuenta de Microsoft
OneDrive para la personal
Microsoft OneDrive para la personal ofrece opciones de seguridad, copia de seguridad y restauración mejoradas para archivos personales importantes. Los usuarios pueden acceder a sus datos desde cualquier lugar, ya que sus archivos se almacenan y protegen en la nube. OneDrive proporciona una excelente solución para realizar copias de seguridad de carpetas, lo que garantiza que:
Si se pierde o se roba un dispositivo, los usuarios pueden recuperar rápidamente todos sus archivos importantes de la nube.
Si un usuario es el objetivo de un ataque de ransomware, OneDrive habilita la recuperación. Con las copias de seguridad configuradas, los usuarios tienen más opciones para mitigar y recuperarse de estos ataques.
Aprende más
Cómo recuperarse de un ataque de ransomware mediante Microsoft 365 Restauración desde OneDrive
Almacén personal
Personal Vault ofrece una protección sólida para los archivos más importantes o confidenciales, sin sacrificar la comodidad del acceso en cualquier lugar. Proteja las copias digitales de documentos cruciales en Personal Vault, donde están protegidos por la verificación de identidad y son fácilmente accesibles entre dispositivos.
Una vez configurado Personal Vault, los usuarios pueden acceder a él mediante un método de autenticación seguro o un segundo paso de verificación de identidad. Los segundos pasos de verificación incluyen huella digital, reconocimiento facial, PIN o un código enviado por correo electrónico o texto.
Aprende más
Protección de los archivos de OneDrive en Personal Vault
Base de seguridad en Windows 11
Microsoft se compromete a invertir continuamente en mejorar el proceso de desarrollo, crear software altamente seguro por diseño y abordar los requisitos de cumplimiento de seguridad. Las consideraciones de seguridad y privacidad informadas por investigaciones ofensivas se integran en cada fase de nuestro proceso de desarrollo de software y diseño de productos. La base de seguridad de Microsoft incluye no solo nuestros procesos de desarrollo y certificación, sino también nuestra cadena de suministro de un extremo a otro. La base de seguridad Windows 11 completa también refleja nuestro profundo compromiso con los principios de seguridad por diseño y seguridad de forma predeterminada.
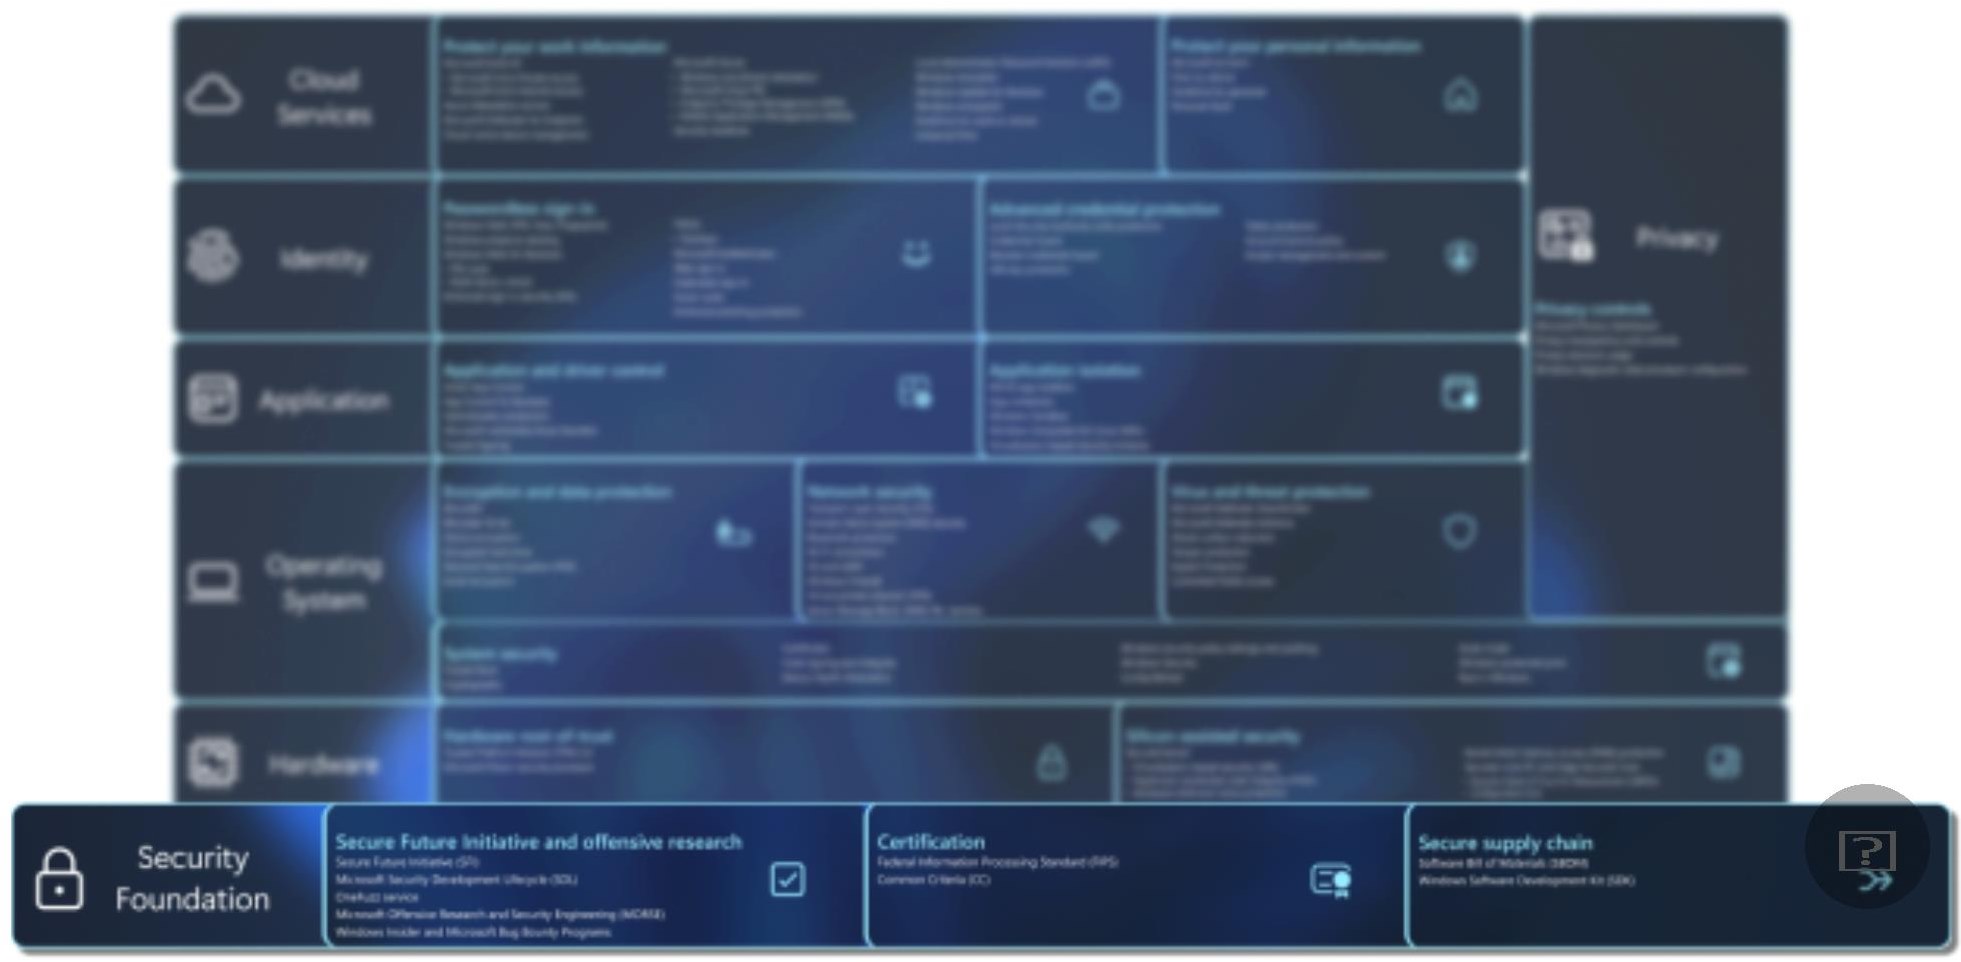
Protección de la iniciativa futura e investigación ofensiva

Iniciativa segura para el futuro (SFI)
Lanzada en noviembre de 2023, microsoft Secure Future Initiative (SFI) es un compromiso de varios años dedicado a avanzar en la forma en que diseñamos, creamos, probamos y operamos nuestra tecnología. Nuestro objetivo es garantizar que nuestras soluciones cumplan los estándares de seguridad más altos posibles.
La creciente escala y el alto riesgo de ciberataques motivó el lanzamiento de SFI. Este programa reúne a todas las partes de Microsoft para mejorar la protección de la ciberseguridad en toda nuestra empresa y productos. Hemos examinado cuidadosamente nuestras observaciones internas y comentarios de clientes, gobiernos y asociados para identificar las mayores oportunidades de impacto en el futuro de la seguridad.
Para mantener la responsabilidad y mantener informados a nuestros clientes, asociados y a la comunidad de seguridad, Microsoft proporciona actualizaciones periódicas sobre el progreso de SFI.
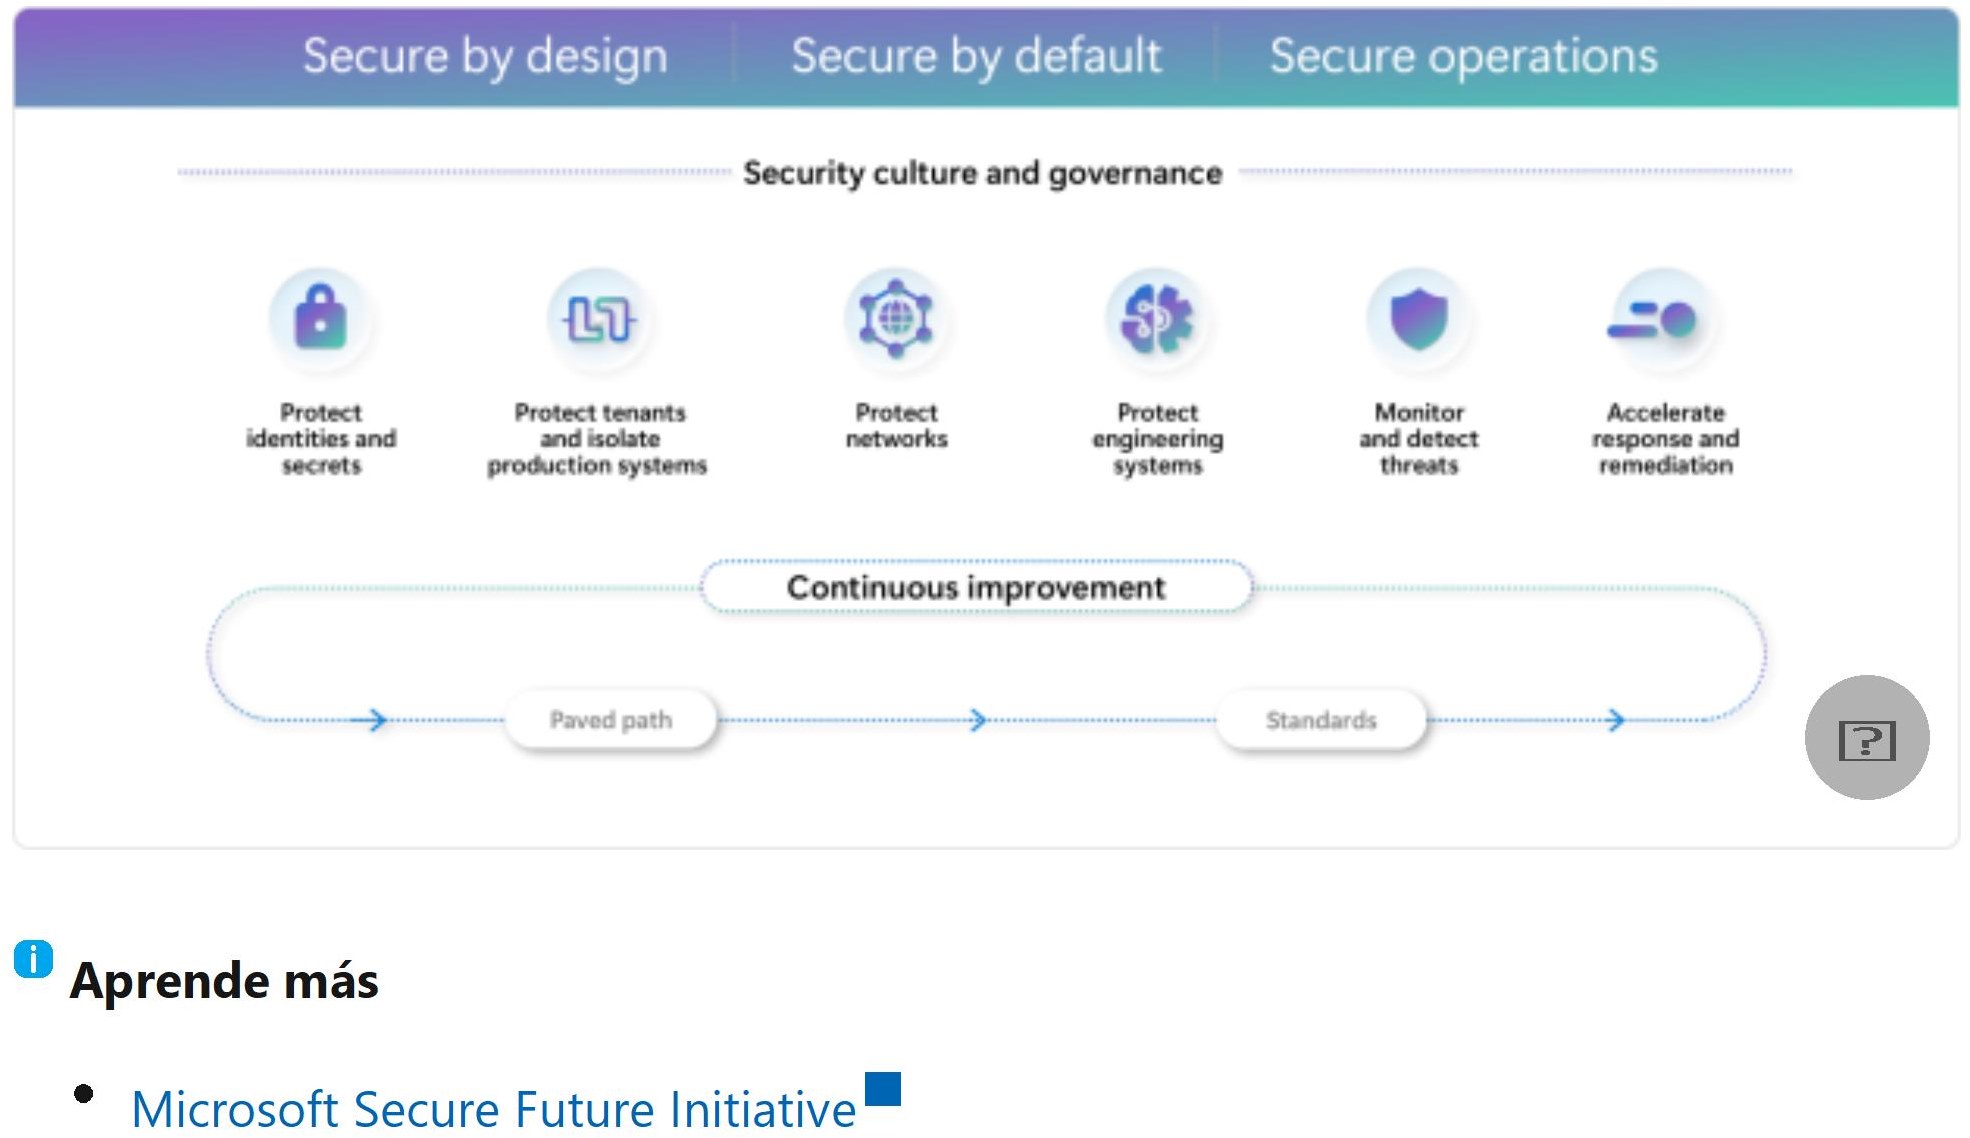
Actualización del progreso de septiembre de 2024 en SFI
Ciclo de vida del desarrollo de seguridad de Microsoft (SDL)
El ciclo de vida de desarrollo de seguridad (SDL) de Microsoft presenta procedimientos recomendados de seguridad, herramientas y procesos en todas las fases de ingeniería y desarrollo.
Servicio OneFuzz
Una serie de herramientas y técnicas, como el modelado de amenazas, el análisis estático, las pruebas aproximadas y las comprobaciones de calidad del código, permiten que todos los ingenieros del equipo inserte el valor de seguridad continuo en Windows desde el primer día. A través de las prácticas de SDL, los ingenieros de Microsoft proporcionan continuamente métodos accionables y actualizados para mejorar los flujos de trabajo de desarrollo y la seguridad general del producto antes de que se publique el código.
Ingeniería de seguridad e investigación ofensiva de Microsoft
Microsoft Offensive Research and Security Engineering (MORSE) realiza revisiones de diseño dirigidas, auditorías y pruebas de penetración profunda de las características de Windows mediante la plataforma OneFuzz de código abierto de Microsoft como parte de su ciclo de desarrollo y pruebas.
Aprende más
El equipo de seguridad de MORSE adopta un enfoque proactivo para buscar errores
Programas de recompensas de errores de Windows Insider y Microsoft
Como parte de nuestro proceso de desarrollo seguro, el Programa de Windows Insider
Preview invita a investigadores elegibles de todo el mundo a encontrar y enviar vulnerabilidades que se reproducen en el último canal de desarrollo de Windows Insider Preview (WIP).
El objetivo del programa Windows Insider Preview es descubrir vulnerabilidades significativas que tienen un impacto directo y demostrable en la seguridad de los clientes que usan la versión más reciente de Windows.
A través de esta colaboración con investigadores de todo el mundo, nuestros equipos identifican vulnerabilidades críticas y corrigen rápidamente los problemas antes de publicar nuestra versión final de Windows.
Aprende más
Certification

Microsoft se compromete a respaldar las certificaciones y estándares de seguridad de los productos, incluidos FIPS 140 y Common Criteria, como validación externa de la garantía de seguridad.
Standard de procesamiento de información federal (FIPS)
La Publicación 140 del Standard federal de procesamiento de información (FIPS) es un estándar del gobierno de EE. UU. que especifica los requisitos mínimos de seguridad para los módulos criptográficos en los productos de TI. Microsoft se dedica a cumplir los requisitos del estándar FIPS 140, validando de forma coherente sus módulos criptográficos con FIPS 140 desde el inicio del estándar. Los productos de Microsoft, incluidos Windows 11, Windows 10, Windows Server y muchos servicios en la nube, usan estos módulos criptográficos.
Aprende más
Validación de Windows FIPS 140
Criterios comunes (CC)
Los Criterios Comunes (CC) son una norma internacional que actualmente mantienen los gobiernos nacionales que participan en el Acuerdo común de reconocimiento de criterios. Common Criteria define una taxonomía común para los requisitos funcionales de seguridad, los requisitos de garantía de seguridad y una metodología de evaluación que se usa para garantizar que los productos sometidos a evaluación cumplan los requisitos funcionales y de garantía.
Microsoft garantiza que los productos incorporan las características y funciones requeridas por los perfiles de protección de criterios comunes pertinentes y completa las certificaciones de criterios comunes de los productos de Microsoft Windows.
Aprende más
Certificaciones de Criterios comunes
Cadena de suministro segura

La cadena de suministro de Windows 11 de un extremo a otro es compleja. Se extiende desde todo el proceso de desarrollo hasta componentes como chips, firmware, controladores, sistema operativo y aplicaciones de otras organizaciones, fabricación y actualizaciones de seguridad. Microsoft invierte significativamente en Windows 11
seguridad de la cadena de suministro y en la seguridad de características y componentes. En 2021, la Estados Unidos emitió una orden ejecutiva sobre la mejora de la ciberseguridad del país. La orden ejecutiva, junto con varios ataques como
SolarWinds y WannaCry, elevaron la urgencia y la importancia de garantizar una cadena de suministro segura.
Microsoft requiere que la cadena de suministro Windows 11 cumpla con los controles, entre los que se incluyen:
Administración de identidades y control de acceso de usuarios
Control de acceso
Principios de privilegios mínimos
Control de acceso basado en rol (control de acceso basado en rol)
Segregación de deberes
MFP
Administración de cuentas
Control de acceso físico
Seguridad de la información
Control de información
Criptografía
Examen de vulnerabilidades
Cifrado
Integridad y atestación
Confidencialidad
Controles operativos
Código de propiedad del repositorio
Configuración & administración de cambios
Propiedad del recurso
Estándares de fabricación
Supervisión de seguridad & registro de eventos
Red
Host
Aplicación
Servicios
DevOps
Seguridad de fabricación
Supervisión de seguridad física
Control de seguridad de proveedores
Seguridad y privacidad de proveedores (SSPA)
Filtrado de proveedores
Inventario de proveedores
Control de seguridad logística
Recibir
Envío
Almacenamiento de & de almacenamiento
Administración logística
Lista de materiales de software (SBOM)
En el ecosistema de Windows, es fundamental garantizar la integridad y autenticidad de los componentes de software. Para lograr esto, usamos la lista de materiales de software (SBOM) y COSE (firma y cifrado de objetos CBOR) firman todas las pruebas. Los SBOM proporcionan un inventario completo de los componentes de software, incluidas sus dependencias y los metadatos asociados. La transparencia es fundamental para la administración de vulnerabilidades y el cumplimiento de los estándares de seguridad.
El proceso de firma de COSE mejora la confiabilidad de los SBOM proporcionando firmas criptográficas que comprueban la integridad y autenticidad del contenido de SBOM. CoseSignTool, una aplicación de línea de comandos independiente de la plataforma, se emplea para aplicar y comprobar estas firmas digitales. Esta herramienta garantiza que todos los SBOM y otras pruebas de compilación estén firmados y validados, manteniendo un alto nivel de seguridad dentro de la cadena de suministro de software.
Al integrar SBOM y pruebas de firma de COSE, ofrecemos a las partes interesadas visibilidad sobre los componentes que usan, lo que garantiza que todos los artefactos de software sean de confianza y seguros. Este enfoque se alinea con nuestro compromiso con la seguridad de la cadena de suministro de un extremo a otro, lo que proporciona un marco sólido para administrar y comprobar los componentes de software en todo el ecosistema de Windows.
Aprende más
Herramienta de firma de código
Kit de desarrollo de software de Windows (SDK)
Los desarrolladores pueden diseñar aplicaciones muy seguras que se beneficien de las medidas de seguridad de Windows 11 más recientes mediante el Windows SDK. El SDK proporciona un conjunto unificado de API y herramientas para desarrollar aplicaciones de escritorio seguras para Windows 11 y Windows 10. Para ayudar a crear aplicaciones actualizadas y protegidas, el SDK sigue los mismos estándares de seguridad, protocolos y cumplimiento que el sistema operativo Windows principal.
Aprende más
Conclusión
Seguiremos innovando con seguridad por diseño y seguridad de forma predeterminada en el centro de cada nuevo equipo Windows 11 y Windows 11 dispositivo IoT. Este compromiso garantiza que nuestros productos no solo cumplan, sino que superen, las expectativas de seguridad de nuestros clientes al proporcionar una sólida protección contra las ciberamenazas modernas, a la vez que mantienen la facilidad de uso y el rendimiento. Mediante la integración de medidas de seguridad avanzadas desde cero, nuestro objetivo es crear un entorno digital más seguro para todos.
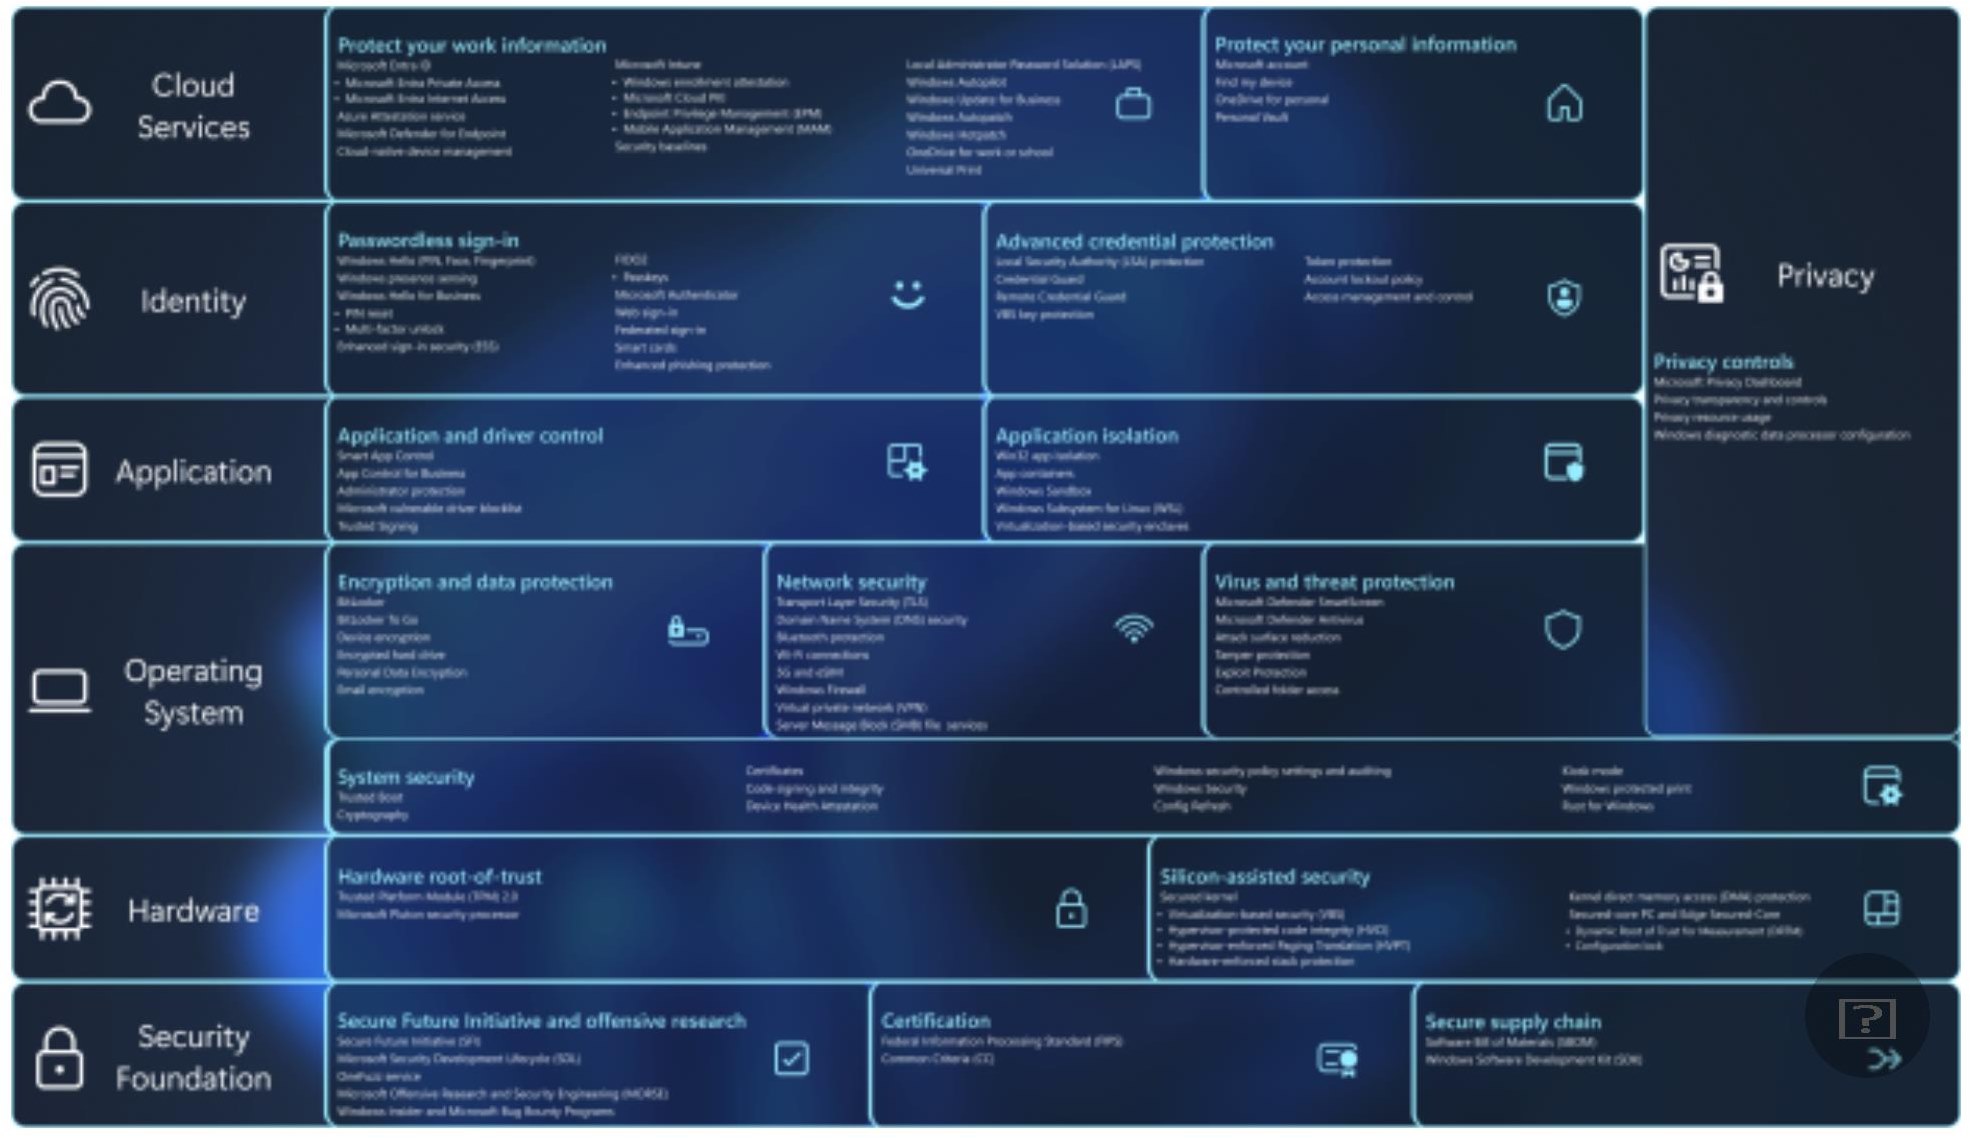
Novedades
Nuevo:
Protección del administrador
Actualización de configuración
Rust para Windows
Firma de confianza
Protección de claves SBV
Enclaves de seguridad basados en virtualización
Aislamiento de la aplicación Win32
Windows Hotpatch
Impresión protegida por Windows
Mejorado:
BitLocker
Credential Guard
Cifrado de dispositivos
Protección de la autoridad de seguridad local (LSA)
Passkeys
Cifrado de datos personales
Kernel protegido
Servicios de archivos de bloque de mensajes de servidor
PIN de Windows Hello
Firewall de Windows
Solución de contraseñas de administrador local de Windows (LAPS) Subsistema de Windows para Linux (WSL)
Historial de revisiones de documentos
Notas
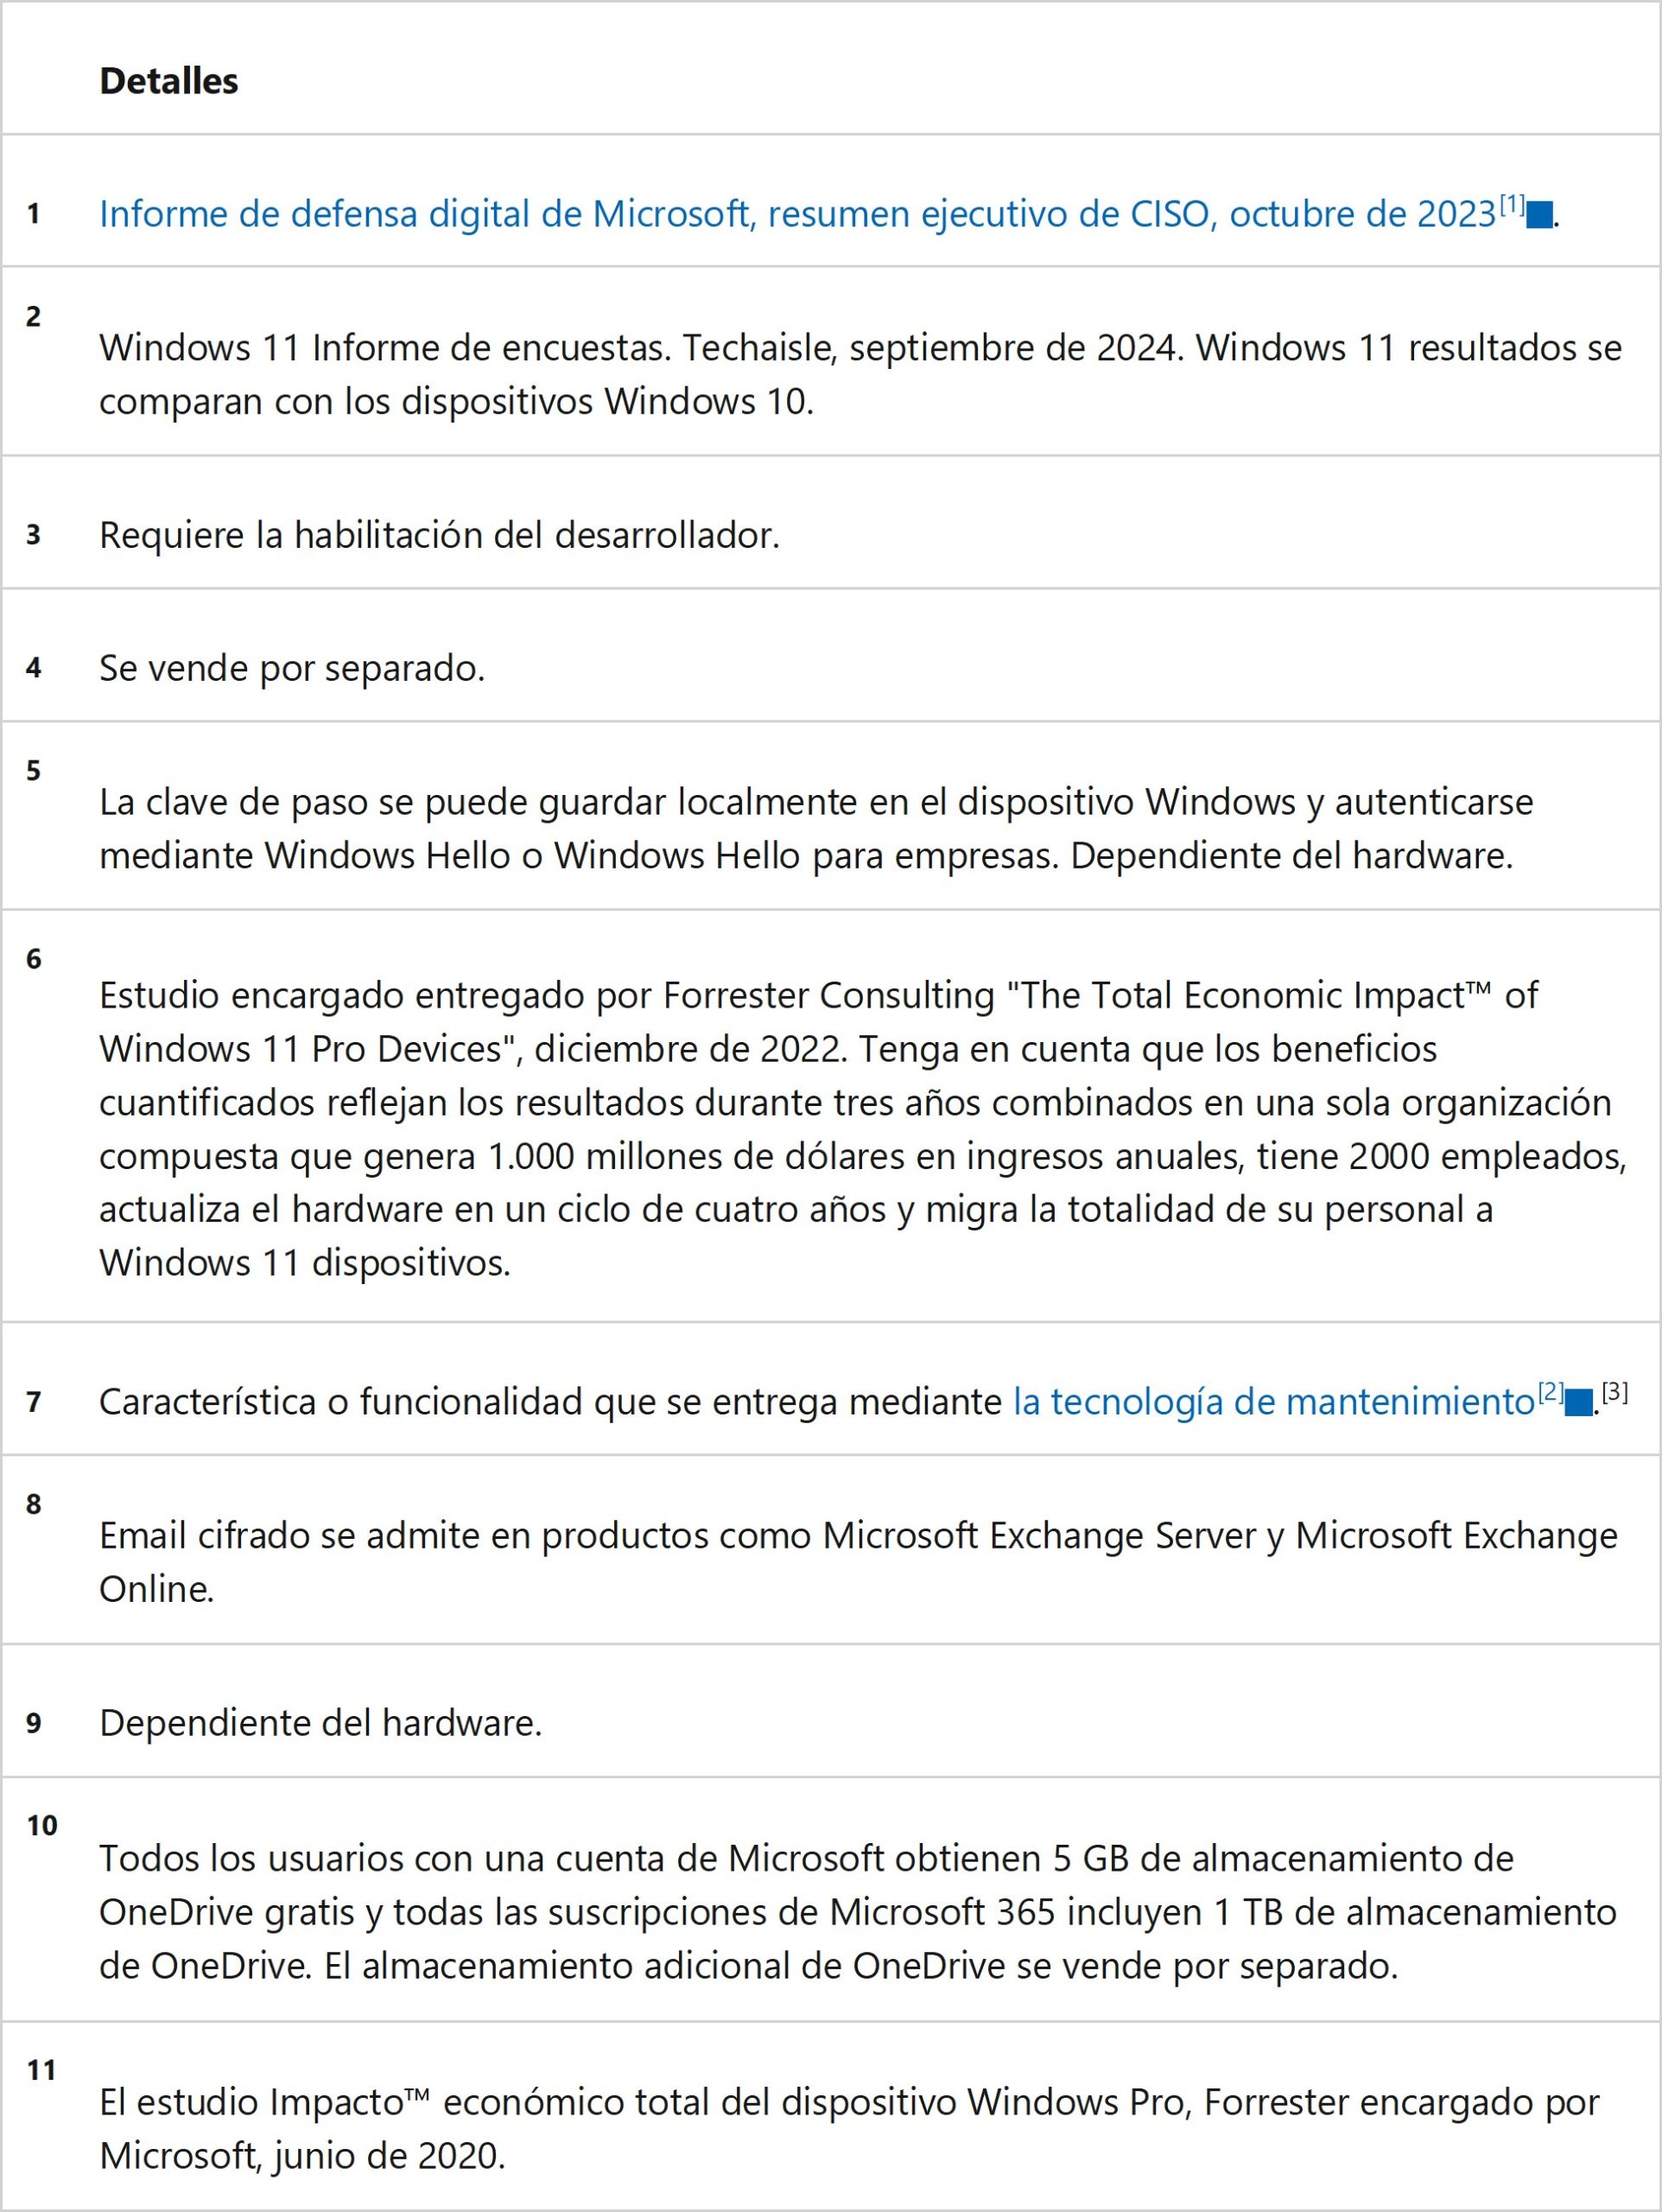
La información contenida en este documento representa la opinión actual de Microsoft Corporation sobre los problemas tratados a partir de la fecha de publicación. Dado que Microsoft debe responder a las cambiantes condiciones del mercado, no debe interpretarse como un compromiso por parte de Microsoft y Microsoft no puede garantizar la precisión de cualquier información presentada después de la fecha de publicación.
Este documento solo tiene fines informativos. Microsoft no ofrece ninguna garantía, expresa o implícita, en este documento.
Índice de características
5G y eSIM
Administración y control de acceso
Directivas de bloqueo de cuenta
Protección del administrador
Contenedores de aplicaciones
Control de aplicaciones para empresas
Reglas de reducción de la superficie expuesta a ataques
Azure Attestation servicio
BitLocker To Go
BitLocker
Protección bluetooth
Certificados
Administración de dispositivos nativos en la nube
Firma de código e integridad
Criterios comunes (CC)
Actualización de configuración
Acceso controlado a carpetas
Credential Guard
Criptografía
Cifrado de dispositivo
Atestación de estado del dispositivo
Seguridad del sistema de nombres de dominio (DNS) cifrado de Email Disco duro cifrado
Protección contra suplantación de identidad mejorada en Microsoft Defender
SmartScreen
Seguridad de inicio de sesión mejorada (ESS)
Protección contra vulnerabilidades
Standard de procesamiento de información federal (FIPS)
Inicio de sesión federado
FIDO2
Encuentra mi dispositivo
Protección de acceso directo a memoria (DMA) del kernel
Modo de pantalla completa
Protección de la autoridad de seguridad local (LSA)
Cuenta de Microsoft
Microsoft Authenticator
PKI en la nube de Microsoft
Antivirus de Microsoft Defender
Microsoft Defender para punto de conexión
SmartScreen de Microsoft Defender
Microsoft Entra ID
Microsoft Intune
Ingeniería de seguridad e investigación ofensiva de Microsoft
Procesador de seguridad Microsoft Pluton
Panel de privacidad de Microsoft
Ciclo de vida del desarrollo de seguridad de Microsoft (SDL)
Lista de bloqueo de controladores vulnerables de Microsoft
Cuenta de Microsoft
Protección de red
OneDrive para la personal
OneDrive para el trabajo o la escuela
Servicio OneFuzz
Cifrado de datos personales
Almacén personal
Uso de recursos de privacidad
Transparencia y controles de privacidad
Credential Guard remoto
Borrado remoto
Rust para Windows
Iniciativa segura para el futuro (SFI)
Kernel protegido
Pc de núcleo protegido y edge secured-core
Líneas base de seguridad
Servicios de archivos de bloque de mensajes de servidor
Control de aplicaciones inteligentes
Tarjetas inteligentes
Lista de materiales de software (SBOM)
Protección contra alteraciones
Protección de tokens (versión preliminar)
Seguridad de la capa de transporte (TLS)
Arranque de confianza (arranque seguro + arranque medido)
Módulo de plataforma segura (TPM)
Firma de confianza
Impresión universal
Protección de claves SBV
Redes privadas virtuales (VPN)
Enclaves de seguridad basados en virtualización
Inicio de sesión web
Conexiones Wi-Fi
Aislamiento de la aplicación Win32
Windows Autopatch
Windows Autopilot
Configuración del procesador de datos de diagnóstico de Windows
Atestación de inscripción de Windows
Firewall de Windows
Windows Hello para empresas
Windows Hello
Windows Hotpatch
Programas de recompensas de errores de Windows Insider y Microsoft
Solución de contraseñas de administrador local de Windows (LAPS)
Detección de presencia de Windows
Impresión protegida por Windows
Espacio aislado de Windows
Configuración y auditoría de directivas de seguridad de Windows
Seguridad de Windows
Kit de desarrollo de software de Windows (SDK)
Subsistema de Windows para Linux (WSL)
Windows Update para empresas