

Seguridad en equipos informáticos
UNIDAD DIDÁCTICA 1. CRITERIOS GENERALES COMÚNMENTE ACEPTADOS SOBRE SEGURIDAD DE LOS EQUIPOS INFORMÁTICOS.
Criterios Generales Comúnmente Aceptados sobre Seguridad de los Equipos Informáticos
La seguridad de los equipos informáticos es fundamental para proteger la integridad, confidencialidad y disponibilidad de los datos. A nivel general, se aceptan varios criterios y principios básicos que sirven de guía para mantener un entorno seguro:
- ConfidencialidadGarantizar que la información solo esté accesible para aquellos que están autorizados a acceder a ella. Esto implica el uso de mecanismos como cifrado, control de acceso y autenticación.
- IntegridadAsegurar que la información y los sistemas no sean alterados de forma no autorizada o accidental. Esto se logra mediante el uso de mecanismos de detección de cambios, como hash de archivos, y la implementación de controles que prevengan la modificación indebida de los datos.
- DisponibilidadGarantizar que los sistemas y la información estén disponibles cuando sean necesarios, evitando interrupciones no planeadas. Esto implica la implementación de redundancias, respaldos, y sistemas de protección contra ataques como DDoS (Denegación de Servicio Distribuida).
- Autenticación y Autorización Verificar la identidad de los usuarios que intentan acceder a un sistema (autenticación) y controlar qué acciones pueden realizar (autorización). Esto incluye el uso de contraseñas seguras, autenticación multifactor y gestión de roles y permisos.
- Seguridad en Capas (Defensa en Profundidad) La implementación de múltiples capas de seguridad asegura que, si una capa es vulnerada, otras protejan el sistema. Estas capas pueden incluir cortafuegos, antivirus, control de acceso a la red (NAC), y soluciones de detección de intrusos.
- Principio de Mínimos Privilegios Solo otorgar a los usuarios los permisos estrictamente necesarios para cumplir con sus tareas. Esto minimiza el riesgo en caso de que una cuenta sea comprometida o mal utilizada.
- Monitoreo y Auditoría Mantener un monitoreo continuo del sistema para detectar actividades sospechosas. Esto incluye la implementación de registros y auditorías periódicas para analizar el comportamiento y detectar incidentes de seguridad.
- Educación y Concienciación del Usuario Los usuarios son una parte crítica de la seguridad informática. A menudo, el error humano es la causa de muchos incidentes, por lo que es esencial educar a los empleados sobre buenas prácticas de seguridad, como la creación de contraseñas seguras, evitar enlaces sospechosos y mantener el software actualizado.
- Actualización y Parcheo Regular Mantener el software y los sistemas operativos actualizados es crucial para evitar que vulnerabilidades conocidas sean explotadas. Se deben aplicar los parches de seguridad en cuanto estén disponibles para minimizar el riesgo de ataques.
- Gestión de Incidentes Tener un plan de respuesta ante incidentes que permita una reacción rápida y eficiente ante un ataque o vulneración. Este plan debe incluir la identificación del incidente, la contención del daño, la erradicación de la amenaza y la recuperación del sistema.
Estos criterios proporcionan un marco general que puede adaptarse a las necesidades específicas de cada organización, garantizando que se implementen medidas básicas para proteger los sistemas informáticos y los datos.
Modelo de seguridad orientada a la gestión del riesgo relacionado con el uso de los sistemas de información.
La seguridad orientada a la gestión del riesgo es un enfoque estratégico que busca identificar, evaluar y mitigar los riesgos asociados con el uso de los sistemas de información en una organización. Este modelo se centra en priorizar los riesgos en función de su probabilidad y el impacto que podrían tener, y se adapta a las necesidades particulares de cada entorno empresarial.
- Identificación de Activos y RiesgosEl primer paso en un modelo de gestión del riesgo es identificar los activos críticos de la organización, como datos sensibles, sistemas esenciales, infraestructura de TI y procesos clave. Después, se deben identificar los riesgos potenciales que podrían afectar a estos activos, como amenazas cibernéticas, errores humanos, fallos técnicos o desastres naturales.
- Evaluación del RiesgoUna vez identificados los riesgos, se debe realizar una evaluación para determinar su probabilidad de ocurrencia y el impacto que tendrían si se materializan. Esto incluye:Probabilidad de la amenaza: Se estima la frecuencia con la que un riesgo puede convertirse en un incidente.Impacto potencial: Se mide el efecto adverso que tendría un incidente en términos de pérdida de datos, interrupción del negocio, impacto financiero, daño reputacional, etc.
- Priorización del RiesgoNo todos los riesgos son igualmente críticos. Es necesario priorizarlos en función de su probabilidad e impacto. Se utilizan herramientas como matrices de riesgo, donde se cruzan ambos factores para clasificar los riesgos en niveles (bajo, medio, alto).
- Planificación de Medidas de ControlDespués de la priorización, se diseñan controles de seguridad que mitiguen los riesgos más críticos. Las medidas de control pueden clasificarse en:Preventivas: Como el cifrado, cortafuegos, políticas de contraseñas, para evitar la ocurrencia del riesgo.Detectivas: Como sistemas de detección de intrusiones (IDS), para identificar amenazas en curso.Correctivas: Como planes de respuesta a incidentes, para minimizar el impacto tras un ataque.
- Implementación de Controles y Políticas de SeguridadLas organizaciones deben implementar las medidas diseñadas y definir políticas claras que respalden la gestión del riesgo. Estas políticas incluyen:Gestión de acceso y autenticación.Control del uso de dispositivos personales.Restricciones en el acceso a redes y datos sensibles.Capacitación y concienciación en ciberseguridad para los empleados.
- Monitoreo Continuo y RevisiónEl riesgo es dinámico y cambia conforme evolucionan las amenazas y el entorno tecnológico. Un buen modelo de seguridad orientado a la gestión del riesgo incluye el monitoreo continuo de la efectividad de los controles implementados y revisiones periódicas del entorno de riesgo. Esto implica:Auditorías de seguridad.Análisis de vulnerabilidades regulares.Revisión de incidentes pasados y ajuste de las medidas.
- Plan de Respuesta ante Incidentes y RecuperaciónUn componente clave de este modelo es tener preparado un plan de respuesta ante incidentes que permita reaccionar rápidamente cuando un riesgo se materializa. Este plan debe incluir:Protocolos para contener y mitigar el daño.Estrategias para recuperar sistemas afectados.Evaluación post-incidente para identificar mejoras.
- Cumplimiento NormativoLa gestión de riesgos también debe alinearse con las regulaciones y normativas aplicables, como el Reglamento General de Protección de Datos (GDPR), la Ley de Portabilidad y Responsabilidad de Seguros de Salud (HIPAA) o estándares de la industria como ISO/IEC 27001. Estas normativas proporcionan directrices sobre cómo deben gestionarse los riesgos de seguridad de la información.
En resumen, el modelo de seguridad orientada a la gestión del riesgo es proactivo, adaptable y se enfoca en asegurar que los sistemas de información y los datos estén protegidos de manera efectiva, alineando los esfuerzos de seguridad con los objetivos del negocio y la tolerancia al riesgo de la organización.
Relación de las amenazas más frecuentes, los riesgos que implican y las salvaguardas más frecuentes.
A continuación se presenta una lista de las amenazas más comunes en el ámbito de la seguridad informática, los riesgos asociados y las salvaguardas que se pueden implementar para mitigar dichos riesgos.
1. Malware (Virus, Ransomware, Spyware, Troyanos)
- Riesgo:Daño o destrucción de datos.Secuestro de archivos y sistemas (ransomware).Robo de información confidencial.Disminución del rendimiento del sistema.
- Salvaguardas:Implementar software antivirus y antimalware actualizado.Actualizar regularmente el sistema operativo y aplicaciones para corregir vulnerabilidades.Realizar copias de seguridad frecuentes y almacenarlas de forma segura.Limitar los privilegios de usuario, evitando permisos administrativos innecesarios.
2. Phishing
- Riesgo:Robo de credenciales de acceso.Fraude financiero.Acceso no autorizado a cuentas y sistemas.
- Salvaguardas:Capacitar a los usuarios para identificar correos sospechosos y evitar hacer clic en enlaces no confiables.Implementar autenticación multifactor (MFA) para agregar una capa adicional de protección.Utilizar filtros avanzados de correo electrónico para detectar mensajes de phishing.Establecer políticas claras sobre el manejo de información confidencial.
3. Ataques de Fuerza Bruta
- Riesgo:Acceso no autorizado a cuentas mediante la adivinanza de contraseñas.Exposición de información confidencial y sistemas críticos.
- Salvaguardas:Implementar límites en los intentos de inicio de sesión fallidos.Utilizar contraseñas robustas y políticas de complejidad de contraseñas.Emplear autenticación multifactor (MFA).Monitorear los accesos y comportamientos inusuales en los sistemas.
4. Ataques de Denegación de Servicio (DoS y DDoS)
- Riesgo:Interrupción del servicio.Inaccesibilidad de sistemas críticos.Pérdida de ingresos y afectación a la reputación empresarial.
- Salvaguardas:Implementar sistemas de detección y mitigación de DDoS.Utilizar redes de distribución de contenido (CDN) para distribuir la carga.Configurar cortafuegos con reglas específicas para mitigar ataques DoS.Monitorear el tráfico de red en tiempo real para detectar patrones inusuales.
5. Robo de Dispositivos
- Riesgo:Pérdida de información confidencial almacenada localmente.Acceso no autorizado a redes y sistemas empresariales.
- Salvaguardas:Utilizar cifrado en los discos duros y dispositivos móviles.Implementar políticas de acceso remoto seguro, como redes privadas virtuales (VPN).Establecer mecanismos de borrado remoto en caso de robo de dispositivos.Utilizar soluciones de gestión de dispositivos móviles (MDM).
6. Ingeniería Social
- Riesgo:Manipulación psicológica de usuarios para que revelen información confidencial.Acceso no autorizado a sistemas por parte de atacantes que se hacen pasar por usuarios legítimos.
- Salvaguardas:Concienciación y capacitación continua de los usuarios sobre amenazas de ingeniería social.Implementar procedimientos para verificar la identidad de los solicitantes de información confidencial.Limitar la cantidad de información que se comparte públicamente.
7. Vulnerabilidades en el Software
- Riesgo:Explotación de fallos en aplicaciones o sistemas operativos.Compromiso de la seguridad del sistema a través de ataques como exploits o inyecciones de código.
- Salvaguardas:Mantener los sistemas operativos y aplicaciones actualizados mediante parches regulares.Realizar pruebas de penetración periódicas para identificar vulnerabilidades.Utilizar herramientas de análisis de vulnerabilidades para evaluar el estado de seguridad.Seguir buenas prácticas de desarrollo seguro para reducir la introducción de fallos en el código.
8. Amenazas Internas
- Riesgo:Robo o filtración de información por parte de empleados o contratistas.Sabotaje de sistemas o servicios internos.
- Salvaguardas:Implementar controles de acceso estrictos basados en el principio de mínimos privilegios.Monitorear y auditar regularmente las actividades de los usuarios con acceso a información sensible.Realizar análisis de riesgos internos y establecer mecanismos de supervisión de empleados.Proporcionar políticas claras sobre el manejo ético y seguro de la información empresarial.
9. Ataques a la Red (Man-in-the-Middle, Sniffing)
- Riesgo:Interceptación y modificación de comunicaciones entre dos partes.Robo de credenciales, datos financieros o información confidencial.
- Salvaguardas:Implementar cifrado de extremo a extremo en las comunicaciones (HTTPS, VPN).Utilizar protocolos seguros como TLS para proteger las conexiones de red.Configurar redes Wi-Fi con autenticación segura (WPA3) y evitar redes abiertas.Monitorear el tráfico de red en busca de actividades sospechosas.
10. Errores Humanos
- Riesgo:Eliminación accidental de datos importantes.Configuración incorrecta de sistemas de seguridad que deja brechas abiertas.
- Salvaguardas:Establecer políticas de respaldo y recuperación de datos.Proporcionar capacitación continua sobre seguridad informática a todo el personal.Implementar procedimientos de doble verificación en tareas críticas.Automatizar procesos de seguridad para minimizar errores manuales.
Este enfoque permite que las organizaciones reconozcan las amenazas más comunes a las que pueden estar expuestas y les proporciona las medidas adecuadas para mitigar los riesgos que implican.
Salvaguardas y tecnologías de seguridad más habituales.
Para proteger los sistemas y la información, las organizaciones implementan una variedad de salvaguardas y tecnologías de seguridad que ayudan a prevenir, detectar y mitigar amenazas. A continuación se describen las más comunes:
1. Cifrado de Datos
- Función: Protege la confidencialidad de la información al convertir los datos en un formato ilegible sin la clave de descifrado.
- Tecnologías:AES (Advanced Encryption Standard): Estándar de cifrado simétrico utilizado en todo el mundo.RSA (Rivest-Shamir-Adleman): Un método de cifrado asimétrico, utilizado principalmente para asegurar la transmisión de datos.TLS (Transport Layer Security): Protocolo que asegura la comunicación en redes, utilizado en HTTPS.
2. Autenticación Multifactor (MFA)
- Función: Añade una capa adicional de seguridad al requerir múltiples formas de verificación (como contraseña + huella digital o código SMS) para acceder a sistemas.
- Tecnologías:Google Authenticator, Microsoft Authenticator: Aplicaciones que generan códigos temporales para la verificación en dos pasos.Tokens de seguridad físicos: Dispositivos como YubiKey que generan claves para la autenticación.Biometría: Uso de huellas dactilares, reconocimiento facial o escáneres de iris.
3. Cortafuegos (Firewalls)
- Función: Filtra y controla el tráfico de red entre redes internas seguras y externas no confiables.
- Tecnologías:Cortafuegos de próxima generación (NGFW): Incluyen funciones de inspección profunda de paquetes, prevención de intrusiones y control de aplicaciones.Cortafuegos perimetrales: Filtran el tráfico entre la red interna y la externa.Cortafuegos personales: Protegen dispositivos individuales, como ordenadores personales.
4. Sistemas de Detección y Prevención de Intrusiones (IDS/IPS)
- Función: Detectan y previenen accesos no autorizados a la red mediante el análisis del tráfico en busca de comportamientos anómalos.
- Tecnologías:Snort, Suricata (IDS): Herramientas de código abierto que monitorean redes en tiempo real.Cisco Firepower (IPS): Sistema que bloquea automáticamente ataques detectados.Host-based IDS/IPS: Monitorean los comportamientos en el propio dispositivo, alertando sobre accesos o cambios no autorizados.
5. Antivirus y Antimalware
- Función: Detectan, bloquean y eliminan software malicioso, como virus, troyanos, spyware y ransomware.
- Tecnologías:Norton, McAfee, Kaspersky: Soluciones comerciales que ofrecen protección integral para equipos y redes.Windows Defender: Protección antimalware integrada en sistemas operativos Windows.ESET NOD32, Malwarebytes: Especializados en la detección de amenazas avanzadas y la eliminación de malware.
6. Redes Privadas Virtuales (VPN)
- Función: Cifran la conexión entre el usuario y la red, protegiendo la privacidad y los datos transmitidos.
- Tecnologías:OpenVPN: Protocolo de código abierto ampliamente utilizado para crear conexiones VPN seguras.IPsec (Internet Protocol Security): Conjunto de protocolos que aseguran las comunicaciones de datos en redes IP.WireGuard: Un protocolo moderno, ligero y más eficiente que otros como IPsec y OpenVPN.
7. Gestión de Identidades y Accesos (IAM)
- Función: Controla quién tiene acceso a qué recursos dentro de una organización, asegurando que solo los usuarios autorizados puedan acceder a ciertos datos o sistemas.
- Tecnologías:Active Directory (AD): Solución de Microsoft para gestionar identidades y accesos dentro de redes corporativas.Okta, Azure AD: Plataformas en la nube para la gestión de identidades y accesos de usuarios en aplicaciones.LDAP (Lightweight Directory Access Protocol): Protocolo para acceder a directorios de usuarios y permisos.
8. Segmentación de Redes
- Función: Divide la red en subredes más pequeñas para limitar la propagación de ataques.
- Tecnologías:VLAN (Virtual Local Area Networks): Utilizadas para segmentar redes dentro de una misma infraestructura física.Zonas de seguridad: Redes separadas para diferentes niveles de riesgo, como DMZ (zona desmilitarizada) para servidores públicos.Microsegmentación: Divide las redes a un nivel más granular, con políticas estrictas para el tráfico entre segmentos.
9. Backup y Recuperación de Datos
- Función: Asegura que, en caso de pérdida o corrupción de datos, se puedan recuperar copias recientes de los mismos.
- Tecnologías:Backup en la nube: Servicios como AWS S3, Google Cloud Storage y Microsoft Azure Backup permiten almacenar copias seguras en la nube.Sistemas de respaldo locales: Software como Acronis o Veeam que permite crear copias de seguridad en discos duros o servidores locales.RAID (Redundant Array of Independent Disks): Tecnología que almacena datos en múltiples discos para aumentar la redundancia.
10. Autenticación Segura (PKI – Infraestructura de Clave Pública)
- Función: Verifica la identidad mediante certificados digitales y firma electrónica para asegurar la integridad de los datos transmitidos.
- Tecnologías:Certificados SSL/TLS: Protegen las comunicaciones web mediante cifrado y autenticación.Autoridades Certificadoras (CA): Entidades como Let’s Encrypt o DigiCert que emiten certificados para asegurar las conexiones.Smart Cards y Tokens USB: Dispositivos físicos que almacenan certificados digitales para autenticación.
11. Gestión de Parcheo y Actualización
- Función: Mantener los sistemas actualizados para corregir vulnerabilidades y fallos de seguridad.
- Tecnologías:WSUS (Windows Server Update Services): Herramienta de Microsoft para gestionar actualizaciones de sistemas operativos y aplicaciones.Patch My PC: Software que automatiza el parcheo de aplicaciones de terceros en grandes redes.Linux Package Managers: Herramientas como apt o yum que permiten gestionar actualizaciones de seguridad en sistemas Linux.
12. SIEM (Security Information and Event Management)
- Función: Consolidan y analizan datos de seguridad generados en toda la organización para detectar amenazas en tiempo real.
- Tecnologías:Splunk, IBM QRadar, ArcSight: Plataformas que recolectan, analizan y correlacionan eventos de seguridad para identificar amenazas.Elasticsearch, Logstash, Kibana (ELK stack): Sistema de código abierto para la gestión y visualización de datos de eventos.AlienVault USM: Solución que combina SIEM con herramientas de monitoreo de amenazas.
Estas tecnologías y salvaguardas son fundamentales para implementar una estrategia de seguridad efectiva que proteja a las organizaciones de las amenazas más comunes y garantice la integridad, disponibilidad y confidencialidad de sus datos y sistemas.
La gestión de la seguridad informática como complemento a salvaguardas y medidas tecnológicas
Aunque las tecnologías de seguridad como el cifrado, los cortafuegos y los sistemas de detección de intrusiones son fundamentales para proteger los sistemas de información, la gestión de la seguridad informática también es un componente crucial. La gestión efectiva asegura que las tecnologías se implementen, mantengan y mejoren de manera continua para hacer frente a amenazas cambiantes. A continuación se detallan los principales aspectos de la gestión de la seguridad informática:
1. Políticas de Seguridad Informática
- Descripción: Conjunto de reglas y directrices que establecen cómo se debe proteger la información dentro de una organización.
- Elementos clave:Definir roles y responsabilidades de todos los miembros en relación con la seguridad.Establecer qué comportamientos son aceptables y cuáles están prohibidos (uso adecuado de sistemas, manejo de contraseñas, etc.).Incluir directrices para la gestión de incidentes, recuperación ante desastres y continuidad del negocio.
2. Evaluación y Gestión de Riesgos
- Descripción: Proceso sistemático para identificar, evaluar y priorizar los riesgos a los que está expuesta una organización.
- Etapas:Identificación de riesgos: Identificar posibles amenazas, tanto internas como externas.Análisis de riesgos: Evaluar la probabilidad y el impacto de cada amenaza sobre los activos de la organización.Mitigación de riesgos: Desarrollar estrategias para minimizar o eliminar los riesgos, como implementar nuevas salvaguardas, cambiar procedimientos, etc.Monitoreo continuo: Revisar y actualizar las evaluaciones de riesgos conforme evolucionan las amenazas.
3. Planificación de la Continuidad del Negocio y Recuperación ante Desastres
- Descripción: Conjunto de procedimientos diseñados para asegurar que la organización pueda continuar operando ante una interrupción significativa (ciberataques, desastres naturales, fallas técnicas).
- Componentes:Plan de continuidad del negocio (BCP): Define cómo mantener las funciones críticas operativas durante una crisis.Plan de recuperación ante desastres (DRP): Describe los pasos para restaurar los sistemas y los datos a su estado operativo normal tras un incidente.Pruebas periódicas: Simulaciones regulares de incidentes para asegurarse de que los planes funcionen en la práctica.
4. Capacitación y Concienciación del Personal
- Descripción: Los empleados son una parte integral de la defensa de una organización contra las amenazas de seguridad. La capacitación continua es crucial para garantizar que comprendan los riesgos y sepan cómo actuar ante ellos.
- Ejemplos:Formación sobre identificación de correos de phishing.Buenas prácticas para el uso de contraseñas y autenticación multifactor.Capacitación sobre el uso seguro de dispositivos móviles y trabajo remoto.Simulacros de incidentes para que el personal practique respuestas a ciberataques.
5. Gestión de Incidentes de Seguridad
- Descripción: Proceso formal para manejar eventos de seguridad que comprometan la confidencialidad, integridad o disponibilidad de los sistemas.
- Fases del manejo de incidentes:Detección: Identificar un posible incidente (alertas de seguridad, informes de usuarios, etc.).Respuesta: Contener el incidente y evitar que se propague (por ejemplo, desconectar sistemas afectados).Recuperación: Restaurar los sistemas comprometidos a un estado seguro.Lecciones aprendidas: Realizar un análisis post-mortem para identificar fallas y mejorar las defensas.
6. Cumplimiento Normativo
- Descripción: Garantizar que la organización cumple con las regulaciones y leyes relacionadas con la seguridad de la información, como el Reglamento General de Protección de Datos (GDPR), la Ley de Privacidad de los Estados Unidos (HIPAA), entre otras.
- Pasos clave:Realizar auditorías de cumplimiento para asegurarse de que se siguen las normativas de seguridad aplicables.Implementar políticas que reflejen los requisitos regulatorios.Mantener registros y documentación que demuestre las prácticas de cumplimiento.
7. Auditorías y Monitoreo Continuo
- Descripción: Proceso de evaluación y revisión de los controles de seguridad para garantizar que funcionen correctamente y que no haya brechas en las defensas.
- Herramientas:Auditorías periódicas de seguridad, tanto internas como externas, para evaluar la efectividad de las medidas implementadas.Monitoreo en tiempo real de redes y sistemas para detectar posibles incidentes.Sistemas de gestión de eventos e información de seguridad (SIEM) para correlacionar y analizar eventos de seguridad.
8. Revisión y Mejora Continua
- Descripción: La seguridad informática no es estática, las amenazas y tecnologías evolucionan constantemente, por lo que las medidas de seguridad deben revisarse y mejorarse continuamente.
- Acciones clave:Revisar políticas y procedimientos de seguridad periódicamente.Implementar mejoras basadas en auditorías de seguridad y pruebas de penetración.Adaptar las estrategias de seguridad en función de los cambios en el entorno tecnológico y la evolución de las amenazas.
Complemento a las Medidas Tecnológicas
La gestión de la seguridad informática es un complemento indispensable a las soluciones tecnológicas porque garantiza un enfoque holístico. Mientras que las tecnologías se centran en la protección técnica, la gestión aborda la coordinación entre personas, procesos y herramientas. Una estrategia integral que combine tecnologías avanzadas con una gestión eficiente permite a las organizaciones estar mejor preparadas para prevenir, responder y recuperarse de incidentes de seguridad.
UNIDAD DIDÁCTICA 2. ANÁLISIS DE IMPACTO DE NEGOCIO
Identificación de procesos de negocio soportados por sistemas de información.
Los sistemas de información son una parte esencial de las operaciones empresariales, ya que permiten automatizar, gestionar y optimizar numerosos procesos de negocio. Identificar los procesos que están soportados por sistemas de información es crucial para establecer estrategias de seguridad, ya que una interrupción en estos sistemas puede afectar directamente a la continuidad del negocio. A continuación, se detallan los pasos clave y los procesos más comunes soportados por los sistemas de información.
1. Identificación de Procesos Críticos
- Descripción: Los procesos de negocio que son críticos para el funcionamiento diario de la organización deben ser identificados para garantizar que los sistemas de información que los soportan estén debidamente protegidos.
- Ejemplos:Gestión financiera: Procesos de contabilidad, facturación, pagos y gestión de tesorería.Operaciones de ventas: Procesos de pedidos, seguimiento de ventas y facturación.Gestión de inventarios: Monitoreo y control de inventarios, pedidos de reposición y gestión de almacenes.Recursos humanos: Procesos de contratación, nóminas, gestión de personal y desarrollo profesional.
2. Clasificación de Procesos según su Importancia
- Descripción: No todos los procesos tienen el mismo nivel de criticidad para el negocio. Es fundamental clasificarlos para asignar prioridades de seguridad y establecer planes de contingencia.
- Categorización:Procesos esenciales: Aquellos que, si fallan, podrían causar la interrupción total del negocio (por ejemplo, procesamiento de transacciones financieras en un banco).Procesos de apoyo: Procesos que, aunque importantes, no causan la paralización total del negocio si se interrumpen (por ejemplo, el mantenimiento de registros históricos).Procesos periféricos: Actividades que no afectan directamente al funcionamiento crítico del negocio (por ejemplo, marketing o campañas publicitarias).
3. Mapeo de Procesos con Sistemas de Información
- Descripción: Es necesario establecer una relación clara entre los procesos de negocio y los sistemas de información que los soportan, ya que esto facilita la evaluación del impacto de las posibles fallas y la implementación de medidas de seguridad adecuadas.
- Ejemplo de mapeo:Proceso de ventas → Soportado por Sistemas CRM (Customer Relationship Management).Gestión financiera → Soportado por ERP (Enterprise Resource Planning).Atención al cliente → Soportado por Plataformas de Helpdesk o sistemas de tickets.
4. Evaluación de la Dependencia de los Procesos en los Sistemas de Información
- Descripción: Cada proceso de negocio tiene una dependencia diferente de los sistemas de información. Algunos procesos pueden realizarse manualmente en caso de un fallo del sistema, mientras que otros dependen completamente de la tecnología.
- Niveles de dependencia:Alta dependencia: El proceso no puede realizarse sin el soporte de sistemas de información (por ejemplo, transacciones en línea).Dependencia media: El proceso puede realizarse manualmente, pero con una gran disminución de la eficiencia (por ejemplo, procesamiento de pedidos).Baja dependencia: El proceso es principalmente manual, pero se utiliza un sistema de información para mejorar la eficiencia (por ejemplo, seguimiento de inventarios).
5. Impacto de Fallos en los Sistemas de Información
- Descripción: Es crucial evaluar el impacto que tendría un fallo en los sistemas de información en cada proceso de negocio identificado. Esto ayuda a priorizar los recursos de seguridad y a diseñar planes de contingencia efectivos.
- Factores a considerar:Impacto financiero: Pérdida de ingresos o aumento de costos debido a la interrupción del proceso.Impacto en la reputación: Afectación de la imagen de la empresa ante clientes, proveedores y socios.Impacto en la operación: Interrupción de las actividades diarias o dificultad para cumplir con los plazos establecidos.
6. Automatización de Procesos y Seguridad
- Descripción: A medida que más procesos de negocio son automatizados mediante sistemas de información, aumentan los riesgos de seguridad. Los procesos automáticos deben ser monitoreados y asegurados para evitar vulnerabilidades.
- Ejemplos:RPA (Robotic Process Automation): Herramientas que automatizan tareas repetitivas deben contar con mecanismos de autenticación y auditoría.Sistemas de integración de datos: Los flujos automáticos de datos entre diferentes sistemas deben ser protegidos contra accesos no autorizados y pérdida de datos.
7. Auditoría y Monitoreo de Procesos
- Descripción: Es fundamental que los procesos de negocio soportados por sistemas de información sean auditados y monitoreados para identificar posibles fallos o vulnerabilidades.
- Herramientas:SIEM (Security Information and Event Management): Herramientas para el monitoreo en tiempo real de eventos de seguridad.Auditorías internas y externas: Evaluaciones regulares para verificar la integridad y seguridad de los sistemas que soportan los procesos críticos.
Conclusión
Identificar los procesos de negocio soportados por sistemas de información es un paso esencial en la gestión de la seguridad informática. Esto permite a las organizaciones priorizar sus recursos de seguridad, proteger los procesos más críticos y desarrollar planes de contingencia adecuados para asegurar la continuidad operativa en caso de incidentes tecnológicos o de seguridad.
Valoración de los requerimientos de confidencialidad, integridad y disponibilidad de los procesos de negocio.
Los procesos de negocio soportados por sistemas de información presentan diferentes requerimientos en términos de seguridad, basados en tres pilares fundamentales: confidencialidad, integridad y disponibilidad (también conocidos como el triángulo CID). Cada proceso de negocio puede requerir diferentes niveles de protección en uno o más de estos aspectos, dependiendo de su naturaleza y de su impacto en la operación de la organización. A continuación, se describe cómo evaluar y priorizar estos requerimientos para los diferentes procesos de negocio.
1. Confidencialidad
- Descripción: Se refiere a la necesidad de proteger la información de un proceso de negocio para que sólo sea accesible por las personas o sistemas autorizados. Este es un aspecto crítico para evitar fugas de información confidencial o sensible.
- Evaluación:Procesos con alta necesidad de confidencialidad:Procesos que manejan datos personales, financieros o estratégicos (por ejemplo, sistemas de recursos humanos, procesos de pagos).Transacciones bancarias, historiales médicos o información legal.Medidas de protección:Cifrado de datos tanto en tránsito como en reposo.Control estricto de accesos con autenticación multifactor.Implementación de políticas de confidencialidad en la gestión del acceso a la información.
2. Integridad
- Descripción: La integridad garantiza que la información de un proceso no se altere ni modifique sin autorización, y que cualquier cambio en los datos sea registrado y detectado. Esto es vital para mantener la fiabilidad de los sistemas y la información.
- Evaluación:Procesos con alta necesidad de integridad:Procesos financieros (por ejemplo, gestión de nóminas, pagos y contabilidad), donde una alteración no autorizada podría provocar errores graves o fraudes.Sistemas de votación o de registro de auditorías, donde es crucial que los datos sean exactos y verificables.Medidas de protección:Mecanismos de control de versiones y auditoría para detectar y registrar cambios en la información.Implementación de firmas digitales o hashes criptográficos para garantizar que los datos no sean modificados sin detección.Controles de acceso estrictos para modificar la información.
3. Disponibilidad
- Descripción: La disponibilidad asegura que los sistemas de información y los datos necesarios para los procesos de negocio estén accesibles cuando se necesiten. Es especialmente importante para procesos de misión crítica que requieren funcionamiento continuo.
- Evaluación:Procesos con alta necesidad de disponibilidad:Procesos de atención al cliente o soporte en línea, donde la interrupción del sistema puede afectar negativamente la experiencia del cliente y la reputación de la empresa.Infraestructuras críticas, como sistemas de transporte o energía, que no pueden permitirse tiempos de inactividad.Medidas de protección:Implementación de planes de recuperación ante desastres y de continuidad del negocio.Uso de arquitecturas redundantes y balanceo de carga para evitar puntos únicos de fallo.Monitoreo continuo de sistemas para anticipar fallos y responder de manera proactiva.
4. Balance entre Confidencialidad, Integridad y Disponibilidad
- Descripción: No todos los procesos de negocio requieren el mismo nivel de protección en los tres pilares del triángulo CID. Algunos pueden priorizar la confidencialidad sobre la disponibilidad, mientras que otros pueden requerir un equilibrio entre los tres.
- Ejemplos de escenarios:Confidencialidad más importante que disponibilidad:Procesos que manejan información altamente confidencial, como investigaciones legales o datos financieros sensibles, donde una fuga de información sería catastrófica. En estos casos, se puede aceptar una menor disponibilidad a cambio de mayor protección.Disponibilidad más importante que confidencialidad:Sistemas de emergencia o de operaciones críticas que deben estar disponibles en todo momento, como servicios hospitalarios o sistemas de transporte. La disponibilidad aquí es prioritaria, aunque la confidencialidad siga siendo importante.Integridad más importante que confidencialidad o disponibilidad:Procesos donde la precisión de la información es esencial, como en sistemas de auditoría o bases de datos financieras. En estos casos, una modificación no autorizada puede tener un impacto mayor que una interrupción temporal del servicio o una fuga de datos.
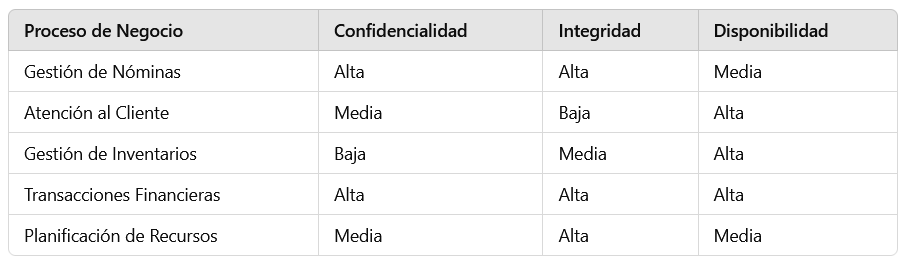
5. Matriz de Valoración de Requerimientos CID
- Descripción: Una forma práctica de evaluar los requerimientos de cada proceso de negocio es utilizar una matriz de valoración que asigne un nivel de importancia a la confidencialidad, integridad y disponibilidad de cada proceso. Esto permite visualizar qué procesos requieren mayor atención en términos de protección y asignar recursos de seguridad de manera más eficiente.
Ejemplo de matriz:
6. Asignación de Prioridades y Recursos
- Descripción: Una vez evaluados los requerimientos CID de los diferentes procesos de negocio, es necesario asignar prioridades y recursos de seguridad. Los procesos con requerimientos altos en los tres pilares deben recibir mayor inversión en tecnologías y medidas de protección, mientras que los procesos con menores exigencias pueden contar con protecciones más básicas.
- Ejemplos:Implementar control de acceso basado en roles (RBAC) para asegurar que sólo el personal autorizado pueda acceder y modificar los datos sensibles.Uso de backups automáticos y redundancias en procesos de alta disponibilidad, para evitar la pérdida de datos o la interrupción del servicio.
Conclusión
La valoración de los requerimientos de confidencialidad, integridad y disponibilidad es un paso esencial en la gestión de la seguridad informática. Permite que las organizaciones identifiquen las áreas críticas donde se deben enfocar los esfuerzos de protección, asegurando que los recursos se utilicen de manera eficiente para proteger los procesos más sensibles y críticos del negocio.
Determinación de los sistemas de información que soportan los procesos de negocio y sus requerimientos de seguridad
La identificación y evaluación de los sistemas de información que soportan los procesos de negocio es clave para implementar medidas de seguridad efectivas. Estos sistemas deben cumplir con los requerimientos de confidencialidad, integridad y disponibilidad (CID) necesarios para cada proceso. A continuación, se describe el enfoque para determinar qué sistemas de información son fundamentales para los procesos de negocio y cómo deben ser protegidos según sus requerimientos de seguridad.
1. Identificación de los Sistemas de Información Críticos
- Descripción: Los sistemas de información que soportan los procesos de negocio deben ser identificados para poder analizar su criticidad y vulnerabilidades. Estos pueden incluir sistemas internos, plataformas en la nube y software de terceros.
- Ejemplos de sistemas críticos:ERP (Enterprise Resource Planning): Utilizado para gestionar recursos financieros, humanos y materiales.CRM (Customer Relationship Management): Soporta la gestión de relaciones con clientes, ventas y atención al cliente.Sistemas SCADA: En organizaciones que gestionan infraestructuras críticas, como la energía o el transporte.Sistemas de gestión de nóminas: Control de salarios y pagos a empleados.
2. Evaluación de la Relación entre Procesos y Sistemas
- Descripción: Una vez identificados los sistemas, es fundamental mapear qué procesos de negocio dependen de cada uno. Esto ayuda a establecer las prioridades de seguridad según el impacto que tendría un fallo en dichos sistemas.
- Ejemplo de mapeo:Proceso de ventas → Soportado por CRM.Gestión de inventarios → Soportado por ERP.Procesamiento de pagos → Soportado por Sistemas de Nóminas.
3. Determinación de los Requerimientos de Seguridad (CID) de Cada Sistema
- Descripción: Cada sistema de información debe ser evaluado en función de sus necesidades de confidencialidad, integridad y disponibilidad para garantizar que se implementen las medidas de seguridad adecuadas.
- Ejemplo:Sistema de Nóminas:Confidencialidad: Alta, debido a la información sensible de empleados y detalles de pagos.Integridad: Alta, ya que cualquier alteración en los datos puede causar graves problemas financieros.Disponibilidad: Media, ya que las nóminas se procesan periódicamente, pero una interrupción prolongada podría afectar a la moral de los empleados.ERP:Confidencialidad: Media, ya que maneja datos financieros y operativos.Integridad: Alta, porque errores en los datos pueden afectar la toma de decisiones estratégicas.Disponibilidad: Alta, ya que muchos procesos críticos dependen del ERP para su operación continua.
4. Medidas de Seguridad Según Requerimientos de Confidencialidad
- Descripción: Los sistemas que manejan información confidencial requieren estrictas políticas de seguridad para evitar accesos no autorizados y fugas de información.
- Medidas de protección:Cifrado de datos: Tanto en tránsito como en reposo, para proteger los datos de accesos no autorizados.Autenticación multifactor: Para asegurar que solo el personal autorizado pueda acceder al sistema.Control de acceso basado en roles: Limitar los accesos según las necesidades del rol del usuario dentro de la organización.
5. Medidas de Seguridad Según Requerimientos de Integridad
- Descripción: Los sistemas que dependen de la exactitud de los datos requieren medidas de protección para asegurar que la información no sea alterada sin autorización.
- Medidas de protección:Auditoría de cambios: Implementar un registro que rastree y registre cualquier modificación en los datos.Validación de datos: Establecer controles de integridad para verificar que los datos no hayan sido corrompidos o modificados incorrectamente.Uso de firmas digitales: Garantizar que los documentos o datos no hayan sido alterados desde su creación o última modificación.
6. Medidas de Seguridad Según Requerimientos de Disponibilidad
- Descripción: Los sistemas que deben estar disponibles de forma continua para soportar procesos críticos requieren medidas que minimicen el riesgo de interrupciones.
- Medidas de protección:Planes de recuperación ante desastres (DRP): Establecer mecanismos para restaurar rápidamente el servicio en caso de un fallo grave.Redundancia: Implementar arquitecturas de alta disponibilidad con sistemas de respaldo que entren en funcionamiento en caso de fallo.Balanceo de carga: Distribuir la carga entre varios servidores para evitar sobrecargas y garantizar que el sistema siga siendo accesible.
7. Evaluación y Gestión de Vulnerabilidades en los Sistemas
- Descripción: La identificación de las vulnerabilidades en los sistemas de información permite priorizar las acciones de corrección y minimizar riesgos. Es crucial llevar a cabo evaluaciones regulares y aplicar parches de seguridad.
- Pasos clave:Evaluaciones de vulnerabilidad: Escanear los sistemas periódicamente en busca de debilidades conocidas.Gestión de parches: Actualizar regularmente los sistemas con parches de seguridad para corregir vulnerabilidades.Pruebas de penetración: Simular ataques para evaluar la robustez del sistema frente a posibles ciberataques.
8. Integración de la Seguridad en el Ciclo de Vida de los Sistemas
- Descripción: Es importante que la seguridad esté integrada en todo el ciclo de vida de los sistemas de información, desde su diseño y desarrollo hasta su operación y mantenimiento.
- Prácticas recomendadas:Desarrollo seguro: Aplicar metodologías de desarrollo seguro para minimizar vulnerabilidades desde la etapa de diseño.Pruebas de seguridad: Realizar pruebas exhaustivas antes de la implementación de nuevos sistemas o actualizaciones.Monitoreo continuo: Implementar herramientas de monitoreo que permitan detectar y responder a incidentes de seguridad en tiempo real.
Conclusión
La determinación de los sistemas de información que soportan los procesos de negocio y sus requerimientos de seguridad es un paso esencial para proteger adecuadamente los activos críticos de la organización. Una evaluación adecuada del nivel de confidencialidad, integridad y disponibilidad de cada sistema, acompañada de la implementación de las medidas de seguridad necesarias, permite mitigar los riesgos y asegurar la continuidad operativa del negocio frente a posibles amenazas y vulnerabilidades.
UNIDAD DIDÁCTICA 3. GESTIÓN DE RIESGOS
Aplicación del proceso de gestión de riesgos y exposición de las alternativas más frecuentes.
El proceso de gestión de riesgos es un ciclo continuo que permite a las organizaciones identificar, evaluar, tratar y supervisar los riesgos a los que se enfrentan. La aplicación de este proceso es fundamental para garantizar la seguridad y la continuidad de las operaciones.
Pasos del proceso de gestión de riesgos:
- Establecer el contexto:
- Definir el alcance y los objetivos del análisis de riesgos.
- Identificar los activos, amenazas y vulnerabilidades relevantes.
- Establecer los criterios de evaluación de riesgos.
- Identificar los riesgos:
- Identificar los escenarios de riesgo que podrían afectar a la organización.
- Utilizar técnicas como el brainstorming, el análisis de incidentes pasados y el análisis de vulnerabilidades.
- Analizar los riesgos:
- Evaluar la probabilidad de ocurrencia y el impacto de cada riesgo.
- Utilizar métodos cualitativos, cuantitativos o semicuantitativos.
- Evaluar los riesgos:
- Determinar el nivel de riesgo para cada escenario.
- Comparar los riesgos con los criterios de evaluación establecidos.
- Priorizar los riesgos según su criticidad.
- Tratar los riesgos:
- Seleccionar la estrategia de tratamiento adecuada para cada riesgo (aceptación, mitigación, transferencia, evitación).
- Desarrollar e implementar un plan de acción para mitigar los riesgos.
- Monitorear y revisar los riesgos:
- Monitorear la eficacia de las acciones de mitigación.
- Revisar y actualizar el análisis de riesgos de forma periódica.
- Realizar auditorías para verificar el cumplimiento del plan de gestión de riesgos.
Alternativas de tratamiento de riesgos:
- Aceptación del riesgo:
- Decidir no tomar ninguna acción para mitigar el riesgo.
- Se utiliza cuando el riesgo es bajo, el coste de mitigación es alto o la organización está dispuesta a asumir el riesgo.
- Mitigación del riesgo:
- Tomar medidas para reducir la probabilidad o el impacto del riesgo.
- Se utilizan controles técnicos, organizativos o físicos para prevenir o detectar el riesgo.
- Transferencia del riesgo:
- Transferir el riesgo a un tercero, como una compañía de seguros o un proveedor de servicios.
- Se utiliza cuando la organización no puede o no quiere asumir el riesgo.
- Evitación del riesgo:
- Evitar la actividad o el proceso que genera el riesgo.
- Se utiliza cuando el riesgo es inaceptable o cuando no existen medidas de mitigación efectivas.
Ejemplos prácticos:
- Riesgo: Pérdida de datos debido a un fallo de hardware.
- Alternativa: Mitigación (implementar copias de seguridad automáticas).
- Riesgo: Ataque de ransomware a la base de datos de clientes.
- Alternativa: Transferencia (contratar un seguro cibernético).
- Riesgo: Incumplimiento de la normativa de protección de datos.
- Alternativa: Evitación (no recopilar datos personales innecesarios).
- Riesgo: Interrupción del servicio web debido a un ataque DDoS.
- Alternativa: Aceptación (si el impacto es bajo y el coste de mitigación es alto).
Metodologías comúnmente aceptadas de identificación y análisis de riesgos.
Existen diversas metodologías ampliamente aceptadas para la identificación y análisis de riesgos, cada una con sus propias fortalezas y enfoques. A continuación, se presentan algunas de las más comunes:
1. Metodologías basadas en estándares:
- NIST SP 800-30 (EE. UU.):
- Proporciona un marco detallado para la evaluación de riesgos de seguridad de la información.
- Se centra en la identificación de amenazas, vulnerabilidades y el análisis de su impacto potencial.
- Es ampliamente utilizada en el sector gubernamental y privado.
- Magerit (España):
- Desarrollada por el Consejo Superior de Administración Electrónica de España.
- Se centra en la identificación y valoración de activos de información.
- Utiliza un enfoque cualitativo para la evaluación de riesgos.
- Es ampliamente utilizada en administraciones públicas y empresas españolas.
- ISO 31000:
- Estándar internacional que proporciona principios y directrices para la gestión de riesgos en general.
- Es aplicable a cualquier tipo de organización y riesgo.
- Promueve un enfoque sistemático y estructurado para la gestión de riesgos.
2. Técnicas de análisis de riesgos:
- Análisis cualitativo:
- Se basa en la evaluación subjetiva de la probabilidad y el impacto de los riesgos.
- Utiliza escalas cualitativas (por ejemplo, alto, medio, bajo) para clasificar los riesgos.
- Es útil para identificar y priorizar riesgos de forma rápida.
- Análisis cuantitativo:
- Se basa en la evaluación numérica de la probabilidad y el impacto de los riesgos.
- Utiliza modelos matemáticos y datos estadísticos para calcular el valor monetario de los riesgos.
- Es útil para tomar decisiones basadas en el coste-beneficio.
- Análisis semicuantitativo:
- Combina elementos de los análisis cualitativo y cuantitativo.
- Utiliza escalas numéricas para clasificar los riesgos, pero también considera factores subjetivos.
- Es un enfoque intermedio que ofrece un equilibrio entre precisión y practicidad.
- Análisis FODA (Fortalezas, Oportunidades, Debilidades, Amenazas):
- Permite identificar los factores internos y externos que pueden afectar a la organización.
- Es útil para identificar riesgos y oportunidades estratégicas.
- Análisis de escenarios:
- Consiste en desarrollar escenarios hipotéticos de eventos que podrían afectar a la organización.
- Permite evaluar el impacto potencial de diferentes riesgos.
3. Herramientas y técnicas adicionales:
- Lluvia de ideas:
- Técnica grupal para generar ideas sobre posibles riesgos.
- Listas de verificación:
- Herramientas para identificar riesgos comunes en un área específica.
- Diagramas de causa y efecto (Ishikawa):
- Herramientas para identificar las causas raíz de los riesgos.
- Árboles de fallos:
- Herramientas para analizar la secuencia de eventos que pueden llevar a un fallo.
La elección de la metodología y las técnicas adecuadas dependerá de las necesidades y características de cada organización.
Aplicación de controles y medidas de salvaguarda para obtener una reducción del riesgo
La aplicación de controles y medidas de salvaguarda es un paso crítico en la gestión de riesgos. Su objetivo es reducir la probabilidad de que ocurran eventos adversos y minimizar su impacto en caso de que sucedan. A continuación, se detallan los aspectos clave de este proceso:
1. Tipos de controles y medidas de salvaguarda:
- Controles preventivos:
- Su objetivo es evitar que ocurran eventos no deseados.
- Ejemplos: políticas de seguridad, firewalls, cifrado de datos, formación de concienciación.
- Controles detectivos:
- Su objetivo es identificar eventos no deseados que ya han ocurrido.
- Ejemplos: sistemas de detección de intrusiones (IDS), registros de auditoría, monitorización de actividad.
- Controles correctivos:
- Su objetivo es minimizar el impacto de eventos no deseados que ya han ocurrido.
- Ejemplos: planes de recuperación ante desastres, copias de seguridad, respuesta a incidentes.
2. Proceso de aplicación:
- Priorización:
- No todos los riesgos requieren el mismo nivel de control.
- Priorizar la aplicación de controles en función de la criticidad de los riesgos.
- Implementación:
- Implementar los controles de forma efectiva y documentar los procedimientos.
- Asegurar que los controles sean adecuados para el entorno y los riesgos específicos.
- Evaluación:
- Evaluar la eficacia de los controles de forma periódica.
- Realizar pruebas y auditorías para verificar que los controles funcionan según lo previsto.
- Ajustar los controles según sea necesario para mantener su eficacia.
3. Consideraciones clave:
- Principio de defensa en profundidad:
- Implementar múltiples capas de controles para aumentar la seguridad.
- No depender de un solo control, ya que puede fallar.
- Equilibrio entre coste y beneficio:
- Los controles tienen un coste, por lo que es importante evaluar si el beneficio justifica el gasto.
- No siempre es necesario implementar los controles más costosos.
- Participación de las partes interesadas:
- Involucrar a las partes interesadas en el proceso de aplicación de controles.
- Obtener su apoyo y asegurar que comprendan la importancia de los controles.
4. Ejemplos de aplicación:
- Riesgo: Acceso no autorizado a datos confidenciales.
- Controles: Autenticación multifactor, cifrado de datos, control de acceso basado en roles.
- Riesgo: Ataque de malware.
- Controles: Software antivirus, firewalls, filtrado de correo electrónico, formación de concienciación.
- Riesgo: Interrupción del servicio debido a un desastre natural.
- Controles: Copias de seguridad fuera del sitio, planes de recuperación ante desastres, redundancia de sistemas.
La aplicación de controles y medidas de salvaguarda es un proceso continuo que requiere un enfoque proactivo y una evaluación constante. Al implementar controles adecuados, las organizaciones pueden reducir significativamente sus riesgos y proteger sus activos.
UNIDAD DIDÁCTICA 4. PLAN DE IMPLANTACIÓN DE SEGURIDAD
Determinación del nivel de seguridad existente de los sistemas frente a la necesaria en base a los requerimientos de seguridad de los procesos de negocio.
Este paso es crucial para identificar las brechas de seguridad y planificar las acciones necesarias para alcanzar el nivel de protección requerido por la organización.
¿Por qué es importante determinar el nivel de seguridad?
- Identificación de brechas: Permite identificar las áreas donde la seguridad es insuficiente.
- Priorización de acciones: Facilita la priorización de las acciones de mejora de la seguridad.
- Cumplimiento normativo: Asegura el cumplimiento de las normativas y estándares de seguridad aplicables.
- Reducción de riesgos: Minimiza el riesgo de incidentes de seguridad y sus impactos.
Proceso de determinación del nivel de seguridad:
- Análisis de los requerimientos de seguridad de los procesos de negocio:
- Identificar los activos críticos y los riesgos asociados a los procesos de negocio.
- Definir los requisitos de confidencialidad, integridad y disponibilidad de la información.
- Establecer los objetivos de seguridad y los indicadores de rendimiento clave (KPIs).
- Evaluación del nivel de seguridad existente:
- Realizar un análisis de vulnerabilidades y pruebas de penetración.
- Revisar las políticas y procedimientos de seguridad existentes.
- Evaluar la eficacia de los controles de seguridad implementados.
- Analizar los registros de incidentes de seguridad.
- Comparación del nivel de seguridad existente con el necesario:
- Identificar las brechas de seguridad y los riesgos residuales.
- Determinar el nivel de seguridad necesario para cumplir con los requisitos de los procesos de negocio.
- Establecer un plan de acción para cerrar las brechas de seguridad.
- Documentación del análisis:
- Documentar los resultados del análisis y las recomendaciones de mejora.
- Elaborar un informe que incluya el nivel de seguridad existente, el nivel de seguridad necesario y las acciones a implementar.
Herramientas y técnicas:
- Análisis de vulnerabilidades: Nessus, OpenVAS, QualysGuard.
- Pruebas de penetración: Metasploit, Nmap, Burp Suite.
- Análisis de riesgos: NIST SP 800-30, Magerit.
- Marcos de seguridad: ISO 27001, NIST Cybersecurity Framework.
Consideraciones clave:
- Participación de las partes interesadas: Involucrar a los responsables de los procesos de negocio y al personal de seguridad en el análisis.
- Enfoque basado en riesgos: Priorizar las acciones de mejora en función de la criticidad de los riesgos.
- Mejora continua: Realizar revisiones periódicas del nivel de seguridad y actualizar el plan de acción según sea necesario.
Selección de medidas de salvaguarda para cubrir los requerimientos de seguridad de los sistemas de información.
Este paso es crucial para garantizar la protección adecuada de los activos de información de la organización.
¿Por qué es importante seleccionar medidas de salvaguarda?
- Reducción de riesgos: Minimizan la probabilidad y el impacto de incidentes de seguridad.
- Cumplimiento normativo: Aseguran el cumplimiento de normativas y estándares de seguridad.
- Continuidad del negocio: Protegen la continuidad de las operaciones y la disponibilidad de los servicios.
- Confianza de los clientes: Generan confianza en los clientes y socios comerciales.
Proceso de selección de medidas de salvaguarda:
- Análisis de riesgos:
- Identificar las amenazas y vulnerabilidades que afectan a los sistemas de información.
- Evaluar la probabilidad y el impacto de los riesgos.
- Priorizar los riesgos según su criticidad.
- Definición de requerimientos de seguridad:
- Establecer los objetivos de seguridad y los requisitos de confidencialidad, integridad y disponibilidad.
- Considerar los requerimientos legales y normativos aplicables.
- Selección de controles:
- Elegir los controles de seguridad adecuados para mitigar los riesgos identificados.
- Considerar controles técnicos, organizativos y físicos.
- Evaluar la eficacia, el coste y la facilidad de implementación de los controles.
- Implementación de controles:
- Implementar los controles de seguridad seleccionados de forma efectiva.
- Documentar los procedimientos de implementación y configuración.
- Capacitar al personal sobre el uso y la gestión de los controles.
- Monitoreo y revisión:
- Monitorear la eficacia de los controles y realizar pruebas periódicas.
- Revisar y actualizar los controles según sea necesario para adaptarse a los cambios en el entorno y las amenazas.
Tipos de medidas de salvaguarda:
- Controles técnicos:
- Firewalls, sistemas de detección de intrusiones (IDS), antivirus, cifrado, control de acceso, autenticación de dos factores (2FA), etc.
- Controles organizativos:
- Políticas de seguridad, procedimientos de gestión de incidentes, planes de continuidad de negocio, formación de concienciación en seguridad, etc.
- Controles físicos:
- Control de acceso físico a instalaciones y equipos, sistemas de vigilancia, alarmas, etc.
Consideraciones clave:
- Principio de defensa en profundidad: Implementar múltiples capas de seguridad para proteger los sistemas de información.
- Equilibrio entre coste y beneficio: Seleccionar controles que ofrezcan una relación coste-beneficio adecuada.
- Participación de las partes interesadas: Involucrar a los responsables de los sistemas y al personal de seguridad en la selección de controles.
- Mejora continua: Revisar y actualizar las medidas de salvaguarda de forma periódica para adaptarse a los cambios en el entorno y las amenazas.
Guía para la elaboración del plan de implantación de las salvaguardas seleccionadas
Este plan es fundamental para garantizar la implementación efectiva de las medidas de seguridad y la protección adecuada de los sistemas de información.
Pasos para elaborar el plan de implantación:
- Definir el alcance y los objetivos:
- Determinar qué sistemas, procesos y activos se incluirán en el plan.
- Establecer los objetivos específicos de la implantación de las salvaguardas.
- Definir los indicadores de rendimiento clave (KPIs) para medir el éxito de la implantación.
- Establecer las prioridades:
- Priorizar la implantación de las salvaguardas según la criticidad de los riesgos y los recursos disponibles.
- Considerar el impacto en la continuidad del negocio y el cumplimiento normativo.
- Asignar responsabilidades:
- Definir los roles y responsabilidades del personal involucrado en la implantación.
- Designar un responsable del proyecto y un equipo de trabajo.
- Elaborar un cronograma:
- Establecer un cronograma detallado con las fechas de inicio y fin de cada tarea.
- Considerar los plazos de entrega de los proveedores y los tiempos de inactividad programados.
- Definir los recursos necesarios:
- Identificar los recursos financieros, humanos y tecnológicos necesarios para la implantación.
- Elaborar un presupuesto detallado.
- Desarrollar los procedimientos:
- Elaborar los procedimientos de instalación, configuración y pruebas de las salvaguardas.
- Documentar los procedimientos de gestión de cambios y de gestión de incidentes.
- Realizar pruebas:
- Realizar pruebas exhaustivas de las salvaguardas en un entorno de pruebas antes de la implementación en producción.
- Verificar que las salvaguardas funcionan según lo previsto y que no afectan negativamente a los sistemas existentes.
- Capacitar al personal:
- Capacitar al personal sobre el uso y la gestión de las salvaguardas.
- Elaborar material de formación y realizar sesiones prácticas.
- Implementar las salvaguardas:
- Implementar las salvaguardas en el entorno de producción siguiendo los procedimientos establecidos.
- Realizar una supervisión continua para detectar y resolver posibles problemas.
- Monitorear y revisar:
- Monitorear la eficacia de las salvaguardas y realizar revisiones periódicas.
- Actualizar el plan de implantación según sea necesario para adaptarse a los cambios en el entorno y las amenazas.
Elementos clave del plan:
- Resumen ejecutivo: Una descripción general del plan y sus objetivos.
- Alcance y objetivos: Una definición clara del alcance del plan y sus objetivos.
- Prioridades y cronograma: Un cronograma detallado con las fechas de inicio y fin de cada tarea.
- Recursos necesarios: Un presupuesto detallado y una lista de los recursos necesarios.
- Procedimientos: Documentación de los procedimientos de instalación, configuración y pruebas.
- Plan de pruebas: Un plan detallado para las pruebas de las salvaguardas.
- Plan de capacitación: Un plan para capacitar al personal sobre el uso y la gestión de las salvaguardas.
- Plan de monitoreo y revisión: Un plan para monitorear la eficacia de las salvaguardas y realizar revisiones periódicas.
Consejos adicionales:
- Involucrar a todas las partes interesadas en la elaboración del plan.
- Utilizar un lenguaje claro y conciso.
- Documentar todas las decisiones y acciones tomadas.
- Mantener el plan actualizado y accesible.
UNIDAD DIDÁCTICA 5. PROTECCIÓN DE DATOS DE CARÁCTER PERSONAL
Principios generales de protección de datos de carácter personal.
Principios Generales de Protección de Datos de Carácter Personal:
Estos principios están diseñados para garantizar que el tratamiento de datos personales se realice de manera justa, transparente y segura. Se basan en el Reglamento General de Protección de Datos (RGPD) de la Unión Europea, que establece un marco legal sólido para la protección de datos.
- Licitud, Lealtad y Transparencia:
- Los datos personales deben ser tratados de manera lícita, leal y transparente en relación con el interesado.1
- Esto implica que el tratamiento debe tener una base legal válida, que el interesado debe estar informado sobre el tratamiento y que el tratamiento debe ser justo y equitativo.
- Limitación de la Finalidad:
- Los datos personales deben ser recogidos con fines determinados, explícitos y legítimos, y no deben ser tratados2 posteriormente de manera incompatible con dichos fines.
- Esto significa que los datos solo pueden ser utilizados para los fines para los que fueron recogidos.
- Minimización de Datos:
- Los datos personales deben ser adecuados, pertinentes y limitados a lo necesario en relación con los fines para los que son tratados.3
- Esto implica que4 solo se deben recoger los datos estrictamente necesarios para el fin perseguido.
- Exactitud:
- Los datos personales deben ser exactos y, si es necesario, actualizados.
- Se deben adoptar todas las medidas razonables para que se supriman o rectifiquen sin dilación los datos personales que sean inexactos con respecto a los fines para los que se tratan.5
- Limitación del Plazo de Conservación:6
- Los datos personales deben ser mantenidos de forma que se permita la identificación de los interesados durante no más tiempo del necesario7 para los fines para los que se tratan.
- Esto significa que los datos deben ser eliminados o anonimizados cuando ya no sean necesarios.
- Integridad y Confidencialidad:
- Los datos personales deben ser tratados de manera que se garantice una seguridad adecuada de los mismos, incluida la protección contra el tratamiento no autorizado8 o ilícito y contra su pérdida, destrucción o daño accidental, mediante la aplicación de medidas técnicas u organizativas apropiadas.9
- Esto implica que los datos deben ser protegidos contra accesos no autorizados y contra posibles incidentes de seguridad.
- Responsabilidad Proactiva (Accountability):
- El responsable del tratamiento es responsable del cumplimiento de los principios y es capaz de demostrar dicho cumplimiento.
- Esto implica que el responsable del tratamiento debe implementar medidas técnicas y organizativas adecuadas para garantizar el cumplimiento de la normativa de protección de datos.
Importancia de estos Principios:
- Estos principios son fundamentales para proteger los derechos y libertades de los individuos en relación con el tratamiento de sus datos personales.
- Su cumplimiento es esencial para generar confianza en el entorno digital.
- Las organizaciones que tratan datos personales deben asegurarse de cumplir con estos principios para evitar sanciones y proteger su reputación.
Infracciones y sanciones contempladas en la legislación vigente en materia de protección de datos de carácter personal.
La legislación vigente en materia de protección de datos de carácter personal, principalmente el Reglamento General de Protección de Datos (RGPD) y la Ley Orgánica 3/2018 (LOPDGDD) en España, establece un marco sancionador para las infracciones en este ámbito.
Tipos de Infracciones:
Las infracciones se clasifican generalmente en tres categorías, según su gravedad:
- Infracciones leves:
- Son aquellas que no causan un daño significativo a los interesados.
- Ejemplos: Incumplimiento de ciertos requisitos formales, como la falta de notificación de la inscripción de ficheros.
- Infracciones graves:
- Afectan de forma relevante a los derechos de los interesados o implican un riesgo para la seguridad de los datos.
- Ejemplos: Tratamiento de datos sin consentimiento, incumplimiento de los derechos de acceso, rectificación, supresión y oposición.
- Infracciones muy graves:
- Vulneran de forma esencial los principios y derechos de la protección de datos.
- Ejemplos: Transferencia internacional de datos sin garantías adecuadas, incumplimiento de las obligaciones relativas a la seguridad de los datos, tratamiento de datos de categorías especiales sin base legal.
Sanciones:
Las sanciones económicas varían en función de la gravedad de la infracción y pueden alcanzar cifras significativas:
- Infracciones leves:
- Multas de hasta 40.000 euros.
- Infracciones graves:
- Multas de entre 40.001 y 300.000 euros.
- Infracciones muy graves:
- Multas de hasta 20 millones de euros o el 4% del volumen de facturación anual global de la empresa, aplicándose la cifra más elevada.
Criterios para la Determinación de las Sanciones:
La autoridad competente, como la Agencia Española de Protección de Datos (AEPD), tiene en cuenta diversos factores para determinar la cuantía de las sanciones, entre ellos:
- La naturaleza, gravedad y duración de la infracción.
- El carácter intencional o negligente de la infracción.
- Las medidas adoptadas para mitigar los daños.
- El grado de cooperación con la autoridad de control.
- Las categorías de datos personales afectadas.
- El cumplimiento previo de las medidas impuestas por la autoridad de control.
Otras Sanciones:
Además de las sanciones económicas, la legislación contempla otras medidas, como:
- Apercibimientos.
- Órdenes de cese del tratamiento de datos.
- Limitaciones temporales o definitivas del tratamiento.
Importancia del Cumplimiento:
El cumplimiento de la normativa de protección de datos es fundamental para evitar sanciones y proteger la reputación de las organizaciones. Además, garantiza el respeto a los derechos y libertades de los ciudadanos en el entorno digital.
Identificación y registro de los ficheros con datos de carácter personal utilizados por la organización.
La identificación y registro de ficheros con datos de carácter personal es una obligación fundamental para cualquier organización que maneje este tipo de información. Este proceso garantiza el cumplimiento de la normativa de protección de datos y permite a la organización tener un control efectivo sobre los datos que trata.
Pasos para la Identificación y Registro de Ficheros:
- Identificación de los Ficheros:
- Realizar un inventario exhaustivo de todos los ficheros, bases de datos y sistemas de información que contengan datos personales.
- Identificar el tipo de datos personales que se almacenan en cada fichero (nombre, dirección, datos bancarios, etc.).
- Determinar la finalidad para la que se recogen y tratan los datos.
- Identificar a los responsables del tratamiento de los datos.
- Determinar los colectivos de personas afectadas por los ficheros.
- Identificar las medidas de seguridad adoptadas para proteger los datos.
- Registro de las Actividades de Tratamiento:
- El RGPD exige que las organizaciones mantengan un registro de las actividades de tratamiento de datos personales.
- Este registro debe incluir información detallada sobre los ficheros, los tipos de datos, las finalidades del tratamiento, los responsables, las medidas de seguridad, etc.
- El registro debe estar disponible para la autoridad de control (AEPD en España).
- Evaluación de Impacto en la Protección de Datos (EIPD):
- En algunos casos, cuando el tratamiento de datos personales pueda entrañar un alto riesgo para los derechos y libertades de las personas, es necesario realizar una EIPD.
- La EIPD evalúa los riesgos y propone medidas para mitigarlos.
- Notificación a la Autoridad de Control (AEPD):
- Aunque el RGPD eliminó la obligación general de notificar los ficheros a la AEPD, en ciertos casos específicos, como los tratamientos de alto riesgo, puede ser necesario notificar a la autoridad de control.
Herramientas y Recursos:
- La Agencia Española de Protección de Datos (AEPD) proporciona guías y herramientas para ayudar a las organizaciones a cumplir con la normativa de protección de datos.
- Existen software y aplicaciones que facilitan la gestión de ficheros y el cumplimiento del RGPD.
Importancia de la Identificación y Registro:
- Garantiza el cumplimiento de la normativa de protección de datos.
- Permite a la organización tener un control efectivo sobre los datos personales que trata.
- Reduce el riesgo de incidentes de seguridad y sanciones.
- Genera confianza en los clientes y usuarios.
Es crucial que las organizaciones tomen en serio la identificación y registro de sus ficheros de datos personales para evitar problemas legales y proteger la privacidad de las personas.
Elaboración del documento de seguridad requerido por la legislación vigente en materia de protección de datos de carácter personal
La elaboración del documento de seguridad es un paso crucial para cumplir con la legislación de protección de datos. Aunque el Reglamento General de Protección de Datos (RGPD) no exige explícitamente un «documento de seguridad» como tal, sí requiere que las organizaciones implementen medidas técnicas y organizativas adecuadas para garantizar la seguridad de los datos personales. Este documento sirve como evidencia de dicho cumplimiento.
Elementos Clave del Documento de Seguridad:
- Identificación del Responsable del Tratamiento:
- Nombre y datos de contacto de la organización.
- Identificación del Delegado de Protección de Datos (DPD), si procede.
- Registro de Actividades de Tratamiento:
- Inventario de los ficheros y sistemas que contienen datos personales.
- Descripción de los tipos de datos tratados y sus finalidades.
- Identificación de los colectivos de interesados.
- Información sobre las transferencias internacionales de datos, si las hay.
- Análisis de Riesgos:
- Evaluación de los riesgos para los derechos y libertades de los interesados.
- Identificación de las amenazas y vulnerabilidades.
- Valoración del impacto potencial de los incidentes de seguridad.
- Medidas de Seguridad:
- Descripción de las medidas técnicas y organizativas implementadas.
- Control de acceso (físico y lógico).
- Cifrado y seudonimización de datos.
- Copias de seguridad y planes de recuperación.
- Medidas de seguridad en las comunicaciones.
- Gestión de incidentes de seguridad.
- Políticas de seguridad y procedimientos internos.
- Formación y concienciación del personal.
- Descripción de las medidas técnicas y organizativas implementadas.
- Gestión de Incidentes:
- Procedimientos para la detección, notificación y gestión de brechas de seguridad.
- Protocolos de comunicación con la autoridad de control y los interesados.
- Auditorías y Revisiones:
- Planificación de auditorías periódicas para verificar la eficacia de las medidas de seguridad.
- Procedimientos para la revisión y actualización del documento de seguridad.
Recomendaciones Adicionales:
- Adaptar el documento a las características y riesgos específicos de la organización.
- Mantener el documento actualizado y revisarlo periódicamente.
- Documentar las decisiones y acciones tomadas en materia de seguridad.
- Contar con el asesoramiento de expertos en protección de datos.
Herramientas y Recursos:
- La Agencia Española de Protección de Datos (AEPD) ofrece guías y plantillas que pueden ser útiles para la elaboración del documento de seguridad.
- Existen herramientas de software que facilitan la gestión de la seguridad de la información y el cumplimiento del RGPD.
Importancia del Documento de Seguridad:
- Demuestra el cumplimiento del principio de responsabilidad proactiva (accountability).
- Facilita la gestión de la seguridad de los datos personales.
- Reduce el riesgo de incidentes de seguridad y sanciones.
- Genera confianza en los clientes y usuarios.
Es fundamental que las organizaciones dediquen tiempo y recursos a la elaboración y mantenimiento de un documento de seguridad sólido y actualizado.
UNIDAD DIDÁCTICA 6. SEGURIDAD FÍSICA E INDUSTRIAL DE LOS SISTEMAS. SEGURIDAD LÓGICA DE SISTEMAS
Determinación de los perímetros de seguridad física.
Definición de Perímetros de Seguridad Física:
- Un perímetro de seguridad física es una barrera o conjunto de barreras diseñadas para proteger un área o instalación de accesos no autorizados, robos, vandalismo y otros riesgos físicos.
- El objetivo es crear capas de protección que dificulten el acceso a los activos críticos de la organización.
Pasos para Determinar los Perímetros de Seguridad Física:
- Análisis de Riesgos:
- Realizar una evaluación de los riesgos potenciales que puedan afectar a la seguridad física de la organización.
- Identificar los activos críticos que requieren protección (servidores, centros de datos, equipos de red, etc.).
- Evaluar las amenazas potenciales (accesos no autorizados, robos, incendios, inundaciones, etc.).
- Identificación de Áreas Críticas:
- Determinar las áreas que requieren un mayor nivel de protección (centros de datos, salas de servidores, áreas de almacenamiento de información sensible, etc.).
- Clasificar las áreas según su nivel de criticidad.
- Definición de Capas de Protección:
- Establecer diferentes capas de seguridad para crear una defensa en profundidad.
- Las capas pueden incluir:
- Perímetro exterior (vallas, muros, iluminación, etc.).
- Perímetro interior (puertas de acceso controlado, sistemas de videovigilancia, etc.).
- Perímetro de áreas críticas (controles de acceso biométricos, sistemas de detección de intrusos, etc.).
- Implementación de Medidas de Seguridad:
- Instalar barreras físicas (vallas, muros, puertas blindadas, etc.).
- Implementar sistemas de control de acceso (tarjetas de acceso, lectores biométricos, etc.).
- Instalar sistemas de videovigilancia y detección de intrusos.
- Implementar medidas de seguridad ambiental (sistemas de detección de incendios, sistemas de control de temperatura y humedad, etc.).
- Evaluación y Mantenimiento:
- Realizar evaluaciones periódicas de la eficacia de los perímetros de seguridad.
- Realizar mantenimientos preventivos y correctivos de los sistemas de seguridad.
- Actualizar las medidas de seguridad según sea necesario.
Consideraciones Clave:
- Ubicación: La ubicación de las instalaciones y su entorno influyen en los riesgos de seguridad física.
- Tipo de Activos: El tipo y valor de los activos que se protegen determinan el nivel de seguridad requerido.
- Normativa: Cumplir con las normativas y estándares de seguridad aplicables.
Herramientas y Tecnologías:
- Sistemas de control de acceso.
- Sistemas de videovigilancia.
- Sistemas de detección de intrusos.
- Sistemas de seguridad perimetral.
La correcta determinación de los perímetros de seguridad física es fundamental para proteger los activos de la organización y garantizar la continuidad del negocio.
Sistemas de control de acceso físico mas frecuentes a las instalaciones de la organización y a las áreas en las que estén ubicados los sistemas informáticos.
Los sistemas de control de acceso físico son esenciales para proteger las instalaciones y los sistemas informáticos de una organización. A continuación, se describen los sistemas más frecuentes:
1. Sistemas de control de acceso basados en tarjetas:
- Tarjetas de proximidad:
- Utilizan tecnología RFID (Identificación por Radiofrecuencia) para permitir el acceso al presentar la tarjeta cerca de un lector.
- Son comunes en oficinas, edificios de empresas y áreas restringidas.
- Tarjetas inteligentes:
- Almacenan información en un chip integrado, lo que permite un mayor nivel de seguridad y funcionalidades adicionales.
- Se utilizan en entornos que requieren una autenticación más robusta.
2. Sistemas de control de acceso biométrico:
- Lectores de huellas dactilares:
- Verifican la identidad del usuario mediante la lectura de su huella dactilar.
- Ofrecen un alto nivel de seguridad y son difíciles de falsificar.
- Reconocimiento facial:
- Utiliza cámaras para identificar a los usuarios mediante el reconocimiento de sus rasgos faciales.
- Es una opción conveniente y rápida, pero puede verse afectada por las condiciones de iluminación.
- Escáneres de iris:
- Verifican la identidad del usuario mediante el escaneo del iris del ojo.
- Ofrecen un nivel de seguridad muy alto, pero pueden ser más costosos y requerir una mayor precisión.
3. Sistemas de control de acceso basados en códigos:
- Teclados numéricos:
- Requieren que los usuarios introduzcan un código numérico para acceder.
- Son sencillos y económicos, pero pueden ser vulnerables a la observación y la adivinación de códigos.
4. Sistemas de control de acceso basados en llaves:
- Cerraduras tradicionales:
- Utilizan llaves físicas para abrir puertas y accesos.
- Son la forma más básica de control de acceso, pero pueden ser vulnerables a la pérdida y la copia de llaves.
- Cerraduras electrónicas:
- Cerraduras que se pueden abrir mediante una llave electrónica, o un dispositivo movil.
Consideraciones adicionales:
- Integración: Los sistemas de control de acceso pueden integrarse con otros sistemas de seguridad, como alarmas y videovigilancia.
- Niveles de acceso: Es importante definir diferentes niveles de acceso para restringir el acceso a áreas sensibles solo a personal autorizado.
- Registro de accesos: Los sistemas de control de acceso deben registrar los accesos para auditar y rastrear la actividad.
La elección del sistema de control de acceso adecuado dependerá de las necesidades específicas de la organización, el nivel de seguridad requerido y el presupuesto disponible.
Criterios de seguridad para el emplazamiento físico de los sistemas informáticos.
El emplazamiento físico de los sistemas informáticos es un aspecto crítico de la seguridad de la información. La ubicación adecuada de los equipos y servidores puede mitigar riesgos y proteger los activos de la organización. A continuación, se detallan los criterios de seguridad clave:
1. Ubicación General:
- Zonas Seguras:
- Preferiblemente, los sistemas deben ubicarse en áreas de acceso restringido, lejos de zonas públicas o de alto tráfico.
- Evitar ubicaciones expuestas a riesgos naturales (inundaciones, terremotos) o industriales (productos químicos, explosivos).
- Aislamiento:
- Las salas de servidores deben estar aisladas de otras áreas para limitar el acceso no autorizado y controlar el entorno.
- Considerar la separación de áreas con diferentes niveles de seguridad.
2. Control de Acceso:
- Perímetro de Seguridad:
- Establecer un perímetro de seguridad física con barreras como muros, vallas o puertas de acceso controlado.
- Implementar sistemas de control de acceso (tarjetas, biometría) para restringir el acceso solo a personal autorizado.
- Videovigilancia:
- Instalar cámaras de seguridad para monitorear el acceso y detectar intrusiones.
- Registrar y almacenar las grabaciones para investigaciones posteriores.
3. Condiciones Ambientales:
- Temperatura y Humedad:
- Mantener una temperatura y humedad constantes para evitar el sobrecalentamiento y la corrosión de los equipos.
- Instalar sistemas de climatización y control de humedad.
- Protección contra Incendios:
- Instalar sistemas de detección y extinción de incendios (detectores de humo, rociadores automáticos).
- Utilizar materiales ignífugos en la construcción y el mobiliario.
- Protección contra Inundaciones:
- Elevar los equipos del suelo para evitar daños por inundaciones.
- Instalar sistemas de detección de fugas de agua.
- Protección contra Polvo y Contaminantes:
- Mantener la sala de servidores limpia y libre de polvo.
- Instalar sistemas de filtración de aire.
4. Suministro Eléctrico:
- Suministro Ininterrumpido (UPS):
- Instalar UPS para garantizar el suministro eléctrico en caso de cortes de energía.
- Considerar la instalación de generadores de respaldo para cortes prolongados.
- Protección contra Sobretensiones:
- Instalar protectores de sobretensión para evitar daños a los equipos por picos de voltaje.
- Cableado Seguro:
- Organizar y proteger el cableado para evitar daños y desconexiones accidentales.
5. Seguridad Estructural:
- Resistencia:
- Asegurar que la estructura del edificio sea resistente a desastres naturales y ataques físicos.
- Suelos Elevados:
- Considerar la instalación de suelos elevados para facilitar el cableado y la refrigeración.
6. Señalización y Documentación:
- Señalización Clara:
- Señalizar claramente las áreas restringidas y los riesgos potenciales.
- Documentación Detallada:
- Mantener documentación actualizada sobre la ubicación de los equipos, los sistemas de seguridad y los procedimientos de emergencia.
Al seguir estos criterios, las organizaciones pueden minimizar los riesgos y proteger sus sistemas informáticos de amenazas físicas.
Exposición de elementos mas frecuentes para garantizar la calidad y continuidad del suministro eléctrico a los sistemas informáticos.
Garantizar la calidad y continuidad del suministro eléctrico es fundamental para el funcionamiento ininterrumpido de los sistemas informáticos. Aquí se presentan los elementos más frecuentes para lograrlo:
1. Sistemas de Alimentación Ininterrumpida (UPS):
- Función:
- Proporcionan energía de respaldo durante cortes de suministro, regulan la tensión y protegen contra sobretensiones.
- Permiten un tiempo de autonomía para que los sistemas se apaguen de forma segura o para que entren en funcionamiento los generadores de respaldo.
- Tipos:
- UPS en espera (standby): Para equipos de baja criticidad.
- UPS de línea interactiva: Regulan la tensión y ofrecen mayor protección.
- UPS de doble conversión (online): Proporcionan la máxima protección y calidad de energía.
2. Generadores de Respaldo:
- Función:
- Proporcionan energía eléctrica durante cortes prolongados, garantizando la continuidad del servicio.
- Se activan automáticamente cuando falla el suministro principal.
- Tipos:
- Generadores diésel: Comunes por su fiabilidad y autonomía.
- Generadores de gas: Más limpios y silenciosos, pero con menor autonomía.
3. Reguladores de Voltaje:
- Función:
- Mantienen la tensión eléctrica dentro de un rango seguro, protegiendo los equipos de fluctuaciones y sobretensiones.
- Tipos:
- Reguladores automáticos de voltaje (AVR).
- Acondicionadores de línea.
4. Protectores de Sobretensiones:
- Función:
- Desvían las sobretensiones a tierra, protegiendo los equipos de daños.
- Esenciales para proteger contra rayos y picos de voltaje.
5. Sistemas de Puesta a Tierra:
- Función:
- Proporcionan una vía segura para la descarga de corrientes eléctricas, evitando riesgos de electrocución y daños a los equipos.
- Es fundamental para la protección contra rayos y la estabilidad del suministro.
6. Cableado y Conexiones de Calidad:
- Función:
- Un cableado adecuado y conexiones seguras minimizan las pérdidas de energía y los riesgos de cortocircuitos.
- Es importante utilizar cables de calibre adecuado y conectores de calidad.
7. Monitoreo y Mantenimiento:
- Función:
- El monitoreo continuo del suministro eléctrico permite detectar y corregir problemas a tiempo.
- El mantenimiento preventivo de los equipos garantiza su funcionamiento óptimo.
8. Sistemas de Transferencia Automática (ATS):
- Función:
- Cambian automáticamente la fuente de energía del suministro principal al generador de respaldo en caso de un corte de energía. Esto minimiza el tiempo de inactividad.
Consideraciones Adicionales:
- Análisis de la carga: Es fundamental conocer el consumo eléctrico de los sistemas informáticos para dimensionar adecuadamente los UPS y generadores.
- Normativa: Cumplir con las normativas y estándares de seguridad eléctrica aplicables.
- Redundancia: Implementar sistemas redundantes para minimizar el riesgo de fallos.
Al implementar estos elementos, las organizaciones pueden garantizar un suministro eléctrico estable y seguro para sus sistemas informáticos, minimizando el riesgo de interrupciones y pérdidas de datos.
Requerimientos de climatización y protección contra incendios aplicables a los sistemas informáticos.
Los sistemas informáticos generan calor y son susceptibles a daños por incendios, por lo que la climatización y la protección contra incendios son aspectos cruciales para su correcto funcionamiento y seguridad.
Requerimientos de Climatización:
- Temperatura y humedad controladas:
- Los equipos informáticos son sensibles a las variaciones de temperatura y humedad.
- Se recomienda mantener una temperatura constante entre 20°C y 24°C y una humedad relativa entre 40% y 60%.
- La humedad excesiva puede provocar corrosión y cortocircuitos, mientras que la humedad baja puede generar electricidad estática.
- Ventilación adecuada:
- Es esencial garantizar una circulación de aire suficiente para disipar el calor generado por los equipos.
- Se deben instalar sistemas de ventilación que permitan la entrada de aire fresco y la extracción de aire caliente.
- Se deben evitar las zonas con acumulación de polvo y suciedad, que pueden obstruir la ventilación.
- Sistemas de refrigeración:
- En salas de servidores y centros de datos, se requieren sistemas de refrigeración de precisión que permitan mantener una temperatura constante y controlada.
- Estos sistemas deben ser redundantes para garantizar su funcionamiento en caso de fallos.
- Monitorización:
- Se recomienda instalar sistemas de monitorización de temperatura y humedad que permitan detectar y alertar sobre posibles problemas.
Requerimientos de Protección contra Incendios:
- Detección temprana:
- Es fundamental instalar sistemas de detección de incendios que permitan alertar sobre la presencia de humo o fuego en las primeras etapas.
- Se recomiendan detectores de humo iónicos o fotoeléctricos, así como detectores de calor.
- Extinción automática:
- En salas de servidores y centros de datos, se recomienda instalar sistemas de extinción automática de incendios que utilicen agentes limpios, como gases inertes o agentes químicos.
- Estos sistemas permiten extinguir el fuego sin dañar los equipos informáticos.
- Extintores portátiles:
- Se deben disponer de extintores portátiles de polvo químico seco o CO2 en las proximidades de los equipos informáticos.
- Materiales ignífugos:
- Se recomienda utilizar materiales ignífugos en la construcción y el mobiliario de las salas de servidores y centros de datos.
- Plan de evacuación:
- Es fundamental contar con un plan de evacuación claro y ensayado que permita evacuar el personal en caso de incendio.
- Mantenimiento:
- Es necesario realizar un mantenimiento periódico de los sistemas de detección y extinción de incendios para garantizar su correcto funcionamiento.
Normativas y Estándares:
- Existen normativas y estándares que establecen los requisitos de climatización y protección contra incendios para sistemas informáticos, como las normas NFPA (National Fire Protection Association) y las normas ISO (International Organization for Standardization).
Al cumplir con estos requerimientos, las organizaciones pueden proteger sus sistemas informáticos de los daños causados por el calor y los incendios, garantizando su funcionamiento continuo y seguro.
Elaboración de la normativa de seguridad física e industrial para la organización.
La elaboración de una normativa de seguridad física e industrial sólida es esencial para proteger los activos, la información y el personal de una organización. A continuación, se detallan los pasos y elementos clave para su creación:
1. Análisis de Riesgos y Evaluación de Necesidades:
- Identificación de activos críticos: Determinar qué activos físicos (equipos, instalaciones, información) son vitales para la organización.
- Evaluación de amenazas: Identificar los riesgos potenciales (robos, incendios, desastres naturales, etc.).
- Análisis de vulnerabilidades: Evaluar las debilidades de la organización que podrían ser explotadas.
- Evaluación del impacto: Determinar las consecuencias de un incidente de seguridad.
2. Definición de Políticas y Procedimientos:
- Control de acceso:
- Establecer quién tiene acceso a qué áreas y en qué horarios.
- Definir los procedimientos de identificación y autenticación.
- Implementar sistemas de registro de accesos.
- Seguridad perimetral:
- Definir las medidas de protección de los límites físicos (vallas, muros, iluminación).
- Establecer los protocolos de vigilancia y patrullaje.
- Seguridad de instalaciones:
- Definir los requisitos de seguridad para salas de servidores, centros de datos y otras áreas críticas.
- Establecer los procedimientos de control ambiental (temperatura, humedad).
- Implementar sistemas de detección y extinción de incendios.
- Seguridad del personal:
- Definir los procedimientos de evacuación y respuesta a emergencias.
- Establecer los protocolos de seguridad para el personal en áreas de riesgo.
- Implementar programas de formación y concienciación.
- Seguridad de equipos:
- Definir los procedimientos de protección de equipos informáticos y otros activos.
- Establecer los protocolos de mantenimiento y revisión de equipos.
- Gestión de incidentes:
- Definir los procedimientos para la detección, notificación y respuesta a incidentes de seguridad.
- Establecer los protocolos de comunicación con las autoridades competentes.
- Cumplimiento normativo:
- Tener en cuenta las leyes y regulaciones aplicables.
- Asegurar que la normativa interna sea coherente con los estándares de la industria.
3. Documentación y Difusión:
- Elaboración del documento de normativa:
- Documentar las políticas y procedimientos de forma clara y concisa.
- Utilizar un lenguaje accesible para todo el personal.
- Difusión y formación:
- Comunicar la normativa a todo el personal de la organización.
- Realizar sesiones de formación para garantizar la comprensión y el cumplimiento.
- Revisiones y actualizaciones:
- Revisar y actualizar la normativa de forma periódica.
- Adaptar la normativa a los cambios en la organización y en el entorno de seguridad.
4. Implementación y Seguimiento:
- Asignación de responsabilidades:
- Designar responsables para la implementación y el seguimiento de la normativa.
- Auditorías y controles:
- Realizar auditorías periódicas para verificar el cumplimiento de la normativa.
- Implementar controles para detectar y corregir posibles desviaciones.
- Mejora continua:
- Utilizar los resultados de las auditorías y los incidentes para mejorar la normativa.
- Fomentar una cultura de seguridad en la organización.
Consideraciones Adicionales:
- Es crucial que la normativa sea adaptada a las necesidades y características específicas de cada organización.
- La participación de todos los niveles de la organización es fundamental para el éxito de la normativa.
- La normativa debe ser coherente con otras políticas y procedimientos de la organización.
Siguiendo estos pasos, las organizaciones pueden elaborar una normativa de seguridad física e industrial eficaz que proteja sus activos y garantice la continuidad del negocio.
Sistemas de ficheros más frecuentemente utilizados.
Los sistemas de ficheros son métodos para almacenar y organizar archivos en un dispositivo de almacenamiento. Cada sistema tiene sus propias características y se adapta mejor a ciertos usos. Aquí te presento los más utilizados:
1. NTFS (New Technology File System):
- Uso:
- Es el sistema de ficheros predeterminado en los sistemas operativos Windows modernos.
- Se utiliza en discos duros internos y externos.
- Características:
- Ofrece alta seguridad, gestión de permisos y cifrado de datos.
- Es compatible con archivos y volúmenes grandes.
- Permite la compresión de archivos y la recuperación de datos.
- Ventajas:
- Es muy robusto y seguro.
- Ofrece un alto rendimiento en discos duros grandes.
- Desventajas:
- Tiene una compatibilidad limitada con otros sistemas operativos.
2. FAT32 (File Allocation Table 32):
- Uso:
- Se utiliza en unidades flash USB, tarjetas SD y otros dispositivos de almacenamiento extraíbles.
- Es compatible con una amplia gama de sistemas operativos.
- Características:
- Es sencillo y compatible con muchos dispositivos.
- Tiene un límite de tamaño de archivo de 4 GB.
- Ventajas:
- Es muy compatible con diferentes sistemas operativos.
- Es adecuado para dispositivos de almacenamiento pequeños.
- Desventajas:
- Tiene un límite de tamaño de archivo y volumen.
- No ofrece seguridad ni cifrado de datos.
3. exFAT (Extended File Allocation Table):
- Uso:
- Se utiliza en unidades flash USB, tarjetas SD y discos duros externos.
- Es compatible con Windows y macOS.
- Características:
- Supera las limitaciones de tamaño de FAT32.
- Es adecuado para dispositivos de almacenamiento grandes.
- Ventajas:
- Es compatible con archivos y volúmenes grandes.
- Es compatible con Windows y macOS.
- Desventajas:
- Puede tener problemas de compatibilidad con algunos dispositivos antiguos.
4. ext4 (Fourth Extended Filesystem):
- Uso:
- Es el sistema de ficheros predeterminado en muchas distribuciones de Linux.
- Se utiliza en discos duros internos y externos.
- Características:
- Es muy robusto y eficiente.
- Ofrece un alto rendimiento y seguridad.
- Gestion de permisos.
- Ventajas:
- Es muy rápido y fiable.
- Es compatible con archivos y volúmenes grandes.
- Desventajas:
- Tiene una compatibilidad limitada con Windows y macOS.
5. APFS (Apple File System):
- Uso:
- Es el sistema de ficheros predeterminado en macOS y iOS.
- Se utiliza en unidades SSD y otros dispositivos de almacenamiento de Apple.
- Características:
- Está optimizado para dispositivos de almacenamiento flash.
- Ofrece cifrado de datos y protección contra fallos.
- Ventajas:
- Es muy rápido y eficiente en dispositivos Apple.
- Ofrece alta seguridad y protección de datos.
- Desventajas:
- Tiene una compatibilidad limitada con otros sistemas operativos.
La elección del sistema de ficheros adecuado dependerá de las necesidades específicas de cada usuario y del tipo de dispositivo de almacenamiento que se utilice.
Establecimiento del control de accesos de los sistemas informáticos a la red de comunicaciones de la organización.
El establecimiento de un control de accesos sólido a los sistemas informáticos y a la red de comunicaciones de una organización es fundamental para proteger la información confidencial y prevenir incidentes de seguridad.
1. Definición de Políticas de Control de Acceso:
- Principio de mínimo privilegio:
- Otorgar a los usuarios solo los permisos necesarios para realizar sus funciones.
- Separación de funciones:
- Dividir las tareas críticas entre diferentes usuarios para evitar abusos de poder.
- Revisión periódica de permisos:
- Verificar y actualizar los permisos de acceso de forma regular.
- Gestión de contraseñas:
- Establecer políticas de contraseñas fuertes y obligar a los usuarios a cambiarlas periódicamente.
- Autenticación multifactor (MFA):
- Implementar la autenticación de dos o más factores para reforzar la seguridad.
2. Implementación de Medidas Técnicas:
- Firewalls:
- Utilizar firewalls para controlar el tráfico de red entrante y saliente.
- Sistemas de detección y prevención de intrusiones (IDS/IPS):
- Monitorizar el tráfico de red en busca de actividades sospechosas y bloquear los ataques.
- Listas de control de acceso (ACL):
- Configurar ACL en enrutadores y conmutadores para restringir el acceso a recursos específicos.
- Segmentación de red:
- Dividir la red en segmentos para limitar el impacto de un posible ataque.
- VPNs (Redes Privadas Virtuales):
- Utilizar VPNs para proteger las comunicaciones remotas.
- Control de acceso a sistemas operativos y aplicaciones:
- Configurar permisos de acceso a nivel de sistema operativo y aplicación.
- Gestión de identidades y accesos (IAM):
- Implementar un sistema IAM para centralizar la gestión de identidades y accesos.
3. Autenticación y Autorización:
- Autenticación basada en certificados:
- Utilizar certificados digitales para autenticar usuarios y dispositivos.
- Autenticación biométrica:
- Implementar la autenticación mediante huellas dactilares, reconocimiento facial o escaneo de iris.
- Autorización basada en roles (RBAC):
- Asignar permisos de acceso en función de los roles de los usuarios.
- Autorización basada en atributos (ABAC):
- Asignar permisos de acceso en función de atributos del usuario, el recurso y el entorno.
4. Monitorización y Auditoría:
- Registro de eventos:
- Registrar todos los eventos de acceso a sistemas y redes.
- Monitorización de actividad:
- Monitorizar la actividad de los usuarios y detectar comportamientos anómalos.
- Auditorías de seguridad:
- Realizar auditorías periódicas para verificar el cumplimiento de las políticas de control de acceso.
5. Formación y Concienciación:
- Formación del personal:
- Capacitar a los usuarios sobre las políticas de control de acceso y las mejores prácticas de seguridad.
- Concienciación sobre seguridad:
- Realizar campañas de concienciación para promover una cultura de seguridad en la organización.
Consideraciones Adicionales:
- Es fundamental adaptar las medidas de control de acceso a las necesidades y riesgos específicos de cada organización.
- La seguridad debe ser un proceso continuo, por lo que es necesario revisar y actualizar las medidas de control de acceso de forma regular.
- Es importante contar con el apoyo de la alta dirección para garantizar el éxito de la implementación del control de accesos.
Configuración de políticas y directivas del directorio de usuarios.
La configuración de políticas y directivas del directorio de usuarios es un aspecto fundamental para garantizar la seguridad y la gestión eficiente de los recursos informáticos de una organización. A continuación, se detallan los elementos clave a considerar:
1. Políticas de Contraseñas:
- Complejidad:
- Establecer requisitos para la longitud mínima, el uso de caracteres especiales, mayúsculas, minúsculas y números.
- Prevenir el uso de contraseñas comunes o basadas en información personal.
- Vencimiento:
- Definir la frecuencia con la que los usuarios deben cambiar sus contraseñas.
- Historial de contraseñas:
- Impedir la reutilización de contraseñas anteriores.
- Bloqueo de cuentas:
- Establecer el número máximo de intentos de inicio de sesión fallidos antes de bloquear una cuenta.
2. Políticas de Bloqueo de Cuentas:
- Duración del bloqueo:
- Definir el tiempo que una cuenta permanecerá bloqueada.
- Umbral de intentos fallidos:
- Establecer el número de intentos de inicio de sesión fallidos que activan el bloqueo.
3. Políticas de Auditoría:
- Registro de eventos:
- Activar el registro de eventos de inicio de sesión, cambios de contraseñas, modificaciones de permisos y otros eventos relevantes.
- Retención de registros:
- Definir el período de tiempo durante el cual se conservarán los registros de auditoría.
- Revisión de registros:
- Establecer procedimientos para la revisión periódica de los registros de auditoría.
4. Políticas de Acceso:
- Principio de mínimo privilegio:
- Otorgar a los usuarios solo los permisos necesarios para realizar sus funciones.
- Separación de funciones:
- Dividir las tareas críticas entre diferentes usuarios para evitar abusos de poder.
- Revisión de permisos:
- Verificar y actualizar los permisos de acceso de forma regular.
5. Directivas de Grupo (en entornos Windows):
- Configuración de software:
- Distribuir y configurar software de forma centralizada.
- Configuración de seguridad:
- Aplicar políticas de seguridad a equipos y usuarios.
- Configuración de escritorio:
- Personalizar la configuración del escritorio para los usuarios.
- Redirección de carpetas:
- Redirigir las carpetas de los usuarios a ubicaciones de red.
6. Gestión de Identidades y Accesos (IAM):
- Gestión del ciclo de vida de las identidades:
- Automatizar la creación, modificación y eliminación de cuentas de usuario.
- Autenticación multifactor (MFA):
- Implementar la autenticación de dos o más factores para reforzar la seguridad.
- Inicio de sesión único (SSO):
- Permitir a los usuarios acceder a múltiples aplicaciones con un solo inicio de sesión.
7. Consideraciones Adicionales:
- Documentación:
- Documentar todas las políticas y directivas de forma clara y concisa.
- Formación:
- Capacitar a los usuarios sobre las políticas de seguridad y las mejores prácticas.
- Revisión periódica:
- Revisar y actualizar las políticas y directivas de forma regular para adaptarlas a los cambios en la organización y en el entorno de seguridad.
La implementación de estas políticas y directivas contribuirá a fortalecer la seguridad de los sistemas informáticos y a proteger la información confidencial de la organización.
Establecimiento de las listas de control de acceso (ACLs) a ficheros.
Las listas de control de acceso (ACLs) son un mecanismo fundamental para regular quién tiene acceso a qué ficheros y directorios en un sistema informático. Permiten un control granular sobre los permisos, lo que es esencial para la seguridad de la información.
¿Qué son las ACLs?
- Las ACLs son listas de permisos asociados a un fichero o directorio.
- Cada entrada en la ACL especifica los permisos de acceso para un usuario o grupo determinado.
- Los permisos pueden incluir lectura, escritura, ejecución, eliminación, etc.
¿Cómo funcionan las ACLs?
Cuando un usuario intenta acceder a un fichero o directorio, el sistema verifica la ACL asociada. El sistema compara la identidad del usuario con las entradas en la ACL para determinar si el acceso debe ser permitido o denegado.
Establecimiento de ACLs:
El proceso para establecer ACLs puede variar según el sistema operativo, pero generalmente implica los siguientes pasos:
- Identificación de los usuarios y grupos:
- Determinar qué usuarios y grupos necesitan acceder a los ficheros y directorios.
- Definición de los permisos:
- Decidir qué permisos se deben otorgar a cada usuario y grupo.
- Configuración de las ACLs:
- Utilizar las herramientas del sistema operativo para configurar las ACLs en los ficheros y directorios.
Consideraciones importantes:
- Principio de mínimo privilegio:
- Otorgar a los usuarios solo los permisos necesarios para realizar sus tareas.
- Revisión periódica:
- Revisar y actualizar las ACLs de forma regular para adaptarlas a los cambios en la organización.
- Documentación:
- Documentar las ACLs para facilitar su gestión y auditoría.
Ejemplos de herramientas y comandos:
- Windows:
- Se puede acceder a las ACLs a través de las propiedades de los ficheros y directorios en el Explorador de archivos.
- El comando icacls permite configurar las ACLs desde la línea de comandos.
- Linux:
- Los comandos chmod y setfacl permiten configurar los permisos básicos y las ACLs extendidas, respectivamente.
- El comando getfacl permite ver las ACLs de un fichero o directorio.
Importancia de las ACLs:
- Las ACLs son un componente fundamental de la seguridad de la información.
- Permiten proteger los datos confidenciales de accesos no autorizados.
- Ayudan a cumplir con las normativas y los estándares de seguridad.
Gestión de altas, bajas y modificaciones de usuarios y los privilegios que tienen asignados.
La gestión de altas, bajas y modificaciones de usuarios y sus privilegios asignados es un proceso crítico para la seguridad de la información y la gestión eficiente de los recursos de una organización. A continuación, se detallan los aspectos clave de este proceso:
1. Altas de Usuarios:
- Proceso de Alta:
- Cuando un nuevo empleado se une a la organización, se debe seguir un procedimiento formal para crear su cuenta de usuario.
- Este proceso debe incluir la verificación de la identidad del empleado y la asignación de los privilegios necesarios para sus funciones.
- Se debe documentar el proceso de alta, incluyendo la fecha de alta, los privilegios asignados y la persona responsable de la creación de la cuenta.
- Asignación de Privilegios:
- Los privilegios de acceso deben asignarse siguiendo el principio de mínimo privilegio, otorgando solo los permisos necesarios para las funciones del empleado.
- Se deben utilizar roles y grupos para simplificar la gestión de privilegios.
- Se debe revisar y aprobar la asignación de privilegios por un responsable.
2. Bajas de Usuarios:
- Proceso de Baja:
- Cuando un empleado deja la organización, se debe seguir un procedimiento formal para revocar su acceso a los sistemas y datos.
- Este proceso debe incluir la desactivación de la cuenta de usuario, la revocación de todos los privilegios y la recuperación de los activos de la empresa.
- Se debe documentar el proceso de baja, incluyendo la fecha de baja, la persona responsable de la revocación de acceso y la confirmación de la recuperación de activos.
- Revocación de Privilegios:
- La revocación de privilegios debe ser inmediata y completa.
- Se deben revocar todos los accesos a sistemas, aplicaciones y datos, incluyendo el acceso remoto.
- Se deben cambiar las contraseñas de las cuentas compartidas que el empleado pudiera conocer.
3. Modificaciones de Usuarios:
- Cambios de Roles o Responsabilidades:
- Cuando un empleado cambia de rol o responsabilidades, se deben modificar sus privilegios de acceso en consecuencia.
- Se debe seguir un procedimiento formal para solicitar y aprobar los cambios de privilegios.
- Se debe documentar el proceso de modificación, incluyendo la fecha de modificación, los privilegios modificados y la persona responsable del cambio.
- Actualización de Información Personal:
- Se debe mantener actualizada la información personal de los usuarios, como el nombre, la dirección de correo electrónico y el número de teléfono.
- Se deben establecer procedimientos para que los usuarios puedan actualizar su información personal.
4. Herramientas y Buenas Prácticas:
- Gestión de Identidades y Accesos (IAM):
- Utilizar un sistema IAM para automatizar y centralizar la gestión de usuarios y privilegios.
- Auditorías Periódicas:
- Realizar auditorías periódicas para verificar que los privilegios de acceso sean correctos y estén actualizados.
- Documentación:
- Documentar todos los procedimientos y políticas relacionados con la gestión de usuarios y privilegios.
- Formación:
- Capacitar al personal sobre los procedimientos de gestión de usuarios y las mejores prácticas de seguridad.
Importancia de la Gestión de Usuarios:
- Protege la información confidencial de la organización.
- Previene el acceso no autorizado a los sistemas y datos.
- Garantiza el cumplimiento de las normativas y los estándares de seguridad.
- Mejora la eficiencia en la gestión de los recursos informáticos.
Requerimientos de seguridad relacionados con el control de acceso de los usuarios al sistema operativo.
El control de acceso de los usuarios al sistema operativo es un pilar fundamental de la seguridad informática. Implementar medidas robustas garantiza la protección de datos sensibles, la integridad del sistema y la continuidad del negocio. A continuación, se detallan los requerimientos de seguridad clave:
1. Autenticación Robusta:
- Contraseñas Seguras:
- Implementar políticas de contraseñas que exijan longitud mínima, complejidad (combinación de mayúsculas, minúsculas, números y símbolos) y cambios periódicos.
- Evitar el uso de contraseñas predeterminadas o fácilmente adivinables.
- Autenticación Multifactor (MFA):
- Requerir una segunda forma de verificación, como un código enviado a un dispositivo móvil, una huella dactilar o una tarjeta inteligente.
- El MFA dificulta significativamente el acceso no autorizado, incluso si una contraseña es comprometida.
- Autenticación Biométrica:
- Utilizar lectores de huellas dactilares, reconocimiento facial o escáneres de iris para una identificación precisa.
- La biometría ofrece un alto nivel de seguridad, ya que es difícil de falsificar.
- Tarjetas Inteligentes:
- Utilizar tarjetas inteligentes para almacenar credenciales de usuario y certificados digitales.
- Estas tarjetas ofrecen una forma segura de autenticación y pueden utilizarse para acceder a múltiples sistemas.
2. Autorización y Gestión de Privilegios:
- Principio de Mínimo Privilegio:
- Otorgar a los usuarios solo los permisos necesarios para realizar sus tareas.
- Limitar el acceso a archivos, directorios y funciones del sistema según el rol del usuario.
- Control de Acceso Basado en Roles (RBAC):
- Asignar permisos a roles predefinidos en lugar de a usuarios individuales.
- El RBAC simplifica la gestión de permisos y garantiza la coherencia.
- Separación de Funciones:
- Dividir las tareas críticas entre diferentes usuarios para evitar abusos de poder.
- Por ejemplo, separar las funciones de administración de sistemas y auditoría.
- Gestión de Cuentas Privilegiadas:
- Restringir el acceso a cuentas con privilegios de administrador.
- Utilizar cuentas separadas para tareas administrativas y actividades cotidianas.
- Auditar el uso de las cuentas privilegiadas.
3. Auditoría y Monitorización:
- Registro de Eventos:
- Activar el registro de eventos de inicio de sesión, cambios de permisos, acceso a archivos y otras actividades relevantes.
- Los registros de eventos son esenciales para la detección de incidentes y la investigación forense.
- Monitorización de Actividad:
- Implementar herramientas de monitorización para detectar actividades sospechosas o anómalas.
- Establecer alertas para eventos críticos, como intentos de inicio de sesión fallidos o acceso no autorizado.
- Auditorías Periódicas:
- Realizar auditorías regulares para verificar el cumplimiento de las políticas de control de acceso.
- Revisar los registros de eventos y los permisos de usuario para detectar posibles problemas.
4. Seguridad del Sistema Operativo:
- Actualizaciones de Seguridad:
- Mantener el sistema operativo y las aplicaciones actualizadas con los últimos parches de seguridad.
- Las actualizaciones corrigen vulnerabilidades conocidas y protegen contra nuevas amenazas.
- Configuración Segura:
- Desactivar servicios y funciones innecesarias que puedan aumentar la superficie de ataque.
- Configurar las opciones de seguridad del sistema operativo según las mejores prácticas.
- Software Antimalware:
- Instalar y mantener actualizado software antivirus y antimalware.
- Realizar análisis periódicos para detectar y eliminar software malicioso.
- Cifrado de Datos:
- Cifrar los datos almacenados en el disco duro y los datos transmitidos a través de la red.
- El cifrado protege los datos confidenciales en caso de robo o pérdida de dispositivos.
Al implementar estos requerimientos de seguridad, las organizaciones pueden fortalecer significativamente el control de acceso a sus sistemas operativos y proteger su información crítica.
Sistemas de autenticación de usuarios débiles, fuertes y biométricos.
Los sistemas de autenticación de usuarios varían en su nivel de seguridad, desde los más básicos y vulnerables hasta los más sofisticados y seguros.
1. Autenticación Débil:
- Características:
- Se basa en un único factor de autenticación, generalmente algo que el usuario «sabe».
- Es susceptible a ataques como adivinación de contraseñas, phishing o robo de credenciales.
- Ejemplos:
- Contraseñas simples y fáciles de adivinar.
- Preguntas de seguridad básicas (por ejemplo, «¿Cuál es el nombre de tu mascota?»).
- Códigos PIN cortos.
- Vulnerabilidades:
- Fácilmente comprometida por ataques de fuerza bruta, ingeniería social o malware.
- No ofrece protección suficiente contra accesos no autorizados.
2. Autenticación Fuerte:
- Características:
- Utiliza múltiples factores de autenticación, combinando algo que el usuario «sabe», «tiene» o «es».
- Ofrece una mayor resistencia a los ataques y dificulta el acceso no autorizado.
- Ejemplos:
- Autenticación de dos factores (2FA): contraseña + código enviado al móvil o token físico.
- Tarjetas inteligentes con certificados digitales.
- Claves de seguridad USB (por ejemplo, YubiKey).
- Ventajas:
- Aumenta significativamente la seguridad al requerir múltiples pruebas de identidad.
- Reduce el riesgo de robo de credenciales y accesos no autorizados.
3. Autenticación Biométrica:
- Características:
- Utiliza características físicas o de comportamiento únicas del usuario para verificar su identidad.
- Ofrece un alto nivel de seguridad y comodidad.
- Ejemplos:
- Huellas dactilares.
- Reconocimiento facial.
- Escaneo de iris.
- Reconocimiento de voz.
- Ventajas:
- Difícil de falsificar o robar, ya que se basa en características únicas del individuo.
- Proporciona una experiencia de usuario más cómoda y rápida.
- Consideraciones:
- Requiere dispositivos específicos para la captura de datos biométricos.
- Es importante garantizar la protección de los datos biométricos almacenados.
- La precisión de los sensores biométricos puede variar.
Combinación de Métodos:
- La combinación de diferentes métodos de autenticación, como la autenticación biométrica con la autenticación de dos factores, puede proporcionar un nivel de seguridad aún mayor.
- La elección del sistema de autenticación adecuado dependerá de las necesidades específicas de cada organización y del nivel de seguridad requerido.
En resumen, la autenticación fuerte y la autenticación biométrica son opciones mucho más seguras que la autenticación débil, y su implementación es fundamental para proteger la información confidencial y prevenir accesos no autorizados.
Relación de los registros de auditoría del sistema operativo necesarios para monitorizar y supervisar el control de accesos.
Los registros de auditoría del sistema operativo son herramientas esenciales para monitorizar y supervisar el control de accesos. Proporcionan un registro detallado de las actividades del sistema, lo que permite detectar y responder a incidentes de seguridad, así como cumplir con las normativas y los estándares de seguridad.
Tipos de Registros de Auditoría Relevantes:
- Registros de Inicio de Sesión y Cierre de Sesión:Registran los intentos de inicio de sesión, tanto exitosos como fallidos, incluyendo la hora, el usuario y la dirección IP.Permiten detectar intentos de acceso no autorizados y patrones de actividad sospechosos.Registran los cierres de sesión, lo que permite rastrear la actividad de los usuarios.
- Registros de Cambios en Cuentas de Usuario:Registran la creación, modificación y eliminación de cuentas de usuario.Permiten detectar cambios no autorizados en los permisos de usuario.Registran los cambios en las contraseñas, lo que permite detectar intentos de compromiso de cuentas.
- Registros de Acceso a Ficheros y Directorios:Registran los intentos de acceso a ficheros y directorios, incluyendo la hora, el usuario y el tipo de acceso (lectura, escritura, ejecución).Permiten detectar accesos no autorizados a datos sensibles.Registran los cambios en los permisos de acceso, lo que permite detectar modificaciones no autorizadas.
- Registros de Cambios en la Configuración del Sistema:Registran los cambios en la configuración del sistema operativo, como la instalación de software, la modificación de servicios y la configuración de la red.Permiten detectar cambios no autorizados que puedan comprometer la seguridad del sistema.Registran los cambios en las políticas de seguridad, lo que permite detectar modificaciones no autorizadas.
- Registros de Actividad de Procesos:Registran la ejecución de procesos, incluyendo la hora, el usuario y los recursos utilizados.Permiten detectar la ejecución de software malicioso o procesos no autorizados.Registran el uso de privilegios elevados, lo que permite detectar posibles abusos de poder.
- Registros de Eventos de Seguridad:Registran eventos de seguridad específicos, como intentos de intrusión, ataques de denegación de servicio y violaciones de políticas de seguridad.Permiten detectar y responder a incidentes de seguridad de forma oportuna.Registran las alertas generadas por los sistemas de detección de intrusiones (IDS) y los sistemas de prevención de intrusiones (IPS).
Consideraciones Clave:
- Centralización de Registros: Centralizar los registros de auditoría en un sistema seguro facilita su análisis y gestión.
- Retención de Registros: Definir políticas de retención de registros que cumplan con las normativas y los estándares de seguridad aplicables.
- Análisis de Registros: Utilizar herramientas de análisis de registros para detectar patrones de actividad sospechosos y generar alertas.
- Protección de Registros: Proteger los registros de auditoría contra modificaciones y eliminaciones no autorizadas.
Al implementar un sistema de registro de auditoría robusto y analizar los registros de forma regular, las organizaciones pueden mejorar significativamente su capacidad para monitorizar y supervisar el control de accesos, lo que contribuye a fortalecer la seguridad de sus sistemas informáticos.
Elaboración de la normativa de control de accesos a los sistemas informáticos
La elaboración de una normativa de control de accesos a los sistemas informáticos es un proceso crucial para proteger la información y los recursos de una organización. A continuación, se detallan los pasos y elementos clave para su creación:
1. Análisis de Riesgos y Evaluación de Necesidades:
- Identificación de activos críticos: Determinar qué sistemas y datos son vitales para la organización.
- Evaluación de amenazas: Identificar los riesgos potenciales (accesos no autorizados, malware, etc.).
- Análisis de vulnerabilidades: Evaluar las debilidades de la organización que podrían ser explotadas.
- Evaluación del impacto: Determinar las consecuencias de un incidente de seguridad.
2. Definición de Políticas y Procedimientos:
- Política de acceso mínimo privilegiado: Establecer que los usuarios solo deben tener los permisos necesarios para realizar sus tareas.
- Gestión de contraseñas: Definir requisitos de complejidad, longitud y periodicidad de cambio.Prohibir el uso de contraseñas predeterminadas o compartidas.
- Autenticación multifactor (MFA): Requerir una segunda forma de verificación (por ejemplo, código SMS, token).
- Control de acceso a sistemas y datos: Definir quién tiene acceso a qué recursos y en qué condiciones.Implementar listas de control de acceso (ACLs) y roles de usuario.
- Acceso remoto: Establecer políticas para el acceso desde fuera de la red corporativa (VPN, etc.).
- Gestión de cuentas de usuario: Definir procedimientos para la creación, modificación y eliminación de cuentas.Establecer políticas para la revisión periódica de permisos.
- Registro y monitorización: Activar el registro de eventos de acceso y actividad del sistema.Establecer procedimientos para la revisión y análisis de registros.
- Respuesta a incidentes: Definir procedimientos para la detección, notificación y respuesta a incidentes de seguridad.
- Cumplimiento normativo: Tener en cuenta las leyes y regulaciones aplicables (RGPD, etc.).Asegurar que la normativa interna sea coherente con los estándares de la industria (ISO 27001, etc.).
3. Documentación y Difusión:
- Elaboración del documento de normativa: Documentar las políticas y procedimientos de forma clara y concisa.Utilizar un lenguaje accesible para todo el personal.
- Difusión y formación: Comunicar la normativa a todo el personal de la organización.Realizar sesiones de formación para garantizar la comprensión y el cumplimiento.
- Revisiones y actualizaciones: Revisar y actualizar la normativa de forma periódica.Adaptar la normativa a los cambios en la organización y en el entorno de seguridad.
4. Implementación y Seguimiento:
- Asignación de responsabilidades: Designar responsables para la implementación y el seguimiento de la normativa.
- Auditorías y controles: Realizar auditorías periódicas para verificar el cumplimiento de la normativa.Implementar controles para detectar y corregir posibles desviaciones.
- Mejora continua: Utilizar los resultados de las auditorías y los incidentes para mejorar la normativa.Fomentar una cultura de seguridad en la organización.
Consideraciones Adicionales:
- Es crucial que la normativa sea adaptada a las necesidades y características específicas de cada organización.
- La participación de todos los niveles de la organización es fundamental para el éxito de la normativa.
- La normativa debe ser coherente con otras políticas y procedimientos de la organización.
- Es importante que todos los usuarios tengan claro cuales son sus responsabilidades con respecto a la seguridad de la información.
Siguiendo estos pasos, las organizaciones pueden elaborar una normativa de control de accesos eficaz que proteja sus sistemas y datos.
UNIDAD DIDÁCTICA 7. IDENTIFICACIÓN DE SERVICIOS
Identificación de los protocolos, servicios y puertos utilizados por los sistemas de información.
1. Protocolos:
- Un protocolo es un conjunto de reglas que definen cómo se transmiten los datos a través de una red.
- Algunos protocolos comunes incluyen:
- TCP/IP (Transmission Control Protocol/Internet Protocol): La base de Internet, responsable de la transmisión de datos confiable y la direccionamiento de paquetes.
- HTTP/HTTPS (Hypertext Transfer Protocol/Secure): Utilizado para la transferencia de páginas web.
- FTP (File Transfer Protocol): Utilizado para la transferencia de archivos.
- SMTP (Simple Mail Transfer Protocol): Utilizado para el envío de correo electrónico.
- DNS (Domain Name System): Utilizado para traducir nombres de dominio a direcciones IP.
- SSH (Secure Shell): Utilizado para el acceso remoto seguro.
2. Servicios:
- Un servicio es una aplicación o proceso que se ejecuta en un sistema y proporciona una función específica a otros sistemas o usuarios.
- Algunos servicios comunes incluyen:
- Servidor web (HTTP/HTTPS)
- Servidor de correo electrónico (SMTP, POP3, IMAP)
- Servidor de archivos (FTP, SMB)
- Servidor DNS
- Servidor SSH
3. Puertos:
- Un puerto es un número que identifica un punto de conexión específico en un sistema.
- Los puertos se utilizan para diferenciar entre los distintos servicios que se ejecutan en un mismo sistema.
- Los puertos se dividen en tres rangos:
- Puertos bien conocidos (0-1023): Asignados a servicios comunes.
- Puertos registrados (1024-49151): Asignados a aplicaciones específicas.
- Puertos dinámicos o privados (49152-65535): Utilizados por aplicaciones cliente.
- Algunos puertos comunes incluyen:
- Puerto 80: HTTP
- Puerto 443: HTTPS
- Puerto 21: FTP
- Puerto 22: SSH
- Puerto 25: SMTP
- Puerto 53: DNS
Herramientas para la Identificación:
- Existen diversas herramientas que pueden ayudar a identificar los protocolos, servicios y puertos utilizados por los sistemas de información, como:
- Nmap: Una herramienta de escaneo de puertos y descubrimiento de servicios.
- Wireshark: Un analizador de protocolos de red.
- Tcpdump: Una herramienta de captura de paquetes de red.
Importancia de la Identificación:
- La identificación de protocolos, servicios y puertos es esencial para:
- Comprender cómo funcionan los sistemas de información.
- Diagnosticar y solucionar problemas de red.
- Implementar medidas de seguridad adecuadas.
- Cumplir con las normativas y los estándares de seguridad.
Utilización de herramientas de análisis de puertos y servicios abiertos para determinar aquellos que no son necesarios.
La utilización de herramientas de análisis de puertos y servicios abiertos es fundamental para identificar aquellos que no son necesarios y, por lo tanto, representan un riesgo de seguridad.
¿Por qué es importante analizar puertos y servicios?
- Reducción de la superficie de ataque: Cada puerto y servicio abierto es un punto de entrada potencial para un atacante. Cerrar los innecesarios reduce significativamente el riesgo de intrusión.
- Detección de vulnerabilidades: Algunos servicios pueden tener vulnerabilidades conocidas que los atacantes pueden explotar. Identificar estos servicios permite tomar medidas para protegerlos o deshabilitarlos.
- Cumplimiento de normativas: Muchas normativas y estándares de seguridad exigen la revisión y el cierre de puertos y servicios innecesarios.
Herramientas de análisis de puertos y servicios:
- Nmap (Network Mapper):
- Es una herramienta de código abierto muy potente y versátil.
- Permite escanear puertos, identificar servicios, detectar sistemas operativos y realizar análisis de vulnerabilidades.
- Ofrece una amplia gama de opciones y técnicas de escaneo.
- Es una de las herramientas más utilizadas por profesionales de la seguridad.
- Wireshark:
- Es un analizador de protocolos de red que permite capturar y analizar el tráfico de red en tiempo real.
- Permite identificar los protocolos y servicios que se están utilizando en la red.
- Es útil para diagnosticar problemas de red y detectar actividades sospechosas.
- Otras herramientas:
- Existen otras herramientas como Nessus essentials que ayuda a realizar un análisis de vulnerabilidades exhaustivo.
Proceso de análisis:
- Escaneo de puertos:
- Utilizar Nmap u otra herramienta similar para escanear los puertos abiertos en los sistemas de la red.
- Identificar los servicios que se están ejecutando en cada puerto.
- Análisis de servicios:
- Investigar cada servicio identificado para determinar si es necesario.
- Consultar la documentación del servicio y las bases de datos de vulnerabilidades.
- Cierre de puertos y servicios innecesarios:
- Deshabilitar los servicios que no son necesarios.
- Configurar firewalls para bloquear el tráfico hacia los puertos innecesarios.
- Monitorización continua:
- Realizar escaneos periódicos para detectar nuevos puertos y servicios abiertos.
- Monitorizar el tráfico de red para detectar actividades sospechosas.
Recomendaciones:
- Realizar el análisis en un entorno controlado para evitar interrupciones en los servicios críticos.
- Documentar los resultados del análisis y las acciones tomadas.
- Mantener actualizadas las herramientas de análisis y las bases de datos de vulnerabilidades.
Al seguir estos pasos y utilizar las herramientas adecuadas, las organizaciones pueden identificar y cerrar los puertos y servicios innecesarios, fortaleciendo así su seguridad.
Utilización de herramientas de análisis de tráfico de comunicaciones para determinar el uso real que hacen los sistemas de información de los distintos protocolos, servicios y puertos
La utilización de herramientas de análisis de tráfico de comunicaciones es esencial para obtener una visión precisa del uso real que los sistemas de información hacen de los distintos protocolos, servicios y puertos. Este análisis permite detectar anomalías, optimizar el rendimiento y fortalecer la seguridad de la red.
Herramientas de análisis de tráfico:
- Wireshark:
- Es una herramienta de código abierto muy potente que permite capturar y analizar el tráfico de red en tiempo real.
- Permite identificar los protocolos, servicios y puertos que se están utilizando, así como el contenido de los paquetes de datos.
- Es útil para diagnosticar problemas de red, detectar actividades sospechosas y analizar el rendimiento de las aplicaciones.
- Tcpdump:
- Es una herramienta de línea de comandos que permite capturar el tráfico de red.
- Es muy eficiente y permite filtrar el tráfico por protocolo, puerto y otros criterios.
- Es útil para realizar análisis rápidos y para capturar tráfico en servidores remotos.
- Otras herramientas:
- Existen otras herramientas como Solarwinds, o similares, que permiten un análisis mas exhaustivo.
Proceso de análisis:
- Captura de tráfico:
- Utilizar Wireshark, Tcpdump u otra herramienta similar para capturar el tráfico de red en los puntos clave de la red.
- Definir los filtros adecuados para capturar el tráfico relevante.
- Análisis de protocolos:
- Identificar los protocolos que se están utilizando con mayor frecuencia.
- Analizar el tráfico de cada protocolo para determinar su uso real.
- Análisis de servicios:
- Identificar los servicios que se están utilizando con mayor frecuencia.
- Analizar el tráfico de cada servicio para determinar su rendimiento y su impacto en la red.
- Análisis de puertos:
- Identificar los puertos que se están utilizando con mayor frecuencia.
- Analizar el tráfico de cada puerto para determinar su uso y su seguridad.
- Detección de anomalías:
- Buscar patrones de tráfico inusuales o sospechosos.
- Detectar el uso de protocolos, servicios o puertos no autorizados.
- Detectar posibles ataques o intrusiones.
Beneficios del análisis de tráfico:
- Optimización del rendimiento:
- Identificar cuellos de botella y optimizar el uso de los recursos de la red.
- Mejorar la calidad del servicio (QoS) para las aplicaciones críticas.
- Fortalecimiento de la seguridad:
- Detectar y prevenir ataques y intrusiones.
- Cumplir con las normativas y los estándares de seguridad.
- Diagnóstico de problemas:
- Identificar y solucionar problemas de red y aplicaciones.
- Reducir el tiempo de inactividad de los sistemas.
UNIDAD DIDÁCTICA 8. ROBUSTECIMIENTO DE SISTEMAS
Modificación de los usuarios y contraseñas por defecto de los distintos sistemas de información.
La modificación de los usuarios y contraseñas por defecto de los sistemas de información es una de las medidas de seguridad más básicas pero fundamentales para proteger los sistemas contra accesos no autorizados. Aquí te explico por qué es tan importante y cómo llevarlo a cabo:
¿Por qué es crucial modificar los usuarios y contraseñas por defecto?
- Vulnerabilidad conocida:
- Los usuarios y contraseñas predeterminados son públicos o fácilmente obtenibles, lo que los convierte en un blanco fácil para los atacantes.
- Los atacantes suelen probar primero estas credenciales por defecto en sus intentos de intrusión.
- Reducción de la superficie de ataque:
- Al eliminar o modificar las cuentas y contraseñas predeterminadas, se reduce significativamente el riesgo de acceso no autorizado.
- Esto dificulta enormemente la tarea de los atacantes, obligándolos a utilizar técnicas más sofisticadas.
- Cumplimiento normativo:
- Muchas normativas y estándares de seguridad exigen la modificación de las credenciales por defecto como medida de seguridad obligatoria.
- El incumplimiento de estas normativas puede acarrear sanciones y responsabilidades legales.
¿Cómo modificar los usuarios y contraseñas por defecto?
- Identificación de cuentas predeterminadas:
- Revisar la documentación de cada sistema, dispositivo o aplicación para identificar las cuentas y contraseñas predeterminadas.
- Buscar en bases de datos de vulnerabilidades o en sitios web especializados que recopilan información sobre credenciales predeterminadas.
- Modificación de contraseñas:
- Cambiar las contraseñas predeterminadas por contraseñas fuertes y únicas.
- Utilizar un gestor de contraseñas para generar y almacenar contraseñas seguras.
- Asegurarse de que las contraseñas cumplan con las políticas de seguridad de la organización.
- Eliminación de cuentas innecesarias:
- Eliminar las cuentas predeterminadas que no sean necesarias.
- Deshabilitar las cuentas que no se puedan eliminar, pero que no se utilicen.
- Implementación de políticas de contraseñas:
- Establecer políticas de contraseñas que exijan complejidad, longitud y cambios periódicos.
- Utilizar la autenticación multifactor (MFA) para reforzar la seguridad.
- Documentación:
- Documentar los cambios realizados en las cuentas y contraseñas.
- Mantener actualizado este documento.
Recomendaciones adicionales:
- Automatizar el proceso: Utilizar herramientas de gestión de configuración para automatizar la modificación de contraseñas en múltiples sistemas.
- Realizar auditorías periódicas: Realizar auditorías periódicas para verificar que las contraseñas predeterminadas se hayan modificado correctamente.
- Capacitar al personal: Capacitar al personal sobre la importancia de la seguridad de las contraseñas y las mejores prácticas.
Al seguir estos pasos, las organizaciones pueden fortalecer significativamente la seguridad de sus sistemas de información y reducir el riesgo de accesos no autorizados.
Configuración de las directivas de gestión de contraseñas y privilegios en el directorio de usuarios.
La configuración de directivas de gestión de contraseñas y privilegios en el directorio de usuarios es un aspecto crucial para la seguridad de cualquier organización. Un directorio de usuarios, como Active Directory en entornos Windows o LDAP en sistemas Linux/Unix, centraliza la gestión de cuentas y permisos, lo que facilita la aplicación de políticas de seguridad consistentes.
Directivas de Gestión de Contraseñas:
- Complejidad de contraseñas:
- Exigir contraseñas que cumplan con requisitos de longitud mínima, uso de caracteres especiales, mayúsculas, minúsculas y números.
- Esto dificulta los ataques de fuerza bruta y el uso de contraseñas comunes.
- Vencimiento de contraseñas:
- Definir la frecuencia con la que los usuarios deben cambiar sus contraseñas.
- Esto reduce el riesgo de que contraseñas comprometidas sigan siendo válidas.
- Historial de contraseñas:
- Impedir la reutilización de contraseñas anteriores.
- Esto evita que los usuarios vuelvan a contraseñas débiles.
- Bloqueo de cuentas:
- Establecer el número máximo de intentos de inicio de sesión fallidos antes de bloquear una cuenta.
- Esto protege contra ataques de fuerza bruta.
- Definir el tiempo que una cuenta permanecerá bloqueada.
- Almacenamiento seguro:
- Asegurarse de que las contraseñas se almacenen de forma segura, utilizando algoritmos de cifrado robustos.
Directivas de Gestión de Privilegios:
- Principio de mínimo privilegio:
- Otorgar a los usuarios solo los permisos necesarios para realizar sus funciones.
- Esto limita el impacto de un posible compromiso de cuenta.
- Separación de funciones:
- Dividir las tareas críticas entre diferentes usuarios para evitar abusos de poder.
- Por ejemplo, separar las funciones de administración de sistemas y auditoría.
- Control de acceso basado en roles (RBAC):
- Asignar permisos a roles predefinidos en lugar de a usuarios individuales.
- Esto simplifica la gestión de permisos y garantiza la coherencia.
- Revisión periódica de permisos:
- Verificar y actualizar los permisos de acceso de forma regular.
- Esto garantiza que los permisos sigan siendo apropiados a medida que cambian las funciones de los usuarios.
- Gestión de cuentas privilegiadas:
- Restringir el acceso a cuentas con privilegios de administrador.
- Utilizar cuentas separadas para tareas administrativas y actividades cotidianas.
- Auditar el uso de las cuentas privilegiadas.
- Delegación de tareas:
- Delegar tareas administrativas a usuarios específicos, con los permisos mínimos requeridos para realizar dichas tareas.
Herramientas y Tecnologías:
- Directivas de grupo (GPOs) en Windows:
- Permiten configurar y aplicar políticas de seguridad a usuarios y equipos en un dominio de Active Directory.
- LDAP (Lightweight Directory Access Protocol):
- Un protocolo estándar para acceder y mantener información de directorios.
- Sistemas de gestión de identidades y accesos (IAM):
- Automatizan la gestión del ciclo de vida de las identidades y los accesos.
- Proporcionan funciones como autenticación multifactor (MFA) e inicio de sesión único (SSO).
Recomendaciones Adicionales:
- Documentación:
- Documentar todas las políticas y directivas de forma clara y concisa.
- Formación:
- Capacitar a los usuarios sobre las políticas de seguridad y las mejores prácticas.
- Revisión periódica:
- Revisar y actualizar las políticas y directivas de forma regular para adaptarlas a los cambios en la organización y en el entorno de seguridad.
Al implementar estas directivas, las organizaciones pueden fortalecer significativamente la seguridad de sus sistemas y proteger su información confidencial.
Eliminación y cierre de las herramientas, utilidades, servicios y puertos prescindibles.
La eliminación y cierre de herramientas, utilidades, servicios y puertos prescindibles es un paso fundamental para fortalecer la seguridad de los sistemas informáticos. Al reducir la superficie de ataque, se minimiza el riesgo de que los atacantes exploten vulnerabilidades y accedan a información confidencial.
¿Por qué es importante eliminar y cerrar elementos prescindibles?
- Reducción de la superficie de ataque: Cada herramienta, utilidad, servicio y puerto abierto representa un punto de entrada potencial para los atacantes. Al eliminar o cerrar los elementos innecesarios, se reduce significativamente el riesgo de intrusión.
- Mejora del rendimiento: La eliminación de servicios y procesos innecesarios libera recursos del sistema, lo que puede mejorar el rendimiento y la eficiencia.
- Cumplimiento de normativas: Muchas normativas y estándares de seguridad exigen la revisión y el cierre de elementos innecesarios como medida de seguridad obligatoria.
¿Cómo eliminar y cerrar elementos prescindibles?
- Identificación de elementos prescindibles:
- Realizar un inventario exhaustivo de las herramientas, utilidades, servicios y puertos instalados en los sistemas.
- Utilizar herramientas de análisis de puertos y servicios para identificar los elementos que están en uso y los que no.
- Consultar la documentación de los sistemas y aplicaciones para determinar la finalidad de cada elemento.
- Desinstalación o desactivación de elementos innecesarios:
- Desinstalar las herramientas y utilidades que no se utilicen.
- Desactivar los servicios que no sean necesarios.
- Cerrar los puertos que no estén en uso.
- Configuración de firewalls:
- Configurar firewalls para bloquear el tráfico hacia los puertos innecesarios.
- Crear reglas de firewall que permitan solo el tráfico necesario hacia los puertos esenciales.
- Revisión periódica:
- Realizar revisiones periódicas de los sistemas para detectar nuevos elementos prescindibles.
- Mantener actualizadas las herramientas de análisis y las bases de datos de vulnerabilidades.
- Documentación:
- Documentar todos los cambios realizados en los sistemas.
- Mantener actualizado este documento.
Herramientas útiles:
- Nmap: Herramienta de escaneo de puertos y descubrimiento de servicios.
- Wireshark: Analizador de protocolos de red.
- Herramientas de gestión de servicios: Permiten iniciar, detener y deshabilitar servicios.
- Firewalls: Permiten controlar el tráfico de red y bloquear puertos.
Recomendaciones adicionales:
- Realizar los cambios en un entorno de pruebas antes de aplicarlos a los sistemas de producción.
- Realizar copias de seguridad de los sistemas antes de realizar cambios importantes.
- Capacitar al personal sobre la importancia de la seguridad y las mejores prácticas.
Al seguir estos pasos, las organizaciones pueden reducir significativamente la superficie de ataque de sus sistemas y fortalecer su seguridad.
Configuración de los sistemas de información para que utilicen protocolos seguros donde sea posible.
La configuración de los sistemas de información para que utilicen protocolos seguros es una práctica esencial para proteger la confidencialidad, integridad y disponibilidad de los datos. A continuación, se detallan los pasos y consideraciones clave para implementar esta medida de seguridad:
1. Identificación de Protocolos Inseguros:
- Análisis de tráfico: Utilizar herramientas como Wireshark o tcpdump para capturar y analizar el tráfico de red. Esto permite identificar protocolos que transmiten datos en texto plano, como HTTP, FTP, Telnet o SMTP sin cifrado.
- Escaneo de puertos: Emplear Nmap para escanear los puertos abiertos en los sistemas y determinar qué servicios se están ejecutando. Esto ayuda a detectar servicios que utilizan protocolos inseguros.
- Revisión de configuraciones: Examinar las configuraciones de los sistemas operativos, aplicaciones y dispositivos de red para identificar protocolos inseguros habilitados.
2. Implementación de Protocolos Seguros:
- HTTPS en lugar de HTTP: Configurar los servidores web para que utilicen HTTPS, que cifra la comunicación mediante SSL/TLS. Esto protege la información transmitida entre el navegador y el servidor.
- SFTP o FTPS en lugar de FTP: Utilizar SFTP (SSH File Transfer Protocol) o FTPS (FTP Secure) para transferir archivos de forma segura. Estos protocolos cifran tanto los datos como las credenciales de autenticación.
- SSH en lugar de Telnet: Emplear SSH para el acceso remoto a sistemas, ya que cifra la comunicación y protege las credenciales de inicio de sesión.
- IMAPS o SMTPS en lugar de IMAP o SMTP: Configurar los servidores y clientes de correo electrónico para que utilicen IMAPS o SMTPS, que cifran la comunicación y protegen la privacidad de los mensajes.
- VPN para acceso remoto: Implementar una Red Privada Virtual (VPN) para cifrar la comunicación entre los usuarios remotos y la red corporativa.
- DNSSEC: Implementar DNSSEC (Domain Name System Security Extensions) para proteger la integridad de las consultas DNS y prevenir ataques de envenenamiento de caché.
3. Configuración y Fortalecimiento de Protocolos Seguros:
- Selección de cifrado fuerte: Utilizar algoritmos de cifrado robustos y claves de longitud adecuada para SSL/TLS y SSH.
- Actualización de certificados SSL/TLS: Mantener actualizados los certificados SSL/TLS para evitar vulnerabilidades y garantizar la confianza de los navegadores.
- Desactivación de versiones obsoletas: Deshabilitar versiones obsoletas de protocolos como SSL 3.0 o TLS 1.0, que son vulnerables a ataques conocidos.
- Implementación de HSTS: Habilitar HTTP Strict Transport Security (HSTS) en los servidores web para forzar el uso de HTTPS y prevenir ataques de intermediario.
4. Monitorización y Auditoría:
- Registro de eventos: Activar el registro de eventos para monitorizar el uso de protocolos y detectar posibles anomalías.
- Análisis de registros: Revisar periódicamente los registros de eventos para identificar intentos de acceso no autorizados o el uso de protocolos inseguros.
- Pruebas de seguridad: Realizar pruebas de penetración y análisis de vulnerabilidades para evaluar la eficacia de las medidas de seguridad implementadas.
Consideraciones adicionales:
- Documentación: Mantener una documentación actualizada de las configuraciones de seguridad y los protocolos utilizados.
- Formación: Capacitar al personal sobre la importancia de utilizar protocolos seguros y las mejores prácticas de seguridad.
- Revisión periódica: Revisar y actualizar las configuraciones de seguridad de forma regular para adaptarse a las nuevas amenazas y vulnerabilidades.
Al seguir estos pasos, las organizaciones pueden fortalecer significativamente la seguridad de sus sistemas de información y proteger sus datos confidenciales.
Actualización de parches de seguridad de los sistemas informáticos.
La actualización de parches de seguridad en los sistemas informáticos es una práctica esencial para protegerse contra vulnerabilidades conocidas y mantener la integridad de los datos. Aquí se detallan los aspectos clave:
¿Qué son los parches de seguridad?
- Los parches de seguridad son actualizaciones de software diseñadas para corregir vulnerabilidades y errores que podrían ser explotados por atacantes.
- Los fabricantes de software suelen publicar parches periódicamente para solucionar problemas identificados y mejorar la seguridad de sus productos.
Importancia de la actualización de parches:
- Protección contra amenazas: Los parches cierran brechas de seguridad que los atacantes podrían utilizar para acceder a los sistemas y robar información.
- Mantenimiento de la integridad: Las actualizaciones garantizan que los sistemas funcionen correctamente y sin errores, lo que contribuye a la integridad de los datos.
- Cumplimiento normativo: Muchas normativas y estándares de seguridad exigen la aplicación de parches como medida de protección.
Proceso de actualización de parches:
- Identificación de vulnerabilidades:
- Utilizar herramientas de escaneo de vulnerabilidades para identificar sistemas y aplicaciones que requieren actualizaciones.
- Consultar las alertas de seguridad de los fabricantes de software y las bases de datos de vulnerabilidades.
- Descarga de parches:
- Descargar los parches de seguridad de fuentes confiables, como los sitios web oficiales de los fabricantes.
- Verificar la integridad de los parches mediante firmas digitales o sumas de verificación.
- Pruebas de parches:
- Probar los parches en un entorno de pruebas antes de aplicarlos a los sistemas de producción.
- Verificar que los parches no causen problemas de compatibilidad o rendimiento.
- Implementación de parches:
- Aplicar los parches de seguridad de forma oportuna y siguiendo las recomendaciones del fabricante.
- Programar las actualizaciones para minimizar el impacto en los usuarios y los servicios.
- Verificación de la instalación:
- Verificar que los parches se hayan instalado correctamente y que las vulnerabilidades se hayan solucionado.
- Realizar pruebas de seguridad para confirmar la efectividad de los parches.
Herramientas y buenas prácticas:
- Gestión de parches: Utilizar herramientas de gestión de parches para automatizar el proceso de actualización y mantener un inventario de los parches instalados.
- Actualizaciones automáticas: Habilitar las actualizaciones automáticas en los sistemas operativos y las aplicaciones para recibir las últimas correcciones de seguridad.
- Políticas de actualización: Establecer políticas de actualización de parches que definan los plazos y los procedimientos para la aplicación de parches.
- Documentación: Mantener una documentación actualizada de los parches instalados y las vulnerabilidades solucionadas.
Recomendaciones adicionales:
- Priorizar la aplicación de parches críticos que solucionen vulnerabilidades graves.
- Mantener actualizadas las herramientas de escaneo de vulnerabilidades y las bases de datos de vulnerabilidades.
- Capacitar al personal sobre la importancia de la actualización de parches y las mejores prácticas de seguridad.
Al seguir estos pasos, las organizaciones pueden reducir significativamente el riesgo de ataques y proteger sus sistemas informáticos.
Protección de los sistemas de información frente a código malicioso.
La protección de los sistemas de información frente a código malicioso es un aspecto crítico de la ciberseguridad. El código malicioso, también conocido como malware, puede causar daños significativos a los sistemas, incluyendo la pérdida de datos, la interrupción de servicios y el robo de información confidencial. Aquí se presentan las principales estrategias y herramientas para proteger los sistemas de información:
1. Software Antimalware:
- Antivirus:
- El software antivirus es la primera línea de defensa contra el malware.
- Escanea los archivos y programas en busca de virus, gusanos, troyanos y otros tipos de malware.
- Es importante mantener el software antivirus actualizado para que pueda detectar las últimas amenazas.
- Antimalware avanzado:
- Las soluciones antimalware avanzadas utilizan técnicas de detección más sofisticadas, como el análisis de comportamiento y la inteligencia artificial.
- Pueden detectar malware desconocido o mutado que el software antivirus tradicional podría pasar por alto.
2. Firewalls:
- Los firewalls controlan el tráfico de red entrante y saliente, bloqueando el tráfico malicioso.
- Pueden ser firewalls de hardware o de software.
- Es importante configurar correctamente los firewalls para que solo permitan el tráfico necesario.
3. Actualizaciones de Seguridad:
- Mantener los sistemas operativos y las aplicaciones actualizadas con los últimos parches de seguridad es crucial.
- Los parches de seguridad corrigen vulnerabilidades que los atacantes podrían explotar.
4. Concienciación y Formación:
- La mayoría de los ataques de malware requieren la interacción del usuario, como hacer clic en un enlace malicioso o abrir un archivo adjunto infectado.
- La formación y la concienciación del personal sobre las mejores prácticas de seguridad pueden reducir significativamente el riesgo de infección.
5. Copias de Seguridad:
- Realizar copias de seguridad periódicas de los datos críticos es esencial.
- En caso de una infección de malware, las copias de seguridad permiten restaurar los datos y minimizar el impacto.
6. Seguridad en la Navegación Web:
- Evitar visitar sitios web sospechosos o descargar archivos de fuentes no confiables.
- Utilizar extensiones de navegador que bloqueen sitios web maliciosos y anuncios peligrosos.
7. Seguridad en el Correo Electrónico:
- Tener precaución al abrir archivos adjuntos o hacer clic en enlaces en correos electrónicos de remitentes desconocidos.
- Utilizar filtros de correo electrónico para bloquear el spam y los correos electrónicos maliciosos.
8. Herramientas Adicionales:
- Sistemas de detección y prevención de intrusiones (IDS/IPS):
- Monitorizan el tráfico de red en busca de actividades sospechosas y bloquean los ataques.
- Herramientas de análisis de malware:
- Permiten analizar archivos y programas sospechosos para determinar si son maliciosos.
Al implementar estas estrategias y herramientas, las organizaciones pueden reducir significativamente el riesgo de ataques de malware y proteger sus sistemas de información.
Gestión segura de comunicaciones, carpetas compartidas, impresoras y otros recursos compartidos del sistema.
La gestión segura de comunicaciones, carpetas compartidas, impresoras y otros recursos compartidos del sistema es esencial para proteger la información confidencial y prevenir accesos no autorizados.
A continuación, se detallan las mejores prácticas y recomendaciones para garantizar la seguridad de estos recursos:
1. Comunicaciones Seguras:
- Cifrado de datos:
- Utilizar protocolos seguros como HTTPS, SSH, SFTP y VPN para cifrar la comunicación y proteger la información transmitida.
- Implementar certificados SSL/TLS actualizados en servidores web y aplicaciones.
- Autenticación fuerte:
- Utilizar autenticación multifactor (MFA) para reforzar la seguridad del acceso a los sistemas y aplicaciones.
- Implementar políticas de contraseñas robustas y exigir cambios periódicos.
- Monitorización de tráfico:
- Utilizar herramientas de análisis de tráfico para detectar actividades sospechosas y patrones de comunicación inusuales.
- Implementar sistemas de detección y prevención de intrusiones (IDS/IPS) para bloquear ataques y actividades maliciosas.
- Correo electrónico seguro:
- Utilizar cifrado de correo electrónico para proteger la confidencialidad de los mensajes.
- Implementar filtros de spam y malware para bloquear correos electrónicos maliciosos.
- Concienciar a los usuarios sobre los riesgos del phishing y la ingeniería social.
2. Carpetas Compartidas Seguras:
- Control de acceso:
- Asignar permisos de acceso a las carpetas compartidas según el principio de mínimo privilegio.
- Utilizar grupos de usuarios para simplificar la gestión de permisos.
- Revisar y actualizar periódicamente los permisos de acceso.
- Cifrado de datos:
- Cifrar los datos almacenados en las carpetas compartidas para protegerlos en caso de acceso no autorizado.
- Utilizar herramientas de cifrado de archivos y carpetas.
- Auditoría de accesos:
- Activar el registro de eventos para monitorizar los accesos a las carpetas compartidas.
- Revisar periódicamente los registros de eventos para detectar actividades sospechosas.
- Uso de VPN:
- Cuando se accede remotamente a carpetas compartidas, usar una VPN para cifrar la conexión.
3. Impresoras Seguras:
- Control de acceso:
- Restringir el acceso a las impresoras a usuarios autorizados.
- Utilizar autenticación para acceder a las funciones de la impresora.
- Cifrado de datos:
- Cifrar los datos transmitidos a la impresora y los datos almacenados en el disco duro de la impresora.
- Desactivar las funciones de impresión en red innecesarias.
- Actualizaciones de firmware:
- Mantener el firmware de las impresoras actualizado para corregir vulnerabilidades de seguridad.
- Impresión confidencial:
- Habilitar funciones de impresión confidencial que requieran autenticación en la impresora.
4. Otros Recursos Compartidos:
- Control de acceso:
- Aplicar los mismos principios de control de acceso a otros recursos compartidos, como bases de datos, aplicaciones y dispositivos de red.
- Utilizar listas de control de acceso (ACLs) y roles de usuario para gestionar los permisos.
- Monitorización de actividad:
- Monitorizar la actividad de los usuarios en los recursos compartidos para detectar actividades sospechosas.
- Implementar sistemas de auditoría para registrar los accesos y las modificaciones.
- Actualizaciones de seguridad:
- Mantener actualizados los sistemas operativos y las aplicaciones que gestionan los recursos compartidos.
- Deshabilitar servicios y protocolos innecesarios.
Recomendaciones Generales:
- Políticas de seguridad:
- Establecer políticas de seguridad claras y concisas para la gestión de recursos compartidos.
- Comunicar las políticas a todos los usuarios y garantizar su cumplimiento.
- Formación y concienciación:
- Capacitar a los usuarios sobre las mejores prácticas de seguridad para la gestión de recursos compartidos.
- Realizar campañas de concienciación sobre los riesgos de seguridad.
- Auditorías periódicas:
- Realizar auditorías periódicas de los sistemas y las configuraciones de seguridad.
- Revisar y actualizar las políticas de seguridad según sea necesario.
Monitorización de la seguridad y el uso adecuado de los sistemas de información
La monitorización de la seguridad y el uso adecuado de los sistemas de información permite detectar y responder a incidentes de seguridad, garantizar el cumplimiento de las políticas y normativas, y optimizar el rendimiento de los sistemas.
¿Por qué es importante la monitorización?
- Detección temprana de amenazas: La monitorización permite identificar actividades sospechosas o maliciosas antes de que causen daños significativos.
- Respuesta rápida a incidentes: La monitorización proporciona información en tiempo real que facilita la respuesta rápida y eficaz a incidentes de seguridad.
- Cumplimiento normativo: Muchas normativas y estándares de seguridad exigen la monitorización de los sistemas de información.
- Optimización del rendimiento: La monitorización permite identificar cuellos de botella y optimizar el uso de los recursos del sistema.
- Prevención de pérdidas de datos: La monitorización ayuda a detectar y prevenir la pérdida de datos confidenciales.
- Control del uso adecuado: La monitorización permite asegurar que los sistemas se usen de acuerdo con las políticas de la organización.
¿Qué se debe monitorizar?
- Actividad de los usuarios: Inicios de sesión, accesos a archivos y aplicaciones, actividad en la red.
- Tráfico de red: Tráfico entrante y saliente, uso de protocolos y puertos, detección de anomalías.
- Registros del sistema: Registros de eventos del sistema operativo, aplicaciones y dispositivos de seguridad.
- Rendimiento del sistema: Uso de CPU, memoria, disco y red.
- Vulnerabilidades: Escaneo periódico de vulnerabilidades en sistemas y aplicaciones.
- Actividad de malware: Detección y prevención de malware en tiempo real.
- Cambios en la configuración: Monitorización de cambios en la configuración de sistemas y aplicaciones.
¿Cómo se realiza la monitorización?
- Herramientas de monitorización: Utilizar herramientas de monitorización de seguridad (SIEM), monitorización de red (NMS) y monitorización de sistemas (APM).
- Registros de eventos: Configurar los sistemas para que generen registros de eventos detallados.
- Alertas: Configurar alertas para eventos críticos y actividades sospechosas.
- Análisis de registros: Analizar los registros de eventos de forma regular para detectar patrones y anomalías.
- Informes: Generar informes periódicos sobre el estado de la seguridad y el rendimiento de los sistemas.
- Auditorías: Realizar auditorías periódicas para verificar el cumplimiento de las políticas y normativas.
Recomendaciones:
- Establecer políticas claras sobre la monitorización de los sistemas de información.
- Definir los eventos y actividades que se deben monitorizar.
- Utilizar herramientas de monitorización adecuadas para las necesidades de la organización.
- Configurar alertas para eventos críticos y actividades sospechosas.
- Analizar los registros de eventos de forma regular.
- Generar informes periódicos sobre el estado de la seguridad y el rendimiento de los sistemas.
- Realizar auditorías periódicas para verificar el cumplimiento de las políticas y normativas.
- Mantener la confidencialidad de los datos recogidos durante la monitorización.
UNIDAD DIDÁCTICA 9. IMPLANTACIÓN Y CONFIGURACIÓN DE CORTAFUEGOS
Relación de los distintos tipos de cortafuegos por ubicación y funcionalidad.
1. Tipos de Cortafuegos por Ubicación:
- Cortafuegos de Red (Perimetrales):
- Ubicados en el perímetro de la red, entre la red interna y una red externa (como Internet).
- Protegen la red interna de amenazas externas.
- Pueden ser dispositivos de hardware dedicados o software instalado en servidores.
- Cortafuegos de Host (Personales):
- Instalados en dispositivos individuales (computadoras, servidores).
- Protegen el dispositivo contra amenazas tanto externas como internas.
- Comunes en sistemas operativos modernos.
- Cortafuegos de Nube:
- Se implementan en la infraestructura de la nube para proteger los servicios y datos alojados en la nube.
- Ofrecen escalabilidad y flexibilidad para adaptarse a las necesidades de la nube.
- Pueden ser proporcionados por proveedores de servicios en la nube o implementados por la organización.
2. Tipos de Cortafuegos por Funcionalidad:
- Cortafuegos de Filtrado de Paquetes:
- Inspeccionan los paquetes de datos que entran y salen de la red.
- Filtran el tráfico basándose en reglas predefinidas (direcciones IP, puertos, protocolos).
- Son rápidos pero menos sofisticados en la inspección del contenido.
- Cortafuegos de Inspección de Estado (Stateful Inspection):
- Realizan un seguimiento del estado de las conexiones de red.
- Filtran el tráfico basándose en el contexto de la conexión.
- Ofrecen mayor seguridad que los cortafuegos de filtrado de paquetes.
- Cortafuegos de Aplicación (Proxy):
- Operan en la capa de aplicación del modelo OSI.
- Inspeccionan el contenido de los paquetes, incluyendo los datos de las aplicaciones.
- Ofrecen una mayor seguridad y control sobre el tráfico de aplicaciones.
- Cortafuegos de Próxima Generación (NGFW):
- Combinan las funcionalidades de los cortafuegos anteriores con características adicionales.
- Incluyen inspección profunda de paquetes (DPI), sistemas de prevención de intrusiones (IPS), control de aplicaciones y filtrado de URL.
- Ofrecen una protección más completa y avanzada.
Consideraciones Adicionales:
- La elección del tipo de cortafuegos depende de las necesidades de seguridad, el presupuesto y la complejidad de la red.
- Es común utilizar una combinación de diferentes tipos de cortafuegos para crear una defensa en profundidad.
- La configuración y el mantenimiento adecuados de los cortafuegos son cruciales para su eficacia.
Criterios de seguridad para la segregación de redes en el cortafuegos mediante Zonas Desmilitarizadas / DMZ.
La segregación de redes mediante Zonas Desmilitarizadas (DMZ) es una estrategia de seguridad crucial para proteger los sistemas internos de una organización de amenazas externas.
Aquí te presento los criterios de seguridad clave para su implementación:
1. Definición Clara del Propósito de la DMZ:
- Identificación de servicios expuestos: Determinar qué servicios (servidores web, servidores de correo electrónico, etc.) necesitan estar accesibles desde Internet.
- Aislamiento de sistemas críticos: Asegurar que los sistemas internos que almacenan datos sensibles no estén directamente expuestos a Internet.
2. Configuración del Cortafuegos:
- Reglas de acceso estrictas: Configurar el cortafuegos para permitir solo el tráfico necesario hacia y desde la DMZ.
- Filtrado de tráfico: Implementar filtros para bloquear tráfico no deseado y malicioso.
- Inspección profunda de paquetes (DPI): Utilizar DPI para analizar el contenido del tráfico y detectar amenazas ocultas.
- Registro y monitorización: Activar el registro de eventos y monitorizar el tráfico para detectar actividades sospechosas.
3. Diseño de la DMZ:
- Subred separada: Crear una subred separada para la DMZ, aislada de la red interna.
- Cortafuegos de doble interfaz o triple interfaz:
- Utilizar un cortafuegos de doble interfaz (una interfaz para la red interna, otra para la DMZ) o un cortafuegos de triple interfaz (una interfaz para la red interna, otra para la DMZ y otra para Internet).
- Colocación de servidores: Colocar en la DMZ solo los servidores que necesitan estar accesibles desde Internet.
- Refuerzo de la seguridad de los servidores: Aplicar medidas de seguridad adicionales a los servidores en la DMZ, como endurecimiento del sistema operativo, actualizaciones de seguridad y sistemas de detección de intrusiones (IDS).
4. Control de Acceso:
- Acceso restringido desde Internet: Permitir solo el acceso necesario desde Internet a los servidores en la DMZ.
- Acceso restringido desde la DMZ a la red interna: Limitar el acceso desde la DMZ a la red interna al mínimo necesario.
- Autenticación fuerte: Implementar autenticación fuerte para el acceso a los servidores en la DMZ.
- Listas de control de acceso (ACLs): Utilizar ACLs para controlar el tráfico entre la DMZ y la red interna.
5. Monitorización y Auditoría:
- Registro de eventos: Activar el registro de eventos en el cortafuegos y los servidores en la DMZ.
- Monitorización de tráfico: Monitorizar el tráfico de red hacia y desde la DMZ para detectar actividades sospechosas.
- Auditorías periódicas: Realizar auditorías periódicas de la configuración de la DMZ y los servidores en la DMZ.
6. Actualizaciones de Seguridad:
- Actualizaciones de parches: Mantener actualizados los sistemas operativos y las aplicaciones en la DMZ con los últimos parches de seguridad.
- Actualizaciones de firmware: Mantener actualizado el firmware del cortafuegos y otros dispositivos de red.
7. Pruebas de Seguridad:
- Pruebas de penetración: Realizar pruebas de penetración periódicas para identificar vulnerabilidades en la DMZ.
- Análisis de vulnerabilidades: Realizar análisis de vulnerabilidades para detectar y corregir posibles problemas de seguridad.
Utilización de Redes Privadas Virtuales / VPN para establecer canales seguros de comunicaciones.
La utilización de Redes Privadas Virtuales (VPN) es una práctica esencial para establecer canales seguros de comunicaciones, especialmente cuando se accede a redes no confiables o se transmite información confidencial.
¿Qué es una VPN?
- Una VPN crea un túnel cifrado entre tu dispositivo y un servidor VPN, ocultando tu dirección IP y cifrando tus datos.
- Esto significa que tu actividad en línea es privada y segura, incluso en redes Wi-Fi públicas.
¿Cómo funciona una VPN?
- Conexión al servidor VPN: Tu dispositivo se conecta a un servidor VPN a través de Internet.
- Cifrado de datos: La VPN cifra tus datos, haciéndolos ilegibles para terceros.
- Ocultación de la dirección IP: La VPN oculta tu dirección IP real y la reemplaza por la del servidor VPN.
- Enrutamiento del tráfico: Todo tu tráfico de Internet se enruta a través del túnel cifrado hacia el servidor VPN.
- Descifrado de datos: El servidor VPN descifra los datos y los envía al destino final.
Beneficios de utilizar una VPN:
- Seguridad:
- Protege tus datos confidenciales de hackers y espías.
- Cifra tu tráfico de Internet, haciéndolo ilegible para terceros.
- Protege tu privacidad en redes Wi-Fi públicas.
- Privacidad:
- Oculta tu dirección IP y tu ubicación real.
- Impide que los proveedores de servicios de Internet y los sitios web rastreen tu actividad en línea.
- Te permite navegar por Internet de forma anónima.
- Acceso a contenido restringido:
- Te permite acceder a sitios web y servicios que están bloqueados en tu ubicación.
- Te permite ver contenido de streaming que no está disponible en tu país.
- Teletrabajo seguro:
- Permite a los empleados acceder de forma segura a los recursos de la empresa desde cualquier ubicación.
- Cifra el tráfico entre el dispositivo del empleado y la red de la empresa.
Tipos de VPN:
- VPN de acceso remoto: Permite a los usuarios individuales conectarse a una red privada desde una ubicación remota.
- VPN de sitio a sitio: Conecta dos o más redes privadas a través de Internet.
Consideraciones importantes:
- Es importante elegir un proveedor de VPN confiable que tenga una política de no registro estricta.
- Asegúrate de que la VPN utilice protocolos de cifrado seguros, como OpenVPN o WireGuard.
- El rendimiento de la VPN puede variar dependiendo de la ubicación del servidor y la velocidad de tu conexión a Internet.
Definición de reglas de corte en los cortafuegos.
Las reglas de corte en los cortafuegos son el conjunto de instrucciones que definen qué tráfico de red se permite o se deniega. Estas reglas son la base del funcionamiento de un cortafuegos, ya que determinan qué paquetes de datos pueden entrar o salir de una red protegida.
Elementos Clave de las Reglas de Corte:
- Origen y destino:
- Direcciones IP: Especifican las direcciones IP de origen y destino del tráfico.
- Puertos: Indican los puertos de origen y destino utilizados por las aplicaciones.
- Protocolo:
- TCP, UDP, ICMP: Definen el protocolo de comunicación utilizado.
- Acción:
- Permitir: Permite que el tráfico pase a través del cortafuegos.
- Denegar: Bloquea el tráfico y evita que llegue a su destino.
- Inspección:
- Algunos cortafuegos de ultima generacion, realizan inspección profunda de paquetes (DPI), que analizan el contenido de los paquetes, buscando patrones o firmas de malware conocidos.
Funcionamiento de las Reglas de Corte:
- Los cortafuegos evalúan el tráfico de red comparándolo con las reglas de corte configuradas.
- Las reglas se procesan en orden de prioridad, y la primera regla que coincida con el tráfico determina la acción a tomar.
- Si no se encuentra ninguna regla que coincida, se aplica una política predeterminada (generalmente, denegar).
Tipos de Reglas de Corte:
- Reglas de acceso: Controlan el acceso a servicios y aplicaciones en la red.
- Reglas de filtrado: Bloquean el tráfico no deseado o malicioso.
- Reglas de traducción de direcciones de red (NAT): Permiten que varios dispositivos en una red privada compartan una única dirección IP pública.
Importancia de las Reglas de Corte:
- Las reglas de corte son esenciales para proteger las redes de amenazas externas e internas.
- Una configuración adecuada de las reglas de corte puede prevenir ataques, intrusiones y la propagación de malware.
- Las reglas de corte también pueden utilizarse para controlar el acceso a recursos y servicios específicos, mejorando la seguridad y el cumplimiento normativo.
Recomendaciones:
- Aplicar el principio de mínimo privilegio, permitiendo solo el tráfico necesario.
- Revisar y actualizar las reglas de corte periódicamente para adaptarse a los cambios en la red y las amenazas.
- Documentar las reglas de corte para facilitar su gestión y auditoría.
- Realizar pruebas de penetración periódicas para probar la eficacia de las reglas de corte.
Relación de los registros de auditoría del cortafuegos necesarios para monitorizar y supervisar su correcto funcionamiento y los eventos de seguridad.
Los registros de auditoría del cortafuegos proporcionan información detallada sobre el tráfico de red, las acciones del cortafuegos y las posibles amenazas.
1. Registros de Conexiones Permitidas y Denegadas:
- Información clave:
- Direcciones IP de origen y destino.
- Puertos de origen y destino.
- Protocolo utilizado (TCP, UDP, ICMP).
- Hora y fecha de la conexión.
- Acción del cortafuegos (permitir o denegar).
- Utilidad:
- Permiten detectar intentos de acceso no autorizados.
- Ayudan a identificar patrones de tráfico malicioso.
- Facilitan la investigación de incidentes de seguridad.
2. Registros de Cambios en la Configuración del Cortafuegos:
- Información clave:
- Usuario que realizó el cambio.
- Hora y fecha del cambio.
- Detalles del cambio (reglas modificadas, servicios activados/desactivados).
- Utilidad:
- Permiten detectar cambios no autorizados en la configuración.
- Ayudan a mantener un registro de las modificaciones realizadas.
- Facilitan la reversión de cambios en caso de problemas.
3. Registros de Eventos del Sistema del Cortafuegos:
- Información clave:
- Inicio y cierre del cortafuegos.
- Errores del sistema.
- Alertas de seguridad.
- Uso de recursos (CPU, memoria).
- Utilidad:
- Permiten detectar problemas de funcionamiento del cortafuegos.
- Ayudan a identificar posibles ataques dirigidos al cortafuegos.
- Facilitan el diagnóstico de problemas de rendimiento.
4. Registros de Eventos de Seguridad Específicos:
- Información clave:
- Intentos de intrusión detectados (IDS/IPS).
- Ataques de denegación de servicio (DoS/DDoS).
- Detección de malware.
- Eventos relacionados con VPN.
- Utilidad:
- Permiten detectar y responder a incidentes de seguridad de forma oportuna.
- Ayudan a identificar las fuentes de los ataques.
- Facilitan la implementación de medidas de seguridad adicionales.
Consideraciones Adicionales:
- Centralización de registros: Es recomendable centralizar los registros de auditoría del cortafuegos en un sistema seguro para facilitar su análisis y gestión.
- Retención de registros: Se deben definir políticas de retención de registros que cumplan con las normativas y los estándares de seguridad aplicables.
- Análisis de registros: Se deben analizar los registros de auditoría de forma regular para detectar patrones de actividad sospechosos y generar alertas.
- Protección de registros: Los registros de auditoría deben protegerse contra modificaciones y eliminaciones no autorizadas.
Establecimiento de la monitorización y pruebas del cortafuegos
El establecimiento de la monitorización y pruebas del cortafuegos es un proceso continuo para garantizar su eficacia y mantener la seguridad de la red.
1. Monitorización del Cortafuegos:
- Registros de eventos:
- Activar y revisar regularmente los registros de eventos del cortafuegos.
- Configurar alertas para eventos críticos, como intentos de intrusión, denegaciones de acceso y cambios en la configuración.
- Centralizar los registros para facilitar su análisis y correlación.
- Monitorización del tráfico:
- Utilizar herramientas de monitorización de red para analizar el tráfico que pasa a través del cortafuegos.
- Detectar anomalías en el tráfico, como picos inusuales, tráfico no autorizado y patrones sospechosos.
- Monitorizar el uso de recursos del cortafuegos (CPU, memoria, ancho de banda).
- Sistemas de detección de intrusiones (IDS) e intrusión y prevención (IPS):
- Integrar el cortafuegos con sistemas IDS/IPS para detectar y bloquear ataques en tiempo real.
- Configurar reglas de IDS/IPS para detectar patrones de ataque conocidos y actividades sospechosas.
- Alertas y notificaciones:
- Configurar alertas para eventos de seguridad críticos y notificaciones para el personal de seguridad.
- Utilizar sistemas de gestión de eventos e información de seguridad (SIEM) para correlacionar eventos y generar alertas inteligentes.
2. Pruebas del Cortafuegos:
- Pruebas de reglas de corte:
- Verificar que las reglas de corte del cortafuegos funcionen correctamente y bloqueen el tráfico no autorizado.
- Utilizar herramientas de escaneo de puertos y pruebas de penetración para simular ataques y probar la eficacia de las reglas.
- Pruebas de rendimiento:
- Realizar pruebas de rendimiento para evaluar la capacidad del cortafuegos para manejar el tráfico de red.
- Medir el rendimiento del cortafuegos bajo diferentes cargas de tráfico y escenarios de ataque.
- Pruebas de penetración:
- Realizar pruebas de penetración periódicas para identificar vulnerabilidades en el cortafuegos y la red.
- Utilizar herramientas de prueba de penetración y contratar expertos en seguridad para realizar pruebas exhaustivas.
- Pruebas de vulnerabilidades:
- Realizar análisis de vulnerabilidades para detectar y corregir posibles problemas de seguridad en el cortafuegos.
- Utilizar herramientas de escaneo de vulnerabilidades y consultar bases de datos de vulnerabilidades.
- Pruebas de recuperación ante desastres:
- Realizar pruebas de recuperación ante desastres para verificar que el cortafuegos pueda recuperarse de fallos y ataques.
- Probar los procedimientos de copia de seguridad y restauración del cortafuegos.
3. Consideraciones Adicionales:
- Documentación: Mantener una documentación actualizada de la configuración del cortafuegos, las reglas de corte y los procedimientos de prueba.
- Automatización: Automatizar las tareas de monitorización y prueba del cortafuegos para mejorar la eficiencia y la precisión.
- Formación: Capacitar al personal de seguridad sobre la monitorización y las pruebas del cortafuegos.
- Actualizaciones: Mantener el cortafuegos actualizado con los últimos parches de seguridad y actualizaciones de firmware.
- Revisión periódica: Revisar y actualizar los procedimientos de monitorización y prueba del cortafuegos de forma periódica para adaptarse a los cambios en la red y las amenazas.