

Seguridad en redes | unfantasmaenelsistema.com
Imagina que estás enviando un mensaje confidencial a tu banco. Crees que la comunicación es directa y segura, pero en realidad hay un tercero invisible en medio de la conversación, leyendo cada palabra, y quizás modificando el contenido antes de que llegue al destinatario. Eso es, en esencia, un ataque Man-in-the-Middle (MitM): uno de los vectores de ataque más antiguos, elegantes y peligrosos de la seguridad informática.
En este artículo vamos a desmontar este tipo de ataque desde sus cimientos: cómo funciona a nivel de protocolo, qué técnicas utilizan los atacantes, qué herramientas existen en el ecosistema ofensivo, y cómo puedes defenderte de forma efectiva, tanto si eres un usuario final como si administras infraestructura.
1. ¿Qué es un ataque Man-in-the-Middle?
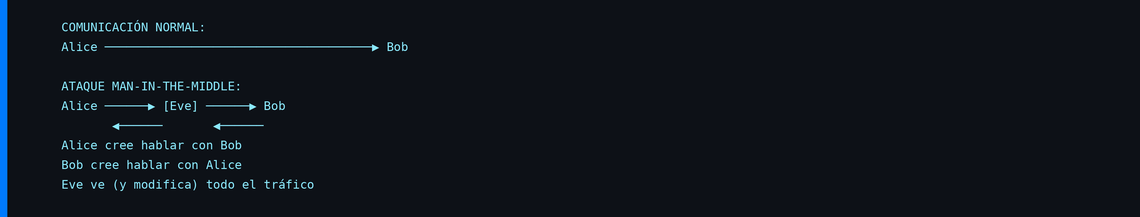
Un ataque Man-in-the-Middle ocurre cuando un adversario se posiciona secretamente en el camino de comunicación entre dos partes, generalmente un cliente y un servidor. El atacante puede adoptar tres roles distintos:
- Escuchar (eavesdropping): capturar el tráfico sin modificarlo.
- Manipular (tampering): alterar los datos en tránsito.
- Suplantar (impersonation): hacerse pasar por una de las partes legítimas.
2. Técnicas de ataque en detalle
Los ataques MitM no son un método único: son una familia de técnicas que explotan diferentes capas del modelo OSI.
2.1 ARP Spoofing (Capa 2)
El protocolo ARP (Address Resolution Protocol) resuelve direcciones IP en direcciones MAC dentro de una red local. Su problema fundamental es que no tiene ningún mecanismo de autenticación: cualquier host puede enviar respuestas ARP falsas, y los demás equipos las aceptarán sin cuestión.
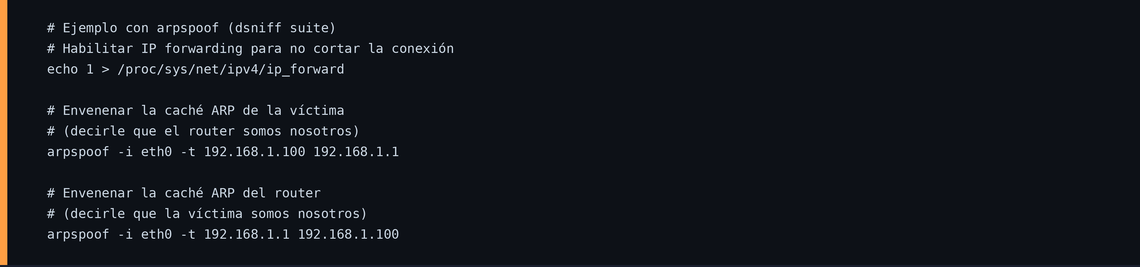
- El atacante envía respuestas ARP falsas (gratuitous ARP) a la víctima y al router.
- Le dice a la víctima: ‘La IP del router es mi MAC’.
- Le dice al router: ‘La IP de la víctima es mi MAC’.
- Ahora todo el tráfico pasa por el equipo del atacante.
2.2 SSL Stripping
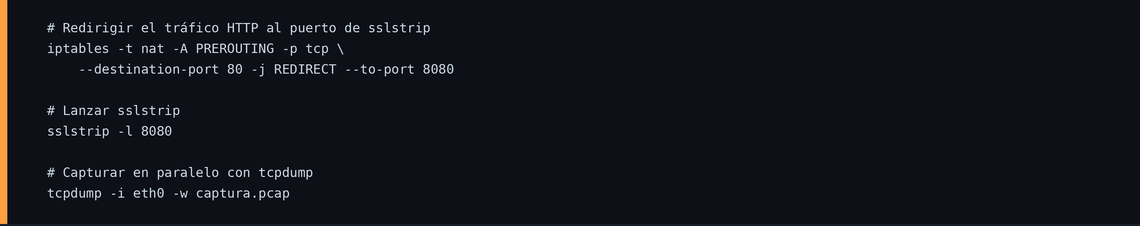
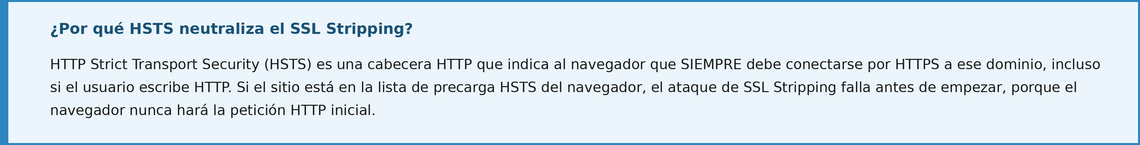
El SSL Stripping, popularizado por Moxie Marlinspike en la Black Hat 2009, es una técnica que degrada una conexión HTTPS a HTTP sin que el usuario lo perciba. El atacante intercepta la petición HTTP inicial antes de la redirección a HTTPS, establece él mismo la conexión segura con el servidor, y sirve al usuario el contenido por HTTP plano.
2.3 DNS Poisoning / DNS Spoofing
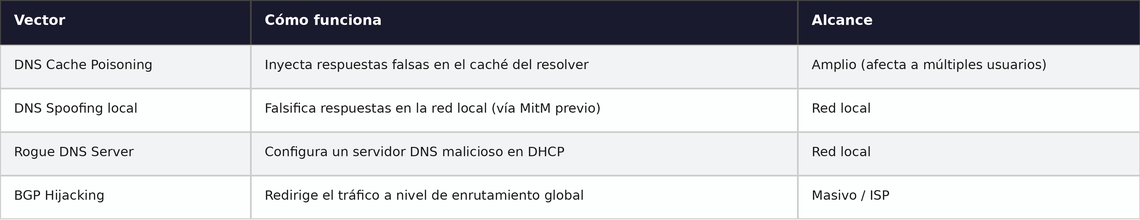
El sistema DNS traduce nombres de dominio en direcciones IP. Si un atacante puede modificar estas respuestas, puede redirigir al usuario a un servidor completamente diferente, aunque la URL en el navegador parezca legítima.
2.4 HTTPS Spoofing con certificados falsos
Una variante avanzada consiste en presentar al usuario un certificado TLS válido pero emitido por una Autoridad Certificadora comprometida o bajo control del atacante. Esto mantiene el candado verde en el navegador mientras el atacante descifra el tráfico. El caso DigiNotar (2011) es el ejemplo más documentado: una CA holandesa fue comprometida y los atacantes emitieron certificados fraudulentos para dominios de Google, usados para espiar a disidentes iraníes.
3. Herramientas del ecosistema ofensivo
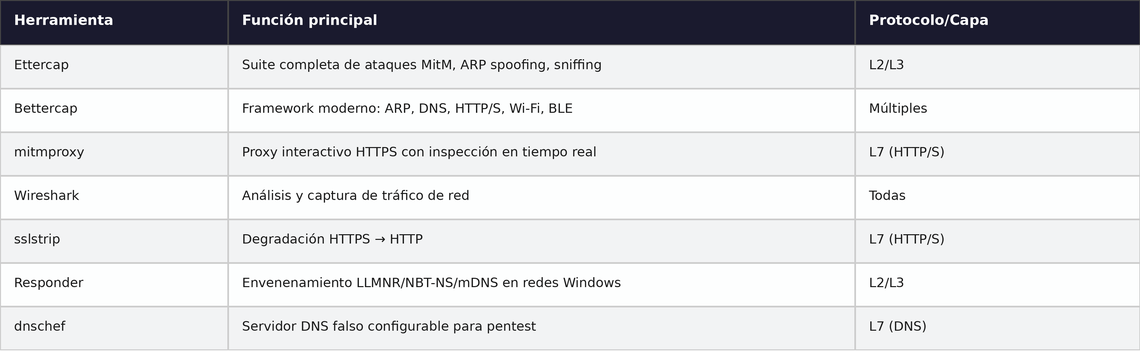
Los profesionales de seguridad y pentesters utilizan un arsenal de herramientas para simular ataques MitM en entornos autorizados. Conocerlas es fundamental tanto para atacar como para defender.
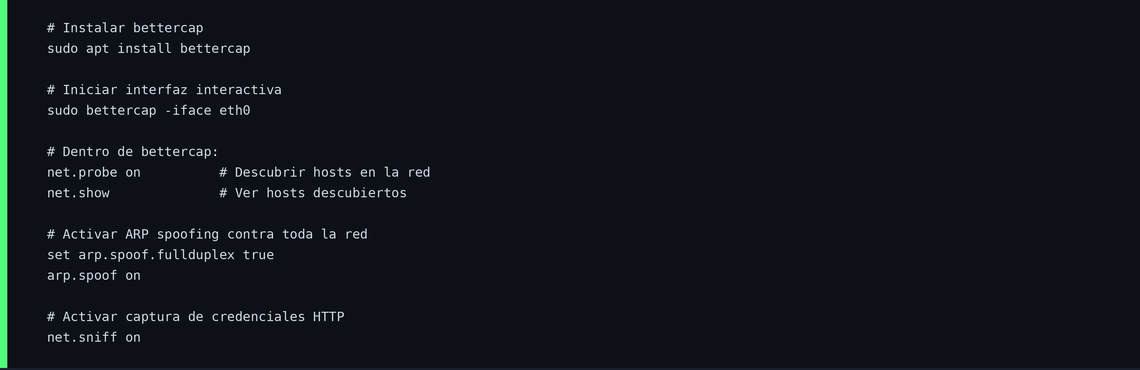
3.1 Bettercap: el navaja suiza del MitM moderno
Bettercap es probablemente la herramienta más completa para ataques MitM en la actualidad. Escrita en Go, ofrece una interfaz web y soporte para protocolos modernos incluyendo 802.11 (Wi-Fi) y Bluetooth Low Energy.
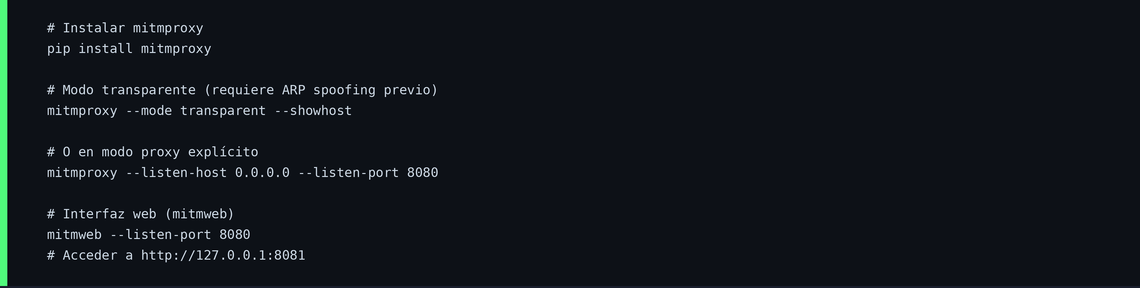
3.2 mitmproxy: inspección profunda de HTTPS
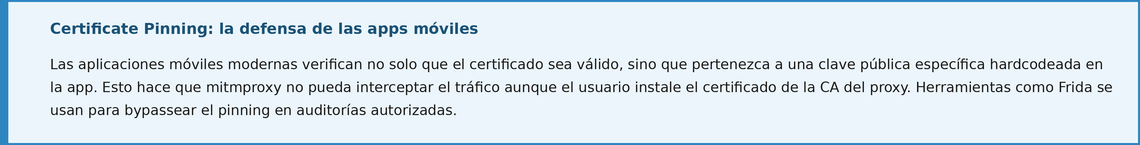
mitmproxy actúa como un proxy transparente que intercepta y permite inspeccionar tráfico HTTPS. Es especialmente útil en auditorías de aplicaciones móviles y web.
4. Cómo detectar un ataque MitM
La detección es uno de los mayores retos. Un buen ataque MitM es prácticamente transparente. Sin embargo, existen señales y técnicas que pueden alertarte.
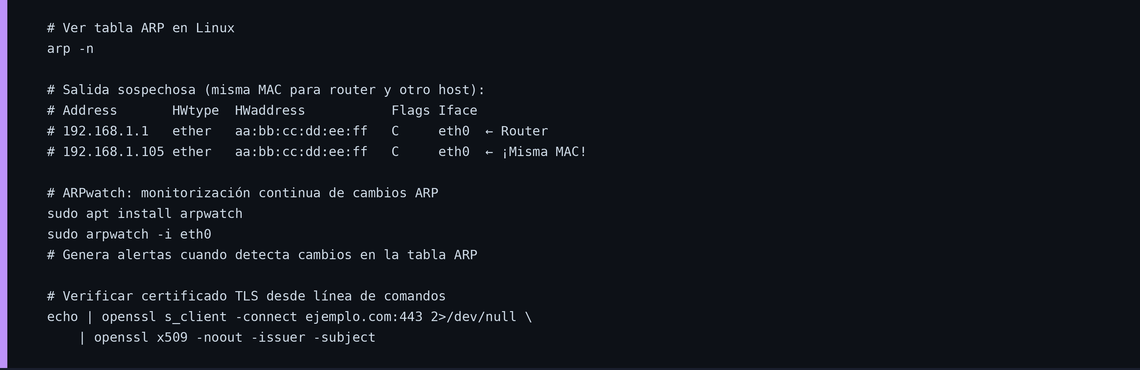
4.1 Anomalías en tablas ARP y certificados TLS
La forma más directa de detectar ARP spoofing es verificar la tabla ARP de tu sistema y buscar duplicados: dos IPs distintas con la misma dirección MAC es una señal de alarma clara.
5. Estrategias de defensa
5.1 HSTS y HSTS Preloading
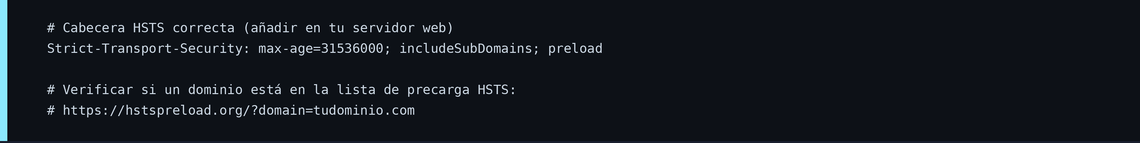
HTTP Strict Transport Security fuerza al navegador a usar siempre HTTPS, eliminando el vector de SSL Stripping.
5.2 DNS sobre HTTPS (DoH) y DNS sobre TLS (DoT)
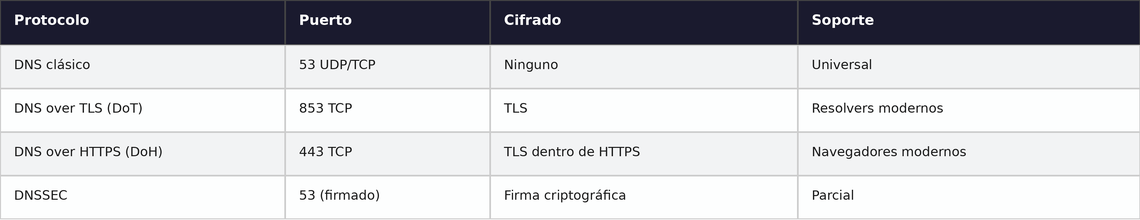
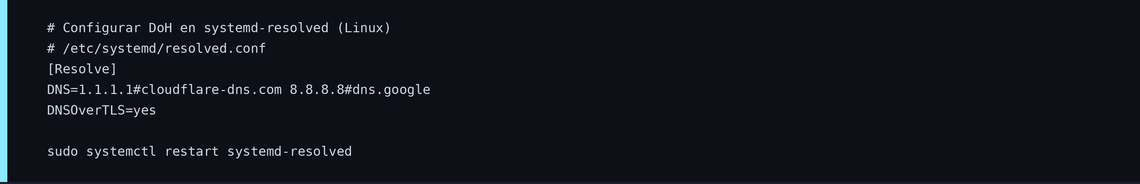
Las consultas DNS tradicionales viajan en texto claro y son fácilmente manipulables. DoH y DoT cifran estas consultas.
5.3 Dynamic ARP Inspection (DAI) en switches administrables
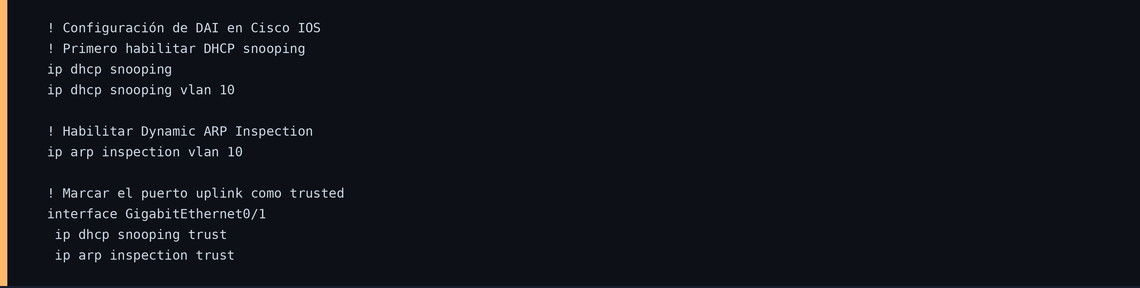
Si administras infraestructura de red, DAI es una de las defensas más efectivas contra ARP spoofing a nivel empresarial. Funciona en switches gestionados y valida las respuestas ARP contra una tabla DHCP snooping.
5.4 Autenticación mutua TLS (mTLS)
En HTTPS estándar, solo el servidor se autentica ante el cliente. Con mTLS, ambas partes presentan certificados. Esto hace prácticamente imposible que un atacante se haga pasar por cualquiera de las dos partes. Es el estándar en arquitecturas Zero Trust y comunicaciones entre microservicios.
5.5 Mejores prácticas para usuarios finales
- Evita redes Wi-Fi públicas sin VPN. Son el entorno ideal para ataques MitM.
- Verifica siempre el candado HTTPS y la URL completa antes de introducir credenciales.
- Activa autenticación de dos factores (2FA): aunque intercepten tu contraseña, necesitarán el segundo factor.
- Mantén el sistema operativo y navegador actualizados.
- Desactiva la conexión automática a redes Wi-Fi conocidas en lugares públicos.
6. Caso práctico: laboratorio de pruebas
La mejor forma de entender estos ataques es verlos en acción en un entorno controlado. A continuación describimos cómo montar un laboratorio básico con máquinas virtuales.
6.1 Flujo del ejercicio
- Configurar la red interna en VirtualBox y asignar IPs estáticas a las VMs.
- Desde Kali, ejecutar un escaneo con nmap para identificar los hosts.
- Lanzar bettercap con ARP spoofing entre la víctima y el gateway.
- Desde la víctima, navegar a un sitio HTTP y observar las credenciales capturadas.
- Implementar las defensas descritas y verificar que el ataque falla.
Conclusión
Los ataques Man-in-the-Middle son un recordatorio constante de que la seguridad en redes no puede darse por sentada. Desde el ARP spoofing en redes locales hasta el BGP hijacking a escala de internet, el patrón es siempre el mismo: explotar la confianza implícita en protocolos que no fueron diseñados pensando en adversarios activos.
La buena noticia es que las defensas existen, son efectivas, y muchas de ellas pueden implementarse sin grandes recursos: HSTS, DoH, cifrado E2EE, y unas buenas prácticas de usuario recorren un largo camino. Como siempre en seguridad: el conocimiento del atacante es el mejor escudo del defensor.
unfantasmaenelsistema.com | Seguridad, sistemas y todo lo que no debería funcionar (pero funciona)