

Guía de carrera | unfantasmaenelsistema.com
Esta es, con diferencia, la pregunta que más recibimos. La hacen personas de todo tipo: estudiantes de informática que quieren especializarse, gente de otros sectores que quiere reconvertirse, profesionales de TI que llevan años en sistemas o redes y sienten que la seguridad es lo suyo. Y tiene sentido que genere dudas, porque internet está lleno de respuestas contradictorias, roadmaps desactualizados y vendedores de cursos que prometen hacerte hacker en tres meses.
Este artículo es diferente. No hay ningún curso que vender. El objetivo es darte el mapa honesto que a muchos nos hubiera gustado tener cuando empezamos: qué aprender primero, qué certificaciones valen la pena y cuáles no, qué plataformas usar, cuánto tiempo realista esperar, y cómo construir un portfolio que abra puertas aunque no tengas ninguna experiencia laboral en el sector.
Vamos por partes.
1. Qué es realmente el hacking ético
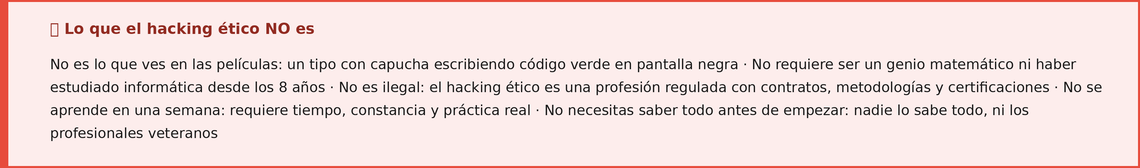
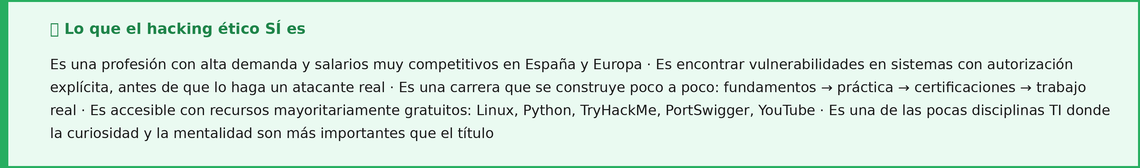
Antes de hablar de roadmaps y certificaciones, hay que desmontar un par de mitos que hacen que mucha gente abandone antes de empezar o empiece por el camino equivocado.
Los roles del sector: no todo es ser pentester
Una de las confusiones más frecuentes es pensar que «hacker ético» = pentester. El sector de la ciberseguridad tiene muchos roles especializados, y no todos implican atacar sistemas. Entender qué rol te atrae más desde el principio ayuda a orientar bien el estudio.
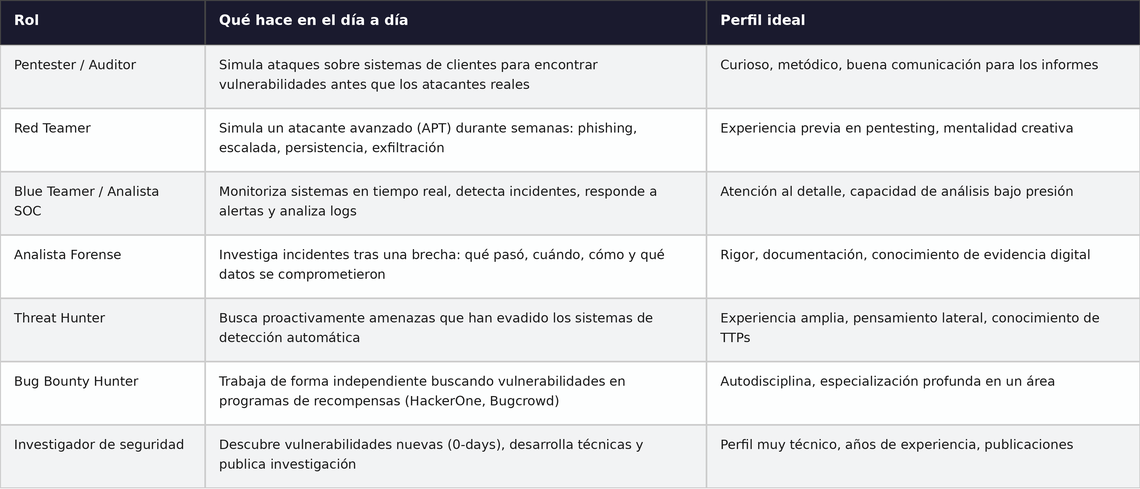
La buena noticia: todos estos roles tienen algo en común al principio. Los fundamentos son los mismos: redes, Linux, programación básica, mentalidad de seguridad. La especialización viene después, cuando ya tienes la base. No necesitas decidir hoy en qué rol quieres acabar.
2. Los fundamentos: lo que nadie te dice que necesitas
El error número uno de los novatos es instalar Kali Linux el primer día y abrir Metasploit sin entender qué hace. Las herramientas son cajas negras si no tienes la base conceptual. Un médico no opera sin saber anatomía. Un hacker ético no audita redes sin entender cómo funcionan.
La buena noticia: estos fundamentos son aprendibles en 3 meses a ritmo de una hora al día. No necesitas un máster. Necesitas curiosidad, un buen recurso y constancia.
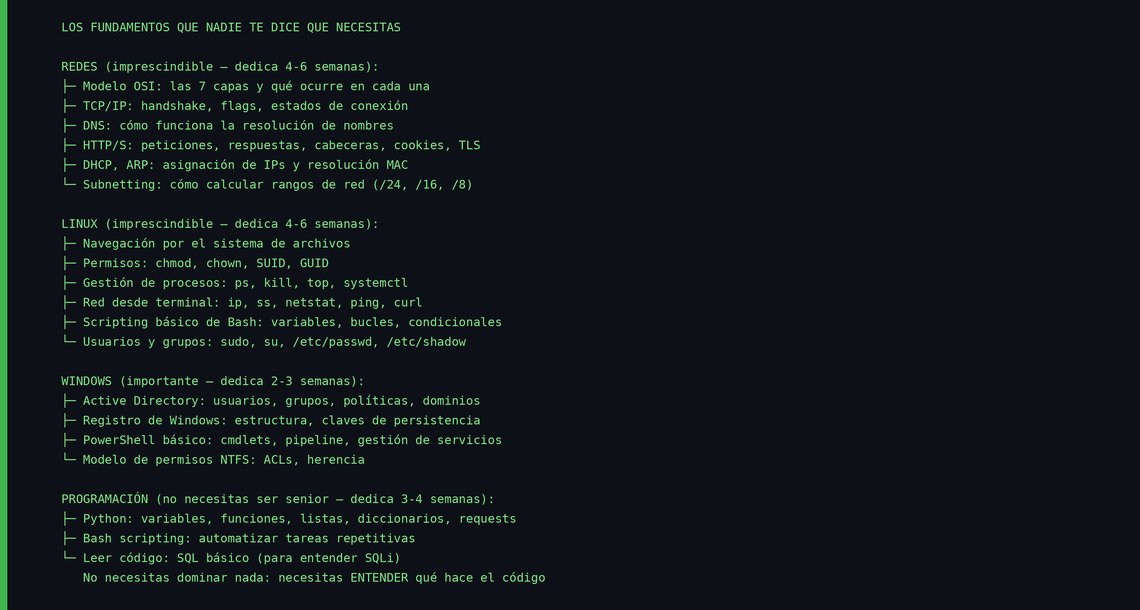
Sobre la programación: una pregunta muy frecuente es «¿necesito saber programar?». La respuesta corta es: no necesitas ser programador, pero sí necesitas entender código. La diferencia es importante. Necesitas poder leer un script Python y entender qué hace, escribir scripts simples que automaticen tareas, y entender por qué una query SQL puede ser peligrosa. No necesitas desarrollar aplicaciones desde cero ni dominar ningún framework.
3. Los lenguajes que necesitas (y hasta dónde aprenderlos)
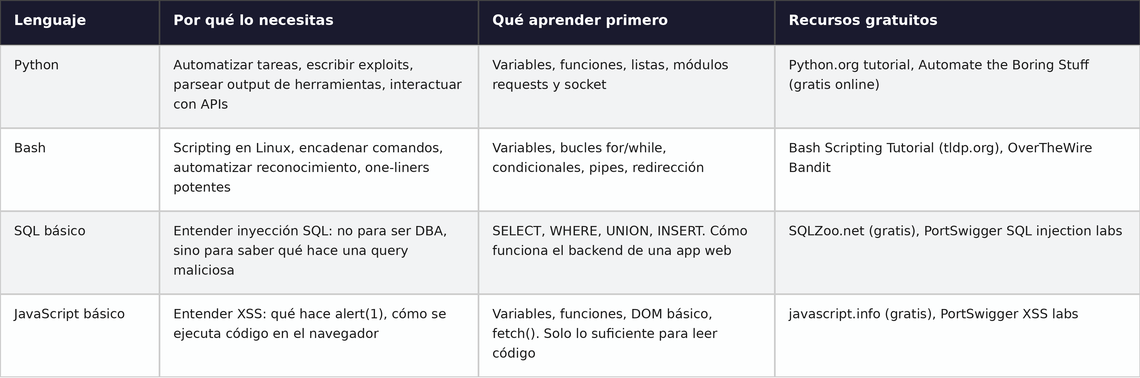
Una advertencia importante: no intentes aprender todos los lenguajes a la vez. Empieza por Python. Cuando te sientas cómodo automatizando tareas simples (hacer una petición HTTP, leer un archivo, parsear texto), pasa a Bash. Con esos dos cubres el 80% de lo que necesitarás en el día a día de un pentester en las primeras fases.
4. El roadmap por fases: de cero a profesional
Este es el mapa. No es el único camino, pero sí uno que funciona y que está basado en cómo han llegado al sector muchos profesionales que hoy trabajan en empresas reales. Los tiempos son orientativos: hay personas que van más rápido y personas que tardan más. Lo que importa es la dirección, no la velocidad.
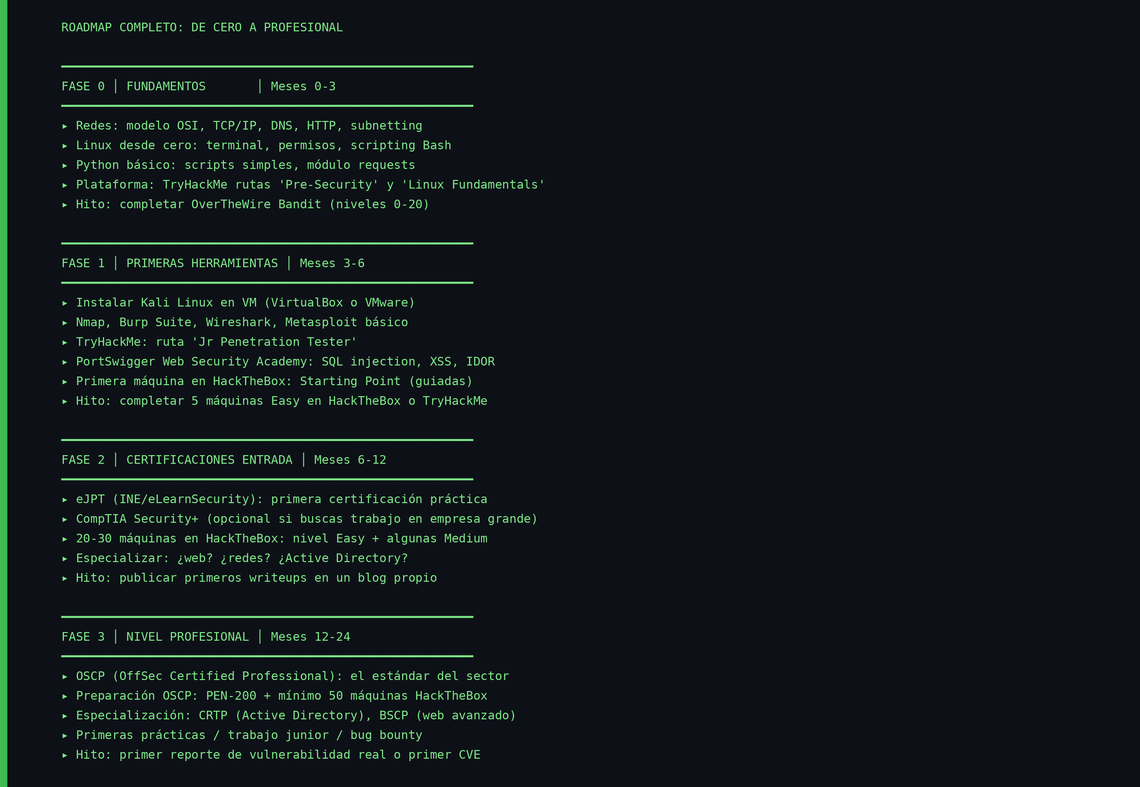
Una aclaración sobre los tiempos: las estimaciones asumen una hora al día de estudio y práctica activa. Si puedes dedicar más tiempo, irás más rápido. Si solo puedes dedicar media hora, tardarás más. Lo importante es la consistencia: una hora al día durante un año es muchísimo más efectivo que diez horas un fin de semana al mes.
¿Por qué el orden importa?
Es tentador saltar directamente a la Fase 2 o 3 porque parece «más interesante». Pero sin la base de la Fase 0, las herramientas de las fases posteriores son incomprensibles. Cuando en un CTF ves un puerto 445 abierto, necesitas saber qué es SMB para saber qué buscar. Cuando lees el output de nmap, necesitas saber qué significa que un puerto esté «filtered» vs «closed». Esa base no se puede saltar.
5. Certificaciones: la guía honesta
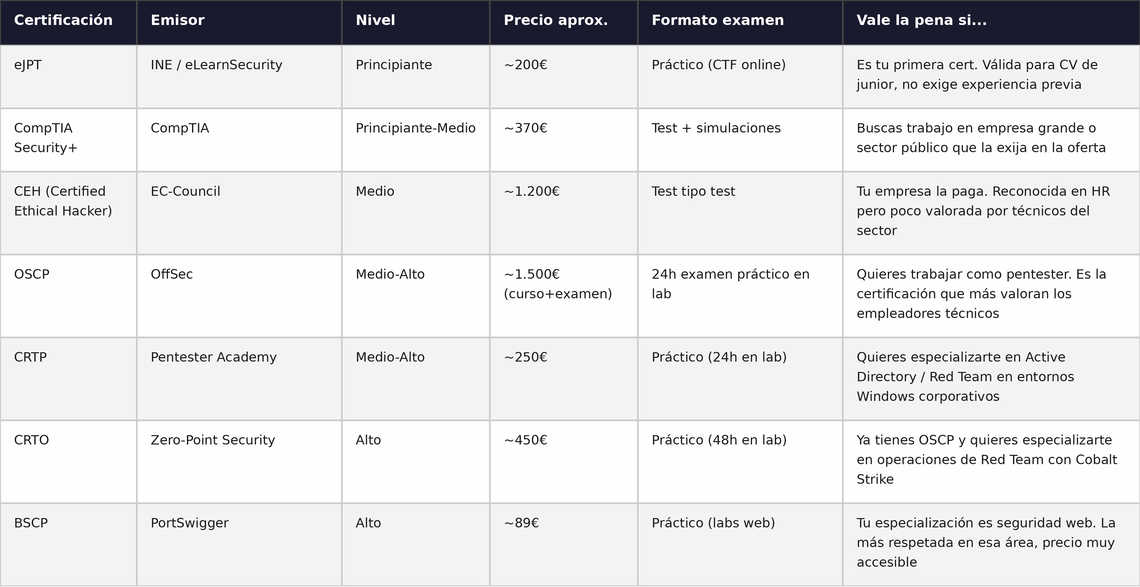
El mercado de certificaciones de ciberseguridad es un ecosistema complejo donde conviven certificaciones excelentes, certificaciones mediocres y certificaciones que solo sirven para enriquecer a quien las vende. Aquí está la visión honesta de las más relevantes en 2026.
La pregunta que más importa: ¿qué certificación primero?
Si estás empezando desde cero: eJPT. Es asequible, práctica, la pueden hacer personas sin experiencia previa, y pone en tu CV que sabes hacer una auditoría real aunque sea básica.
Si tu objetivo es trabajar como pentester en una consultora: OSCP. Es cara y difícil, pero es la que más valoran los empleadores técnicos. Muchas ofertas de trabajo de pentester en España la mencionan explícitamente. Prepararla bien (mínimo 6 meses de HackTheBox antes del examen) marca la diferencia entre aprobar y no.
Si buscas trabajo en empresa grande que no sea específicamente de pentesting (banco, aseguradora, empresa del IBEX): CompTIA Security+. Es la más reconocida en departamentos de RRHH que no tienen un técnico evaluando el CV.
Sobre el CEH: es cara, está basada en teoría, y la comunidad técnica del sector la valora poco. Si tu empresa la paga, adelante. Si la vas a pagar de tu bolsillo, hay mejores opciones.
6. Plataformas de práctica: dónde aprender haciendo
La teoría sin práctica no sirve. El hacking ético es una disciplina eminentemente práctica: solo mejoras haciéndolo. Estas plataformas son donde ocurre el aprendizaje real. La mayoría tienen nivel gratuito más que suficiente para empezar.
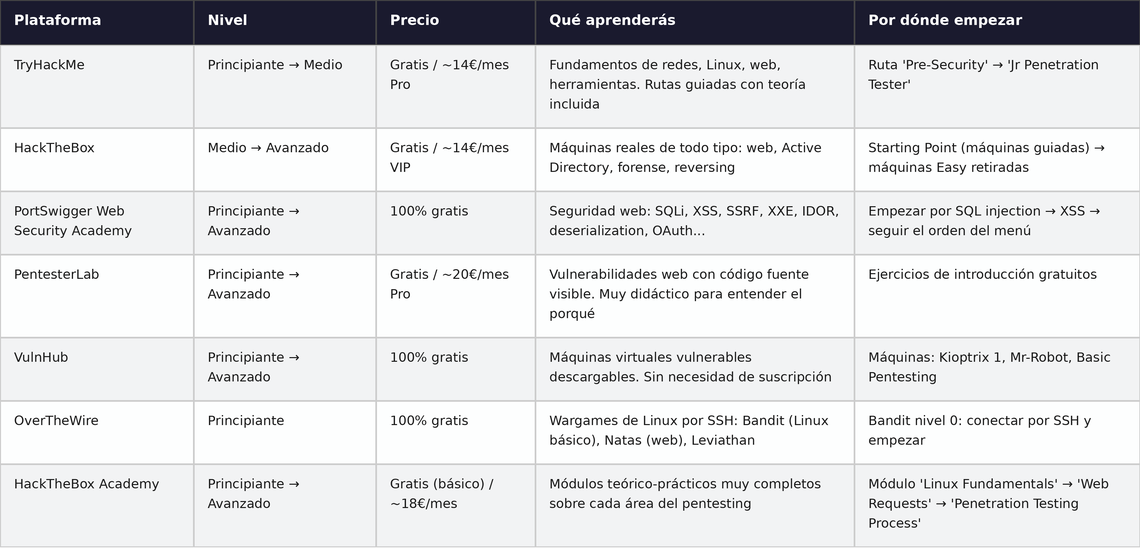
Una recomendación de orden: empieza con TryHackMe porque tiene la curva de aprendizaje más suave y la teoría incluida. Cuando te sientas cómodo, pasa a HackTheBox para máquinas más realistas. En paralelo, haz los labs de PortSwigger Web Security Academy si te interesa la seguridad web: son los mejores recursos gratuitos que existen para ese área, sin discusión.
7. Recursos gratuitos esenciales
Internet está lleno de recursos de ciberseguridad, la mayoría mediocres. Estos son los que realmente merecen tu tiempo.
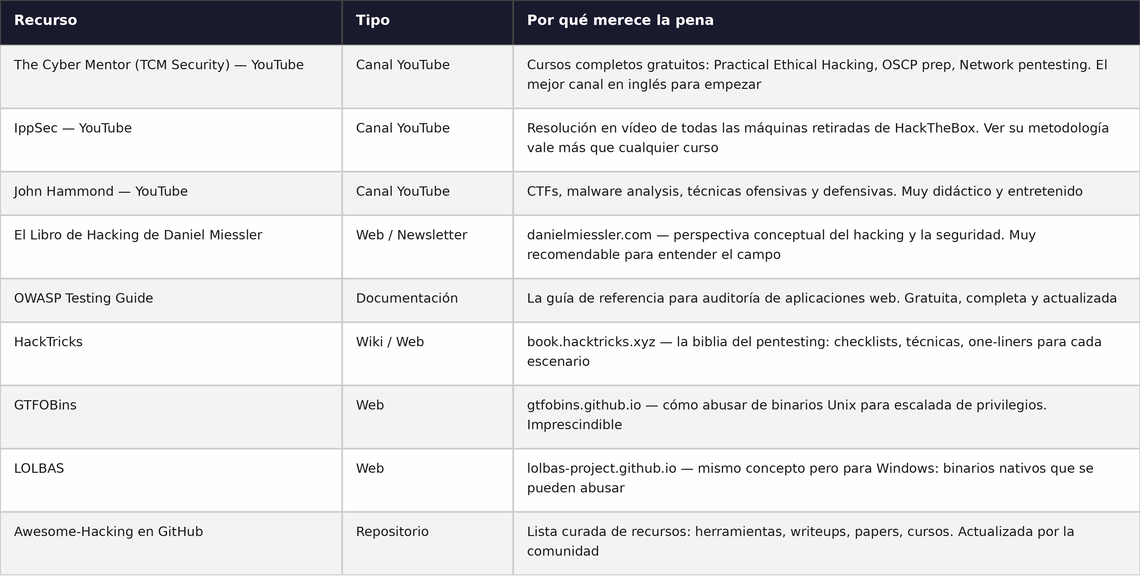
En español, el referente más destacado es S4vitar: un pentester español que hace streams en Twitch y sube vídeos a YouTube resolviendo máquinas de HackTheBox en directo, explicando cada paso con detalle. Su contenido es gratuito y extraordinariamente didáctico. Si hablas español, es un recurso que no puedes ignorar.
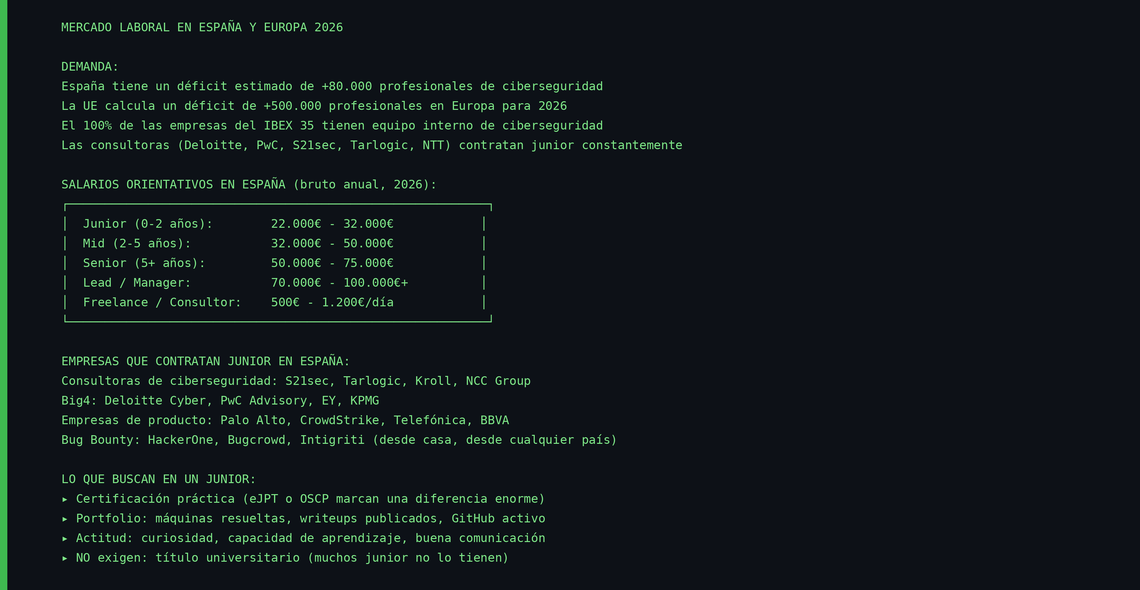
8. El mercado laboral en España y Europa en 2026
Una de las razones por las que el hacking ético es una carrera especialmente atractiva en este momento es la brecha enorme entre la demanda de profesionales y la oferta disponible. No es un sector saturado: es exactamente lo contrario.
Cómo construir un portfolio sin experiencia laboral
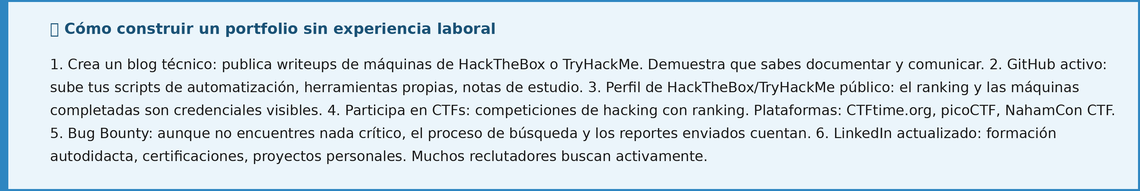
El portfolio es tu carta de presentación cuando no tienes experiencia. Un candidato junior con un blog de writeups, un perfil activo en HackTheBox y una certificación eJPT tiene muchísimas más posibilidades que alguien con un título universitario pero sin ninguna evidencia práctica. En ciberseguridad, lo que puedes demostrar importa más que el papel que tienes.
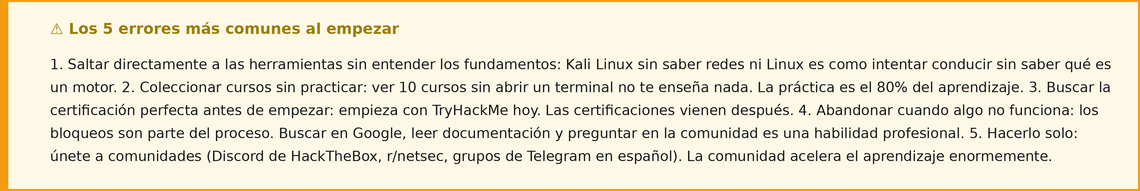
9. Los errores más comunes al empezar
No hace falta que cometas estos errores si alguien te los advierte antes. Aquí están los más frecuentes:
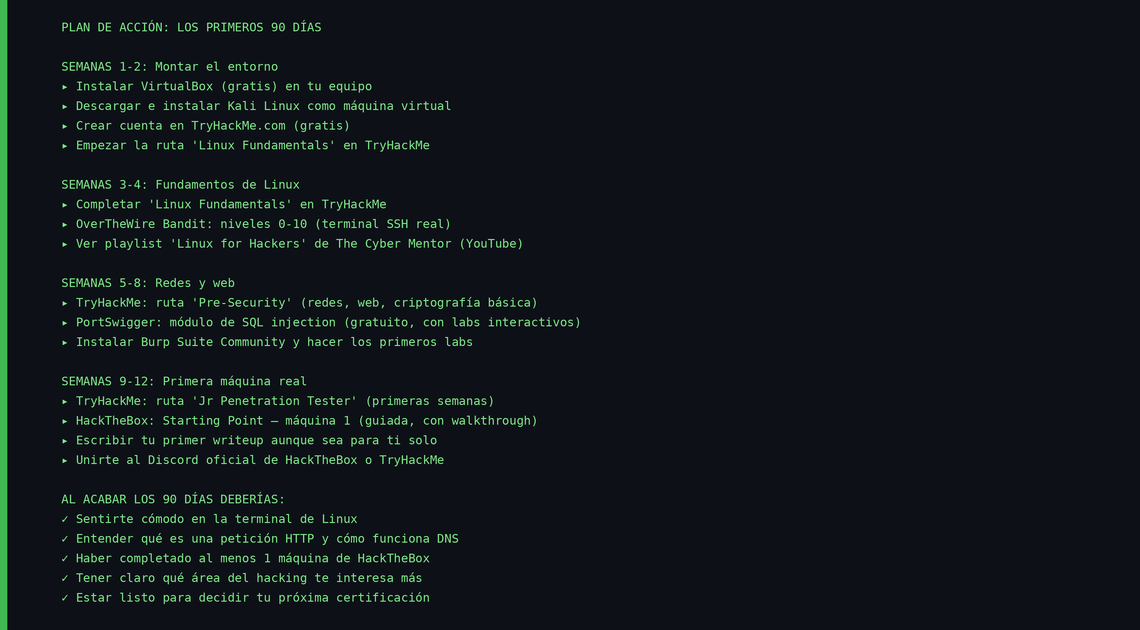
10. Plan de acción: los primeros 90 días
Suficiente teoría. Aquí está el plan concreto para los próximos 90 días si empiezas desde cero hoy. No requiere dinero (todo lo que se menciona es gratuito), solo un ordenador y tiempo.
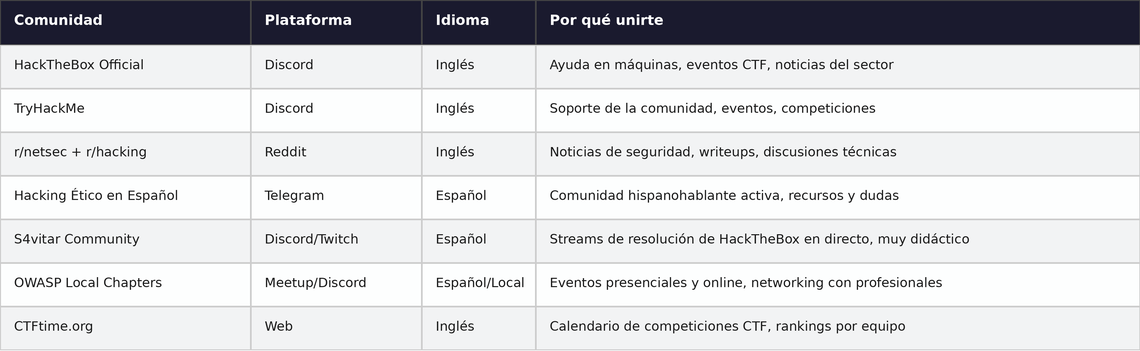
11. Comunidades: no aprendas solo
El aprendizaje en solitario es más lento y más frustrante. Las comunidades de hacking ético son, en general, sorprendentemente amigables con los novatos. Unirte a una comunidad desde el primer día marca una diferencia real: hay alguien que ha tenido el mismo problema que tú y lo ha resuelto.
Conclusión
El hacking ético en 2026 es una carrera accesible, con alta demanda, buenos salarios y la posibilidad de empezar a aprender hoy mismo con recursos gratuitos. No requiere un título universitario, no requiere haber crecido con un ordenador, y no requiere ser un genio.
Lo que sí requiere es tiempo, constancia y práctica real. No hay atajos. Pero el camino está muy bien documentado, la comunidad es generosa con los que empiezan, y las herramientas para aprender son mejores que nunca.
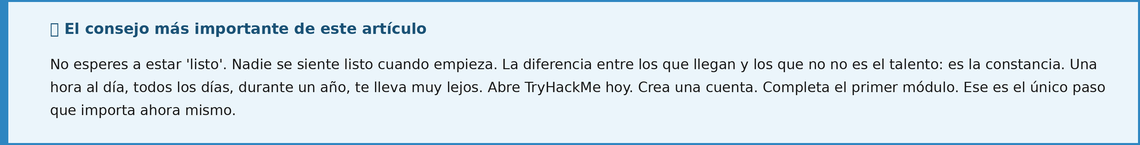
El mapa que tienes en este artículo es el que funciona. Ahora solo hay una cosa que hacer: abre TryHackMe, crea una cuenta, y completa el primer módulo. Todo lo demás viene después.
unfantasmaenelsistema.com | Seguridad, sistemas y todo lo que no debería funcionar (pero funciona)